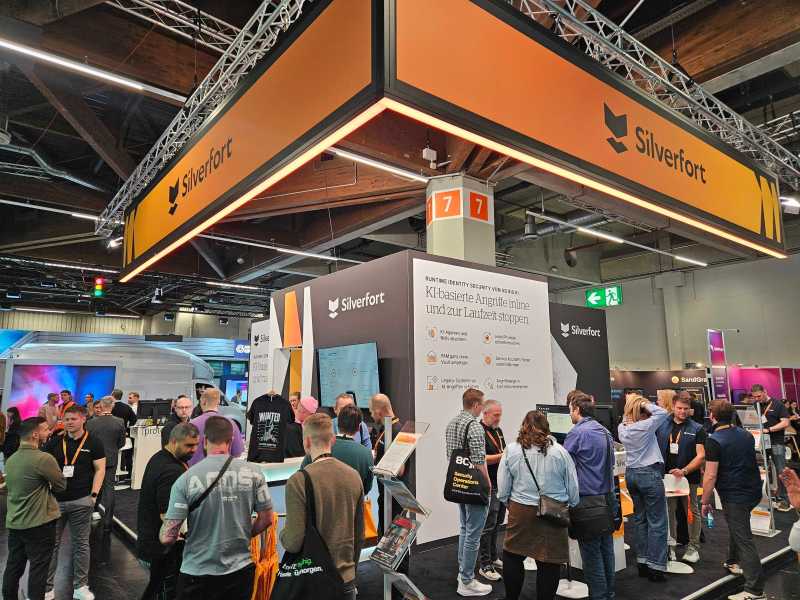
„Wenn Sie uns fragen würden, wie viele Service Accounts oder KI-Agenten wir in der Organisation haben, bekämen Sie je nachdem, wen im Security-Team Sie fragen, eine andere Antwort.” Ein CISO sagte uns das auf der it-sa 2026. Und wissen Sie was? Er war nicht der Einzige. Drei Tage lang drehte sich in Nürnberg alles um KI, Regulierung und Souveränität. Doch die Gespräche, die blieben, drehten sich um etwas viel Grundlegenderes: Welche Identitäten haben in der Organisation Zugriff auf was, und wie wird dieser Zugriff abgesichert?
Diese Frage ist der rote Faden, der sich durch viele Gespräche zog, nur jedes Mal in anderer Verkleidung: mal als KI-Thema, mal als Compliance-Thema, mal als Souveränitätsfrage.
Was wir über die Trends und Herausforderungen gehört haben, die die IT-Security-Welt gerade beschäftigen, wollen wir Ihnen nicht vorenthalten.
Drei aktuelle Trends von der it-sa 2026
1. KI-Angriffe: Wer sie nicht erkennt, hat sie trotzdem.
Jeder CISO beobachtet genau, wie Angreifer KI als Waffe einsetzen. Die Zahlen bestätigen das: Laut der Bitkom-Studie „Wirtschaftsschutz” gehen 82 % der Unternehmen davon aus, dass Angreifer verstärkt KI einsetzen. Gleichzeitig bestätigen Schlagzeilen, dass KI-Angriffe zunehmen. Tempo und Umfang, in dem sie sich entfalten, machen sie für Verteidiger derzeit so herausfordernd.
Warum das für CISOs wichtig ist: Detection- und Response-Workflows sind wichtig, doch in einem KI-gestützten Angriffsszenario ist es bereits zu spät, wenn man darauf wartet, dass SIEM- oder SOAR-Erkennungen etwas Verdächtiges melden. KI-Angriffe spielen sich in Minuten ab, schneller als jede Triage und schneller, als ein Mensch etwas rechtzeitig korrelieren kann. Das Einzige, worauf jeder Angriff weiterhin angewiesen ist, ob KI oder nicht: der Missbrauch von Identitäten. Auch der beste KI-Angriff braucht am Ende einen Zugang, ein Passwort, ein Token, einen Service Account. Auf der Identitätsebene wird ein Angriff sichtbar, wenn man jede Anmeldung und jede Zugriffsanfrage im Blick hat und in Echtzeit entscheidet, ob sie fortgesetzt werden darf.
2. Compliance & NIS2: Ein Dauerprojekt.
Auf die Frage, was die EU-Richtlinie NIS2 bei Security-Teams konkret verändert hat, kam am Stand am häufigsten diese Antwort: „Wir arbeiten dran.” Das Gesetz gilt in Deutschland seit Ende 2025. Laut einer TÜV-Rheinland-Umfrage haben aber nur 14,3 % die Pflichten vollständig umgesetzt. Fast jeder Dritte (30,8 %) antwortete auf die Frage nach dem Umsetzungsstand sogar mit „weiß nicht”.
Warum das für CISOs wichtig ist: Unternehmen müssen bald nachweisen können, dass sie die Pflichten einhalten. Ein Großteil der NIS2-Compliance beruht auf starken Identity-Security-Kontrollen, etwa: alle privilegierten Konten identifizieren, MFA einführen, nicht-menschliche Identitäten wie Service Accounts prüfen, Remote-Zugriffe wie RDP und SSH schützen, granulare Zugriffsrichtlinien für alle kritischen Systeme und Anwendungen etablieren und mehr.
Die gute Nachricht: An der Einsicht fehlt es nicht. 60,3 % der Befragten halten NIS2 für wichtig oder sehr wichtig für mehr Resilienz. TÜV-Rheinland-Experte Michael Silvan sagt: „NIS2 ist kein Bürokratieprojekt. Es ist eine Chance, Sicherheitsstrukturen so aufzubauen, dass sie im Ernstfall wirklich tragen.” Wer jetzt auf der Identitätsebene gründlich Bestandsaufnahme macht, hat bei der Umsetzung einen Vorsprung.
3. Souveränität: Wer abhängig ist, kann nicht souverän entscheiden.
„Digitale Souveränität” war auf der it-sa an jeder Ecke Thema, und fast jeder wünschte sie sich. Aber: Der Bitkom „Cloud Report 2026″ zeigt, wie weit Wunsch und Wirklichkeit auseinanderliegen: 85 % halten Deutschland für zu abhängig von US-Cloud-Anbietern. 71 % beziehen heute Cloud-Angebote aus den USA, bevorzugen würden das nur 8 %. Als größtes Hindernis für einen Wechsel nennen die Unternehmen Lock-in-Effekte. Und das ist ein Sicherheitsthema, nicht nur ein Infrastrukturthema: Laut demselben Report sagen 87 % der Unternehmen, dass es souveränen Cloud-Angeboten internationaler Anbieter an Transparenz bei Datenverarbeitung und Zugriffsrechten fehlt.
Warum das für CISOs wichtig ist: Ohne diese Transparenz lässt sich die Frage, um die es in diesem Beitrag im Kern geht, nicht beantworten: Wer hat Zugriff auf was? Souveränität ist im Kern eine Frage der Kontrolle: über Ihre Daten, Ihre Schlüssel und Ihre Logs und darüber, wer entscheidet, wenn es darauf ankommt. Unsere Einschätzung: Jede Abhängigkeit ist auch ein Zugriffspfad und ein potenzieller Single Point of Failure. Wer nicht weiß, wo seine Abhängigkeiten liegen und wie schwer ein Wechsel wäre, kann im Ernstfall nicht entscheiden, sondern nur reagieren.
Die gute Nachricht: Die Bereitschaft wächst. 37 % würden für eine Cloud, die Daten ausschließlich in Deutschland und geschützt vor ausländischem Zugriff verarbeitet, inzwischen Nachteile in Kauf nehmen. Bitkom-Präsident Ralf Wintergerst sagt: „In den Cloud-Markt könnte in den kommenden Jahren mehr Bewegung kommen, wenn sich Unternehmen einen Wechsel zutrauen und gezielt nach Alternativen mit klarem Souveränitäts-Profil suchen.”
Der gemeinsame Nenner: Unternehmen erkennen, dass die Basics wichtiger sind denn je
Auf den großen Bühnen ging es wie zu erwarten um KI, in den Gesprächen am Stand jedoch um Basics. Auf die Frage nach alten Konten begegnete uns Ehrlichkeit: Das bleibt eine Daueraufgabe, die Security-Teams lösen wollen, um identitätsbezogene Lücken zu schließen. Das deckt sich mit der Bitkom-Studie: Angriffe richten vor allem deshalb Schaden an, weil sie nicht erkannt werden (59 %), Systeme falsch konfiguriert sind (57 %) und das Identitäts- und Zugriffsmanagement Lücken hat (55 %). Die häufigsten Schadensursachen seien „keine besonders ausgefeilten oder exotischen Angriffe, sondern blinde Flecken im eigenen System”, so Bitkom-Präsident Ralf Wintergerst. Oder, wie es unser CISO vom Anfang sagte: „Wie viele Service Accounts wir haben? Kommt drauf an, wen man fragt.”
Aus Identity-Security-Wahrheiten werden Prioritäten für 2027
Bei allem Gerede über neue Kategorien und neue Lösungen: Die Konzentration auf die Basics bringt viel, während Security-Teams erst lernen, wie KI-Angriffe ablaufen. Die meisten Sicherheitsstrategien setzen auf klassische Detection-and-Response-Szenarien und auf Schwachstellenmanagement. Doch in einer Welt, in der Angreifer KI als Waffe nutzen, müssen Organisationen verhindern können, dass Angreifer überhaupt erst eindringen und Schaden anrichten. Und so bleibt jedes Mal dieselbe Grundfrage: Wer hat Zugriff auf was, und was kann diese Identität tun, sobald der Zugriff gewährt ist? Das sind Ihre Prioritäten für 2027:
- Jede Identität sichtbar machen, auch die nicht-menschlichen (NHIs) und KI-Agenten. Erfassen Sie Service Accounts, API-Schlüssel und Tokens, die Ihre KI-Agenten nutzen, und löschen Sie, was niemand mehr braucht. Beginnen Sie mit Sichtbarkeit und erweitern Sie von dort aus um Kontrollen, die zur Laufzeit durchgesetzt werden.
- Jeden Zugriff prüfen, und zwar in Echtzeit. Gemeint ist wirklich jeder Zugriff: ob Mensch oder Maschine, in der Cloud und on-prem, auch auf Altsystemen. Und Echtzeit heißt wirklich Echtzeit, denn KI-Angriffe arbeiten in Maschinengeschwindigkeit, ihr Angriffsweg schrumpft auf Minuten. Nur eine Prüfung, die mithält, hindert Angreifer, ob KI oder Mensch, daran, mit dem Zugang, den sie zu missbrauchen versuchen, etwas anzurichten.
- Nachweisen können, wer worauf zugreifen darf. Dokumentieren Sie Zugriffe so, dass Sie Ihren NIS2-Stand belegen können, und kennen Sie Ihre Abhängigkeiten. Das ist Ihre Roadmap für Geschäftsleitung und Budgetrunde.
KI-Angriffe auf der Identitätsebene stoppen: So geht es nach der it-sa 2026 weiter
Wir haben uns gefreut, Sie in Nürnberg zu treffen, und wollen das Gespräch darüber fortsetzen, wie Sie Ihre Identitätsebene zur stärksten Verteidigungslinie machen. Es mag abgedroschen klingen, zu sagen „Identität ist der neue Perimeter”, aber es stimmt: Einen Perimeter gibt es eigentlich gar nicht mehr, und Angreifer haben nur dann Erfolg, wenn sie in Ihre Umgebung gelangen.
Bei Silverfort erforscht unser Team, wie KI-Angriffe ablaufen und warum KI-Angreifer Identitäten so gern ins Visier nehmen. Wir teilen unsere Erkenntnisse gern ausführlich mit Ihnen, ob wir uns auf der it-sa gesprochen haben oder diesmal nicht zusammengekommen sind.
Vereinbaren Sie ein Gespräch, um den Austausch fortzusetzen, oder stöbern Sie in unserem AI Attack Readiness Kit, um selbst loszulegen.