

„Wird die fortschrittliche KI letztendlich das Zünglein an der Waage sein?“
Ich höre diese Frage in ähnlicher Form von fast jedem Sicherheits- und Identitätsmanagement-Team, mit dem ich spreche. Nach dem letzten Jahr ist sie durchaus berechtigt. Meistens wird sie jedoch als Wettrüsten der Fähigkeiten dargestellt, bei dem derjenige gewinnt, der KI zuerst zum Laufen bringt.
Diese Sichtweise verkennt, was sich tatsächlich verändert. Sicherheitsmaßnahmen Sie wurden nicht gegen einen bestimmten Angreifer entwickelt. Sie basierten auf Annahmen darüber, wie menschliche Angreifer vorgehen: wie schnell sie sich bewegen, welche Kosten entstehen, wie sie lernen, wann sie aufgeben und was sie hinterlassen.
KI-Agenten verstoßen gegen die meisten dieser Annahmen.. Einer hält, und genau da erlangen die Verteidiger ihren Vorteil zurück.
Wie wir die Funktionsweise von KI-Angreifern getestet haben
Um Spekulationen zu vermeiden, hat sich eine Gruppe von uns aus den Bereichen Forschung, Reaktion auf Sicherheitsvorfälle und Produktentwicklung bei Silverfort Wir haben einen KI-Angriffssimulator entwickelt. Dieser ist modell- und toolunabhängig und wurde in einer abgeschotteten Laborumgebung ausgeführt. Da eine Laborumgebung sauberer ist als die meisten Produktionsnetzwerke, sollten Sie die folgenden Ausführungen als solche betrachten. Musterkeine Benchmarks.
Annahme 1: Angriffe erfolgen sequenziell.
Menschliche Angriffe folgen einem bestimmten Ablauf und basieren auf logischen Überlegungen. Ein Angreifer beschafft sich Zugangsdaten, hält inne, entscheidet über das weitere Vorgehen und führt es dann aus: Aufklärung, dann Zugriff, dann Eskalation, schließlich Datenexfiltration. Die meisten Erkennungs- und Reaktionsmodelle basieren auf diesem Ablauf.
Die Agenten arbeiten nicht abwechselnd. Unser Simulator ließ typischerweise fünf bis zehn Agenten parallel arbeiten, wobei jeder eine andere Phase auf dasselbe Ziel hinarbeitete. Sobald die ersten Zugangsdaten vorlagen, hörten die Phasen auf, voneinander abhängig zu sein. Ein Agent sammelte weitere Zugangsdaten, während sich ein anderer seitlich bewegte und ein dritter Eskalierte BerechtigungenJeder handelte auf der Grundlage dessen, was die anderen bereits herausgefunden hatten. Die vollständige Kette bis zur Domainübernahme Die Bearbeitung dauerte vier bis fünf Minuten, schneller als die meisten Teams eine einzelne Alarmierung priorisieren können.
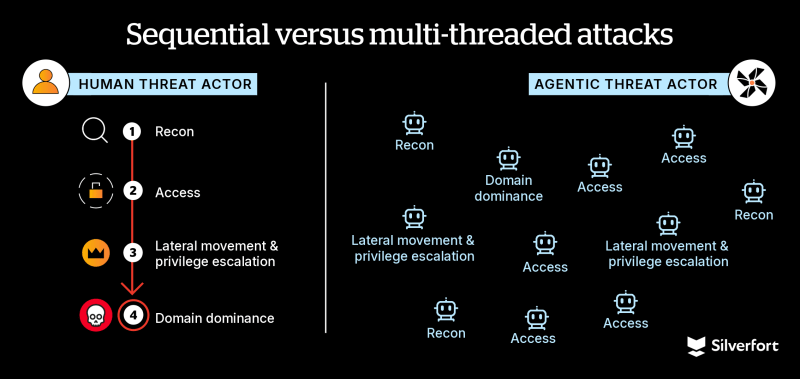
Agenten bewegen sich mit MaschinengeschwindigkeitIhre Leistungsfähigkeit ist hauptsächlich durch die Geschwindigkeit begrenzt, mit der sie Informationen aufnehmen und darauf reagieren können. Das übertrifft jede von Menschen gesteuerte Reaktion und oft auch automatisierte Reaktionen, wenn die Automatisierung darauf angewiesen ist, Telemetriedaten an eine zentrale Plattform zu senden und diese zu verarbeiten, bevor sie handeln kann.
Die Parallelität ist ebenso wichtig. Erkennungslogik und analytische Intuition sind darauf ausgelegt, eine Angriffskette in geordneter Reihenfolge zu erkennen. Wenn sich Phasen überschneiden und gegenseitig verstärken, anstatt sequenziell abzulaufen, können die Abwehrmechanismen der frühen Phase, die darauf trainiert sind, diese Angriffe zu erkennen, möglicherweise nie von selbst auftreten.
Annahme Nr. 2: Angriffe skalieren mit der Anzahl der Kopfmitglieder
Die gängige Interpretation der KI-Ökonomie ist, dass Angriffe einfach günstiger geworden sind, und das stimmt auch. Unser Simulator absolvierte einen kompletten Durchlauf für umgerechnet 12 US-Dollar, die Kosten sanken im Laufe der Zeit auf etwa 4 US-Dollar. Ein fehlgeschlagener Durchlauf mit wiederholten Iterationen kostete 25 US-Dollar.
Doch die Kosten sind nicht der entscheidende Faktor. Die eigentliche Einschränkung für Angreifer waren selten Exploits oder Werkzeuge. Es ist die qualifizierte Arbeit zwischen dem ersten Zugriff und der Ausführung der Ziele.
Stellen Sie sich eine Ransomware-Gruppe vor, die potenziellen Zugriff auf tausend Organisationen hat und über genügend qualifizierte Mitarbeiter verfügt, um zehn davon erfolgreich zu bearbeiten. Die übrigen 990 sind keine gescheiterten Angriffe, sondern ungenutztes Datenvolumen. Der Erstzugriff kann bereits viel schneller erlangt werden, als Menschen ihn in tatsächliche Sicherheitslücken umwandeln können.
Das ist der Engpass, den Agenten beseitigen. Booz Allen Hamilton bemerkte dazu: Wenn Cyberangriffe in KI-Geschwindigkeit erfolgen (März 2026) dass Parallele Aktivitäten, die einst mehrere Spezialisten erforderten Das kann jetzt von einer einzelnen Person erledigt werden. Agenten müssen nicht leistungsfähiger sein als ein erfahrener Bediener, und sie müssen auch nicht billig sein.
Sie müssen nur noch den nächsten ungenutzten Ansatzpunkt erstrebenswert machen.
Annahme Nr. 3: Angreifer verlassen sich auf ihre Erinnerungen.
Im operativen Bereich ist Kontext mühsam erarbeitet. Er ist im Kopf des Bedieners, in seinen Notizen und Gesprächen mit anderen Beteiligten gespeichert und bewegt sich im Tempo der Menschen. Fallmanagement, persönliches Wissensmanagement und andere Tools haben den Informationszugang zwar verbessert, doch deren Nutzung und Wiedergabe waren schon immer durch menschliche Fähigkeiten begrenzt.
Unser Agent erstellte einen Plan und startete Unteragenten. Jeder Unteragent speicherte seine Erkenntnisse, darunter Ressourcen, Identitäten und gültige Zugangsdaten, in einem gemeinsamen Speicher, auf den alle anderen Agenten zugreifen und ihre Planung darauf abstimmen konnten. Sobald ein menschlicher Bediener etwas entdeckte, das den Plan veränderte, hielt er inne und analysierte die Situation. Die Agenten planten daraufhin in Echtzeit anhand dieser zentralen Informationen neu.
Menschliche Bediener lassen wertvolle Informationen ungenutzt: Anmeldeinformationen in einem Bereitstellungsskript, eine Gruppe mit übermäßigen Berechtigungen, die zwar notiert, aber nie wieder überprüft wird, eine Freigabe, die um 2 Uhr nachts unwichtig erschien. Bei einem manuellen Einsatz konkurrieren die Ergebnisse um die Aufmerksamkeit einer einzelnen Person. Bei einem automatisierten Einsatz steht jedes Ergebnis sofort jedem Agenten zur Verfügung, der es nutzen kann. Die Angriffsfläche beschränkt sich nicht mehr auf die Beobachtungen eines einzelnen Bedieners, sondern umfasst die Summe aller von allen Agenten gefundenen Informationen.
Annahme Nr. 4: Angreifer werden müde, frustriert oder verängstigt.
Verteidiger setzen seit Jahrzehnten stillschweigend auf menschliche Reibungsverluste. „Den Gegner belasten“ ist nicht umsonst ein Mantra. Ein blockierter Angreifer gerät in Frustration, macht Fehler, fürchtet, entdeckt zu werden, und sucht sich oft ein leichteres Ziel.
Ein Agent tut dies nichtEs handelt sich um eine wirklich hartnäckige Bedrohung. In unserem Simulator führte eine blockierte Aufgabe nicht zum Aufgeben. Sie führte zu einem weiteren Versuch, und noch einem, ohne natürliches Limit. Erst wenn genügend Aufgaben fehlschlugen, hielt der Agent inne und überdachte seinen Plan. Eine verschlossene Tür bedeutete, den Griff erneut zu betätigen und dann nach einer anderen Tür zu suchen. Er gab erst auf, wenn ihm die Wege ausgingen, niemals aus Geduld. Der fehlgeschlagene Versuch im Wert von 25 Dollar war keine Verschwendung. Er war Ausdruck des unermüdlichen Einsatzes des Agenten.
Dies wird die Cyberkriminalität grundlegend verändern. Bisher war sie größtenteils opportunistisch, da Hartnäckigkeit kostspielig und hochkarätigen Zielen vorbehalten war. Wenn Hartnäckigkeit nun fast nichts mehr kostet, können auch weniger versierte Angreifer gezielte und nachhaltige Kampagnen gegen bestimmte Organisationen durchführen.
Annahme Nr. 5: Angreifer nutzen Werkzeuge, die Verteidiger erkennen können.
Die Erkennung von Angriffen erfolgt seit Langem in mehreren Schichten. Einige Erkennungsmethoden konzentrieren sich auf spezifische Angriffswerkzeuge. Bessere Systeme analysieren die Techniken und das Verhalten, das ein Angriff unabhängig vom verwendeten Werkzeug hervorruft. Darunter liegen umfassende Verhaltensanalysen, die kontinuierlich ausgeführt werden. Vertrauen entsteht in der Regel durch die Korrelation der Ergebnisse über diese Schichten hinweg, und das erfordert Kontext und Zeit.
Agenten benötigen keine neuartige Malware, um dieses Modell zu testen. Angreifer setzen bereits verstärkt auf bewährte Tools: signierte Administrationsprogramme, kommerzielle Fernzugriffssoftware und die jeweils vorhandene Umgebung. Agenten beschleunigen diese Entwicklung. Sie beherrschen PowerShell, WMI, LDAP-Abfragen und integrierte Hilfsprogramme und stellen diese dynamisch für jede Umgebung zusammen, anstatt ein vordefiniertes Set mitzuführen. Toolspezifische Erkennungsmethoden verlieren an Wirksamkeit, und die verbleibenden Angriffe ähneln weitgehend der Administration.
Das führt dazu, dass sich die Verteidiger genau dann auf ihre ungenaueste Informationsebene verlassen müssen, wenn sie am dringendsten Gewissheit benötigen, während viele parallele Spuren diese mit Störsignalen überfluten. Teams, die nicht erkennen können, welche Signale relevant sind, beschränken sich auf eine grobe Eindämmung, und diese grobe Eindämmung wird selbst zum Problem. Der Angreifer verursacht Schaden durch die Reaktion der Verteidiger.
Was der Agent nicht umgehen kann, ist die Authentifizierung. Unabhängig von den verwendeten Tools muss er stets Anmeldeinformationen vorlegen. Es ist kein Zufall, dass die zuverlässigsten Erkennungsmethoden, wie etwa anomale Kerberos-Ticket-Anfragen oder Verzeichnisreplikation von einem Host, der kein Domänencontroller ist, auf Authentifizierung und Verzeichnisverhalten basieren. Die Eingrenzung nach Identität – also welche Konten sich wo authentifiziert haben und welche dieser Authentifizierungen legitim waren – reduziert die Komplexität dutzender Protokolle auf die wenigen Identitäten, die sie tatsächlich verursachen.
Was sich durch KI-Angriffe nicht ändert: Agenten laufen weiterhin mit Zugriffsberechtigungen.
Die Angriffsagentien wurden nach dem Vorbild menschlicher Angreifer entwickelt, daher sind die Gemeinsamkeiten ebenso aufschlussreich wie die Unterschiede.
Die erste Überschneidung ist die Identität. Wie ein Mensch bewegt sich ein Agent durch eine Umgebung. unter Verwendung legitimer AnmeldeinformationenSobald es über eine gültige Identität verfügt, sieht seine Aktivität wie eine normale Authentifizierung aus, und ein kompromittiertes Konto, das sich etwas ungewöhnlich verhält, löst nur selten EDR- oder Netzwerkkontrollen aus.
Ein Grund dafür liegt in der Art und Weise, wie Sicherheitsabteilungen mit Identität umgehen. In den meisten SOCs ist Identität ein Artefakt: ein Feld in einem Protokoll, ein Attribut, das eine Warnung anreichert, etwas, worauf man sich im Nachhinein stützen kannBei einem Einbruch wird die Bedeutung dieser beiden Aspekte – sowohl des Fahrzeugs des Angreifers als auch des Kontrollpunkts, an dem der Angriff gestoppt werden kann – selten erkannt. Agenten nutzen diese Lücke blitzschnell aus.
Die zweite Überschneidung stellt den Weg des geringsten Widerstands dar. In unseren Testläufen verfolgte der Agent zunächst nicht-menschliche Identitäten und zeigte eine klare Präferenz für Service AccountsDienstkonten sind oft weitaus zahlreicher als menschliche Identitäten. Sie verfügen in der Regel über zu viele Berechtigungen und werden selten zentral verwaltet.
Die Konten, die von den Organisationen am wenigsten überwacht werden, sind diejenigen, auf die Agenten am häufigsten abzielen.
Nichts davon ist neu. Der Missbrauch privilegierter und vertrauenswürdiger Identitäten spielte eine zentrale Rolle in Eingriffe wie SolarWindsNeu ist, dass ein Agent das gesamte Wissen modernster Modelle über solche Angriffe in nahezu instinktives Handeln umwandeln und innerhalb von Minuten anwenden kann. Die am schwierigsten zu verwaltenden Identitäten sind oft diejenigen, von denen das Unternehmen am meisten abhängt. Gegen einen Angreifer, der es zuerst auf diese abgesehen hat, dürfen sie nicht länger vernachlässigt werden.
Diese Identitäten sind auch wo der Agent gestoppt wurdeAls wir denselben Angriff mit zwei bei der Authentifizierung erzwungenen Kontrollen wiederholten, wurde ein Dienstkonto auf die Systeme beschränkt, die es legitim benötigte, und MFA Wenn ein Domänenadministrator über alle Protokolle hinweg erforderlich ist, ändert sich das Ergebnis von Domänenkompromittierung zu „Ziel konnte nicht erreicht werden“. Die Agenten planten ihre Route für jeden Block neu, doch jede neue Route führte immer noch über eine Identität, die sie nicht nutzen konnten. Entscheidend war, wo die Kontrollpunkte lagen: bei der Zugriffsentscheidung, dem einzigen Punkt, den die Agenten nicht umgehen konnten.
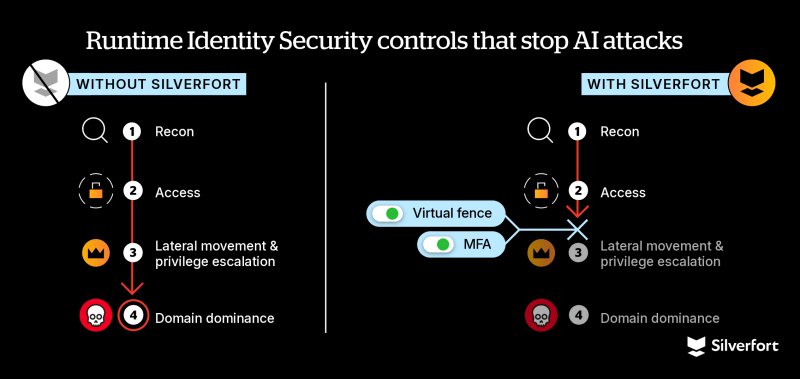
Zugang ist keine Frage des Könnens. Er existiert entweder, um missbraucht zu werden, oder nicht.
Kontrollen zur Identitätssicherheit sind ein Puzzleteil bei der Verteidigung gegen KI-Angriffe.
Fast jeder Eingriff beinhaltet eine Identitätskomponente, und laterale Bewegung sowie die Eskalation von Privilegien müssen … Pass-Through-AuthentifizierungDort ist der Agent am stärksten eingeschränkt und der Verteidiger hat die größte Verhandlungsmacht.
Die Kontrollen der Identitätssicherheit bieten jedoch keine Komplettlösung, und es ist wichtig, genau zu definieren, wo ihre Grenzen liegen. Missbraucht ein Agent den Zugriff auf eine bereits rechtmäßig bestehende Identität, erscheint eine einzelne Zugriffsentscheidung möglicherweise nicht falsch. Daten, die über zulässige Pfade fließen, oder ein Exploit gegen einen exponierten Dienst, der keine Anmeldeinformationen benötigt, fallen vollständig nicht unter die Zugriffsentscheidung. Diese Fälle erfordern weiterhin Erkennung, Datenkontrollen und Patches.
3 Fragen an Sicherheitsverantwortliche im Zeitalter der KI-Angriffe
Führt KI also zum Ausschlag? Nur dort, wo der Zugang unverteidigt bleibtDer Paradigmenwechsel besteht darin, Identität nicht mehr als Artefakt, sondern als Kontrollinstrument zu betrachten. Die Abwehr von KI-Angreifern durch schnellere Erkennung stößt an mathematische Grenzen. Ein Team, das nicht so schnell wie der Angriff reagieren kann, wird den Rückstand nicht durch eine geringfügig schnellere Reaktion aufholen. Die wichtigere Frage ist, welche erste Verteidigungslinie entscheidend sein wird. Drei Fragen helfen, diese Frage zu beantworten:
- Welche nichtmenschliche Identitäten Kann die Authentifizierung an Ihren wichtigsten Assets erfolgen, und gehört diese jemandem?
- Welche dieser Zugangsentscheidungen können Sie in Echtzeit ablehnen oder anfechten, anstatt es im Nachhinein zu erkennen?
- Sollten Sie jetzt aufgefordert werden, ein Dienstkonto Wenn die Systeme mitten im Vorfall kompromittiert würden, wie lange würde es dauern, sie einzuschränken, ohne die Produktion zu unterbrechen?
Lauten die Antworten „Wir wissen es nicht“, „wenige“ und „Stunden“, dann ist das die Lücke, die ein Agent zuerst finden wird.
Sie können einen KI-Agenten bei der Priorisierung von Anfragen nicht übertreffen. Sie können ihm jedoch den Zugriff verweigern, auf den er angewiesen ist, und zwar genau in dem Moment, in dem er es versucht.
Erfahren Sie mehr darüber, wie Sie KI-Angriffe stoppen können, indem Sie sich Ihr Exemplar sichern. KI-Angriffsbereitschaftsset.
