Identity-first Incident Response
Stoppen Sie den Vorfall.
Niemals das Geschäft.
Stoppen Sie Angriffe in Minuten, nicht in Tagen. Setzen Sie Kontrollen sofort durch Identitätsprüfung durch, isolieren Sie kompromittierte Konten und unterbinden Sie die Ausbreitung von Angreifern, bevor ein Vorfall zu einem Ausfall führt – ohne den Geschäftsbetrieb lahmzulegen.
Die Silverfort Identity-Security-Plattform
Eine Plattform zur Eindämmung von Vorfällen auf der Identitätsebene.
Der schnellste und einfachste Weg, Angriffe einzudämmen und darauf zu reagieren.
Silverfort Stellt die Identität in den Mittelpunkt der Reaktion auf Sicherheitsvorfälle. Sehen Sie Authentifizierungsaktivitäten und setzen Sie Kontrollen direkt und zur Laufzeit über eine einzige Plattform durch. Erreichen Sie Systeme, die Ihre EDR- und andere Sicherheitstools nicht abdecken. Schnellere Eindämmung. Schnellere Reaktion. Schnellere Wiederherstellung.

In Minuten einlagern. In Stunden regenerieren.

Den Geschäftsbetrieb aufrechterhalten.

Jedes Ereignis macht dich stärker.

Vollständige Abdeckung, auch dort, wo EDR nicht hinkommt.
Ein auf Identität ausgerichteter Lebenszyklus für die Reaktion auf Sicherheitsvorfälle
Silverfort passt sich dem IR-Lebenszyklus an und ordnet ihn gleichzeitig neu, wobei die Identität im Vordergrund steht und Eindämmung und Sichtbarkeit im Vordergrund stehen.
01
Vorbereitung
Schließen Sie die Sicherheitslücken, die Angreifer ausnutzen, bevor es zu einem Vorfall kommt. Erzwingen Sie die Multi-Faktor-Authentifizierung für alle Benutzer (einschließlich Administratorkonten und -tools), beseitigen Sie dauerhafte Berechtigungen und etablieren Sie Authentifizierungsrichtlinien, die sich jederzeit anpassen lassen.
02
Detection
Bedrohungen frühzeitig erkennen. Ungewöhnliches Zugriffsverhalten, Versuche der lateralen Bewegung und Richtlinienverstöße liefern Ihrem Team die Signale, um eine sich anbahnende Sicherheitslücke sofort zu erkennen und herauszufinden, welche Identitäten kompromittiert sind und wie sich die Angreifer bewegen.
03
Eindämmung
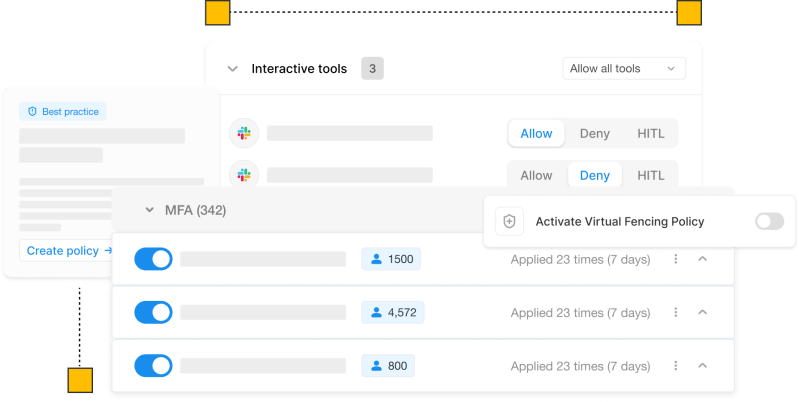
Beschränken Sie umgehend den Zugriff für Hochrisikobenutzer, privilegierte Konten und Servicekonten mithilfe virtueller Sicherheitsbarrieren, Multi-Faktor-Authentifizierung oder Ablehnungsrichtlinien. Unterbinden Sie die Verbreitung von Schadsoftware sofort, ohne auf die Entdeckung aller kompromittierten Konten zu warten.
04
Ausrottung
Beseitigen Sie Angriffsflächen, indem Sie kompromittierte Zugangsdaten widerrufen und unautorisierte Zugriffswege unterbinden. Verwenden Sie einheitliche Authentifizierungsprotokolle, um sicherzustellen, dass kein dauerhafter Zugriff mehr über Benutzer, Geräte oder integrierte Systeme hinweg besteht.
05
Erholung
Ersetzen Sie temporäre Sperrmaßnahmen durch dauerhafte Zugriffsrichtlinien und stellen Sie den Normalbetrieb sicher wieder her. Stellen Sie sicher, dass alle wiederhergestellten Konten und Serviceverbindungen Ihre Sicherheitsrichtlinien für Identitäten im gesamten Identitätsbereich erfüllen.
06
Lessons learned
Nutzen Sie die Erkenntnisse zur Sicherheitslage und den vollständigen Angriffszeitablauf – vom ersten betroffenen System bis hin zu jedem betroffenen System –, um zu verstehen, wie der Zugriff missbraucht wurde, strukturelle Lücken zu schließen und Ihre Identitätsinfrastruktur gegen den nächsten Angriff zu stärken.
Sieh es. Stopp es. Komm stärker zurück.
Nutzen Sie die identitätsorientierte Reaktion auf Sicherheitsvorfälle, um jeden kompromittierten Zugriffspfad zu erkennen, schädliche Aktivitäten zu unterbinden, ohne legitime Benutzer zu beeinträchtigen, und den Angriff selbst zu nutzen, um Ihre Abwehr zu verbessern – alles von derselben Plattform aus.

Alle kompromittierten Identitäten und Zugriffswege anzeigen
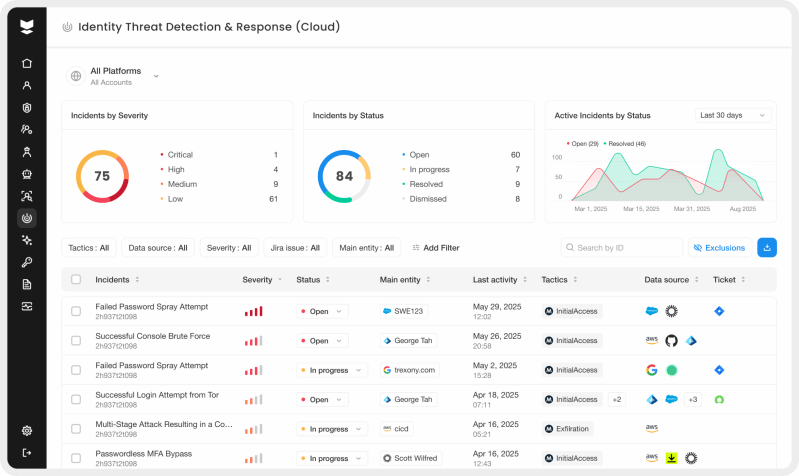
Beginnen Sie mit einer einheitlichen Sicht auf Ihre Identitätsaktivitäten.
- Aggregierte Authentifizierungen über AD hinweg, Entra IDCloud-IdPs, VPNs, PAM und wichtige Apps
- Identifizieren Sie aktive Benutzer, Administratoren und Dienstkonten während des Vorfalls
- Verfolgen Sie die seitliche Bewegung, um den tatsächlichen Explosionsradius zu verstehen.

Den Angriff eindämmen, ohne die Produktivität zu beeinträchtigen
Unerlaubten Zugriff innerhalb von Minuten unterbinden.
- Multi-Faktor-Authentifizierung erzwingen oder den Zugriff für Benutzer, Administratoren und Dienstkonten direkt im System blockieren
- Riskante Aktivitäten, einschließlich Kommandozeilentools und veralteter Protokolle, sollten gestoppt werden, bevor sie kritische Systeme erreichen.
- Legitime Nutzer sollen weiterhin arbeiten können, während gleichzeitig die Angriffe der Angreifer gestoppt werden.

Verwandle Eindämmung in Detektion
Das Verhalten von Angreifern soll kompromittierte Identitäten offenlegen.
- Verweigerter Zugriff und fehlgeschlagene MFA sollten als zuverlässige Signale verwendet werden.
- Oberflächenkonten, die weiterhin Richtlinien auslösen, und priorisieren die Untersuchung.
- Schnell von der Identitätssuche auf die betroffenen Systeme umschwenken

Beschleunigen Sie die Genesung und festigen Sie die Identitätshaltung
Stellen Sie die Wiederherstellung nach Ihren Bedingungen wieder her, nicht nach denen der Angreifer.
- Übergang von Verweigerungsrichtlinien zu adaptivem Zugriff bei der Wiederherstellung der Systeme
- Stärkung der Kontrollen für kompromittierte Identitäten
- Sicherheitslücken wie Schattenadministratoren, riskante Delegierungen und veraltete Protokolle beheben
Konzipiert für jedes Einsatzszenario
Ransomware und laterale Bewegung
Die Ausbreitung lässt sich stoppen, indem MFA und Segmentierung für dieselben Tools erzwungen werden, die Angreifer zur Verbreitung nutzen – RDP, SMB, PsExec, PowerShell, WMI und mehr.
Kompromittierte Administratoren und Infrastruktur
Sperren Sie den Zugriff auf Domänenadministratoren, Administratorkonten und die Identitätsinfrastruktur, ohne die Domänencontroller offline zu nehmen.
Offengelegte Servicekonten und NHIs
Servicekonten werden identifiziert und virtuell so gesichert, dass sie sich nicht außerhalb ihres normalen Verhaltens authentifizieren können. Dadurch werden laterale Bewegungen und eine Eskalation von Berechtigungen verhindert.
Arbeiten Sie mit Ihrem IR-Team – oder mit unserem – zusammen.
Schnellere Eindämmung, ohne Ihre Reaktionsweise zu ändern. Silverfort integriert sich direkt in Ihre Umgebung und wird während des Vorfalls zu einer aktiven Steuerungsebene, unabhängig davon, ob Sie mit Folgendem arbeiten:
- Ihr interner SOC
- Ein weltweit tätiges Unternehmen für die Reaktion auf Sicherheitsvorfälle
- Oder Sie benötigen sofortige Unterstützung
Sehen Sie, wie Silverfort ermöglicht eine identitätsorientierte Reaktion auf Sicherheitsvorfälle.
Richten Sie eine Demo ein, um zu sehen, wie Silverfort Hilft IR-Teams dabei, Identitätsangriffe einzudämmen, Untersuchungen zu beschleunigen und sich schneller zu erholen – ohne die Geschäftskontinuität zu beeinträchtigen.