
KI-Angriffe erfolgen schnell. Die Laufzeitsteuerung erfolgt noch schneller.
Die KI durchbricht Verteidigungsanlagen in erstaunlicher Geschwindigkeit. Silverfort setzt Identitätskontrollen zur Laufzeit durch – dem einzigen Punkt in der Kette, an dem Angriffe in KI-Geschwindigkeit noch gestoppt werden können.
"Silverfort ist phänomenal. Es hat Mythos' Ausbreitungsversuche im Netzwerk blockiert. Irgendwann mussten wir Silverforts Verteidigungsmaßnahmen deaktivieren, um weitere Tests zu ermöglichen.“
— Leiter der Sicherheitsoperationen
Die Silverfort Identity-Security-Plattform
Die einzige Plattform, die Angriffe im KI-Tempo auf der Identitätsebene stoppt
Silverfort setzt Zugriffskontrollen im Moment der Authentifizierung durch – über alle Identitäten und alle Umgebungen hinweg. Jede Anfrage wird in Echtzeit bewertet, bevor der Zugriff gewährt wird.

Laufzeitdurchsetzung für jede Identität

Keine Antwortfrist erforderlich

Abdeckung, wo sich Angreifer tatsächlich bewegen

KI-Agenten wurden als erstklassige Identitäten gesichert

Dynamische Entscheidungen, nicht statische Regeln

Schutz ohne Unterbrechung
Was nötig ist, um KI-Angriffe zu stoppen
„Posture-Verbesserung, Vulnerability-Patching und Echtzeit-Erkennung stoppen KI-gestützte Angriffe nicht allein. Um Angriffen in Maschinengeschwindigkeit zu begegnen, brauchen Sie Runtime-Kontrolle über jede Zugriffstransaktion – bevor der Zugriff gewährt wird.

Ein Kontrollpunkt bei jeder Authentifizierung
Sicherheit muss inline im Authentifizierungsablauf selbst verankert sein und jede Zugriffsanfrage unabhängig auf Basis von Echtzeit-Risikoindikatoren bewerten. Kontrollen müssen in der Lage sein, Zugriffe zuzulassen, zu blockieren, zu hinterfragen, zu überwachen oder dynamisch einzuschränken – unabhängig von bestehenden statischen Richtlinien.

Intelligente Analyse von Bedrohungen in Maschinengeschwindigkeit
KI-gesteuerte Angriffe entwickeln sich dynamisch weiter. Wirksame Verteidigung erfordert eine kontinuierliche Risikobewertung – unter Nutzung von tiefem Identitätskontext, Verhaltensanalysen, Umgebungssignalen und Echtzeitaktivität –, um bösartige Muster zu erkennen, bevor Angreifer weiter vordringen können.
Durchsetzungsmaßnahmen, die vor dem Eintreten der Handlung greifen.
Erkennung nach der Ausführung kommt zu spät. Kontrollen müssen früh genug und schnell genug greifen, um die Transaktion zu stoppen, bevor ein KI-Agent laterale Bewegung, Rechteausweitung oder eine andere bösartige Aktion abschließt.
CISO-Kurzfassung
Angreifer agieren innerhalb von Stunden. Vorstände entscheiden innerhalb von Quartalen.
Der CISO Brief macht die Kontrolle der Laufzeitidentität zu einer Entscheidung auf Vorstandsebene: Was KI-Angriffe kosten, was ein Red Team eines Fortune-50-Unternehmens herausgefunden hat und worauf man jetzt reagieren sollte.
Lassen Sie nicht zu, dass Angriffe im KI-Tempo Ihre Verteidigung überholen.
Wenn Angreifer mit Maschinengeschwindigkeit agieren, bleibt nur noch ein Ort, an dem man gewinnen kann: zur Laufzeit – innerhalb des Authentifizierungsablaufs selbst.
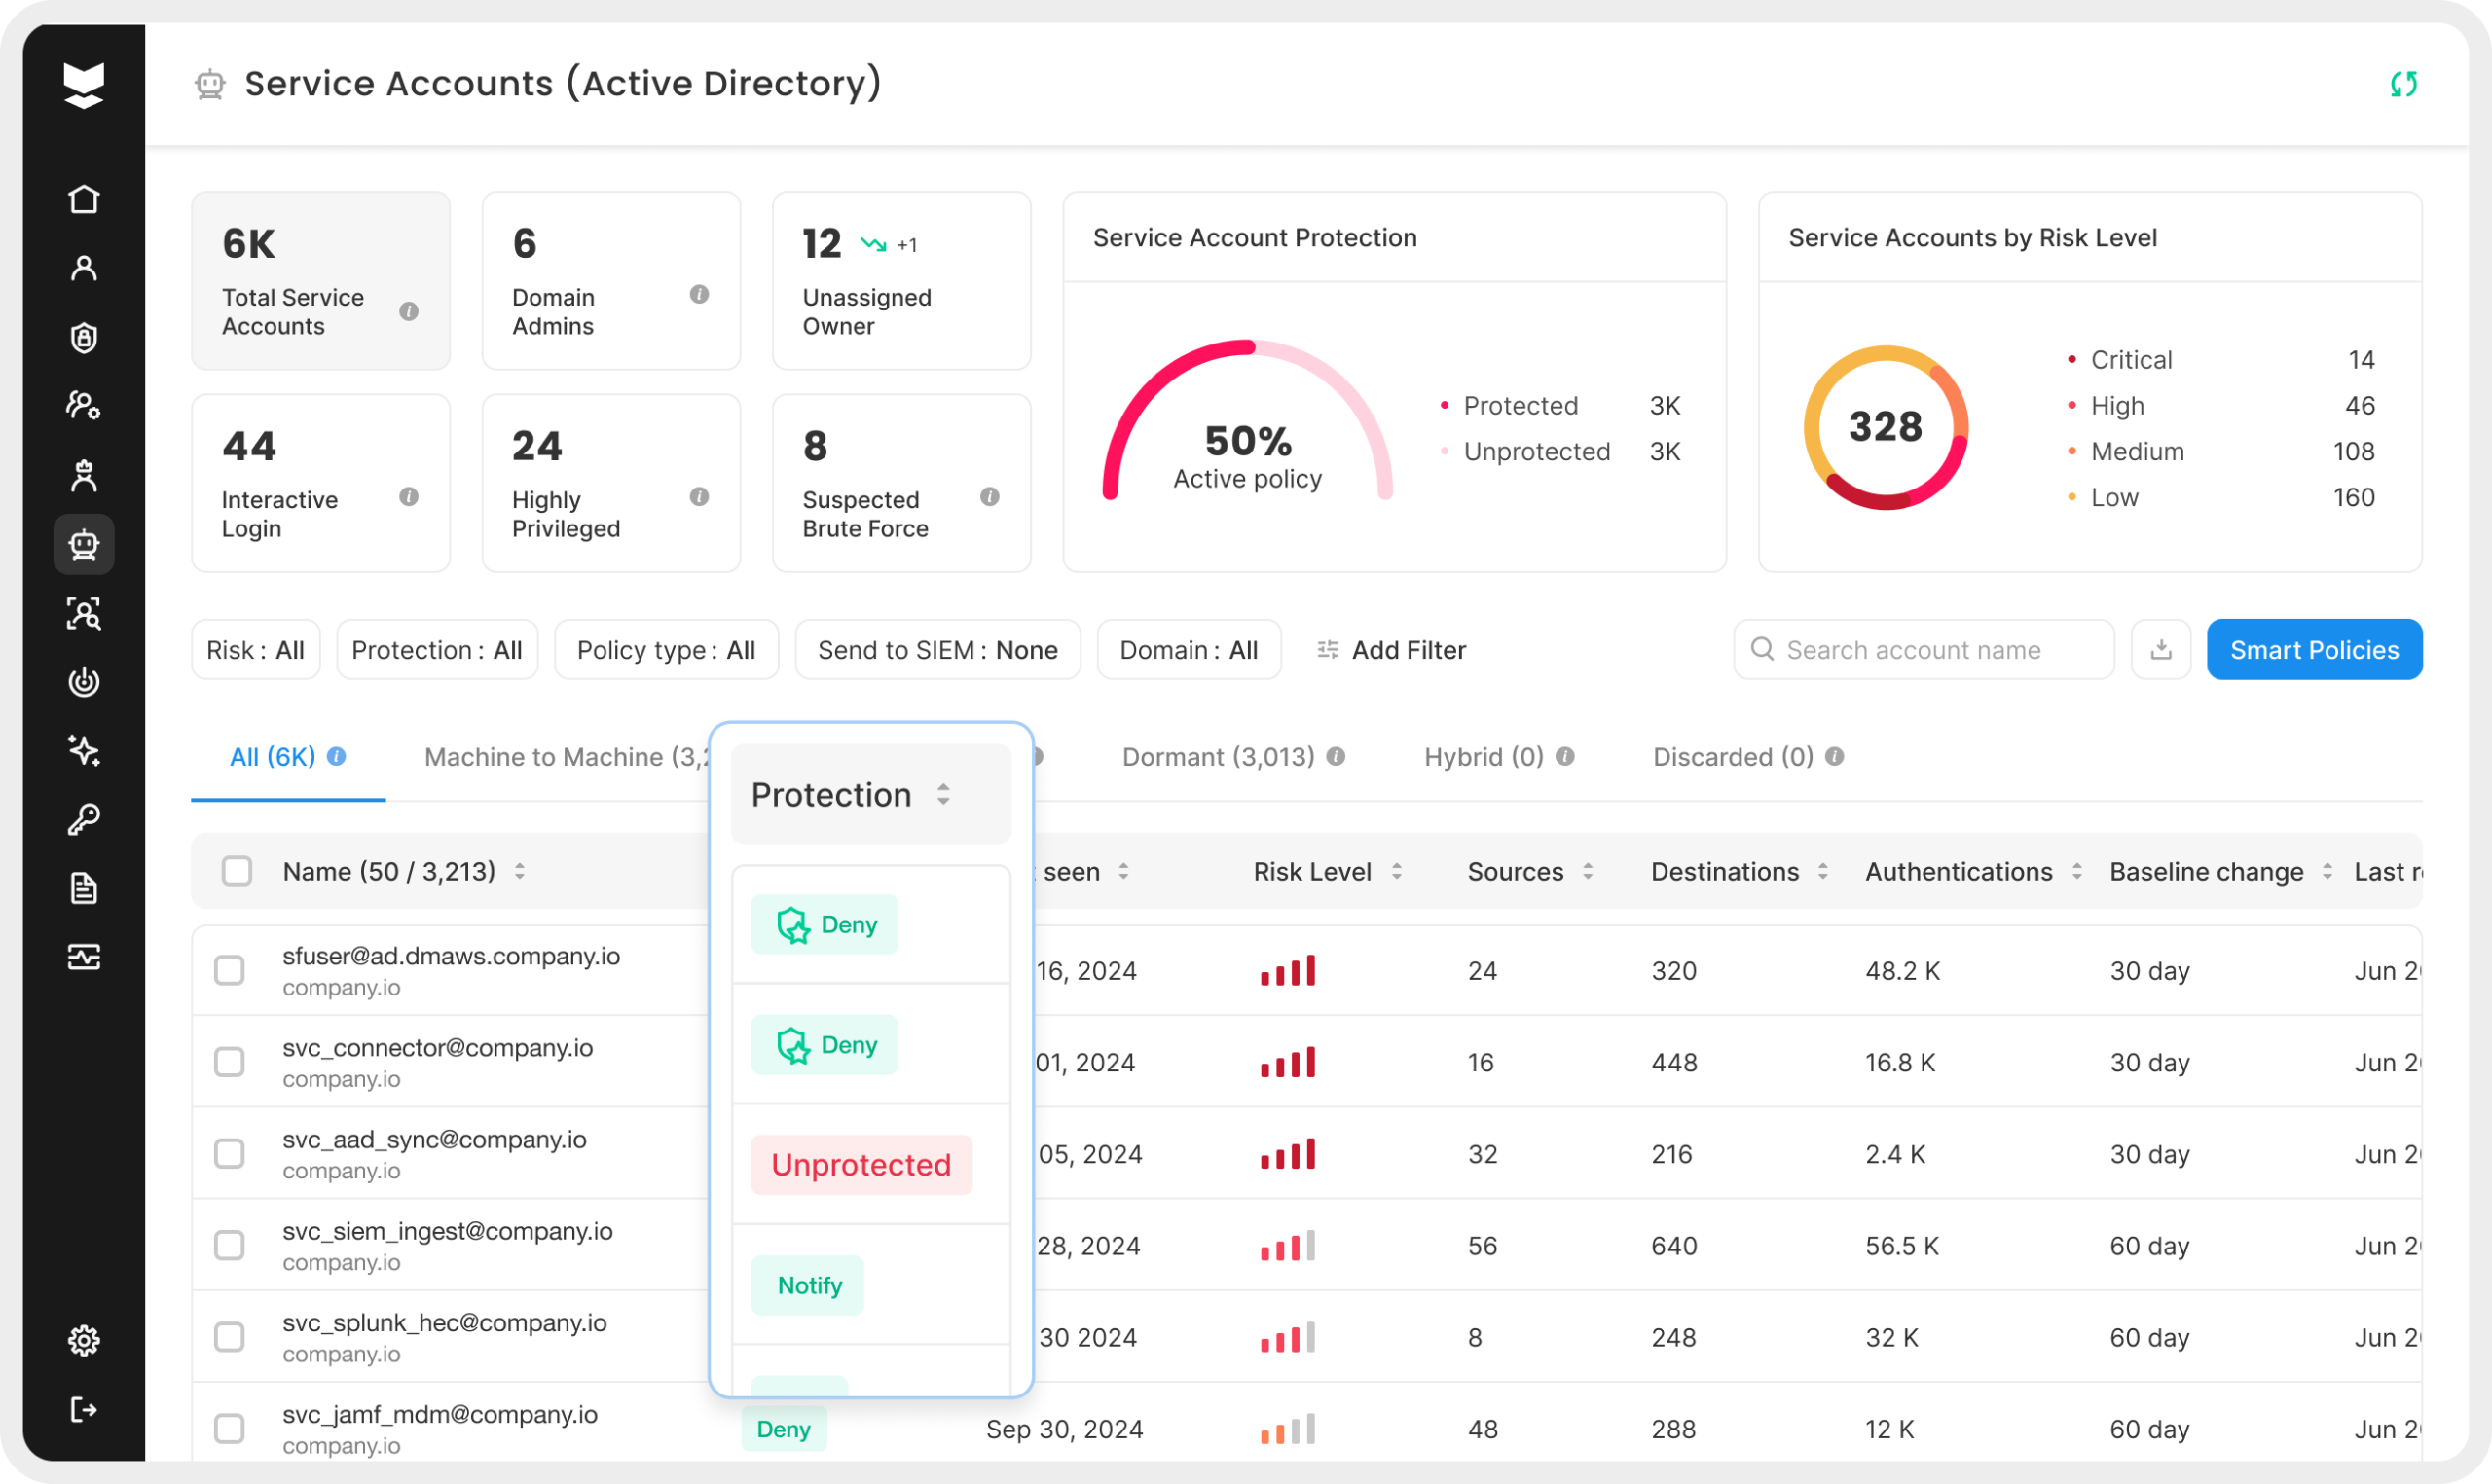
Riskante Zugänge verhindern, bevor sie gewährt werden.
Schutzkontrollen sind direkt in den Authentifizierungsablauf integriert, um Angreifer daran zu hindern, sich lateral zu bewegen oder Rechte auszuweiten.
Den Blast Radius automatisch begrenzen
Riskante Zugriffe dynamisch einschränken, bevor sich Kompromittierungen auf Identitäten, Systeme und Umgebungen ausbreiten.
Innovation ohne Kompromisse
Sichere KI-Agenten und autonome Arbeitsabläufe mit Laufzeitsteuerungen, die mit der Geschwindigkeit der KI-Einführung skalieren.
Schnelle Bereitstellung und hoher Wert
Innerhalb weniger Tage einsatzbereit, mit sofortiger Durchsetzung in Ihrer bestehenden Identitätsinfrastruktur.
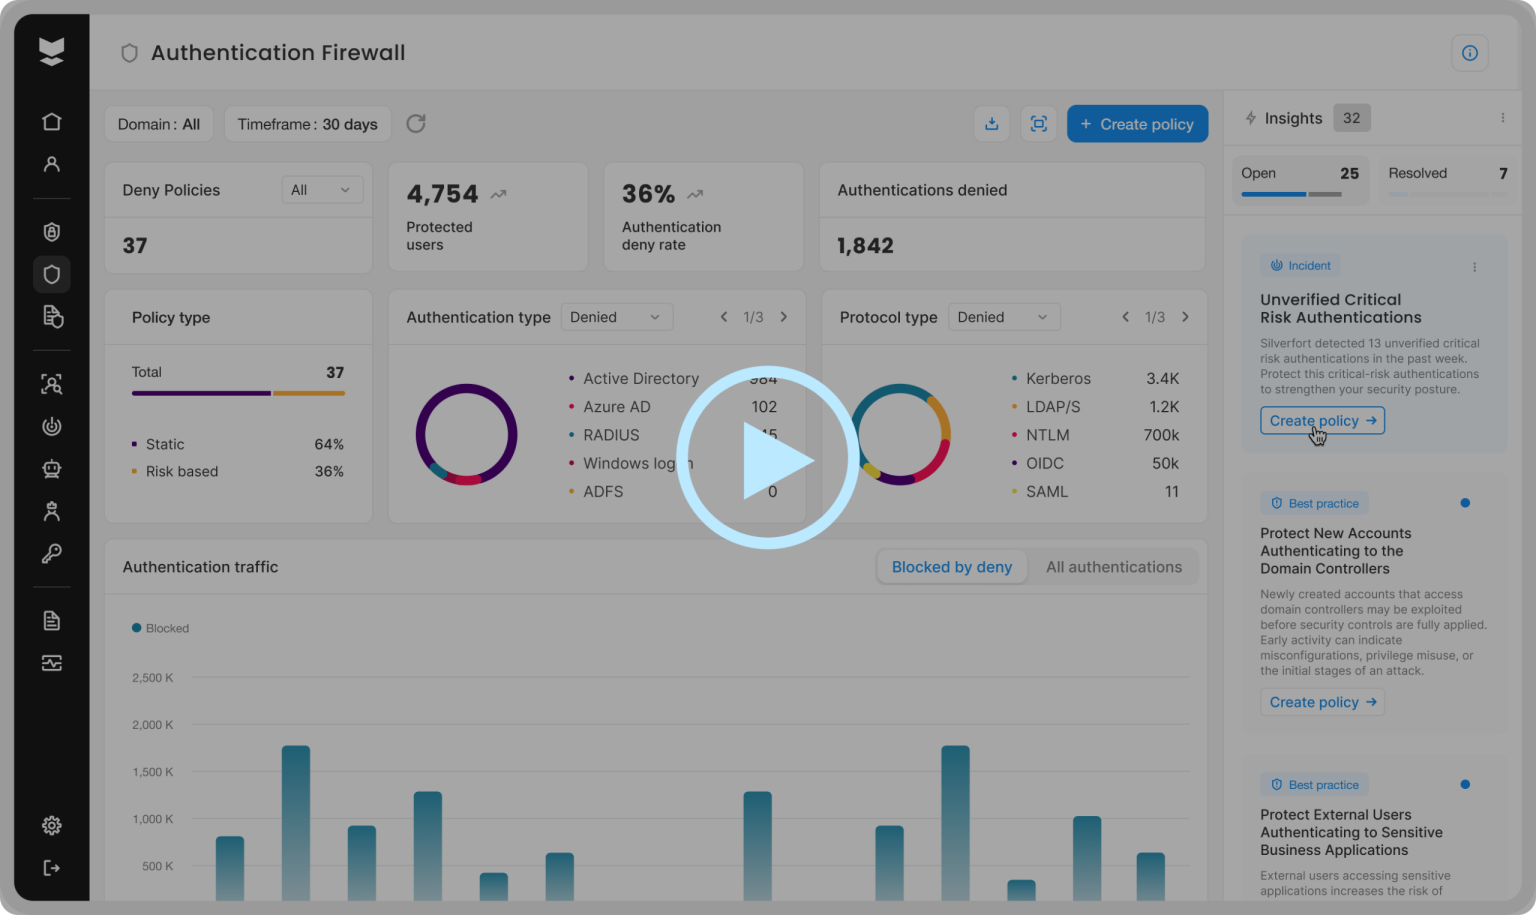
So verhindert Silverfort, dass Angriffe im KI-Tempo Ihre Verteidigung überholen.
Experteneinblicke
Mythos hat die Spielregeln verändert. Erfahren Sie, wie Sie gewinnen.
Frontier-KI-Modelle wie Mythos von Anthropic weiter mit Maschinengeschwindigkeit. Ursprünglich für fortschrittliche Cybersecurity-Forschung und autonome Penetrationstests entwickelt, lassen sich diese Modelle auch nutzen, um Unternehmensumgebungen anzugreifen oder einem Stresstest zu unterziehen Treppe und Geschwindigkeitsverteidiger kann nicht mehr das Verteidiger manuell nicht erreichen können..
Mehr erfahren
Häufig gestellte Fragen
Ersetzt Silverfort unsere bestehenden Detection-and-Response-Tools?
Nein. Silverfort ergänzt die Enforcement-Ebene, die Detection-Tools nicht bieten können by und handelt, bevor Zugriff gewährt wird. Silverfort bietet auch fortschrittliche ITDR-Funktionen, um identitätsbasierte Bedrohungen in Ihrer gesamten Umgebung zu erkennen. Ihre SIEM-, XDR- und SOC-Workflows laufen unverändert weiter. Der Unterschied ist, dass mit Silverfort, weniger Angriffe erfolgreich sind, bevor diese Systeme überhaupt reagieren müssen.
Erfordert die Einführung von Silverfort Änderungen an unserer Infrastruktur?
Es sind keine Infrastrukturänderungen erforderlich. Silverfort integriert sich direkt in Ihre bestehende Identitätsinfrastruktur – einschließlich Active Directory, Cloud-Identitätsanbieter (IdPs), PAM-Lösungen und agentenbasierte KI-Plattformen – ohne Server, Anwendungen oder Arbeitsabläufe der Endbenutzer zu verändern.
Diese agentenlose, proxy-freie Architektur bedeutet, dass Silverfort sich in komplexen hybriden Umgebungen im Enterprise-Maßstab einführen lässt – ohne die Unterbrechungen und Risiken einer traditionellen Security-Implementierung.