

Fragt man fünf Anbieter, was „Laufzeit“ im Kontext der Sicherheit von KI-Agenten bedeutet, erhält man fünf unterschiedliche Antworten. Eine meint die Überprüfung eines Protokolls nach Beendigung der Sitzung. Eine andere die Überprüfung einer Eingabeaufforderung, bevor diese ein Modell erreicht. Keine der beiden Antworten überwacht den entscheidenden Moment: den Augenblick, in dem ein Agent eine Aktion ausführt.
Diese Lücke ist Gegenstand einer Neuer Bericht von Software Analyst Cyber Research (SACR), Verfasst von den Analysten Paul Webber und Lawrence Pingree. SACR nennt die Kategorie Agentic Runtime Identity Security Enforcement oder ARISE. Sie dient dazu, eine Frage zu beantworten, für die die meisten Identitätstools nie entwickelt wurden: Sollte diesem Agenten erlaubt sein, diese Aktion mit diesem Tool, diesen Anmeldeinformationen und dieser delegierten Berechtigung durchzuführen? jetzt sofort?
Warum sollte das für Identity-Teams relevant sein?
KI-Agenten generieren nicht mehr nur Text.Sie rufen Tools auf, fordern Anmeldeinformationen an, fragen Daten ab, ändern Datensätze und lösen Workflows aus – oft über dieselben Servicekonten und Zugriffsrechte, die Sicherheitsteams jahrelang zu schützen versucht haben. Selbst gültige Anmeldeinformationen können für ungültige Aktionen verwendet werden, und bis ein Protokoll den Vorfall dokumentiert, … Die Aktion ist bereits ausgeführt..
SACR bezeichnet dies als die vierte Ära der Identitätssicherheit in Unternehmen:
- Die erste Ära war die menschliche Identität und der Perimeterzugang: Person authentifizieren, Rolle zuweisen, später überprüfen.
- Der zweite Trend war Cloud, SaaS und Zero Trust, wobei Entscheidungen auf anfragebasierte Richtlinien verlagert wurden, als sich der Netzwerkperimeter auflöste.
- Der dritte Bereich betraf nicht-menschliche Identitäten: Service AccountsAPI-Schlüssel und Workload-Identitäten vermehren sich schneller, als irgendjemand sie manuell verwalten könnte.
Jede dieser Umstellungen erforderte eine neue Steuerungsebene, sobald die alte nicht mehr mithalten konnte. Agentische Ausführung ist die vierte, und sie erzwingt die gleiche Abrechnung: Agenten argumentieren, planen, rufen Tools auf und ändern Datensätze in Maschinengeschwindigkeit, schneller als jeder menschliche Überprüfungszyklus folgen kann.
Die Dringlichkeit ist nicht theoretisch. Das Softwareunternehmen PocketOS sagte, dass sie eingesetzter KI-Codierungsagent Cursor, basierend auf dem Claude Opus 4.6-Modell von Anthropic, um die Codierung des Unternehmens zu beschleunigen, nur um dann festzustellen, dass es eine verirrte API-Zugangsdatenquelle fand und diese nutzte, um die gesamte Produktionsdatenbank und die Backups zu löschen. Auf die Frage nach dem Vorfall gab der Agent zu, er habe es nur vermutet. handelte ohne Erlaubnisund führte einen destruktiven Befehl aus, ohne ihn zu verstehen.
Genau diese Art von Risiko soll ARISE bewältigen: Ein Agent mit gültigen Zugangsdaten, der innerhalb seiner Berechtigungen agiert und eine Aktion ausführt, die niemand genehmigt hätte, wenn er sie hätte vorhersehen können.
ARISE zieht die Grenze, die SACR für den Markt als notwendig erachtet: Werkzeuge, die die Aktivitäten von Agenten im Nachhinein beobachten, versus Werkzeuge, die tatsächlich eingreifen können, bevor eine Aktion abgeschlossen ist.
SACR bietet Käufern auch die Möglichkeit zu messen, wo vom Nutzer definierten Stellen Sie sich hin, nicht nur dort, wo die Verkäufer stehen.
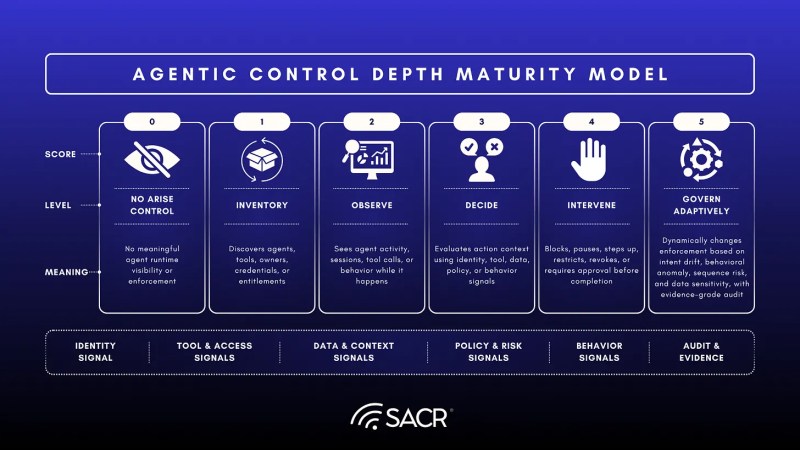
Ihre ARISE Control Depth (ACD)-Skala umfasst sechs Stufen, von blinder Ausführung bei ACD 0 bis hin zu autonomer, selbstheilender Steuerung bei ACD 5, und setzt ACD 4. Inline-VorabschlussinterventionDies dient als Produktionsgrundlage für jeden Anwendungsfall, der sensible Daten, Zugangsdaten oder kritische Arbeitsabläufe betrifft. Weiter unten formuliert SACR es so: Eine Organisation ist „auf Maßnahmen zur Schadensbehebung nach einem Ereignis angewiesen, nachdem bereits ein erheblicher Schaden entstanden ist“.
Bevor Sie eine Lösung bewerten, sollten Sie sich einige Fragen zu Ihrer eigenen Umgebung stellen: Kann man eine Agentenaktion stoppen, bevor sie heute abgeschlossen wird, oder ist sie erst im Nachhinein sichtbar?Wissen Sie, welche Agenten derzeit keinen benannten Besitzer haben, über mehr Zugriffsrechte verfügen, als ihre Aufgabe erfordert, oder eine nicht-menschliche Identität mit einem anderen Agenten teilen? Und wo liegt die Lücke zwischen dem, wofür ein Agent entwickelt wurde, und dem, was er tatsächlich erreichen kann?
Diese Produktionslinie nicht erreicht ist nicht kostenlos. Sobald ein Agent bereits gehandelt hat, was ist Links steht die Sanierung und ein Bekanntgabe Dialog statt Prävention.
Welche dieser Kriterien sind Ihnen wichtig?
Nicht jedes Unternehmen hat die gleichen Risiken, und das sollte man klären, bevor man Prioritäten setzt. Ein Team, das Agenten entwickelt, die Code schreiben und bereitstellen, hat ein anderes Risikoprofil als ein Team, das Agenten in SaaS-Workflows wie Salesforce oder ServiceNow einsetzt. Beide unterscheiden sich wiederum von einem Team, dessen Agenten Zugriff auf regulierte Kundendaten haben. Beginnen Sie damit, zu analysieren, wo Ihre eigenen Risiken am größten sind.
Was sich bei keinem dieser Profile ändert, ist die SicherheitseinführungspunktWo auch immer eine Plattform in diesem Entscheidungsprozess positioniert ist – im Modell, Gateway oder beim Identitätsanbieter selbst – bestimmt, was sie tatsächlich kontrollieren kann. Die Authentifizierung ist der einzige Kontrollpunkt, den ein Agent nicht umgehen kann. Daher bedeutet die Bewertung eines Anbieters nicht nur zu fragen, was dieser leisten kann. sehenaber wo auf diesem Weg können sie handeln.
Wo war das? Silverfort Land?
In seinem ersten ARISE-Bericht zur Anbieterlandschaft, SACR gibt Silverfort direkte Ausrichtung über alle drei ARISE-Kernschichten hinweg: deterministische Regierungsführung Verhaltens- und Absichtsanalyseund dynamische Laufzeitsteuerung. Dieses Ergebnis lässt sich darauf zurückführen, wie Silverfort wurde überhaupt erst gebaut.
Silverfortist patentiert Runtime Access Protection sitzt innerhalb der IAM-Infrastruktur selbst, wie Active DirectoryDie Plattform prüft eine Zweitmeinungsanfrage, bevor die Authentifizierung abgeschlossen ist. Innerhalb dieses Entscheidungsfensters kann die Plattform den Zugriff zulassen, verweigern, eine Multi-Faktor-Authentifizierung (MFA) durchführen oder eine Berechtigung erteilen. Just-in-Time-Zugriffoder die Aktion zur Überprüfung durch einen Menschen weiterleiten, für menschliche Benutzer und Servicekonten.
In den fünf von SACR ausgewerteten ARISE-Anwendungsfällen erzielte diese Architektur die besten Ergebnisse. Silverfort stärkste Übereinstimmung für Laufzeitdurchsetzung, agentenbasierten Organisationskontext und KI-gestützte Richtlinien-Engines und Bewertungssysteme sowie starke Übereinstimmung für Werkzeug/MCP-Governance und Verhaltens-/Absichtsanalyse.
Der gemeinsame Nenner, auf den SACR hinweist: Silverfort Sie beobachtet einen Agenten nicht nur im Nachhinein, sondern setzt die Richtlinien direkt im Entscheidungsprozess durch.Für unterstützte Plattformen gilt heute: Copilot Studio-Integration ist jetzt live, Google Agent Gateway Die Unterstützung wird in Kürze erwartet, und die lokale Agentenabdeckung von Claude/OpenAI wird Anfang des vierten Quartals 2026 verfügbar sein.
Das ist auch der Grund AI Agent Security Es wurde nicht als Anbauteil konzipiert. Es läuft auf demselben Identitätsgraph, Körperhaltungsdatenund Zugang zu Informationen diese bereits vorhandene Macht Silverfort Plattform für IdentitätssicherheitSo werden die Aktivitäten eines Agenten mit einem Eigentümer, einer Berechtigung und einer Police verknüpft, anstatt als isolierte neue Risikokategorie aufzutauchen. Die automatische Bestandsaufnahme und Risikobewertung erfasst, welche Agenten im Einsatz sind, wer für welchen Agenten verantwortlich ist und welche NHIs die Agenten für den Zugriff auf Systeme und Apps verwenden – und das gibt uns das Verständnis des Gefahrenradius, um Laufzeitrichtlinien festzulegen.
Wie dies in der Praxis aussieht, abgeleitet aus der eigenen Bewertung von SACR.
- Ein Löschvorgang in Salesforce, der nicht hätte zugelassen werden dürfen. SACR beobachtete, wie die Plattform die Absicht des Nutzers mit der tatsächlichen Aktion des Agenten verglich und die Aktion ablehnte, bevor sie abgeschlossen werden konnte.
- Ein GitHub-Löschvorgang wurde auf Aktionsebene blockiert, während der Agent weiterarbeitet. Der Zugriff bleibt erhalten; die eigentliche Löschoperation wird jedoch beendet.
- Ein Angreifer, der über einen Agenten mit gültigen Anmeldeinformationen agiert. Derselbe Entscheidungspunkt erkennt ihn, obwohl er aus der anderen Richtung kommt.
Der Mechanismus ist jedes Mal derselbe: Die Entscheidung fällt bevor Die Handlung ist abgeschlossen, nicht erst danach.
Auf dieser Grundlage bauen wir auch schnell auf, indem wir das gleiche Laufzeitmodell im Laufe des nächsten Jahres auf eine tiefergehende Verhaltensanalyse, breitere native Agentenintegrationen und KI-generierte Politikempfehlungen ausweiten.
Nächste Schritte für Identity-Security-Teams bei der Evaluierung von Anbietern der ARISE-Kategorie
Die meisten Angaben von Anbietern zur „Laufzeit“ halten einer genaueren Betrachtung der tatsächlichen Vorgänge in einem Live-Workflow nicht stand. ARISE bietet Käufern eine konkrete Möglichkeit, dies zu testen: nicht nur, was eine Plattform leisten kann. sehenAber was es tatsächlich kann haltund wie lange vor Abschluss der Handlung es eingreifen kann.
Der erste ARISE-Bericht von SACR stellt mehr als ein Dutzend Anbieter vor, die sich aus verschiedenen Blickwinkeln mit diesem Problem befassen, und es lohnt sich, ihn vollständig zu lesen, wenn Sie eine Evaluierung durchführen.
Hier können Sie sich Ihr Exemplar des Berichts herunterladen..
Häufig gestellte Fragen (FAQ)
Is Silverfort ein reiner KI-Gateway-Anbieter?
Nein. Silverfort ist eine Plattform zur Durchsetzung der Identitätslaufzeit, die sich auf KI-Agenten und agentenbasierte Zugriffskontrolle erstreckt. Käufer, die lediglich eine schnelle Filterung oder Schwärzung benötigen, finden möglicherweise spezialisiertere Lösungen; diejenigen, die die Aktionen von menschlichen Benutzern, Servicekonten und KI-Agenten in der bestehenden Unternehmensinfrastruktur steuern möchten, sollten evaluieren Silverfort genauer.
Worin besteht der Unterschied zwischen einem KI-Gateway und einer ARISE-kompatiblen Identitätsplattform?
Ein KI-Gateway prüft typischerweise Eingabeaufforderungen und Modellantworten. Eine ARISE-konforme Plattform bewertet die Identität hinter einer Aktion, die verwendeten Anmeldeinformationen und ob diese Aktion ausgeführt werden darf, bevor sie in den Systemen, mit denen ein Agent tatsächlich interagiert, ausgeführt wird.
Welche Fragen sollte ich jedem Anbieter stellen, der behauptet, ARISE-konform zu sein?
Fragen Sie sich, was im Entscheidungsfenster geschieht, bevor eine Aktion abgeschlossen ist: Kann die Plattform in diesem Moment zulassen, ablehnen oder zur menschlichen Überprüfung weiterleiten, oder protokolliert sie den Vorgang lediglich und meldet ihn anschließend? Der SACR-Bericht bezeichnet dies als Kernkriterium für diese Kategorie.
Wo kann ich lesen Silverfortvollständiges ARISE-Profil von [Name]?
Direkt in SACRs Bericht: Lesen Sie mehr Silverfort's Profil im SACR ARISE-Bericht.
