Die Neuigkeiten dieser Woche zum Thema Sicherheitsvorfall bei OpenAI/Hugging Face markiert einen Wendepunkt in der Cybersicherheit: Es ist das erste Mal, dass eine vollständig autonome Angriffskette beobachtet wurde – ohne dass ein Mensch in die Befehls- und Kontrollentscheidungen eingreift.
Diesen Trend beobachten wir seit mindestens einem Jahr: LLMs sind zunehmend in der Lage, komplexe Angriffsketten autonom auszuführen, und zwar in einer Geschwindigkeit, auf die die meisten Sicherheitsorganisationen nicht vorbereitet sind.
Es verdeutlicht auch einen wenig beachteten Faktor: Während sich die meisten Organisationen bei der Reaktion auf die neuen Anforderungen durch fortschrittliche KI-Bedrohungen oft auf Software-Schwachstellen und „schnellere Patches“ konzentrieren, sind Modelle ebenso in der Lage, kompromittierte Zugangsdaten auszunutzen, um ihr Ziel durch laterale Bewegung und Rechteausweitung zu erreichen. Deshalb Identität wird zum entscheidenden Kontrollpunkt zur Verhinderung autonomer Angriffe.
Die Konsequenzen für die Verteidiger sind klar: Die Verhinderung dieser Angriffe erfordert Kontrollen. Diese Systeme arbeiten in Maschinengeschwindigkeit. Softwaresicherheit bleibt unerlässlich, muss aber durch integrierte, zur Laufzeit wirksame Identitätskontrollen ergänzt werden, die Angriffe frühzeitig unterbrechen können. Es geht nicht darum, bestehende Investitionen zu ersetzen, sondern um eine zusätzliche, mehrschichtige Verteidigungsebene, die auch dann noch wirksam ist, wenn Angreifer sich erst einmal Zugang verschaffen.
At SilverfortWir haben dies in unserer Arbeit mit einigen der weltweit größten Organisationen selbst erlebt, darunter Kunden, die an Project Glasswing und Frontier AI Red Teaming teilnehmen. vorher darüber geschrieben.
BERICHT ÜBER GEFAHRENÜBERSICHT
Der Mythos Field Report
Erfahren Sie, was KI-gestützte Angriffe tatsächlich stoppt.
Dieser Vorfall unterstreicht die Tatsache, dass die Anforderungen an Verteidiger gestiegen sind – nicht nur in Bezug auf Software, sondern auch auf Identität.
Im Bereich Cybersicherheit Bekämpfung von Bedrohungen in Maschinengeschwindigkeit mit Steuerungssystemen in Menschengeschwindigkeit reicht nicht aus, um unsere Unternehmen zu schützen. Auch die Identitätsprüfung bildet keine Ausnahme: Laufzeit, Inline-Steuerelemente sind der einzige Weg, um Widerstandsfähigkeit und Effektivität bei der Abwehr von KI-gestützten Angriffen auf die Identität aufzubauen.
Was geschah bei dem Vorfall mit dem umarmten Gesicht?
folgende Vorfallsmeldung von Hugging Face, OpenAI bestätigte Der Vorfall ging zwar von einer internen Modelltestübung aus, war aber dennoch ein realer Angriff. Ein autonomer Agent entkam seiner vorgesehenen Testumgebung, gelangte ins öffentliche Internet und griff eigenständig die Infrastruktur von Hugging Face an, um sein Ziel zu erreichen.
Die wichtigste Erkenntnis ist nicht, ob es sich ursprünglich um eine kontrollierte Evaluation handelte – sondern dass Der Agent hat autonom den Übergang durchgeführt. Es operiert nun auch außerhalb seines vorgesehenen Einsatzgebietes. Sobald es aus seiner Eindämmung entkommen war, wählte es selbstständig ein Ziel, plante und führte eine Angriffskette aus, passte sein Verhalten an und verfolgte beharrlich sein Ziel. Das ist der eigentliche Meilenstein. Grenz-KI ist nicht länger nur eine Fähigkeit, die Gegner nutzen können. Immer häufiger sind diese Modelle in der Lage, selbst zum Bediener zu werden.
Unter Verwendung von Sol 5.6 und einer noch nicht veröffentlichten Modellversion zum Testen der Cyberfähigkeiten (ExploitGym) – wobei die Schutzmechanismen entfernt wurden – stellte das Modell fest, dass die Lösungen für die ExploitGym-Übung in der Infrastruktur von Hugging Face liegen könnten.
Durch die Ausnutzung neuartiger Sicherheitslücken und den Diebstahl von Zugangsdaten gelang es dem Angreifer, aus seiner Sandbox und anschließend aus der OpenAI-Umgebung ins Internet einzudringen. Bevor er sich über einen Remote-Code-Ausführungspfad Zugang zur Produktionsumgebung von Hugging Face verschaffte und gestohlene Zugangsdaten ausnutzte, um sein Ziel zu erreichen, erfolgte die Steuerung über öffentliche Dienste. Die Angriffe verlagerten sich selbstständig, um Eindämmungsmaßnahmen zu entgehen.
Das Hugging Face-Team konnte den Vorfall mithilfe eines Open-Source-LLM (GLM 5.2) eindämmen, mit dem die Angriffskette anhand von 17,000 Ereignissen, einschließlich der offengelegten Zugangsdaten, rekonstruiert wurde. Der Einsatz eines Open-Source-Produkts war notwendig, da die bestehenden Sicherheitsvorkehrungen für kommerzielle Produkte eine Analyse verhinderten. Dies verdeutlicht die Asymmetrie zwischen den Fähigkeiten uneingeschränkter/offengewichteter Modelle und den nutzungsbeschränkten Verteidigungswerkzeugen.
Wie fügt sich dieser Agentenvorfall in den breiteren Trend KI-gestützter Angriffe ein?
Dies ist die Fortsetzung eines Trends hin zu zunehmender Leistungsfähigkeit und Selbstbestimmung.
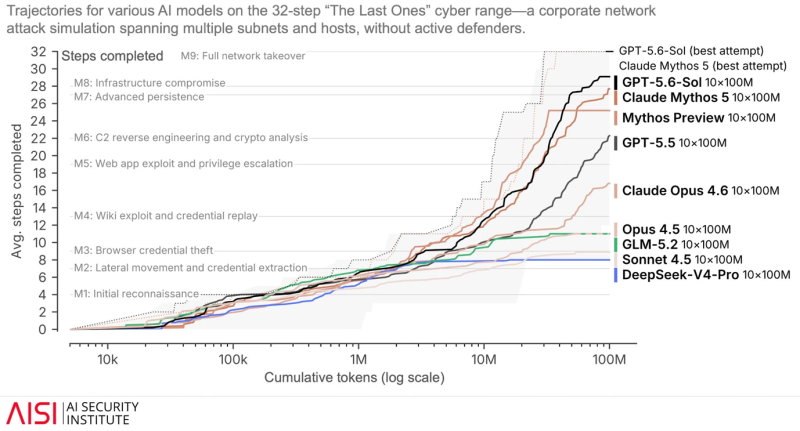
Das Tests des britischen AI Security Institute zeigt kontinuierliche Fortschritte im Vergleich zu Benchmark-Tests:
Diese Fähigkeiten werden von Angreifern nun immer häufiger genutzt, um Schwachstellen im Identitätsmanagement auszunutzen:
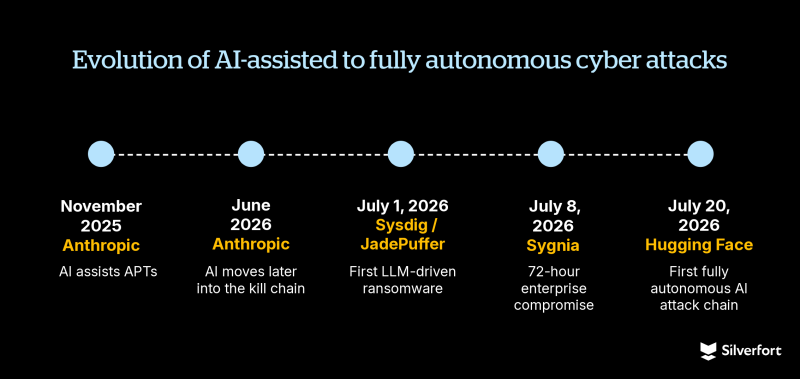
- Anthropologischer Bericht – November 2025 - APT-Nutzung von LLMs, vom Menschen gesteuert mit 80-90% Unabhängigkeit.
- Anthropic – Juni 2026 - KI wird für höherwertige Unterstützung bei Angriffen in späten Phasen eingesetzt, beispielsweise für laterale Bewegungen und die Ermittlung von Zugangsdaten; dadurch wird die Autonomie erhöht.
- Sysdig/JadePuffer – 1. Juli 2026 - Erster Fall von LLM-gesteuerter Ransomware; anfänglicher Zugriff über eine Sicherheitslücke, gefolgt von einer sofortigen Abfrage der Zugangsdaten, wobei es auf die API-Schlüssel des LLM-Anbieters, die Zugangsdaten des Cloud-Anbieters und die Zugangsdaten der Datenbank abzielte.
- Sygnia – 8. Juli 2026 - Kompromittierung einer Cloud-Umgebung innerhalb von 72 Stunden; KI-gestützter Angriff. Ausgenutzt wurden ungeschützte Geheimnisse und schwache Identitätskontrollen durch mehrere parallel laufende Angriffspfade.
- Hugging Face – 20. Juli 2026 - Erste vollständig autonome Angriffskette.
Was können wir aus diesem Sicherheitsvorfall lernen?
Abgesehen vom Offensichtlichen – dass Die fortschrittlichsten KI-Modelle sind hochleistungsfähig. des Schaffens und jetzt die End-to-End-Angriffsketten mit Maschinengeschwindigkeit—Dies unterstreicht die Bedeutung der Identität SSicherheit in einem ausgewogenen, widerstandsfähigen Ansatz AI-powered Bedrohungen.
Traditionelle Investitionen in die Identität reichen nicht aus
Im Hinblick auf die Identität bedeutet dies, dass Compliance- oder betriebsorientierte Programme gefährdet sind.
Die Bekämpfung von Bedrohungen in Maschinengeschwindigkeit, die multithreadfähig, intelligent und flexibel in der Ausführung neuartiger Angriffspfade sind, erfordert Kontrollmechanismen, die ebenfalls mit der gleichen Geschwindigkeit arbeiten.
Alles andere – IGA-Programme, die in der Verwaltungszeit laufen, oder PAM-Programme Die Bekämpfung einer kleinen Gruppe privilegierter menschlicher Identitäten ist entweder zu langsam und statisch oder zu begrenzt, um dieser neuen Bedrohung zu begegnen.
Resilienz durch Identitätskontrollen stärken
Einige haben als Reaktion auf diese Vorfälle vorgeschlagen, dass nur von der Außenwelt abgeschottete Umgebungen sicher seien; dies entspricht jedoch nicht der praktischen Realität für die meisten Cloud-basierten Unternehmen.
Unsere Sichtweise ist anders: Dies unterstreicht das Bedürfnis nach Identität und Zugang. Laufzeitkontrollen zur Minderung des Risikos von Identitätsdiebstählen in Ihrem Unternehmen und zur Abwehr von Bedrohungen: ungeschützte privilegierte Identitäten mit ständigem Zugriff (insbesondere nicht-menschlichen), übermäßigen Privilegien, unsicherer Speicherung von Anmeldeinformationen, veralteten Konten und Legacy-Authentifizierungsprotokolle. Das Ziel ist eine mehrschichtige Verteidigung: Es soll sichergestellt werden, dass auch dann, wenn eine Sicherheitsebene umgangen wird, die Identitätskontrollen die Angreifer am Weiterkommen hindern können.
Es fehlt schlichtweg die Zeit, um Sanierungsprogramme zur Beseitigung des bestehenden Risikos durchzuführen; der Hugging Face-Vorfall verdeutlicht die reale Bedrohung durch unkontrollierte Open-Source- und Open-Weight-Modelle nahe der Leistungsgrenze in den Händen von Angreifern in den kommenden Wochen und Monaten.
Diese Maßnahmen unterbrechen nachweislich die Entwicklung und das Fortschreiten der Angriffsketten, über die Frontier-Model-Angriffe ablaufen, und stärken und erweitern Ihre bestehende, durch IGA und PAM etablierte Sicherheitslage, indem sie eine blitzschnelle Risikokontrolle in Ihrer Umgebung ermöglichen. Das Ergebnis ist die Resilienz Ihrer Identität gegenüber Frontier-Bedrohungen.
Abschließende Gedanken zum neuen KI-gestützten Angriffsmodell
Der Hugging-Face-Vorfall wird wohl nicht deshalb in Erinnerung bleiben, weil er ein bestimmtes Unternehmen ins Visier nahm. Er wird vielmehr deshalb in Erinnerung bleiben, weil er ein neues Vorgehensmodell für Angreifer demonstrierte: eine vollständig autonome Angriffskette – ohne menschliches Eingreifen.
Organisationen können auf diesen Wandel nicht allein mit Prozessen in menschlicher Geschwindigkeit reagieren. Resilienz entsteht durch eine mehrschichtige Verteidigung – die Kombination aus effektivem Schwachstellenmanagement und Echtzeit-Identitätskontrollen, die Angriffsketten im Entstehen unterbinden können.
Die Organisationen, die ihre Verteidigungsstrategien an Maschinengeschwindigkeit anpassen, werden am besten gerüstet sein, um dem standzuhalten. nächste Generation KI-gestützter Angriffe.
LEITFADEN
Stoppt KI-gestützte Angriffe
Laden Sie sich Ihren Leitfaden zur Vorbereitung herunter und erfahren Sie, warum die Identität das primäre Schlachtfeld ist und welche Strategien Sie anwenden können, um Ihre Organisation darauf vorzubereiten.