

¿Cuándo fue la última vez que pudiste decir con exactitud quién y qué puede autenticarse en tu Directorio Activo (AD)?
Para la mayoría de las organizaciones, la respuesta sincera es "no recientemente". Active Directory (AD) aún gestiona la autenticación y el acceso en la mayoría de las empresas. Sin embargo, tras décadas de proliferación de grupos, fusiones y adquisiciones, y configuraciones que nadie ha revisado, la mayoría de los entornos de AD arrastran años de deuda técnica sobre la gestión de identidades: protocolos heredados, cuentas con permisos excesivos, administradores ocultos y credenciales configuradas hace tanto tiempo que nadie quiere modificarlas ahora.
Pero he aquí una verdad incómoda: comprometer AD rara vez requiere una vulnerabilidad compleja. La mayoría de los atacantes no buscan algo nuevo. Se trata de abusar de los mismos protocolos y privilegios que permiten que las empresas sigan funcionando.
Recolectan un ticket Kerberos, transmiten un Autenticación NTLM, comprometen una cuenta de servicio con privilegios excesivos y se mueven lateralmente de host en host hasta alcanzar el control a nivel de dominio. Cada paso parece legítimo, porque ocurre dentro del propio modelo de confianza de AD. Y en la era de Ataques impulsados por IAToda esa secuencia se ejecuta más rápido de lo que cualquier equipo puede responder. Algunas investigaciones incluso informan que los atacantes puede comprometer la AD en apenas 2 horas.
De eso se trata realmente la higiene de AD: encontrar y corregir esas debilidades y reducir la superficie de ataque, antes Alguien más los encuentra por ti. En este blog, repasaremos cinco de los lugares de mayor impacto para comenzar y cómo Silverfort Te ayuda a cerrar brechas de seguridad críticas.
Mantener una higiene adecuada de la dermatitis atópica es esencial.
Higiene AD es el conjunto de prácticas que Mantiene limpio su entorno de Active Directory.Organizada y segura, para que puedas prevenir, detectar y responder a las amenazas que se originan en la infraestructura de identidad. Es una parte fundamental de tu defensa contra las amenazas a la seguridad de la identidad y te permite reducir la superficie de ataque antes de que un atacante la descubra.
En esencia, esto significa auditar y supervisar el entorno periódicamente: eliminar las cuentas inactivas o huérfanas, aplicar políticas de contraseñas seguras y vigilar la actividad de los usuarios. Las revisiones periódicas de las configuraciones de Active Directory, las cuentas de usuario, la pertenencia a grupos y los permisos de acceso permiten detectar anomalías e indicadores tempranos de posibles vulnerabilidades antes de que se agraven.
Cuando Active Directory no se gestiona correctamente, el mayor riesgo es el invisible: la falta de claridad sobre quién tiene acceso a qué y por qué. Sin esa visibilidad, los privilegios excesivos, las rutas de movimiento lateral y las cuentas de alto riesgo pasan desapercibidos. Las cuentas obsoletas, los privilegios no autorizados y otras cuentas de riesgo se convierten precisamente en las puertas de entrada que aprovechan los atacantes.
Cómo Silverfort Se refuerza la seguridad de la identidad. Active Directory higiene.
Silverfort Se conecta de forma nativa a su infraestructura IAM existente y la protege desde dentro, utilizando su tecnología patentada. Protección de acceso en tiempo de ejecución Tecnología RAP (Research Applications). Esta tecnología le permite descubrir todas las identidades desde un único lugar, analizar sus vulnerabilidades y aplicar controles de seguridad en tiempo real, abarcando usuarios, cuentas de servicio y sistemas heredados a los que otras herramientas no pueden acceder.
Para reforzar la higiene de AD, Silverfort proporciona visibilidad completa de cada cuenta y mapea dónde se autentica cada una. Con Gestión de la postura de seguridad de la identidad (ISPM) Gracias a sus capacidades, identifica las debilidades específicas que buscan los atacantes, como administradores ocultos, cifrado débil, cuentas de servicio obsoletas o con privilegios excesivos, y las prioriza según el riesgo, ofreciendo soluciones personalizadas para cada una. El resultado es una superficie de ataque reducida: menos vulnerabilidades que un atacante pueda explotar para moverse lateralmente o escalar privilegios.
5 Maneras Silverfort ayuda a proteger su Active Directory entorno empresarial
1. Detectar administradores ocultos
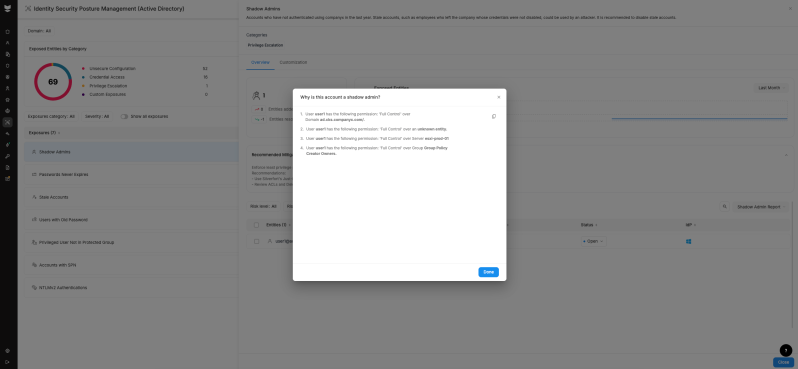
Administradores en la sombra Se trata de cuentas con privilegios de administrador que nadie pretendía otorgar, y que suelen ser el resultado de la herencia de listas de control de acceso (ACL) o de la pertenencia a grupos anidados. El privilegio es indirecto, por lo que rara vez aparece en una revisión de acceso estándar, y por eso a menudo pasa desapercibido. Esto convierte a los administradores en la sombra en una de las vías de escalada de privilegios más claras en Active Directory, y los adversarios con inteligencia artificial son especialmente hábiles para detectarlos y encadenarlos.
Cómo Silverfort ayuda: SilverfortISPM detecta automáticamente a los administradores ocultos como una vulnerabilidad prioritaria. Analiza las cuentas tanto locales como en la nube para identificar aquellas con permisos de administrador que no deberían tener, cuentas que de otro modo pasarían desapercibidas. A partir de ahí, puede eliminar los permisos excesivos o documentar formalmente el acceso.
Ejemplo de cliente: Sangre y trasplante del NHS usado Silverfort para detectar administradores ocultos y patrones de autenticación inusuales en su Active Directory de 7,000 usuarios, y ponerlos bajo gestión para cumplir con las normas DSPT y CAF.
2. Reducción del cifrado débil y de los protocolos heredados.
Cifrado de autenticación débil Es uno de los riesgos más silenciosos en la enfermedad de Alzheimer, porque se ejecuta en segundo plano en sistemas que nadie ha tocado en años. Tres protocolos específicos destacan.
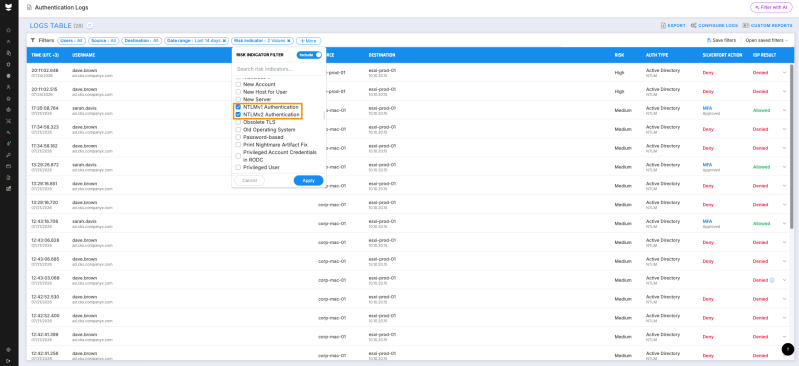
- La mayoría de los equipos creen que ya han lidiado con NTLMv1: Bloqueado por la Política de grupo, caso cerrado. Sin embargo, SilverfortLa investigación reveló que las aplicaciones mal configuradas aún pueden forzar el uso de NTLMv1, por lo que este sigue funcionando mientras los administradores asumen que ya no está presente. Esto es importante, ya que su débil cifrado DES se descifra en segundos y el relé NTLM permite que un atacante se autentique como un usuario sin conocer la contraseña.
- NTLMv2 Es más robusto, pero sigue siendo un sistema obsoleto: no tiene soporte nativo para MFA y aún está expuesto a retransmisión y pass-the-hash. Debe considerarse un paso temporal hacia Kerberos. El problema es que NTLM es difícil de detectar; persiste como una alternativa silenciosa a Kerberos, y un bloqueo de directiva de grupo no siempre funciona. Lea el Guía para eliminar NTLM aprender a detectarlo y eliminarlo definitivamente.
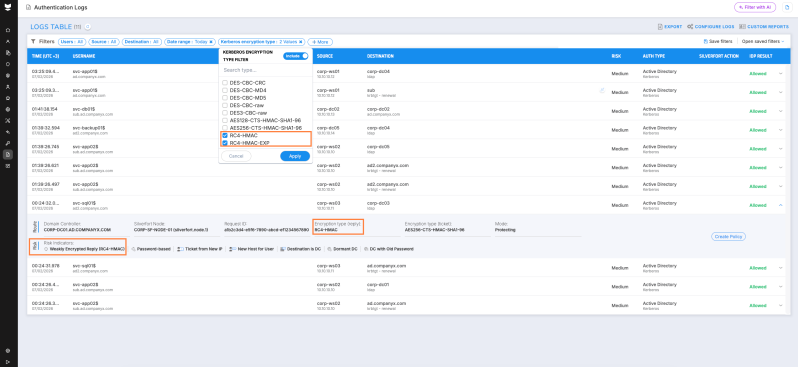
- RC4 en Kerberos Esta es la exposición más importante y urgente. Cuando los tickets Kerberos se cifran con RC4, son vulnerables a Kerberoasting, donde cualquier cuenta de dominio válida puede solicitar un ticket de servicio, desconectarlo y descifrarlo mediante fuerza bruta, sin privilegios elevados ni alertas. Se oculta en cuentas que nadie considera: cuentas de servicio cuyas contraseñas son anteriores a la compatibilidad con el Estándar de Cifrado Avanzado (AES) y cuentas de máquina en sistemas obsoletos que no pueden usar AES. Ahora que Microsoft está eliminando gradualmente RC4 de Kerberos, cualquier dependencia que no se haya mapeado comenzará a manifestarse como fallos de autenticación en producción.
Cómo Silverfort ayuda: ISPM plantea Cifrado débil (usuarios) y Cifrado débil (servidores) indicadores que muestran dónde se utiliza realmente RC4 u otro cifrado Kerberos débil. Silverfort te señala las cuentas con más probabilidades de llevarlo a cabo. Usuarios con contraseñas antiguas y Sistemas operativos antiguos vistas. Monitorea NTLMv1 de la misma manera, por lo que puede priorizar la eliminación de ambos sin capturar un solo lote, por lo que puede priorizar la eliminación de ambos sin capturar un solo paquete.
Para conocer la historia completa de RC4, incluyendo cómo encontrar todas las dependencias antes de que lo haga la aplicación, lea Cómo planificar la descontinuación de RC4 en Active Directory.
Ejemplo de cliente: Universidad del Pacífico usado Silverfort detectar y eliminar los protocolos de autenticación heredados en sus cuatro dominios de Active Directory, reduciendo así la deuda técnica vinculada a la infraestructura obsoleta.
3. Encuentra cuentas inactivas y contraseñas sin rotar.
Cuentas obsoletas Se trata de cuentas que no se han utilizado en mucho tiempo. El ejemplo clásico es el de un exempleado cuya cuenta nunca se desactivó. Son fáciles de pasar por alto sin la supervisión de autenticación, y las cuentas de servicio son especialmente difíciles de detectar porque Active Directory no las marca de forma nativa. El verdadero peligro reside en una cuenta obsoleta que aún conserva privilegios de administrador: inactiva, sin supervisión y totalmente válida.
Credenciales antiguas Para colmo, una contraseña que nunca se ha cambiado significa que cualquier vulneración histórica de esa cuenta sigue vigente, y las contraseñas que no caducan son precisamente las credenciales de larga duración que aparecen en las bases de datos de filtraciones. Algunas se establecieron hace años y están vinculadas a servicios críticos que nadie se atreve a modificar.
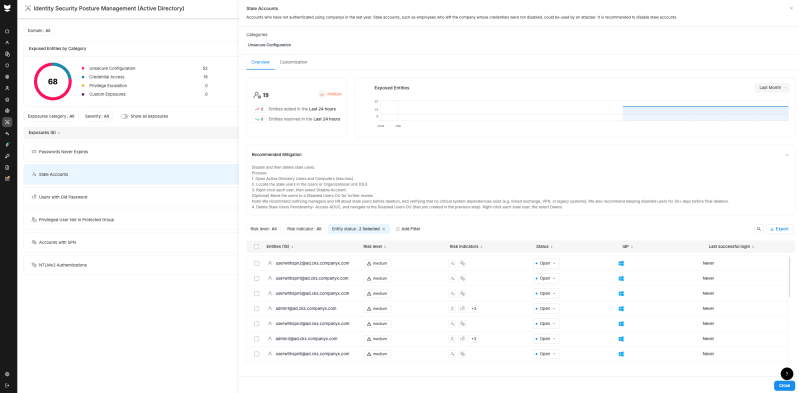
Cómo Silverfort ayuda: Mediante el análisis continuo de la actividad de autenticación, Silverfort identifica automáticamente a los usuarios inactivos sin actividad reciente. ISPM también expone las vulnerabilidades de credenciales relacionadas: contraseñas que nunca se han cambiado, contraseñas que no caducan y cuentas inactivas con privilegios de administrador. Para cada una de las vulnerabilidades, Silverfort Proporciona una acción correctiva clara, desde la desactivación de la cuenta hasta el restablecimiento forzado o la imposición de una rotación.
Ejemplo de cliente: Encora usado Silverfort para detectar cuentas inactivas, contraseñas sin rotar e identidades no gestionadas en su Active Directory descentralizado, lo que proporciona al equipo de seguridad, por primera vez, una lista de tareas de limpieza priorizada.
4. Deshabilitar administradores con SPNs
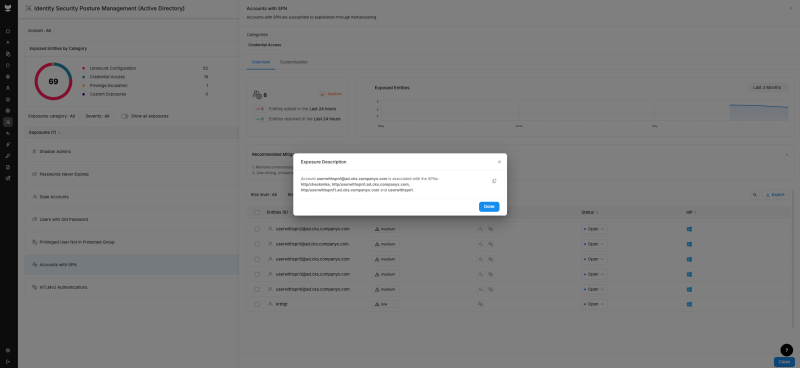
Un nombre principal de servicio (SPN) Adjunto a una cuenta de administrador hay una invitación abierta a kerberastingUn atacante solicita el ticket Kerberos de la cuenta, desconecta la carga útil y realiza un ataque de fuerza bruta para descifrar el hash de la contraseña. Si dicho ticket está cifrado con RC4 (véase el punto 2 de nuestra lista), el descifrado se produce mucho más rápido. El resultado es un acceso directo desde una cuenta de dominio básica a una con privilegios.
Cómo Silverfort ayuda: Silverfort ISPM detecta cuentas con SPN mediante el monitoreo de eventos de autenticación en toda la red, e identifica las cuentas Kerberoastables como una vulnerabilidad. La solución recomendada es revisar esos SPN y migrar a cuentas de servicio administradas de grupo (gMSA) siempre que sea posible. SilverfortEl sistema de análisis de comportamiento también detecta actividad anormal de SPN, incluidas solicitudes de acceso inusuales o intentos de escalada, en tiempo real.
Ejemplo de cliente: En el entorno de un gran proveedor de atención médica, Silverfort Se encontraron ocho cuentas de administrador con SPN cuya existencia el cliente desconocía. Eliminarlas redujo la vulnerabilidad al ataque Kerberoasting.
5. Eliminar PrintNightmare
PrintNightmare es una vulnerabilidad crítica en el servicio Cola de impresión de Windows que permite la ejecución remota de código y puede provocar accesos no autorizados o la vulneración del sistema. Incluso después de aplicar el parche, los sistemas afectados pueden seguir generando autenticaciones anómalas y con errores que pueden pasar desapercibidas.
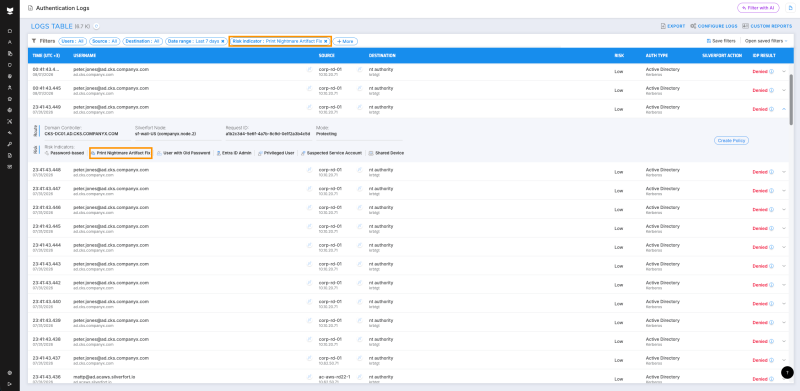
Cómo Silverfort ayuda: Silverfort detecta PrintNightmare analizando los eventos de autenticación y el comportamiento anormal del servicio, y luego alerta sobre cada autenticación incorrecta del Cola de impresión para su investigación y mitigación. La guía de Microsoft describe la remediación completa, pero con Silverfort Puedes omitir por completo la captura de paquetes de red problemáticos, ya que esta muestra las autenticaciones erróneas.
Ejemplo de cliente: Un gran distrito escolar de EE. UU. detectó intentos activos de explotación de PrintNightmare a través de SilverfortTras la implementación de las medidas correctivas, la organización redujo las autenticaciones innecesarias en un 70%, recuperando así la seguridad y la eficiencia.
Tratar Active Directory como superficie de control de seguridad de identidad
Los atacantes siguen explotando las mismas vulnerabilidades en Active Directory porque, con demasiada frecuencia, se le trata como un sistema obsoleto en lugar de la infraestructura crítica que realmente es. Para adoptar la mentalidad adecuada, establecer una higiene sólida es el primer paso. Cuando se puede visualizar cada identidad, cada autenticación y corregir proactivamente cada vulnerabilidad, se reduce la superficie que un adversario de IA puede atravesar.
Sin embargo, la higiene por sí sola supone que tienes tiempo para encontrar y arreglar todo antes de que alguien lo explote, y los ataques de IA hacen que ese lapso de tiempo sea mucho más corto. Por eso, la misma visibilidad que impulsa tu programa de higiene también alimenta Silverfortcontroles de tiempo de ejecución de: MFA, acceso Just-in-Time y vallado virtual aplicado en línea, en el momento de la autenticación, antes Se concede el acceso.
Puedes ver cuál es el estado de seguridad de tu Active Directory en 4 minutos.. Tomar el Active Directory Evaluación de la preparación en materia de seguridad Para obtener una puntuación de preparación personalizada, comparada con la de tus compañeros, con recomendaciones específicas que puedes poner en práctica.
¿Prefieres hablarlo? Comuníquese con uno de nuestros expertos.
