

ここ数週間、M&S、ハロッズ、コープ・グループなど、英国の大手小売ブランド数社が、事業運営を混乱させる重大なサイバー攻撃を受けた。これらの事件は、 DragonForceランサムウェアグループ。
元責任者として IAM 大手小売企業で、私はIDファースト攻撃者への対応に携わってきました。対応と復旧に尽力しているチームには深い共感を覚えます。これらの侵害の全容はまだ明らかになっていませんが、初期の兆候から、IDファースト攻撃者が関与している可能性が示唆されています。DragonForceはIDの脆弱性を悪用し、その後、横方向に攻撃を仕掛けることで知られています。 侵害されたクレデンシャル彼らの手法は、私たちが長年主張してきたことを改めて浮き彫りにしています。つまり、アイデンティティこそが新たな戦場なのです。これらの攻撃者は、あなたが何を持っているかではなく、あなたが何者であるかを標的にするのです。
一日で全てを解決することはできませんが、私の経験に基づき、ID管理およびセキュリティチームが目標とする状態に近づくために今すぐ実行できるいくつかのステップを以下に概説します。
攻撃者を理解する:アイデンティティ優先のアプローチ
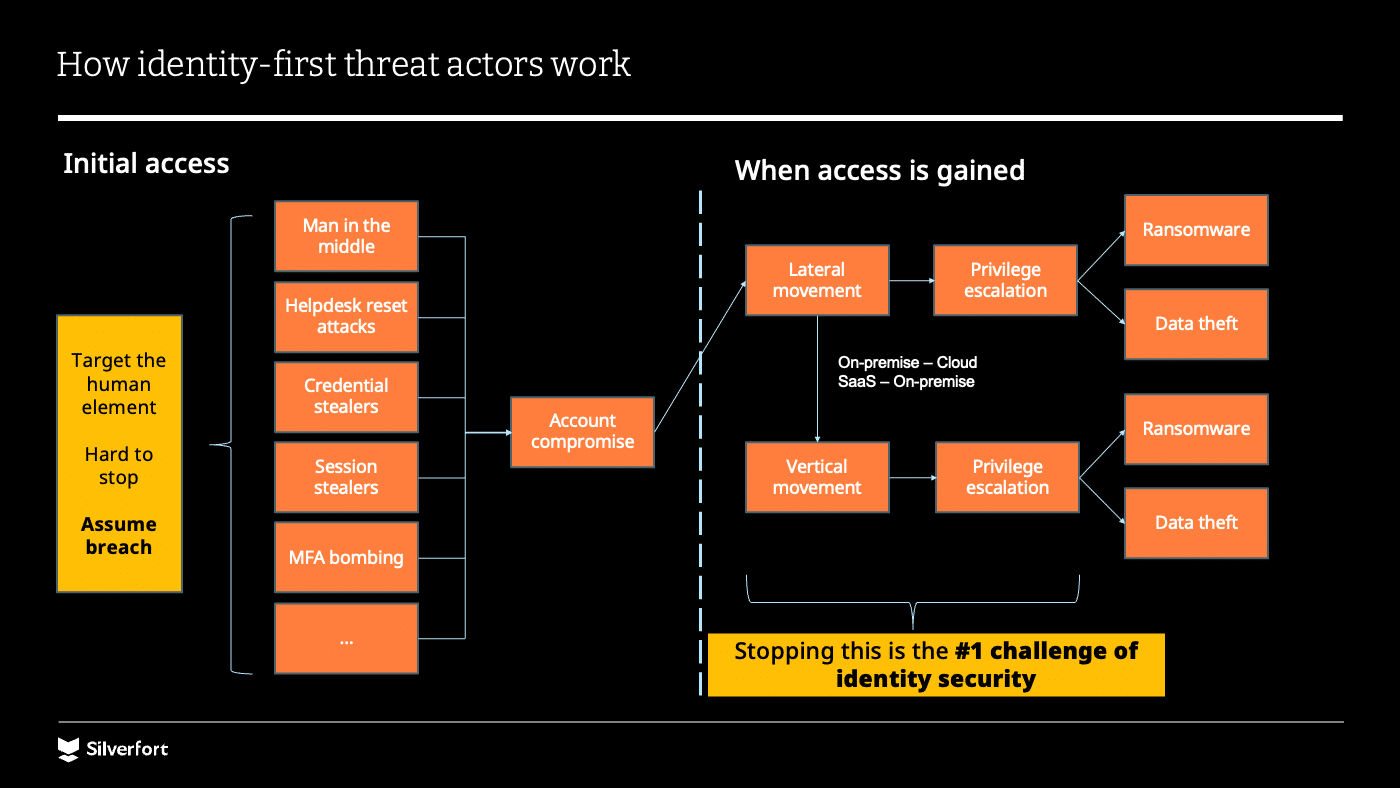
では、これらの攻撃者は一体誰で、どのように活動しているのでしょうか? DragonForceはScattered Spiderと同様のTTP(戦術、技術、手順)を使用しており、フィッシングメールの使用、既知の脆弱性の悪用、盗まれた認証情報の活用などによって、被害者のネットワークへの初期アクセス権を取得することが知られています。
彼らの戦略は、あらゆるセキュリティチェーンの中で最も脆弱なリンクである人間から始まります。彼らはソーシャルエンジニアリングの達人で、説得力のあるフィッシングキャンペーンを作成し、SIMスワップを実行して電話番号を乗っ取り、「MFA疲労これは、ユーザーが認証要求を次々と受け、最終的に誰かが折れて承認するまで攻撃を続ける手口です。特にヘルプデスクのスタッフを標的にし、パスワードのリセットをさせることで、攻撃の重要な第一歩を踏み出すことを得意としています。
侵入後、彼らは計画的に行動する。ユーザー名とパスワードだけで保護されているアカウントを探し出し、それらを使ってネットワーク内を移動する。システム稼働を維持する非人間的なIDであるサービスアカウントは、監視が最小限で特権アクセスを提供するため、しばしば標的となる。そこから、権限を昇格させ、展開のための態勢を整える。 ランサムウェア 最も痛手となる部分を狙う。この手法が小売業界でこれほどまでに破壊的なのは、単に巧妙なだけでなく、小売環境に特にありがちな盲点を巧みに利用しているからだ。
小売業の複雑なアイデンティティの状況
小売業のセキュリティ業務に従事しているなら、すでに独自の課題に直面しており、 アイデンティティプロテクション 特に難しい。
あなたは数十、数百、あるいは数千もの拠点に加え、オンラインビジネスも管理しており、それぞれの地域環境や運用上の制約が異なるにもかかわらず、一貫したセキュリティ管理が求められます。
お客様のインフラストラクチャは、オンプレミスシステムと最新のクラウド環境が複雑に混在したハイブリッド環境であり、それらすべてを保護する必要があります。重要なシステムは、現代の技術が登場する以前に設計されたもので、長年にわたって運用されている可能性があります。 アイデンティティセキュリティ 検討対象にさえなった。
御社の業務は、おそらく無数のサードパーティベンダーやサービスプロバイダーに依存しており、それぞれが御社のシステムへの特定のアクセスを必要としています。一方、業務効率とセキュリティ向上のために現場の従業員に企業アカウントを付与していますが、そうすることで、意図せずしてリスクを高めています。 個人情報攻撃 何度も表面化する問題です。その間ずっと、季節的な需要に応じて急速に増加する従業員数に対応しなければならず、アイデンティティ管理は常に変化し続ける目標となります。
これらの現実は、 攻撃対象 身元情報に基づく脅威アクターが悪用する可能性がある。
管理者アカウントは、適切な監視と保護が欠如していることが多い。非人間的なアイデンティティは、 Active Directory サービスアカウント クラウドワークロードに対しては、多くの場合、広範なアクセス権限と最小限の監視で運用される。 MFA 実装は一般的に一貫性がなく、特にバックエンドシステムではその傾向が顕著です。また、小売環境の相互接続性の高さは、攻撃者が初期アクセス権を取得した後、システム間を移動するための無数の経路を生み出します。
小売業特有の個人情報保護対策の構築
最近の小売業界における情報漏洩事件は、ID管理およびセキュリティチームが重要な取り組みを見直し、加速させるきっかけとなる可能性があります。特に、業務効率化を重視するチームから既に反発を受けている取り組みについては、なおさらです。このような機会は、組織全体の優先順位を一致させるのに役立ちます。もし私が彼らの立場だったら、今、以下の点に注力するでしょう。
1. 初期アクセスポイントを保護する
- 包括的なMFAを施行するVPN、SaaSアプリケーション、その他のインターネットに接続されたシステムなど、システムへのすべての外部アクセスポイントがMFAで保護されていることを確認してください。
- フィッシング対策機能付きの多要素認証を導入する最低限、番号照合に移行し(フィッシング対策に不向きな要素も削除することを忘れないでください)、ITチームやセキュリティチームなどの主要なターゲットに対しては、「フィッシング不可能な」FIDO2認証器(YubiKeyなど)の使用を検討してください。
- 安全なパスワードリセットプロセスヘルプデスクの手順を厳格に強化する 本人確認 手順を見直してください。最も重要なアカウントについては、一時的に対面でのリセットを実施することを検討してください。
- MFA管理を保護する: 第二要素の追加または変更は、ユーザー名とパスワードだけでなく、適切な本人確認を行った場合にのみ可能となるようにしてください。
2. 圧迫後の横方向への動きを防止する
- 社内でのMFAの適用範囲を拡大するMFAは境界を越えて内部システムやインフラストラクチャへのアクセスにまで及ぶ必要がある。特に Active Directory 脅威アクターやランサムウェアグループにとって格好の標的となる環境。RDPだけを保護するだけでは不十分であり、すべてのプロトコル(例えば、PowerShellは攻撃者に好まれる)を保護する必要がある。
- 守ります 非人間的なアイデンティティ (国民健康保険)サービスアカウントに対して厳格な管理を実施し、使用場所を制限するとともに、侵害の可能性を示す異常なアクティビティパターンがあれば警告を発する。
- 脆弱なレガシープロトコルを封じ込めるレガシーを制限する 認証 NTLMv1のようなプロトコルを、それらを絶対に必要とするアプリケーションに提供する。
- 実施する IDセグメンテーション小売環境の異なる部分間にセキュリティ境界を作成し、侵害を封じ込めます。たとえば、小売サイトからのサーバー認証を禁止するなどです。
3. 個人情報漏洩の脅威を監視する
- ID脅威検出および対応の導入: 埋め込む ITDR 横方向への移動試行などの異常な行動を特定し、SOCが対応できるように準備する。
- サービスアカウントの活動に焦点を当てる: 通常のサービスアカウントの動作に関する詳細なベースラインを作成し、逸脱があった場合にアラートを発する。
- モニター 特権アカウント 使用管理者アカウントのアクティビティを追跡し、特に高権限アカウントが低セキュリティ環境にアクセスするような階層間利用に注意してください。
現実世界での保護活動
これは単なる理論的なアドバイスではなく、今日の小売業者を標的とするまさにその脅威との実際の戦いに基づいたものです。
の場合を考えてみましょう Silverfort 顧客が直面した 横移動 M&Sが現在受けている攻撃と類似した攻撃です。攻撃者は既に2つの管理者アカウントと1つのサービスアカウントを侵害しており、これは通常、大惨事につながる状況です。しかし、M&Sはすべての内部システムに多要素認証(MFA)を導入し、サービスアカウントの保護を自動化していたため、攻撃を初期段階で検知して阻止し、業務への壊滅的な損害を防ぐことができました。詳細な事例研究はこちらをご覧ください。 こちら.
あるいは、高度なサプライチェーン攻撃中に横方向の移動を防いだ大手製造業者という別の組織を考えてみましょう。国家レベルの攻撃者が工場のネットワークを侵害し、従業員のラップトップを介して会社のドメイン環境に侵入しようとしていました。そこで、特に脆弱なプロトコルを使用する異常な認証試行を検出してブロックするポリシーを導入しました。 NTLM彼らのセキュリティチームは、攻撃が足がかりを築く前に阻止しました。この詳細なケーススタディは入手可能です。 こちら.
今日を守り、未来を築く
これらの即時的な対策は、個人情報漏洩のリスクを迅速に抑えるのに役立ちますが、より長期的な投資となる他の保護策も検討する必要があります。
アイデンティティセキュリティ態勢管理(ISPM)は、攻撃者が脆弱性を発見する前に、それを事前に検知して対処することができます。アカウントの設定や復旧プロセスにおいて、あらゆる段階で強力な検証を必要とする、真の「クローズドループ」型のアイデンティティセキュリティを実現します。
従業員以外のユーザーや人間以外の存在など、見落とされがちなアイデンティティに特に注意を払いながら、アイデンティティライフサイクルの自動化を検討してください。中央のアイデンティティ管理を回避するローカルアカウントへの依存を減らし、必要な時に必要な分だけアクセスを許可するゼロスタンディング権限への移行を開始することで、DragonForce、Scattered Spiderなどのグループが悪用する攻撃対象領域を劇的に縮小できます。
非人間型IDについては、長期間有効なサービスアカウントパスワード、シークレット、APIキー、SSHキーといった静的でリスクの高い認証情報ではなく、一時的な認証情報への移行を検討してください。これにより、小売環境における最も蔓延しているリスクの一つである、攻撃者に永続的なアクセス権限を与えるサービスアカウント認証情報の漏洩を排除できます。
アイデンティティのギャップに注意
従来の個人情報保護手法では、あらゆるアカウントや認証情報がリスクとなる、今日の個人情報を標的とした攻撃者に対しては、もはや十分とは言えません。
小売業者にとって、システムの可用性は収益に直接影響し、顧客の信頼が最優先事項であるため、アカウント侵害、横方向の移動、そして最終的にはランサムウェアのリスクを抑えるための適切なIDセキュリティ対策は極めて重要である。
DragonForceのようなグループの活動方法を理解し、包括的な本人確認セキュリティ対策を実施することで、リスクプロファイルを大幅に低減できます。
実際の事例からもわかるように、適切な本人確認セキュリティ対策を実施できるかどうかは、通常業務が滞りなく進むか、世間を騒がせるような情報漏洩事故に発展するかの分かれ目となる。 弊社の電子書籍「小売業におけるIDセキュリティ:ランサムウェアの防止と横方向のID攻撃の阻止方法」をダウンロードしてください。.
