
アイデンティティセキュリティとは何ですか?
アイデンティティセキュリティとは、人間および非人間のデジタルアイデンティティを、不正アクセス、悪用、侵害から保護する分野です。適切な人物(またはマシン)のみが、適切なタイミングで、適切な理由で、適切なリソースにアクセスできるようにします。
従来のアイデンティティおよびアクセス管理とは異なり、IAMプロビジョニング、認可、権限管理に重点を置くアイデンティティセキュリティは、プロアクティブです。脅威を検出し、最小権限を強制し、 横移動そして、インフラストラクチャのあらゆる部分を強化します。IAMはアイデンティティインフラストラクチャ、アイデンティティセキュリティはアイデンティティインフラストラクチャとその内部のアイデンティティを保護する保護層と考えてください。
ようこそ、決定版ガイドへ アイデンティティのセキュリティ―急速に進化するこの分野は、組織が最も重要な資産であるアイデンティティを保護する方法を根本から変えつつあります。CISO、セキュリティアナリスト、あるいはデジタル世界がどのようにゲートを施錠しているのか(そして誰が鍵を握っているのか)に興味がある方など、どなたにもこの用語集は、基礎から未来を見据えたベストプラクティスまでを網羅しています。
なぜ個人情報のセキュリティが重要なのか?
アイデンティティが新たな境界線となる世界において、アイデンティティの保護は極めて重要です。アイデンティティとIAMインフラストラクチャは、クラウドインフラストラクチャ、エンドポイント、ネットワークと同様に保護される必要があります。
サイバー攻撃者にとって、IDファースト攻撃は依然として主要な攻撃手段となっています。従来、組織は様々な制御システムやツールを寄せ集めてこの課題に対処しようとしてきましたが、これらのツールは時代遅れであったり、単なる管理ソリューションであってセキュリティ対策とは言えなかったりします。このようなアプローチでは、保護されていないギャップや盲点が生じ、システムが攻撃に対して脆弱な状態に置かれてしまいます。
IDセキュリティはエンドポイントセキュリティやクラウドセキュリティと同様に重要であり、そのためこのカテゴリは非常に急速に変化し、急速に採用されています。 2024年Verizonデータ侵害調査レポート過去1年間に報告された情報漏洩事件において、個人情報が原因として最も多く挙げられたのは、まさにこの事実でした。個人情報保護は、この課題に対処するために存在します。
組織が従来のネットワークからクラウドベースのインフラストラクチャ、SaaSアプリケーション、ハイブリッドワーク環境へと進化するにつれ、IDはかつてないほどの権限を持つようになりました。従業員、第三者、マシンなど、あらゆる主体が、世界中のさまざまなデバイスやエンドポイントから、オンプレミスのアプリケーションやリソースからクラウドインフラストラクチャやSaaSアプリケーションへと自由にアクセスできます。これは、柔軟性と効率性を求める組織にとっては朗報ですが、保護、ガバナンス、コンプライアンスを担当するセキュリティチームにとっては必ずしも良いニュースとは言えません。
今日の攻撃者は、個人情報を標的にしています。認証情報を盗み、正規のアカウントを侵害し、環境を巧妙に操作して機密データにアクセスします。問題は、組織にとって、誰が(あるいは何が)何にアクセスできるか、そしてそのアクセスが適切かつ安全であるかどうかを明確に把握することが、これまで以上に困難になっていることです。
本人確認セキュリティがなければ、インフラストラクチャの強度は最も脆弱なログイン情報によって左右される。
現実世界への影響:IDセキュリティの実践
本人確認セキュリティは、誰を、そして何を保護するのか?
攻撃者 しない 差別する, そしてあなたの アイデンティティ セキュリティ。 種類や権限レベルに関わらず、すべての身元は保護されなければならない。 彼らがどこで機能するかあなたの遺産の中で、何があっても 彼らは やって。本人確認セキュリティ しない 個人のアイデンティティで終わる: それはだ 資源と環境の保護についても.
| アイデンティティ | 重要性 |
|---|---|
| 人間のユーザー | あなたの従業員は、あなたのリスクの最前線です。 |
| 非人間的なアイデンティティ | サービスアカウント、API、ボット ― 見落とされがちだが、非常に高い権限を持つ |
| 特権ユーザー | 攻撃者にとって価値の高い標的 |
| 第三者 | ベンダー、請負業者 ― 最初からリスクが高い |
| AIエージェント | 迅速に行動し、高度にネットワーク化され、脆弱である |
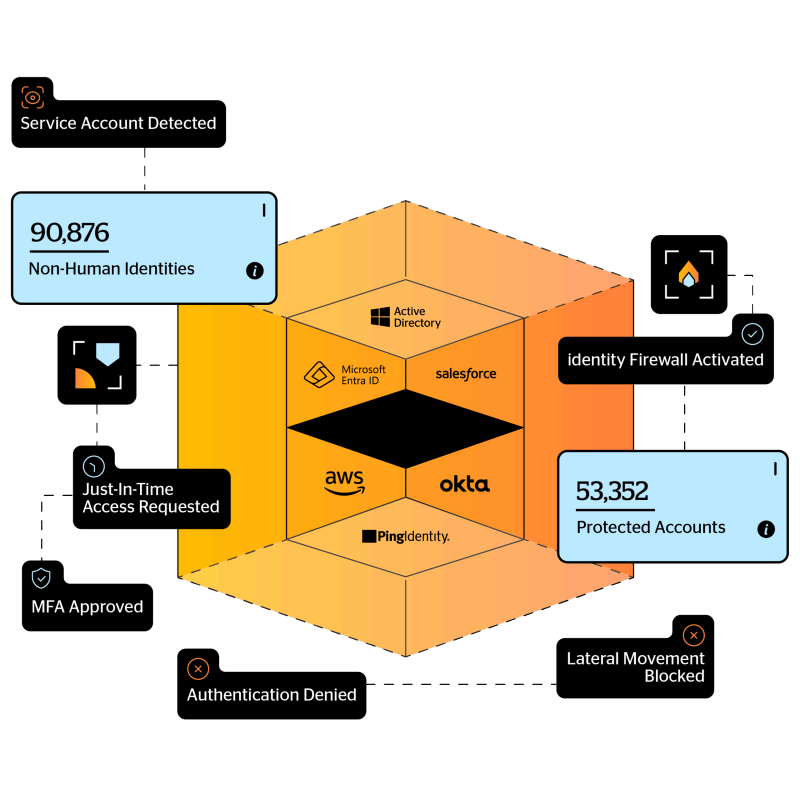
環境は カバーID セキュリティによって保護されるものには、オンプレミス、クラウド、マルチクラウド、ハイブリッド、OT (運用技術) が含まれますが、リソースは コマンドラインツールから最新のクラウドワークロード、SaaSまで アプリ、 およびレガシーシステム。 As だんだん 企業がハイブリッド環境やオンプレミス環境を設計するにつれて、 アイデンティティツールとセキュリティの寄せ集めから コントロール 全体的な アイデンティティセキュリティ 溶液 それ セキュリティレイヤーとして機能します アイデンティティファブリック.
アイデンティティおよびアクセス管理(IAM)とアイデンティティセキュリティ:違いは何ですか?
IAMは基盤を提供する—本人確認セキュリティ それを強化し、強制する。 言い換えれば、IAMはインフラストラクチャ層であり、アイデンティティセキュリティは制御層である。
IAMは主に、ユーザーIDとアクセス権限のプロビジョニング、管理、およびプロビジョニング解除に重点を置いています。これは、業務効率の向上、規制遵守、および管理コストの削減に不可欠です。
アイデンティティセキュリティは、セキュリティギャップに対処することでIAMを補完します。 IAMソリューション 多くの場合、オープンなままにしておく。IAM は ID とアクセスを管理するための基本的なフレームワークを提供するが、ID セキュリティは、これらの ID が認証情報の盗難、 特権昇格、そして横方向の動き。
包括的なセキュリティ体制を構築するには、組織は IAM をアイデンティティ セキュリティ対策と統合する必要があります。この統合により、IAM のアクセス管理の強みとアイデンティティ セキュリティのプロアクティブな脅威検出および対応機能を組み合わせた、アイデンティティの管理と保護に対する包括的なアプローチが実現します。このような統合アプローチにより、組織は運用効率とコンプライアンスを維持しながら、アイデンティティ ベースの攻撃に対する堅牢な保護を実現できます。IAM のコア要素には、認証、認可、監査、ログ記録、監視、および 特権アクセス管理.
認証
認証 ユーザーが本人であることを確認するプロセスです。 認証 不正アクセスを防止するための仕組みは不可欠である。 マルチファクタ認証 多要素認証(MFA)は、ユーザーがリソースにアクセスするために2つ以上の認証要素を提供する必要がある、広く利用されている方法です。これらの要素には、ユーザーが知っているもの(パスワード)、ユーザーが所有しているもの(セキュリティトークン)、ユーザー自身(生体認証)などが含まれます。認証は多くの場合、IAMソリューションの重要な要素ですが、レガシーリソースを保護できる高度な認証ツールは、IDセキュリティ製品に含まれている場合もあります。そのため、認証はインフラストラクチャ層とセキュリティ層の両方に存在する可能性があります。
Authorization
認証とは、認証されたユーザーが実行できる操作を決定するものです。組織内におけるユーザーの役割に基づいて、権限とアクセス制御を設定し、適用します。ロールベースアクセス制御(RBAC)は一般的な手法であり、ユーザーの役割に基づいて権限を割り当てることで、ユーザーが職務を遂行するために必要な最小限のアクセス権限のみを持つように保証します。
権限管理
特権管理は、特権アカウントに関連するリスクを最小限に抑えるために、昇格されたアクセス権限の制御と監視に重点を置いています。これには、 最小特権の原則ユーザーには、職務を遂行するために必要な最低限のアクセス権限(または許可)のみが付与されます。特権アクセス管理(PAM)ソリューションは、特権アカウントの使用を管理および監査し、不正使用や侵害のリスクを軽減します。PAMは、特権アクセスとアカウントにポリシー制御を適用するため、通常はインフラストラクチャ層とセキュリティ層の両方の一部とみなされます。しかし、組織が進化するにつれて、市場は単に 管理します 特権アクセスは重要ですが、それを安全に保護する必要があります。従来のソリューションは導入に時間がかかり、結果も得られないことが多いため、市場は特権アクセスセキュリティをより簡単に導入できる方法を求めています。
監査、ログ記録、監視
セキュリティとコンプライアンスを維持するためには、継続的な監査、ログ記録、および監視が不可欠です。これらの活動には、システム全体にわたるアクセスおよびID関連のアクティビティを追跡し、不審な行動を検出し、ポリシーへの準拠を確保し、セキュリティインシデント発生時のフォレンジック証拠を提供することが含まれます。効果的な監視は、組織が潜在的な脅威をリアルタイムで特定して対応するのに役立ち、セキュリティ侵害の影響を軽減します。
IAMインフラストラクチャは、アイデンティティセキュリティがその上に位置づけられ、強化する基盤となるアイデンティティ管理と基本的なアクセス制御です。IAMインフラストラクチャにはMFAなどの基本的なセキュリティ機能が組み込まれていますが、アイデンティティセキュリティは、不正アクセス、権限の悪用、アイデンティティベースの攻撃から保護する完全なセキュリティレイヤーを提供します。エンタープライズアイデンティティのこれら2つの補完的な要素をシームレスに統合することで、組織はリスクを大幅に軽減できます。 攻撃対象 そして、彼らの全体的なセキュリティ体制を強化する。
| 機能 | ID とアクセス管理 (IAM) | アイデンティティのセキュリティ |
|---|---|---|
| フォーカス | 認証とプロビジョニング | インライン脅威防止および執行 |
| 透明性 | 管理対象システムに限定 | あらゆる環境において継続的に |
| 執行 | 受動的かつ限定的 | リアルタイムでリスクを認識した |
| カバレッジ | 人間のアイデンティティ | 人間と非人間のアイデンティティ(サービスアカウントを含む) |
| 脅威の検出 | 最小限の | 組み込み型、プロアクティブ |
| コンプライアンス報告 | マニュアル | 自動化、リアルタイム |
現実世界における重要なIDセキュリティのユースケース
ユースケース1:特権アクセスを保護する
保管庫方式を、JITアクセス、階層化、およびポリシー適用に置き換える。
従来の特権管理(保管庫とパスワードローテーションを中心としたもの)では、リアルタイムの可視性と強制力を提供できず、組織はリスクにさらされます。さらに、レガシー PAMソリューション 死角が生じやすく、展開も困難なため、特権的な身元をタイムリーかつ包括的に保護することが難しい。
特権アカウントを管理するだけでは不十分です。特権の乱立や不正アクセスを防ぐためには、具体的なセキュリティ対策を講じる必要があります。
IDセキュリティにおいては、特権アクセスを保護するには、次のような対策が必要です。
- 実際の使用状況に基づいて、すべての特権アカウントを自動的に検出し、異なる階層に分類します。
- ワンクリックでドメイン特権アカウントにジャストインタイム(JIT)アクセスを適用し、有効期限のない特権を削除します。
- 仮想フェンシングを使用して最小権限ポリシーを適用し、不正な権限昇格を防止する
- 保管庫とパスワードローテーションへの依存を排除する
ユースケース#2: 横方向の動きを止める 始まる前に
コマンドラインインターフェースで多要素認証(MFA)を使用し、リアルタイムで攻撃を検知し、即座に封じ込めます。
認証情報が漏洩すると、権限が昇格し、業務上重要な資産にまでアクセスされることがよくあります。従来の検出・対応機能では、あらゆる場所(オンプレミスからクラウド、人間からNHIまで)のあらゆるIDを可視化できないため、脅威が検知されずに拡散してしまう可能性があります。侵害の拡大を防ぐには、攻撃者が組織内に深く入り込む前に、不正アクセスを阻止する必要があります。
IDセキュリティによって、横方向の移動を阻止するには、次のような対策が必要です。
- レガシーシステム、エアギャップネットワーク、IT/OT、PowerShellなどのコマンドラインインターフェイスを含むすべてのアクセスインターフェイスでMFAを強制します。 PsExecは、およびWMI
- リアルタイムの攻撃封じ込め検知機能を実装し、悪意のある試みを即座にブロックし、権限昇格が発生する前に侵害されたアカウントを隔離します。
- AIを活用して認証試行を継続的に分析し、異常を特定することで、認証情報の不正使用を事前に防止します。
- 手動介入なしに、アイデンティティ優先のインシデント対応を統合して攻撃を即座に阻止する
ユースケース#3: ゼロトラストを適用する
クラウド、SaaS、オンプレミスなど、あらゆる環境で動的かつリスクベースのアクセス制御を徹底する。
多くの組織にとって、ID管理は依然として最も脆弱な部分ですが、従来のセキュリティツールでは、ハイブリッド環境全体で最小権限アクセスを徹底することが困難です。包括的なアクセス制御と適応的な制御がなければ、組織はIDに起因する侵害のリスクにさらされ、ゼロトラストの原則が損なわれることになります。
IDセキュリティにおいて、ゼロトラストを適用すると次のようになります。
- すべての人間および非人間のアイデンティティに対して最小権限アクセス ポリシーを適用し、既存の特権を排除することで、すべてのアイデンティティにゼロトラストを拡張する
- ジャストインタイム(JIT)アクセスを強制することで、動的かつ時間制限付きのアクセス承認を可能にし、ワークフローを中断することなくリスクを軽減します。
- リスクベースの適応型制御を用いてすべてのアクセス要求を検証し、進化する脅威に自動的に調整することで、アクセスを継続的に認証および監視します。
- 複雑な統合や追加のエージェントを必要とせずに、クラウド、SaaS、オンプレミスのリソース全体にわたるアクセスを保護するために、すべての環境でゼロトラストを統合します。
ユースケース4:ADサービスアカウントを保護する
ワークフローを中断することなく、NHI(国民健康保険)を自動検出、監視、保護します。
ADサービスアカウントは、特権が高く、認証情報が固定されており、直接的な監視が行き届かないことが多いため、攻撃者にとって格好の標的となります。包括的な可視性と制御がなければ、これらの非公開情報(NHI)は制御不能なセキュリティリスクとなり、認証情報の盗難や横方向の移動を招きます。
IDセキュリティでは、ADサービスアカウントの保護は次のようになります。
- すべてのサービスアカウントを自動的に検出し、継続的に監視します。 Active Directory管理されていないアカウントや孤立したアカウントを含む
- 適応型ゼロトラストポリシーを使用して最小権限アクセスを強制し、不正な認証試行をブロックし、 横方向の動きを防ぐ
- サービスアカウントのセキュリティ確保 大規模な運用において、運用停止を伴うパスワードリセットに頼ることなく、セキュリティを確保します。
- 認証パターンを分析して、疑わしいサービスアカウントのアクティビティをリアルタイムで検出し、ブロックします。
ユースケース#5: ID攻撃対象領域をマッピングする
影の管理者、旧式のプロトコル、設定ミスなどを明らかにする。
設定ミス、旧式のプロトコル、過剰な権限設定は、組織を横方向の移動や権限昇格といったリスクに晒します。積極的なIDセキュリティ態勢管理(ISPM)がなければ、悪用される可能性や影響度に基づいたスコアリングによって、最も重大な脅威を分析し、優先順位付けすることは不可能になります。
アイデンティティセキュリティでは、マッピング 個人情報攻撃 表面は次のような外観です。
- レガシー認証プロトコルなどの脆弱性を自動的に識別し、 シャドウ管理者 アカウント、およびセキュリティリスクを生み出すドメイン設定の誤り
- 継続的な監視と強化 Active DirectoryクラウドIDプロバイダーやフェデレーション認証システムなどを活用し、ID脅威に対する耐性を強化する。
- 認証失敗の多発やクラウドアカウントの不適切な同期など、運用上の問題を検出して解決することで、ID管理の健全性を向上させる。
- 修復作業を自動化し、手作業によるセキュリティ作業を削減し、IDベースの脅威を迅速に軽減する。
ユースケース#6: 規制遵守を維持する
管理体制を確立し、ポリシーを徹底し、監査報告を自動化する。
監査担当者や規制当局に対し、本人確認セキュリティの有効性を証明することは、手作業が多く時間のかかるプロセスになりがちです。従来の本人確認ツールは、リアルタイムでの適用、自動レポート機能、およびすべての本人確認情報に対する完全な可視性を備えていないため、監査が複雑かつ非効率的になります。効率的なアプローチがなければ、組織は強固なセキュリティ管理を維持しながら、進化し続けるコンプライアンス要件を満たすのに苦労することになります。
IDセキュリティにおけるコンプライアンス対応状況は以下のとおりです。
- 規制基準を満たすため、多要素認証、最小権限アクセス、サービスアカウント保護などのIDセキュリティ制御の実施を自動化する。
- 継続的な本人確認セキュリティ体制の監視と、監査担当者にコンプライアンスの明確な証拠を提供するリアルタイムレポート。
- 特権アカウントとサービスアカウントが PAM を満たすように適応型ポリシーを適用し、 アイデンティティプロテクション 業務を中断することなく要件を満たす
- 認証プロセスにおけるセキュリティ上の脆弱性を排除し、NIST、HIPAA、GDPRなどのフレームワークへの準拠を確保する。
主要なIDセキュリティ機能とソリューション
| 製品 | それは何ですか | それが重要な理由 | それは何をする |
|---|---|---|---|
| アイデンティティ脅威の検出と対応(ITDR) | リアルタイムでIDベースの脅威を検知し、対応します。 | アイデンティティ層での攻撃を阻止します | 横方向の移動をブロックし、侵害されたアカウントを特定します。 |
| アイデンティティセキュリティ態勢管理 (ISPM) | アイデンティティのリスクと弱点を継続的に評価する | 設定ミスや権限の乱立を防ぎます | リスク評価とリスク軽減策を提供します |
| 多要素認証(MFA) | 2層目 本人確認 | 不正アクセスを防止 | 摩擦が少ないアクセスポイントを保護します |
| 特権アクセスセキュリティ (PAS) | 特権ユーザーの管理からセキュリティ確保へと移行する、PAMの現代的な進化形 | 最も機密性の高い個人情報を保護します | ジャストインタイムアクセス、階層化、仮想フェンス |
| 認証ファイアウォール | すべての認証トラフィックに対するIDレイヤーセキュリティ | すべてのインターフェースでゼロトラストを適用します | 危険な攻撃を阻止する |
| AIエージェントのセキュリティ | 自律エージェントを保護する | 新たな脅威が表面化 | AI駆動型ワークフローにポリシー適用を適用する |
| 非人間的アイデンティティ セキュリティ | サービスアカウント、API、ボットを保護します | 国民健康保険加入者数は人間の50倍であり、指数関数的に増加している。 | 継続的な検出、適応型アクセス制御 |
プロからのアドバイス:理想的には、IDセキュリティはこれらすべてを単一のプラットフォームで実現できるべきです。
アイデンティティ脅威検出と対応(ITDR)
ID脅威検出・対応(ITDR)ソリューションは、IDベースの脅威の検出と対応に重点を置き、セキュリティチームがユーザーIDを標的とした攻撃を効率的に監視、特定、軽減するために必要なツールを提供します。
ITDRは、ID活動を継続的に監視し、リスクを分析し、実際の悪意のある活動に対応することを目的とした、さまざまな技術とプロセスを包含しています。 ITDRは、IDの悪用を特定して対応できる高度な脅威検出メカニズムを提供することで、IDベースの脅威を検出して対抗するように特別に設計されています。 資格情報の盗難、そして特権の拡大。
ITDRの主な利点
- 継続的な脅威検出: ITDRソリューションは、不正なログイン試行、異常なアクセスパターン、不正使用など、悪意のある行動の兆候がないかIDアクティビティを継続的に監視します。 特権アカウント.
- 予防的な法執行と事件対応: 脅威が検出されると、ITDR システムはセキュリティ チームへの警告、ロックなどの対応アクションをリアルタイムで自動的にトリガーできます。 侵害されたアカウントさらに、追加の認証要件を課す。
- アイデンティティ脅威の可視化: ITDRは、オンプレミス環境とクラウド環境を含むすべてのシステムにおけるID関連のアクティビティを包括的に可視化します。この可視化は、潜在的な脆弱性を特定し、攻撃の範囲を把握する上で非常に重要です。
- 行動分析: ITDRソリューションは、ユーザーの行動を分析することで、通常の活動の基準値を確立し、セキュリティ上の脅威を示す可能性のある逸脱を検出できます。このプロアクティブなアプローチは、従来のセキュリティ対策を回避する可能性のある高度な攻撃を特定するのに役立ちます。
アイデンティティセキュリティ態勢管理(ISPM)
アイデンティティセキュリティ態勢管理 (ISPM)は、組織のセキュリティ体制を継続的に評価および改善することを含みます。 アイデンティティインフラストラクチャこれには、定期的なセキュリティ評価、脆弱性管理、ポリシーの適用といった取り組みが含まれ、IDセキュリティ対策が長期にわたって有効であることを保証するものです。
ISPMの中核は、機密性の高い個人情報関連データの完全性、機密性、可用性を維持するために設計された包括的な一連の対策です。これらの対策には以下が含まれます。
- 定期的なセキュリティ評価
- 脆弱性管理
- ポリシーの施行
- アイデンティティガバナンス
- 継続的な監視
- インシデント対応
多要素認証(MFA)
多要素認証(MFA) MFAは、ユーザーがアカウント、アプリケーション、またはシステムにアクセスする前に、2つ以上の認証方法を提供することを要求するセキュリティメカニズムです。ユーザー名とパスワードだけではない、重要な保護層を追加するものであり、IDセキュリティの重要な原則です。MFAは、以下の要素を組み合わせて使用します。
- あなたが知っていること パスワードやPINコードのようなもの。
- あなたが持っている何か 例えば、スマートフォン、セキュリティトークン、スマートカードなど。
- あなたは何か 指紋、顔認識、網膜スキャンなどの生体認証情報。
ログイン試行が成功するには、これらの条件のうち少なくとも2つを満たす必要があります。
フィッシングなどのサイバー攻撃、 クレデンシャルスタッフィングまた、総当たり攻撃によって単一要素認証が容易に破られる可能性があります。多要素認証(MFA)はこのリスクを大幅に軽減します。
- より強力なアクセス制御 認証情報が盗まれた場合でも、不正ログインを防止します。
- 攻撃対象領域の削減 攻撃者がシステム間を横方向に移動しようとする際の障壁を高める。
- 企業コンプライアンス – セキュリティフレームワーク(NIST、GDPR、HIPAAなど)への準拠をサポートします。
- ユーザーの信頼度の向上 セキュリティへの取り組みを示すことで信頼を築く。
多要素認証(MFA)の導入は、デジタルIDを保護し、機密データを守るための最も効果的な方法の一つです。低コストで効果の高いこの対策は、今日の脅威環境において不可欠です。
特権アクセスセキュリティ
特権アクセスセキュリティ(PAS)は、管理者、サービスアカウント、IT担当者など、最も機密性の高いIDを高度な脅威から保護するために設計された、最新のIDセキュリティ手法です。従来の特権アクセス管理(PAM)とは異なり、PASは特権ユーザーの管理だけでなく、セキュリティの確保に重点を置いています。
PASは、保管庫やエージェントの導入に頼ることなく、ハイブリッド環境全体で高度なID管理をリアルタイムで実行します。従来の保管庫方式から脱却することで、企業はPAMに伴う長くて複雑なオンボーディングプロセスを経ることなく、特権アカウントを保護できます。
主なセキュリティ機能は以下のとおりです。
- ジャストインタイム(JIT)アクセス 必要な場合にのみ、一時的かつ期限付きのアクセス権を付与します。
- ティアリング – 高リスクな横方向の移動を制限するために、アクセスレベルを分離する。
- バーチャルフェンシング ユーザー、リソース、環境間の境界を動的に適用します。
この積極的なアプローチにより、特権を持つユーザーは、真に必要とされる時と場所で、許可された情報のみにアクセスできるようになります。
認証ファイアウォール
An 認証ファイアウォールは、組織のデジタル環境全体における認証トラフィックを監視および管理するセキュリティ制御です。認証後に行われるアクセス決定のみに依存するのではなく、このアプローチでは認証自体の時点でポリシーの適用を導入します。ユーザー、アプリケーション、またはシステムへのアクセスを許可する前に、ログイン試行を評価すること。
- 認証試行のリアルタイム検査 すべてのプロトコルにわたって(例: Kerberos(NTLM、RADIUS、SAML)。
- 政策に基づくアクセス決定 リスク、状況、アイデンティティ、行動に基づいて判断される。
- プロトコルに依存しない強制 ハイブリッド環境とレガシー環境の両方で動作します。
- 不審なログインをブロックまたはリダイレクトする アクセスが確立される前に。
- エンドポイントエージェントやアプリケーションレベルの統合に依存しません。
認証は、攻撃チェーンにおける最初の、そして最も脆弱なステップであることが多い。クレデンシャルスタッフィング、横方向移動、権限昇格などの脅威は、認証レイヤーの脆弱性を悪用することが多い。 認証ファイアウォールは、これらのリスクを発生源で無力化するのに役立ちます。攻撃者にとっての機会を減らし、企業全体でゼロトラストの適用を可能にする。
AIエージェントのセキュリティ
AIエージェントセキュリティとは 大規模言語モデル(LLM)を搭載したエージェントやAI駆動型オーケストレーションプラットフォームなど、自律システムに対するIDおよびアクセス管理を実現する。これらのエージェントは、システムの変更、コンテンツの生成、データへのアクセスなど、独立してアクションを開始できるため、人間ユーザーと同様のIDレベルの制御が必要となる。
- 身元確認および行動監視 AIエージェントおよび自動化されたワークフロー向け。
- ポリシーの施行 エージェントの役割、状況、意図に基づいて判断します。
- エージェントの行動を可視化するシステム、データ、その他のリソースへのアクセスを含む。
- エージェントの権限に関する制限機密性の高いタスクには動的な制限を設ける。
- 監査証跡 説明責任と法令遵守を確保するため。
AIエージェントは、企業環境において急速に実用化されつつあります。機密データや重要インフラへのアクセス権を持つようになるにつれ、悪意のある入力に基づいて動作したり、不正な意思決定を行ったり、攻撃者によって悪用されたりするなど、特有のリスクが生じます。意図しない結果や悪意のある結果を防止し、IDベースの脅威に対する耐性を高めるためには、構造化されたID制御によってこれらのエージェントを保護することが不可欠です。
非人間識別情報(NHI)のセキュリティ
非人間アイデンティティ(NHI)セキュリティとは、 マシンID サービスアカウント、API、スクリプト、ボット、クラウド機能など、エンタープライズシステムと連携するID。 人間の監視なしに運用でき、重要なリソースへの継続的なアクセスが可能であること。
- 継続的な発見と分類 クラウド環境とオンプレミス環境におけるNHI(国民健康保険)の。
- 行動のベースライン設定と異常検出 国民健康保険活動のため。
- コンテキスト認識型アクセス制御 リスクや利用パターンの変化に適応する。
- ポリシーの施行 認証情報の保管やローテーションだけに頼ることなく。
- 可視性と監査可能性 人間以外の生物と高感度システムとの相互作用について。
ほとんどの組織では、NHI(国民健康保険)の数が人間のID数をはるかに上回っており、管理が不十分で権限が過剰に付与されていることが多い。 これは、IDおよびアクセス管理プログラムにとって大きな盲点であり、攻撃者は サイバー攻撃者は、永続的なアクセスを維持したり、権限を昇格させたり、データを外部に持ち出したりするために、NHI(非識別情報)を悪用することがよくあります。これらのIDを保護することは、特に自動化された環境やクラウドネイティブ環境において、組織のリスクを軽減するために不可欠です。
最後に:アイデンティティこそが新たな境界線である
今日のサイバーセキュリティの戦場はアイデンティティが最優先です。しかし、適切なツール、適切な考え方、そしてIDEAL アイデンティティセキュリティ この戦略を使えば、あらゆる場所のあらゆる個人情報を一度に保護できます。 個人情報のセキュリティを次のレベルに引き上げる方法について詳しく知りたい場合は、 と連絡を取ってSilverfort 今日。または、無料ツールから最新の脅威情報まで、IDセキュリティに関するリソースを豊富に取り揃えています。