
その Silverfort アイデンティティセキュリティプラットフォーム
ランタイム向けに構築された唯一のプラットフォーム Active Directory 保護

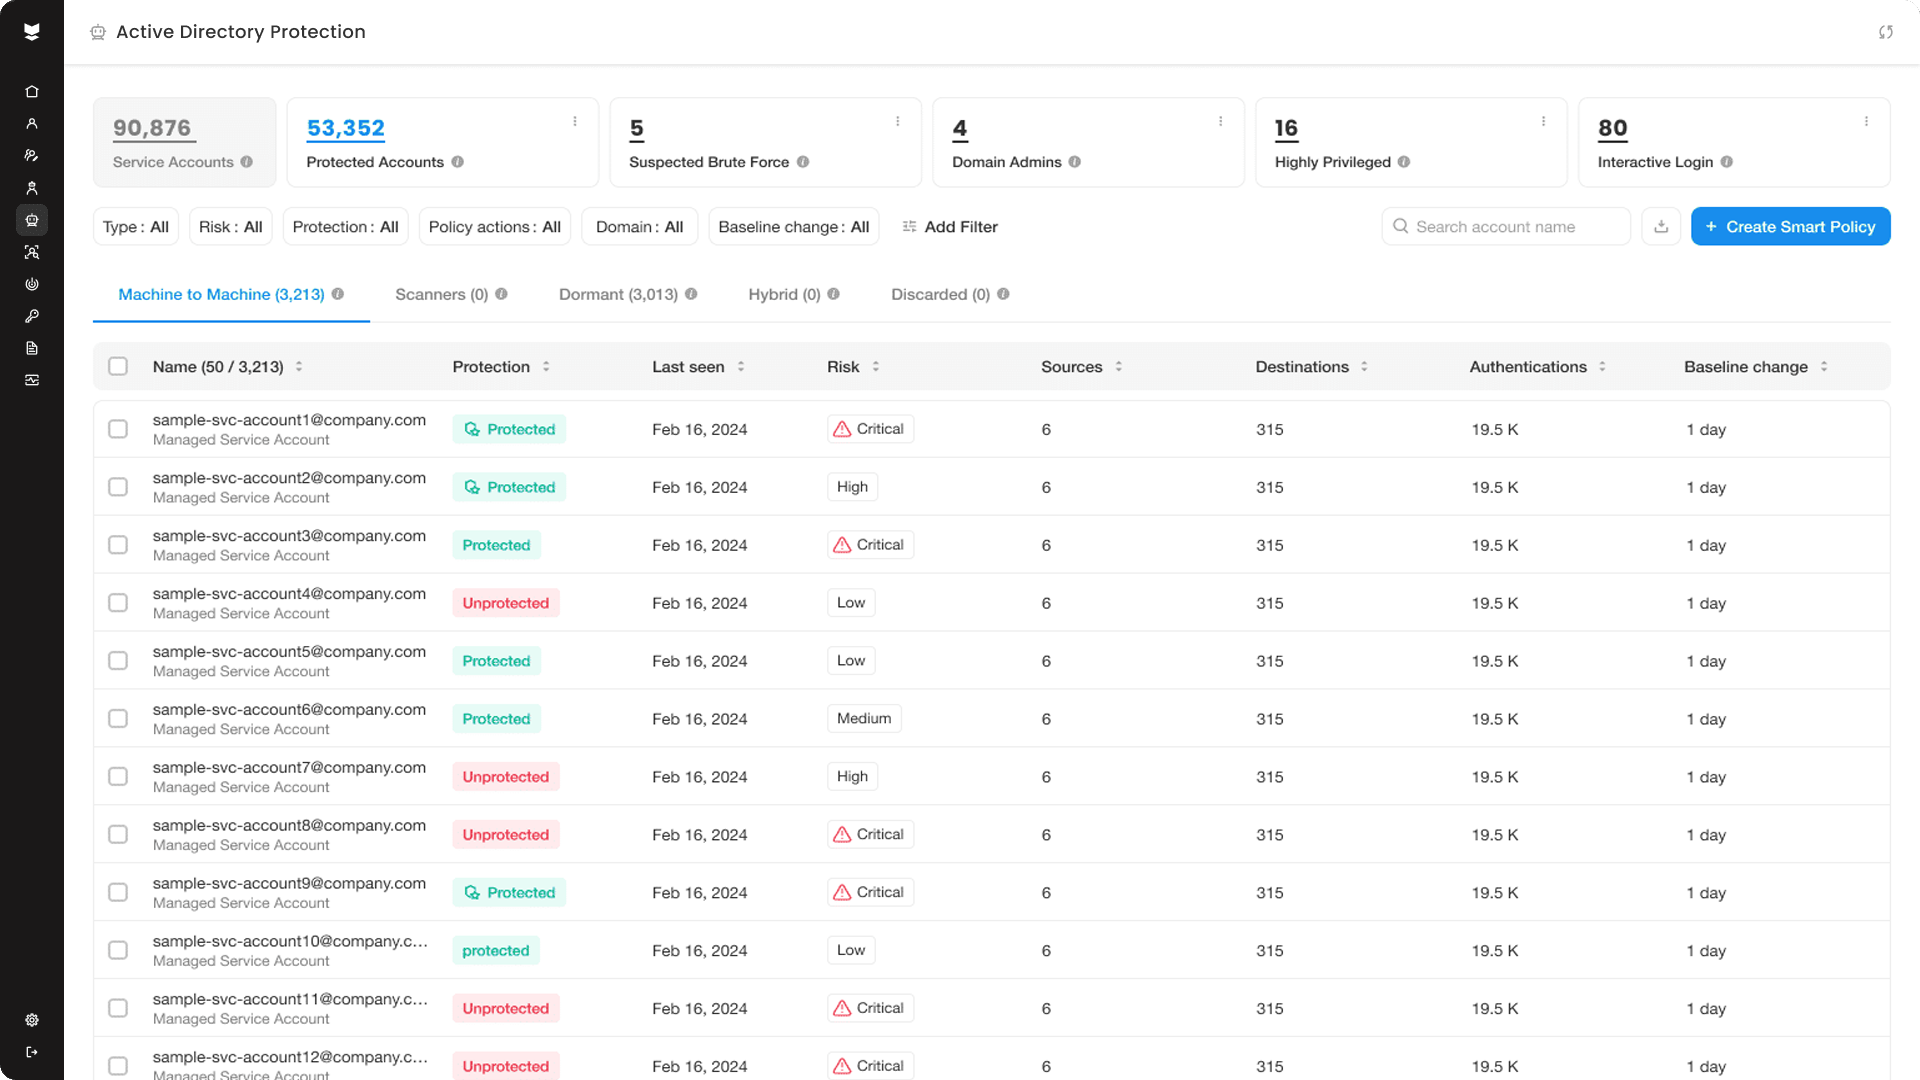
あらゆる認証における可視性を統一する

強化する Active Directory 大規模な衛生管理

実行時に適応型保護を適用する

MFAの盲点を解消する

なりすまし攻撃を検知して阻止する

レガシー認証を中断なく最新化する
仕組み
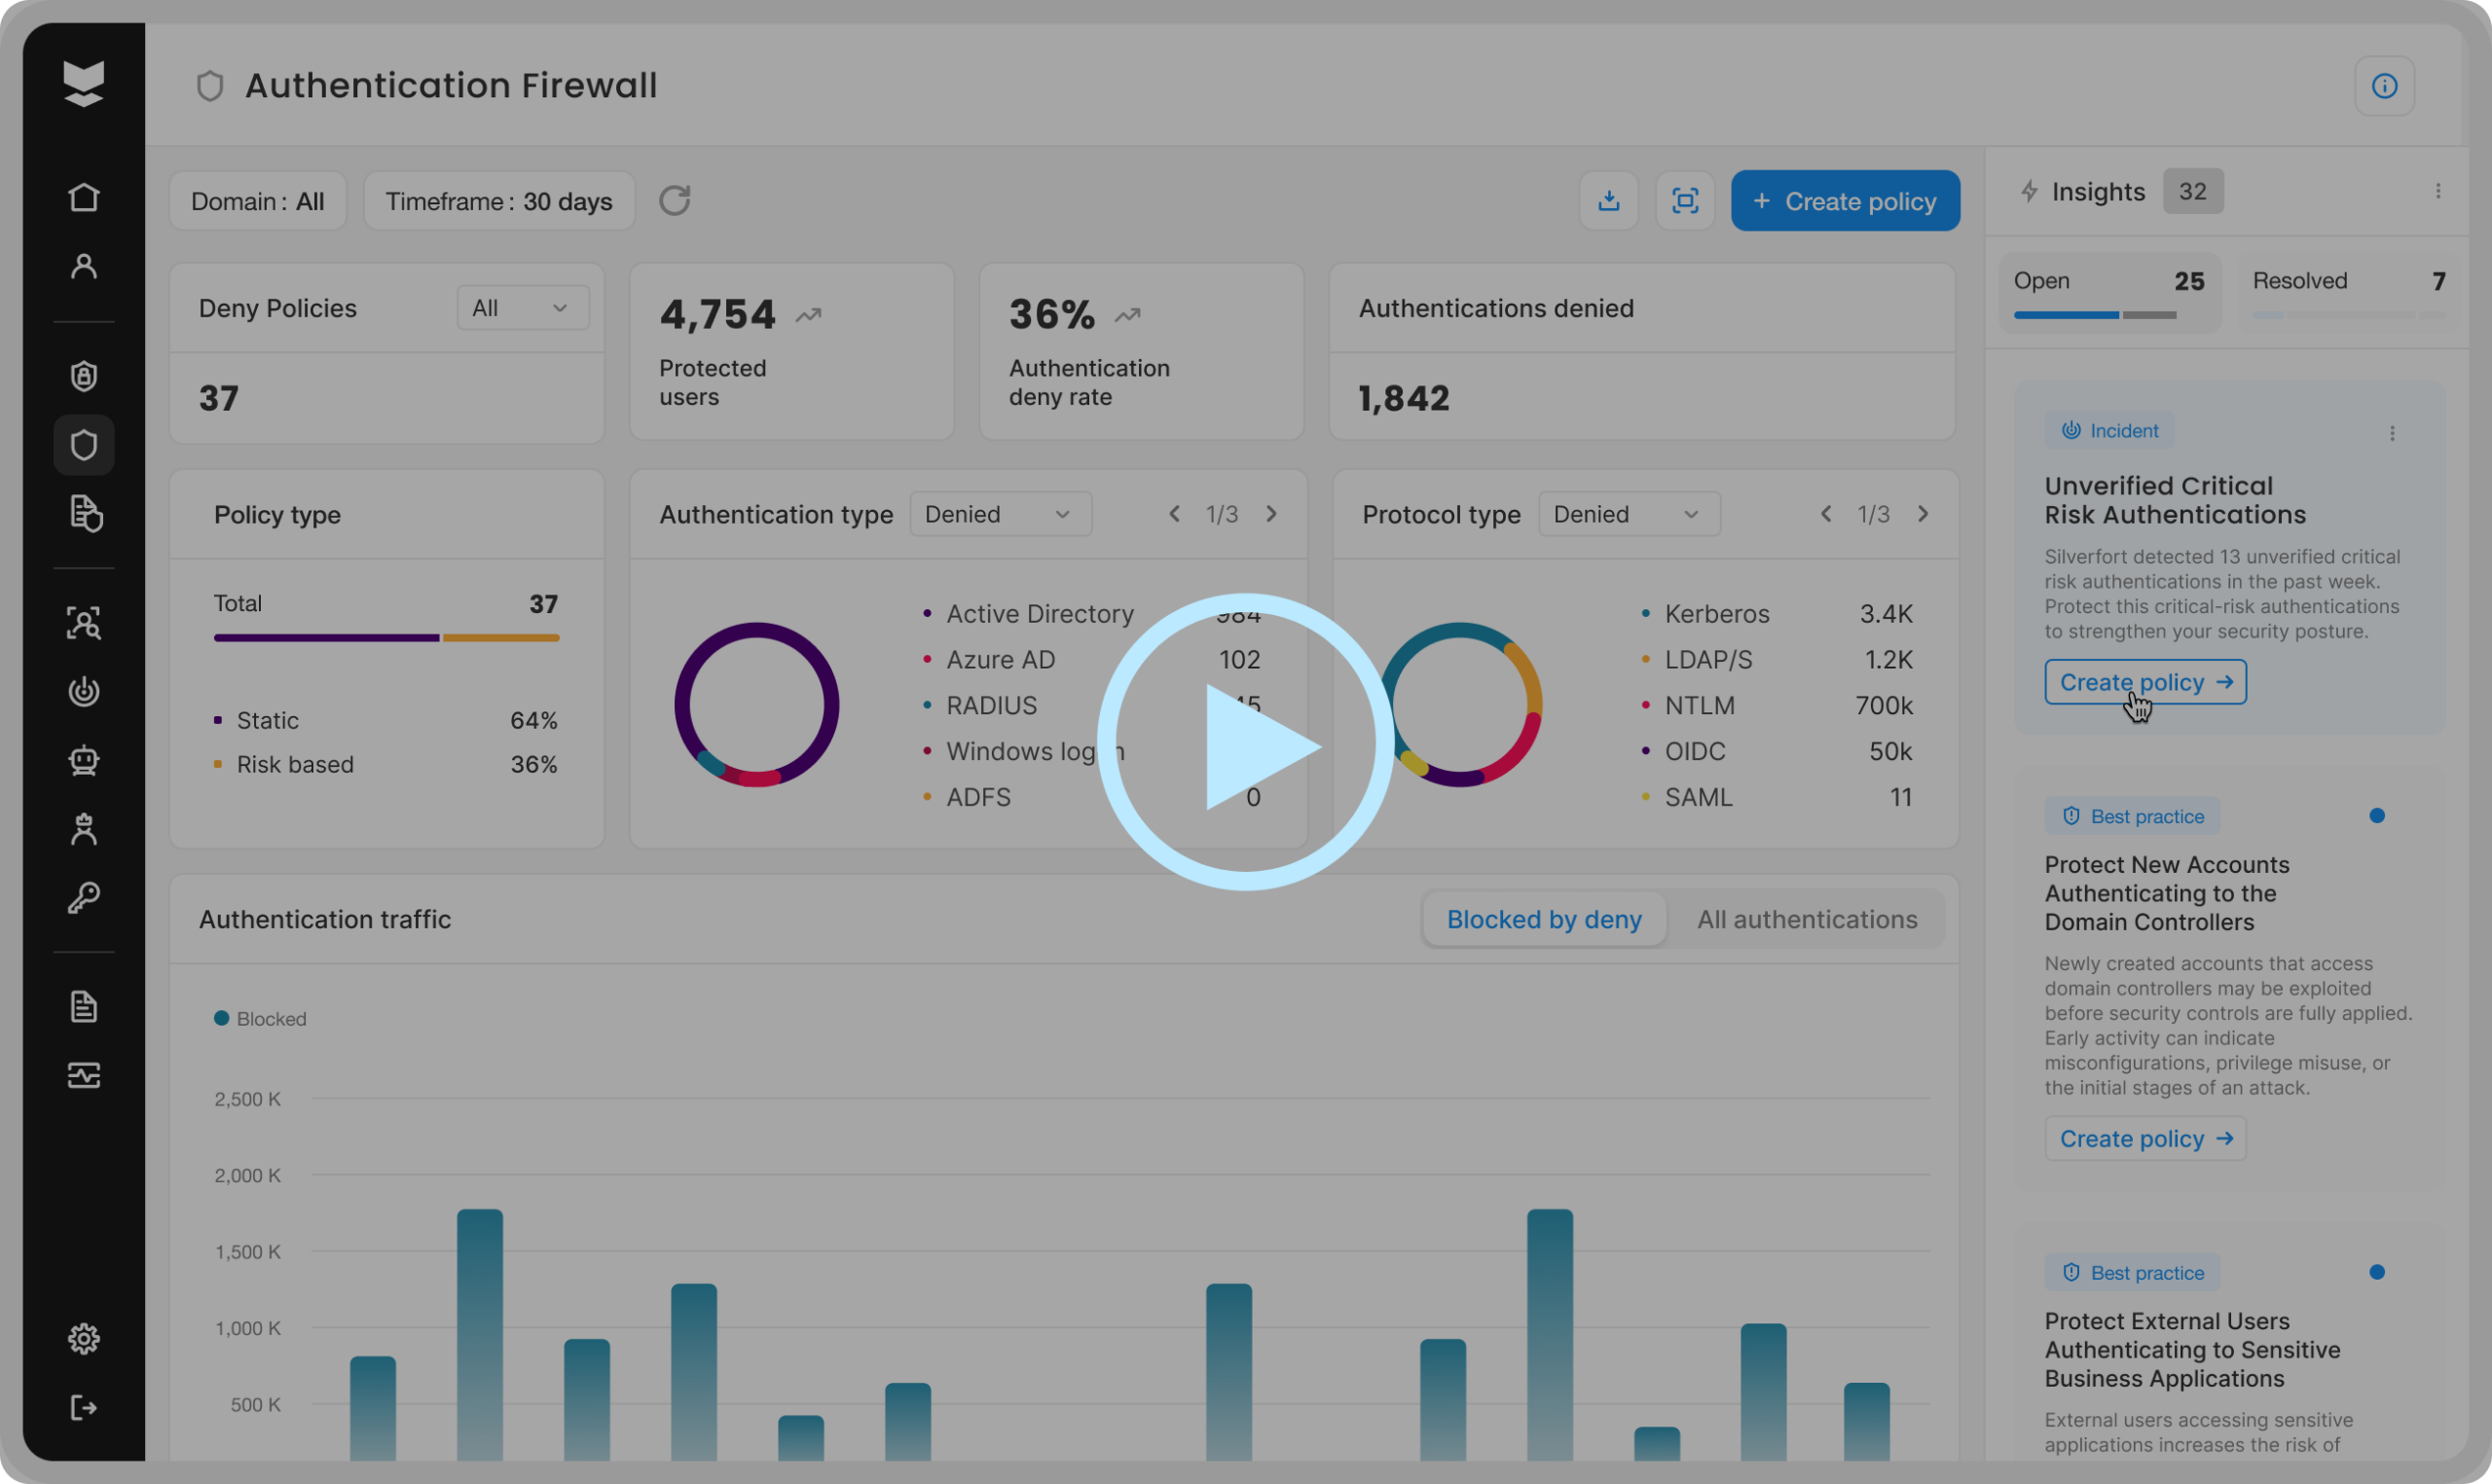
ユーザー、サービスアカウント、システム全体にわたるすべてのActive Directory認証を検証し、リアルタイムで保護を適用します。
IAMインフラストラクチャ内部で動作するため、すべての認証を監視し保護することができ、お客様は安心してご利用いただけます。
IAMインフラストラクチャ内部で動作するため、すべての認証を監視し保護することができ、お客様は安心してご利用いただけます。
IAMインフラストラクチャ内部で動作するため、すべての認証を監視し保護することができ、お客様は安心してご利用いただけます。
IAMインフラストラクチャ内部で動作するため、すべての認証を監視し保護することができ、お客様は安心してご利用いただけます。
IAMインフラストラクチャ内部で動作するため、すべての認証を監視し保護することができ、お客様は安心してご利用いただけます。
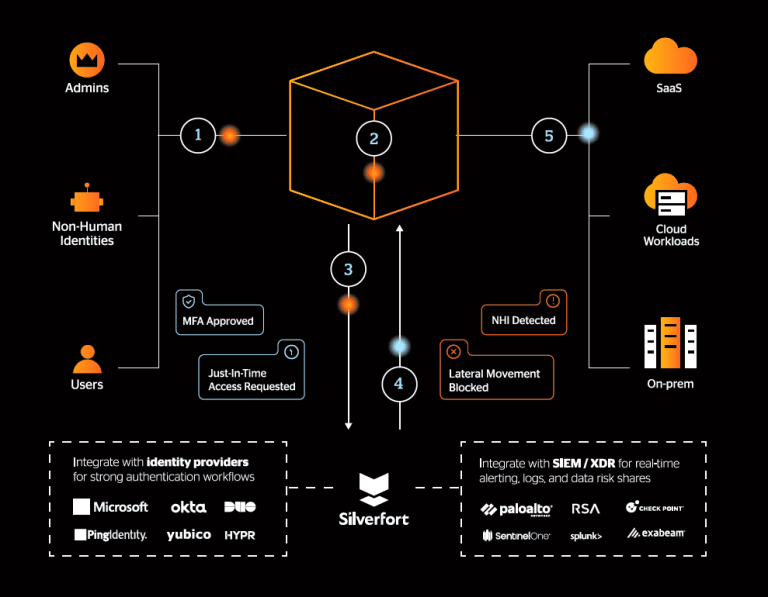
あらゆるID、あらゆるリソース。人間による攻撃とAIによる攻撃を即座に検知し、阻止します。
ランサムウェアや横方向の移動のリスクを軽減する
MFA(多要素認証)またはアクセス拒否ポリシーを使用して、IDレイヤーで認証情報の不正使用や横方向の移動を阻止します。
コンプライアンス対応体制の強化
監査に合格し、コンプライアンスの枠組みを満たすために、必要なすべての管理体制、すべての可視性を確保しつつ、ストレスは一切発生させません。
コスト削減と効率向上
Active Directoryの健全性を向上させ、運用効率を高めるために、古いユーザー、シャドウ管理者、および管理されていないサービスアカウントを削除してください。
ADセキュリティ運用の簡素化
認証アクティビティを最適化し、ログオン失敗を減らし、不要なNTLMトラフィックを排除することで、パフォーマンスとセキュリティ体制を強化します。アプリケーションを再設計することなく、Active Directoryを最新化します。
Silverfort スムーズな導入ソリューションを提供してくれました。お勧めします。 Silverfort 管理者アカウントとサービスアカウントに関するセキュリティを、最小限の混乱で強化したいと考えているあらゆる組織向け。
クルト・ギーレン
ITマネージャ
電子ブック
Active Directory 露出
企業アイデンティティの基盤を守る
あらゆる攻撃者が標的とするIDインフラストラクチャを防御するための実践的な戦略を入手しましょう。
よくあるご質問
か Silverfort replace Active Directory (広告)?
いいえ。認証試行ごとにリスクベースのポリシーを適用することで、Active Directoryを保護します。
MFAをサポートしていない既存システムも保護できますか?
Yes. Silverfort アーキテクチャやコードの変更を一切必要とせずに、AD経由で認証を行うあらゆるシステムに対して、MFAとアクセス ポリシーを独自に適用します。
どれくらい早く展開できますか?
通常は数時間以内に完了します。Active Directoryとの統合はシームレスで、ダウンタイムは不要です。