
AIの脅威は二つの方向からやってくる。そして、その両方を制御できるのはアイデンティティだ。
脅威が外部からのものか内部からのものかにかかわらず、それはエージェントがアクセスできる範囲と実行可能な操作範囲を通して現れる。言い換えれば、どちらのリスクも「アイデンティティ」という共通の制御基盤を持つ。

外部攻撃者がAIエージェントを悪用
- エージェントの悪意ある乗っ取り
- 悪意のある指示によって汚染されたMCPサーバー
- エージェントの動作をリダイレクトする即時注入攻撃
- エージェントの認証情報に到達し、機械の速度で実行されるAIを活用した攻撃

AIエージェントによる内部リスク
- 指定された範囲を超えるエージェント
- エージェント間委任チェーンの禁止
- 行動の逸脱:当初の意図とは異なる行動をとるエージェント
AIエージェントを安全に運用するために必要なもの
それを見て、評価して、制御する。
従来のセキュリティツールは、AIエージェント向けに設計されていません。エージェントの存在を認識できず、エージェントと人間やシステムとの関係をマッピングすることもできず、エージェントが承認していないような行動を取る前に、実行時にポリシーを適用する方法もありません。 効果的なAIエージェントのセキュリティには、次の3つの要素が連携して機能する必要があります。

継続的かつ完全な可視性

姿勢とリスク評価

実行時の強制と制御
AIエージェント向けのアイデンティティ優先制御プレーンをご紹介します
Silverfort AIエージェントのセキュリティへのアプローチは、これまでアイデンティティセキュリティに取り組んできたのと同じ方法です。つまり、単一の統合プラットフォームによってサイロ化を排除し、あらゆる環境にわたって制御を強制することで、エージェントの再構築、再ルーティング、または改修を必要としません。
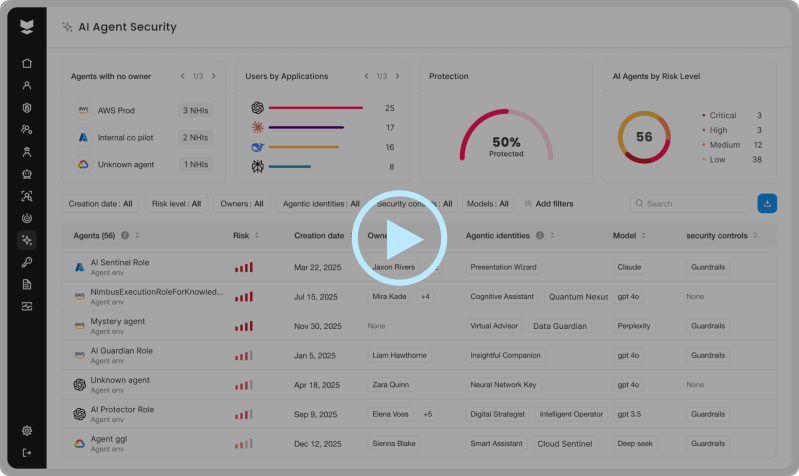
AIエージェントのセキュリティはどのように Silverfort 仕組み
死角から実行時制御まで、3つのステップで実現
ステップ1:可視性と発見
Silverfort AWS、Azure、GCP のすべての AI エージェントを自動的に検出します。 Entra IDMicrosoft Copilot Studio、OpenAI、およびAnthropic。
各エージェントは即座に人間の所有者にマッピングされるため、明確な責任の所在と完全なリアルタイムのインベントリが提供されます。関連するNHIと接続パスは各エージェントの横に表示されるため、エージェントが何であるかだけでなく、何に接続されているかなど、完全なコンテキストと真の影響範囲を把握できます。
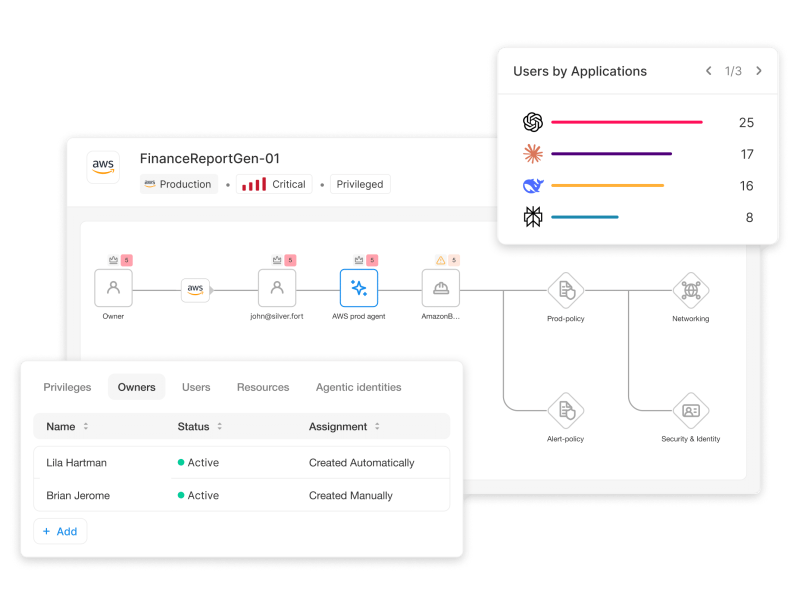
ステップ2:姿勢とリスク管理(AI-SPM)
SilverfortのAIセキュリティ態勢管理は、過剰な権限アクセス、サプライチェーンリスク、行動の逸脱など、リスクの高い構成や脆弱性について、すべてのエージェントを継続的に評価します。
調査結果は、機密性と現実世界への影響に基づいて優先順位付けされるため、チームはどこに注力すべきかを正確に把握できます。視覚的な活動タイムラインにより、あらゆる脅威の影響範囲が明らかになり、侵害が発生する前にリスクを理解するのに役立ちます。
ステップ3:執行と管理
Silverfort エージェントが実行される前に、実行時に最小権限ポリシーを適用します。
ポリシーは、エージェントID、ユーザーコンテキスト、対象アプリケーション、およびアクションタイプによって定義されます。アクセス要求はリアルタイムで許可またはブロックされ、すべてのポリシーは一元化されたダッシュボードから管理されます。ポリシーの適用は、広範囲をカバーするMCP Gatewayを介して行われ、プラットフォームレベルでの詳細な制御を実現するため、主要なエージェントプラットフォームとのネイティブ統合によって提供されます。
ランタイム制御への2つのアプローチ
エージェントの現状に寄り添う唯一の執行モデル
AIエージェントはすべて同じように動作するわけではありません。管理されたエンタープライズプラットフォーム内で動作するものもあれば、標準プロトコルを介してオープンなエコシステム間で通信するものもあります。 Silverfort独自の強制戦略は、2つの補完的なアーキテクチャアプローチを組み合わせることで、環境全体にわたる完全なランタイム制御を保証します。
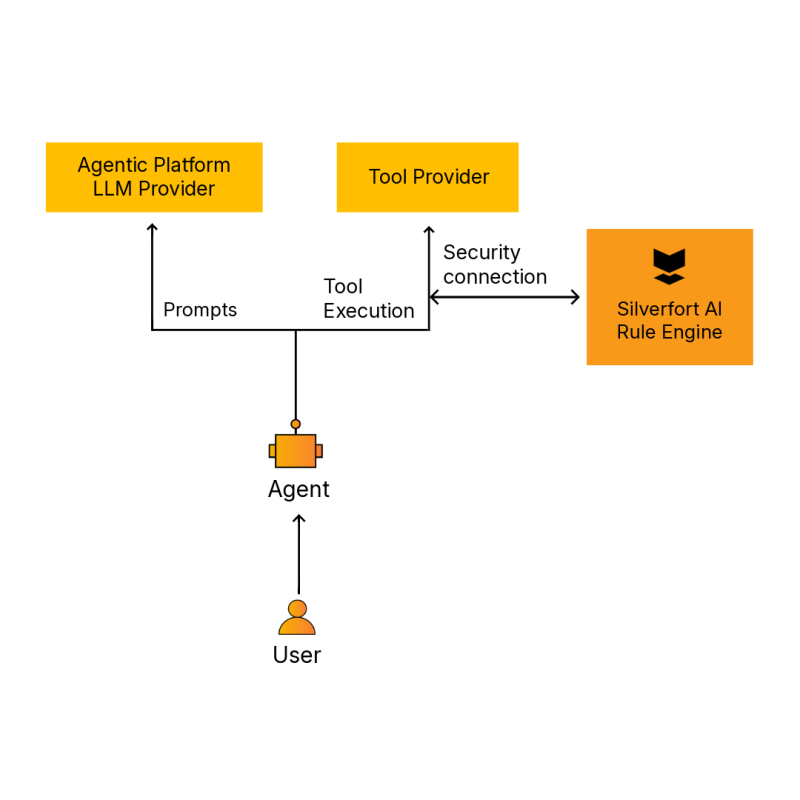
エージェントプラットフォームとのネイティブ統合
発生源での徹底的な制御
ネイティブ統合はさらに深く、主要なエージェントプラットフォームの制御プレーンに直接接続することで、 Silverfort エージェント所有者が別のゲートウェイ経由でトラフィックをルーティングする必要なくポリシーを適用します。ネイティブな適用は現在、Google Cloud Agent Gateway および Microsoft Copilot Studio 内で実行されます。また、アクションが自動判定には機密性が高すぎる場合、 Silverfort 実行前に、エージェントの責任者である人間に承認を求める。
最適な用途:
- クラウド管理型エンタープライズAI環境
- SaaSベースのエージェントプラットフォーム(例:Microsoft Copilot Studio)
- 管理対象エンタープライズエコシステム内で、プラットフォームネイティブな一貫性のあるポリシー適用を実現します。
- 拡張性、プラットフォームの回復力、ワークフローの中断ゼロが不可欠な環境
- クラウド管理型エンタープライズAI環境
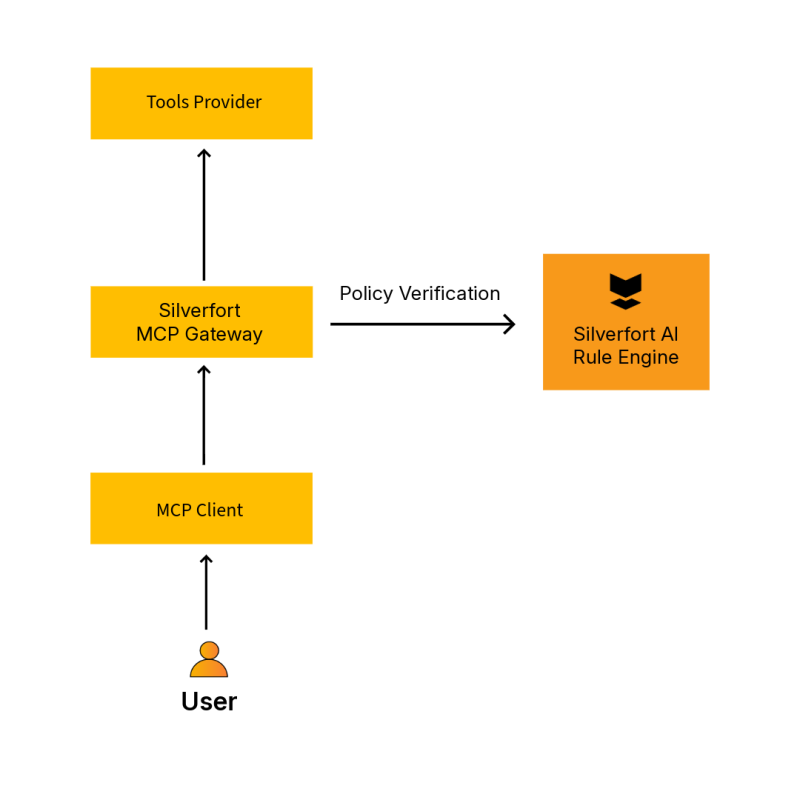
MCPゲートウェイ
プロトコルベースのエージェント向けのユニバーサルインラインセキュリティ
MCP ゲートウェイは、AI エージェントとそれらがアクセスするモデル コンテキスト プロトコル (MCP) サーバーの間にある汎用的な強制レイヤーです。エージェントのトラフィックを MCP サーバー フレームワーク経由でルーティングすることにより、 Silverfort リアルタイムでIDとポリシーを評価し、不正なツール呼び出しが実行される前に阻止します。
最適な用途:
- MCPを使用するカスタムまたはオープンフレームワークのAIエージェント
- ツールとデータへのアクセスに集中型MCPサーバーを使用する環境
- 閉鎖的なベンダー固有のエコシステム外で動作するエージェントを保護する
AIエージェントを安全に運用するために必要なもの
AIエージェントセキュリティガイド: 実行時にエージェントを制御する方法
従来のIAM、PAM、および監視ツールは、AIエージェント向けに設計されていません。可視性を高め、説明責任を徹底し、実行時にすべてのエージェントを保護するための実践的なフレームワークをお探しなら、こちらから「AIエージェントセキュリティガイド」を入手してください。
あなたが期待することができますどのような
生産性を阻害することなく制御できるAIエージェント
Silverfort セキュリティチームは、AIによる自動化を拡張するために必要な可視性、状況把握能力、および制御能力を、夜も眠れないような状況に陥ることなく手に入れることができます。

エージェント一覧
環境内で稼働しているすべてのエージェントを把握できます。手動登録は不要で、抜け漏れもありません。

明確な説明責任
すべてのエージェントは人間の所有者と紐づけられています。すべての行動は追跡可能です。もはや影のAIは存在しません。

攻撃対象領域の削減
過剰な権限を持つエージェントを特定して是正し、最小権限の原則を直ちに適用してください。

ランタイム保護
アクセス制御は実行後ではなく、実行前に行います。不正な操作をリアルタイムでブロックします。

統合ポリシー管理
クラウド、SaaS、オンプレミス環境全体にわたるすべてのエージェントポリシーを1つのダッシュボードで管理できます。ツールの乱立は不要です。

自信を持ってAIを拡張する
セキュリティがボトルネックになることなく、チームがAI自動化を迅速に導入できるように支援します。
あなたの環境内にAIエージェントがいくつ存在するか、把握していると思いますか?
確かな情報を入手してください。

よくあるご質問
AIエージェントのセキュリティとは何ですか?
AIエージェントのセキュリティとは、AIエージェントがリソースにアクセスし、アクションを実行することのみを保証するために、AIエージェントを検出、監視、制御する手法のことです。 彼らは 承認済み。組織内にどのエージェントが存在するかの可視性、姿勢管理を含みます。 識別する リスクの高いエージェントや過剰な権限を持つエージェント、および実行前に不正なアクションをブロックするためのランタイム強制機能。
なぜAIエージェントのセキュリティはアイデンティティセキュリティの問題なのか?
AIエージェントはシステムへの認証を行い、リソースへのアクセスを要求し、人間に代わって行動する。, それらをm の アイデンティティ彼らがもたらすリスクは、彼らがアクセスできるものと、 彼らは 許可 エージェントを保護するには、サービス アカウント、API キー、その他のマシン ID を保護するために使用されるのと同じ ID 優先のアプローチが必要です。可視性、 LEASt P特権アクセス、および実行時制御。
AIエージェントと非人間型アイデンティティ(NHI)の違いは何ですか?
非人間型アイデンティティ(NHI)は機械認証情報であるNS-APIキー、OAuthトークン、サービスアカウント - マシン間アクセスを認証する。AIエージェントは、AIモデルを使用して計画、決定、および行動するタスク駆動型システムです。エージェント できる NHIを使用して認証を行うが、適応的に動作し、資格情報が技術的に制限する範囲をはるかに超えるアクションを実行できる。エージェントを保護するには、資格情報の衛生管理(NHIセキュリティ)と 行動的 監視と安全対策(AIエージェントのセキュリティ)。
MCPゲートウェイとは何ですか?また、AIエージェントのセキュリティにとってなぜ重要なのでしょうか?
モデルコンテキストプロトコル(MCP)は、AIエージェントが外部ツールやサービスと通信するための標準規格です。MCPゲートウェイは、この通信経路上に存在するセキュリティ強制レイヤーです。, これにより、組織はエージェント自体に変更を加えることなく、エージェントがアクセスしたり実行したりできる内容に関するポリシーを定義し、適用することができる。 Silverfortさん MCP Gatewayは、どのプラットフォームやベンダーで動作するエージェントであっても、普遍的なサポートを提供します。
どのように Silverfort AIエージェントを自動的に検出しますか?
Silverfort 主要なクラウドプラットフォームとネイティブに統合 SaaS環境を自動的に 列挙する AIエージェントとして 彼らは 作成および展開。検出には、エージェントの手動登録やエージェントコードの変更は不要です。検出された各エージェントは、その人間の所有者にマッピングされます。rセキュリティチームに完全なリアルタイムのインベントリを提供する.
か SilverfortAIエージェントのセキュリティは、既存のエージェントやインフラストラクチャに変更を必要としますか?
いいえ。 Silverfort 最小限の混乱で済むように設計されています。ネイティブ統合により、プラットフォーム制御プレーンレベルでポリシーが適用されます。、と エージェントコードに変更はありません MCPゲートウェイはインライン強制レイヤーとして機能し、 エージェント エージェントの再構築や大規模なインフラストラクチャを必要とせずに、ルートを通過させることができます。 変更.
AIエージェントのセキュリティを確保することは、AIを利用した攻撃から身を守る上でどのように役立つのでしょうか?
これらは同一の制御プレーンの両側面である。AIエージェントは攻撃者が到達できる範囲を拡大し、MythosのようなAI搭載型攻撃モデルはその範囲を機械速度で悪用する。どちらも同じ方法で阻止される。つまり、アクセスを許可する前に、実行時にIDポリシーを評価し、適用することによって阻止される。
AIエージェントにおけるヒューマン・イン・ザ・ループのステップアップとは何ですか?
ほとんどのエージェント制御は承認またはブロックに解決されます。ヒューマンインザループステップアップは、3番目のオプションを追加します。エージェントが機密性の高いアクションを試みた場合、 Silverfort 処理を実行する前に、リクエストは担当者に送られ、担当者が決定を下します。担当者は処理実行時に承認または拒否を行い、その後、担当者の作業は中断されることなく継続されます。
か Silverfort Google Cloud上に構築されたAIエージェントは安全ですか?
Yes. Silverfort Google Cloud Agent Gatewayに直接接続するため、エージェントが試みるすべてのアクションは、下流システムに到達する前にインラインで評価されます。アクションは承認、ブロック、またはエージェントの責任者である人間にエスカレーションされ、最終的な判断が下されます。迂回するプロキシは不要で、エージェントの構築方法やデプロイ方法に変更はありません。 Silverfort また、Google Cloud 全体に存在する読み取り専用のエージェントを検出し、それぞれのエージェントを、責任を負う人間の所有者と、その動作を支える非人間型 ID (NHI) に紐付けます。