
IDセグメンテーションとは、ユーザーの職務や業務要件に基づいてユーザーを分離するサイバーセキュリティモデルです。組織は、ユーザーアクセスを戦略的にセグメント化することで、機密データやシステムリソースに対するより厳格な制御と監視を実現できます。
サイバーセキュリティの専門家にとって、IDセグメンテーションの概念とベストプラクティスを理解することは、リスクを軽減し、組織のデジタル資産を保護するために不可欠です。IDセグメンテーションを正しく実装すると、侵害された認証情報や内部脅威によるデータ侵害の可能性が、 横移動 ネットワーク全体で。セキュリティチームが強制的に適用できるようにします。 最小特権の原則 そして、ユーザーとサービスに対する「知る必要のある」アクセス権限。
IDセグメンテーションでは、適切なグループ分けとアクセスレベルを決定するために、ユーザーの行動とさまざまなシステムやリソースとのやり取りを注意深く分析する必要があります。実装は複雑ですが、IDセグメンテーションは、 攻撃対象 そして防御を強化する。あらゆる組織にとって、アイデンティティは新たな境界線であり、セグメンテーションはアクセスを制御し、全体的なパフォーマンスを向上させる鍵となる。 アイデンティティセキュリティ.
アイデンティティセグメンテーションの中核となる構成要素は以下のとおりです。
- 属性分析職務、所在地、アクセス権限などの属性を分析し、類似するユーザーをグループ化します。例えば、経営幹部と契約社員を区別することができます。
- 行動分析ログイン時間、リソースへのアクセス、ネットワークアクティビティなどの行動パターンを分析し、類似した行動パターンを持つユーザーをグループ化します。グループ内の異常な行動は、アカウントの侵害や内部脅威を示唆している可能性があります。
- リスクアセスメント属性、行動、セキュリティポリシーに基づいて、各IDセグメントのリスクレベルを決定します。リスクの高いセグメントには、より厳格な管理と監視が必要です。
- ポリシーの施行: カスタマイズされたアクセス制御の実装、 認証 各セグメントのリスク評価に基づき、要件、監査、その他のセキュリティポリシーを策定する。ポリシーはリスクの変化に応じて調整される。
IDセグメンテーションを導入するメリット
IDセグメンテーション(IDベースセグメンテーションとも呼ばれる)は、ユーザー属性に基づいてリソースへのアクセスを制御することでセキュリティを強化します。これにより、権限をビジネスニーズに合わせ、組織の攻撃対象領域を縮小できます。
きめ細かな制御
IDセグメンテーションは、ユーザーアクセスをきめ細かく制御します。ユーザーの役割に基づいて広範な権限を割り当てるのではなく、部署、場所、職務などの属性に基づいてアクセスを許可します。これにより、過剰な権限付与を最小限に抑え、アカウント侵害による被害を軽減できます。
合理化されたコンプライアンス
アクセス権限をビジネスニーズに合わせることで、IDセグメンテーションはGDPR、HIPAA、PCI DSSなどの規制への準拠を簡素化します。権限が組織のポリシーに直接対応しているため、監査もより効率的になります。
ハイブリッド環境のサポート
今日のマルチクラウドおよびハイブリッドIT環境において、IDセグメンテーションは非常に重要です。オンプレミスとクラウドベースのリソース全体にわたってアクセスを管理するための、一貫した方法を提供します。アプリケーションやワークロードがどこに存在するかに関わらず、同じ属性とポリシーが適用されます。
レポートの改善
IDセグメンテーションは、レポート作成や分析に活用できる貴重なデータを生成します。ユーザー属性、アクセス権限、およびアクセス許可の関係を時系列で追跡することで、組織は利用パターンに関する洞察を得ることができ、アクセスポリシーに関してデータに基づいた意思決定を行うことができます。
アイデンティティセグメンテーションはどのように機能するのか?
IDセグメンテーションとは、アクセス権限、使用アプリケーション、地理的位置などのリスク要因に基づいてIDをグループ分けすることです。これにより、組織は各グループ固有のリスクに合わせたセキュリティ対策を適用できます。
IDセグメンテーションを実施するには、組織はまずIDを分析し、次のような要素に基づいてグループ化します。
- 職務内容とアクセス権限のニーズ(例:ソフトウェアエンジニアと人事担当者)
- アクセスされたアプリケーションおよびシステム(例:機密データベースを使用するものと公開ウェブサイトを使用するもの)
- 地理的な場所(例:本社オフィス勤務者とリモートワーカー勤務者)
- 過去のセキュリティ問題(例:フィッシング詐欺の被害歴のあるID)
IDがセグメント化されると、セキュリティ制御はグループごとにカスタマイズされます。例えば:
- 機密データにアクセスするIDには、 マルチファクタ認証 およびデータ暗号化
- リモートワーカーは、追加の監視やデバイスのセキュリティチェックを受ける可能性がある。
- リスクの高いグループは、セキュリティ意識向上トレーニングの優先対象となります。
"最小特権このアプローチでは、各セグメントに必要最低限のアクセス権限のみを付与します。アクセス権限は定期的に見直され、不要になった場合は取り消されます。
のような技術 アイデンティティおよびアクセス管理 (私は)、 特権アクセス管理 PAM(Personal Access Management)とZTNA(Zero Trust Network Access)は、IDセグメンテーションを容易にするためによく使用されます。これらは、IDとアクセスに関するポリシーをきめ細かく制御し、各セグメントに合わせたルールを適用できるようにします。
効果的に実装されたIDセグメンテーションは、潜在的な被害を最小限に抑えることで、情報漏洩のリスクを軽減します。いずれかのセグメントが侵害された場合でも、攻撃はそのグループ内に限定され、他のグループに容易に拡散することはありません。この「爆発範囲」を限定する効果により、IDセグメンテーションは現代のサイバー防御において重要なツールとなっています。
アイデンティティセグメンテーションのリスクと課題
アイデンティティのセグメンテーション、つまりユーザーのアイデンティティを論理的なグループに分けることは、組織が安全なアクセス管理を確保するために対処しなければならないリスクをもたらします。
ガバナンスの欠如
適切なガバナンスがなければ、IDセグメンテーションは脆弱性につながる可能性があります。ポリシーとコントロールは、ビジネスニーズとコンプライアンス要件に基づいて、誰がどのシステムとデータにアクセスできるかを明確に定義する必要があります。ガバナンスが不十分な場合、IDが不適切にセグメント化されたり、過剰なアクセス権限が付与されたりして、データ漏洩や内部脅威の機会が生じる可能性があります。
ヒューマンエラー
ユーザーをIDセグメントに割り当てる手動プロセスは、人為的ミスが発生しやすい。ユーザーを誤ったセグメントに割り当てたり、過剰なアクセス権限を与えたりといったミスは、深刻な結果を招く可能性がある。可能な限りIDセグメンテーションを自動化し、レビュープロセスを導入することで、人為的ミスによるリスクを最小限に抑えることができる。
相反する制御
異なるIDセグメントに対する制御が競合または重複する場合、ユーザーは意図しないアクセス権限を取得してしまう可能性があります。たとえば、ユーザーが同じシステムに対して異なるアクセスレベルを持つ2つのセグメントに属している場合、より高い権限を持つアクセスレベルが優先される可能性があります。組織は、安全なアクセスを確保するために、異なるセグメントに対する制御がどのように相互作用するかを評価する必要があります。
視認性の欠如
IDがどのようにセグメント化され、管理されているかを包括的に把握しなければ、組織はリスクを適切に評価し、対処することができません。どのユーザーがどのセグメントに属しているか、各セグメントへのアクセスがどのように制御されているか、セグメント間でアクセスがどのように継承されているかなど、詳細な情報を把握する必要があります。このような可視性を確保することは、ガバナンス、監査、リスク軽減において不可欠です。
ネットワークセグメンテーションとアイデンティティセグメンテーション
ネットワークセグメンテーションとは、セキュリティと制御を強化するためにネットワークを複数のセグメントに分割することです。従来のネットワークセグメンテーションでは、IPアドレス、VLAN、物理的な分離といった要素に基づいてセグメントが作成されます。ネットワークセグメンテーションは、ネットワーク内での侵害の影響を限定する上では効果的ですが、ユーザーIDの動的かつ進化する性質に対応するには不十分な場合が多いです。
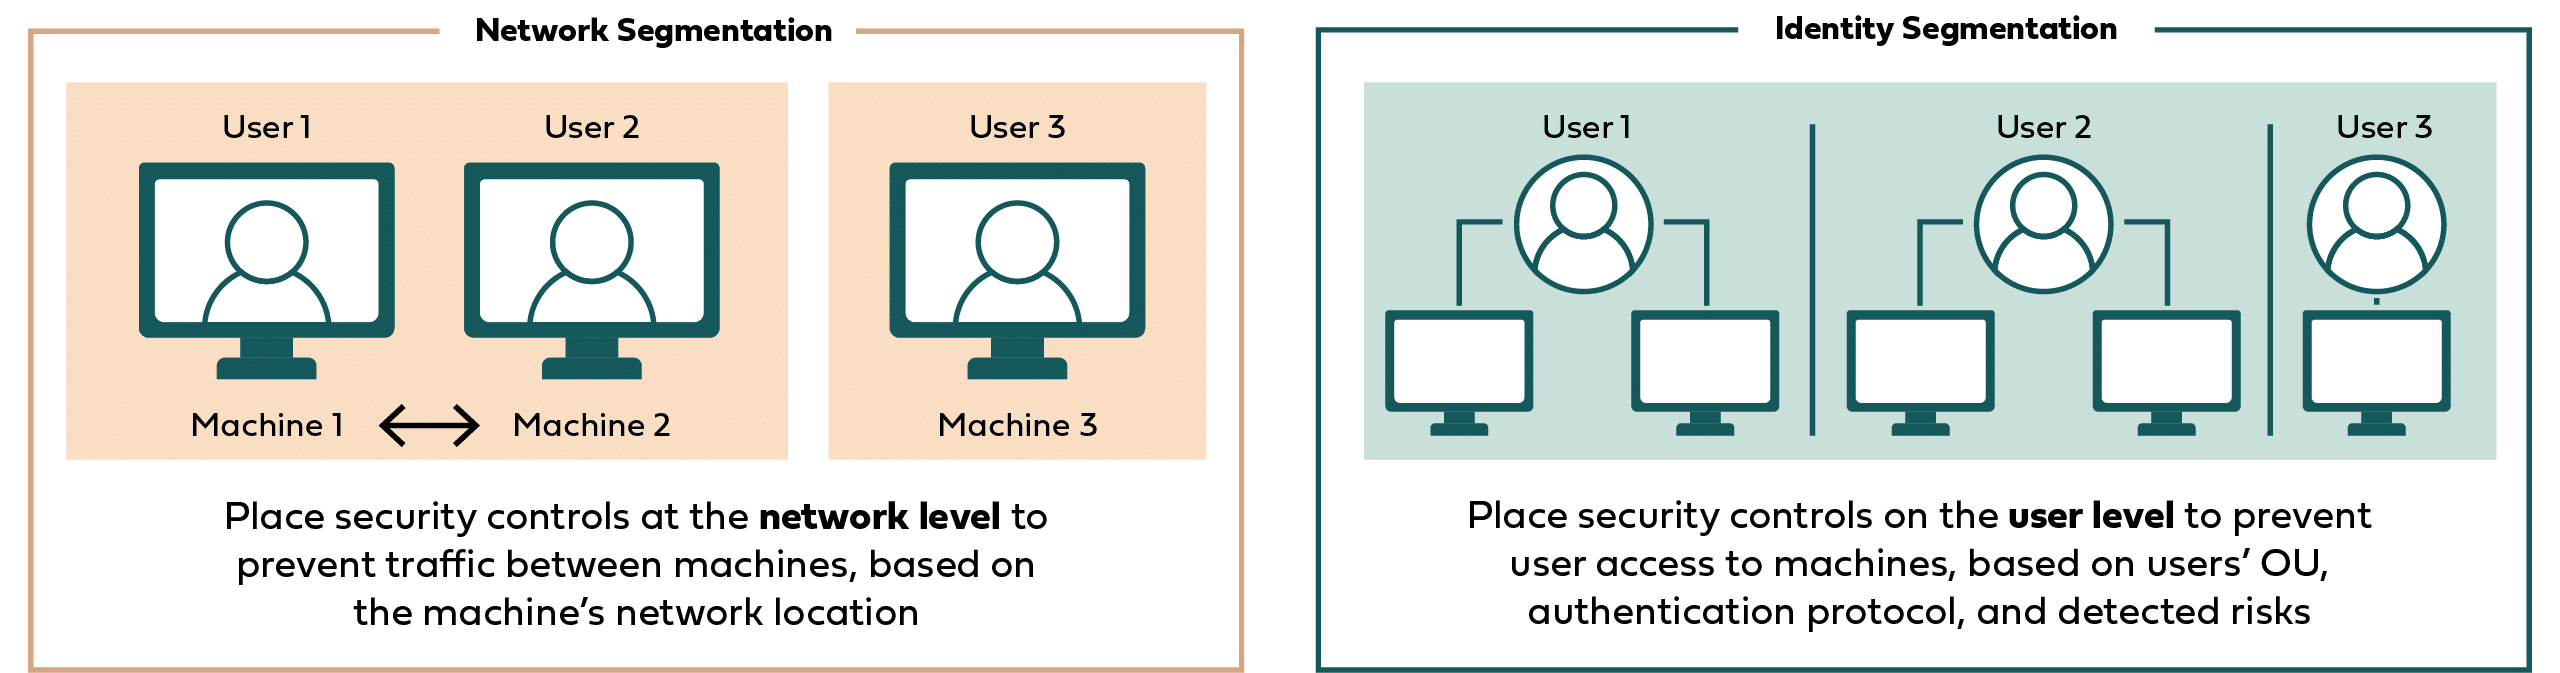
一方、アイデンティティセグメンテーションは、ユーザーIDに焦点を当てます。このアプローチは、ユーザーが主な標的であり、脅威がしばしば悪用する現代のセキュリティ脅威と一致しています。 侵害されたクレデンシャルIDセグメンテーションとは、ユーザーの属性、役割、行動に基づいてアクセス制御を作成することで、ユーザーがネットワーク上の場所に関係なく、自分の役割に必要なリソースのみにアクセスできるようにするものです。
両者の主な違いは、その焦点にある。ネットワークセグメンテーションは経路とインフラストラクチャの保護を重視するのに対し、アイデンティティセグメンテーションは個々のユーザーIDの保護を中心とする。ネットワークセグメンテーションはネットワーク構造に基づく静的なポリシーに依存する傾向があるのに対し、アイデンティティセグメンテーションはユーザー属性に基づく動的かつ状況に応じたアクセス制御を行う。アイデンティティセグメンテーションは、サイバーセキュリティ分野でますます蔓延しているアイデンティティベースの脅威への対策として特に効果的である。
IDセグメンテーションはどのようにセキュリティを向上させるのか?
IDセグメンテーションは、機密性の高いリソースを的確に保護することでセキュリティを向上させます。画一的なアプローチではなく、各セグメント固有のリスクに合わせて制御をカスタマイズできます。例えば、顧客データへのアクセス権を持つIDには、フロントオフィスのスタッフが使用する制御よりも厳格な制御を適用できます。また、セグメンテーションは、各役割のデータアクセス要件に制御を直接マッピングすることで、コンプライアンス遵守を簡素化します。
結論
IDセグメンテーションは、組織が機密情報と個人情報を分離することを可能にする重要なサイバーセキュリティの概念です。 特権アカウント最小権限の原則を適用し、アクセスを許可された個人のみに制限することで、企業はリスクへの露出を減らし、コンプライアンスを確保することができます。
IDセグメンテーションの実装には時間とリソースが必要ですが、データセキュリティとプライバシーの長期的なメリットは投資に見合う価値があります。ITインフラストラクチャの複雑化と情報漏洩の絶え間ない脅威が続く中、IDセグメンテーションは今後も組織が採用すべきベストプラクティスであり続けるでしょう。