
"Silverfort 驚異的です。ネットワーク内でのMythosの拡散を阻止しました。ある時点で、無効化する必要がありました。 Silverfortさらなる検査を可能にするための防御策。
— セキュリティオペレーションリーダー
その Silverfort アイデンティティセキュリティプラットフォーム
IDレイヤーでAI速度の攻撃を阻止できる唯一のプラットフォーム
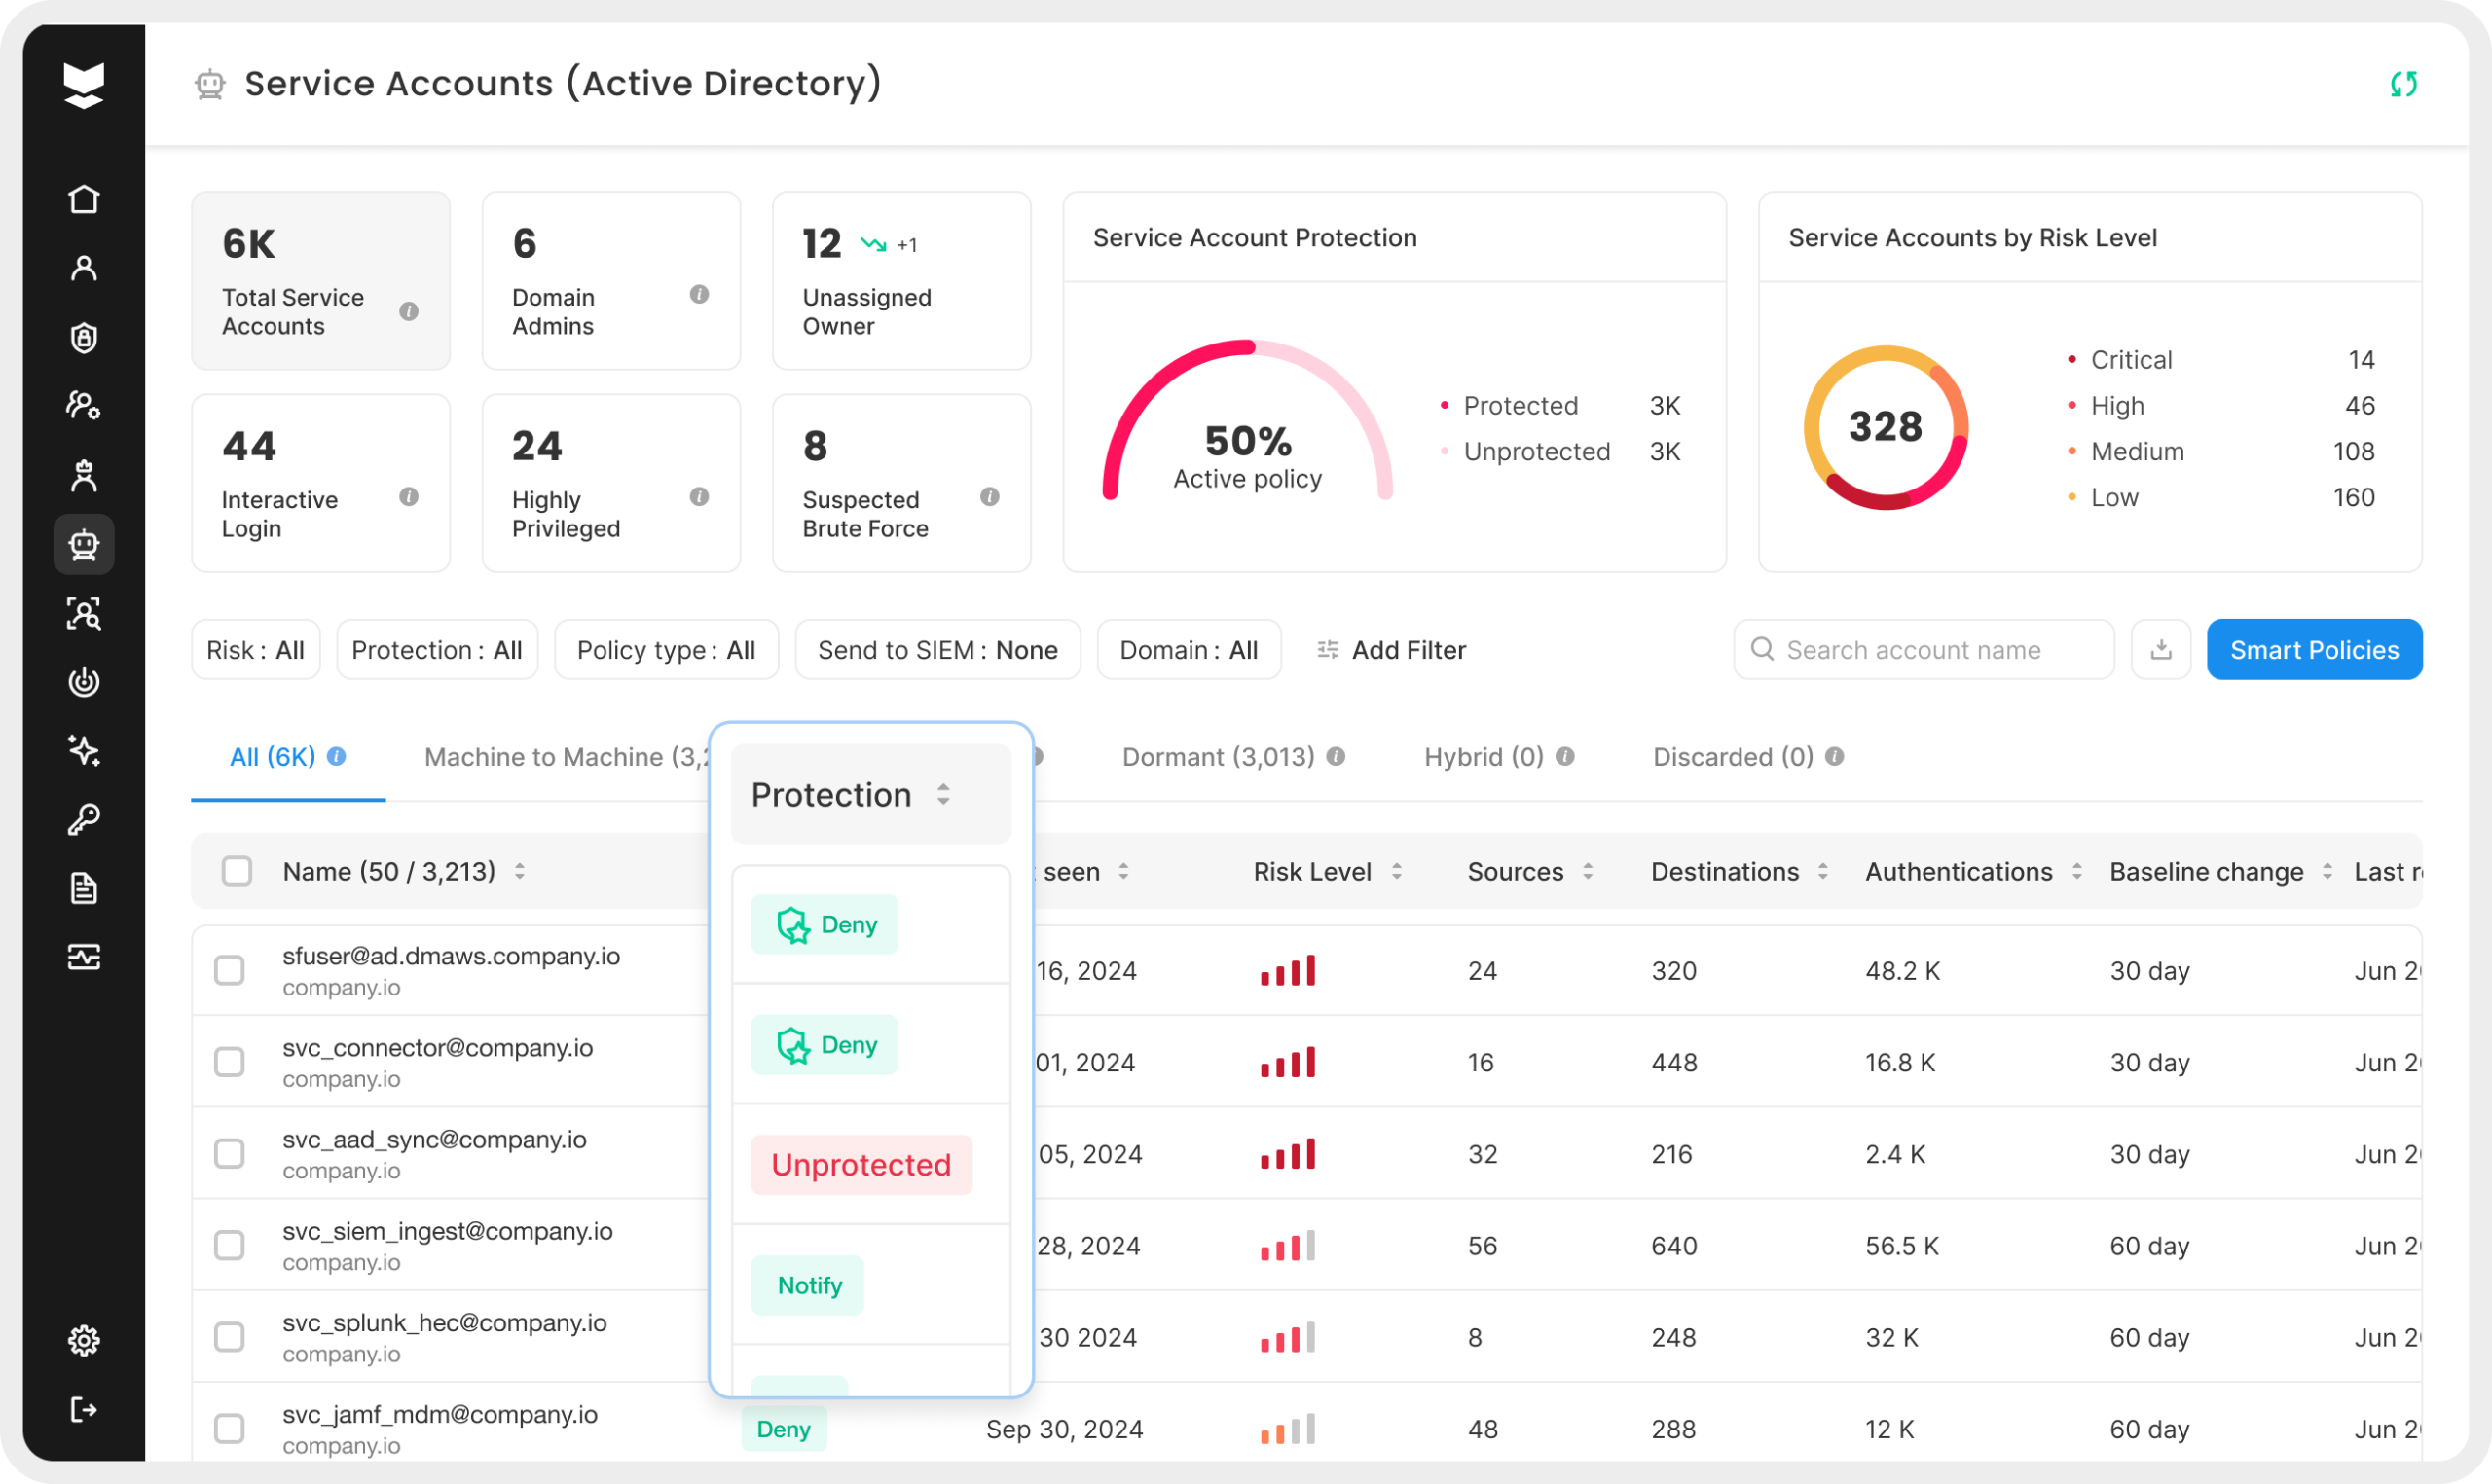
Silverfort 認証時に、すべてのIDとすべての環境においてアクセス制御を適用します。アクセスが許可される前に、すべてのリクエストがリアルタイムで評価されます。

すべてのIDに対するランタイム強制

応答期間は不要です

攻撃者が実際に移動する範囲をカバーする

AIエージェントは一流の身元情報として保護されている

静的なルールではなく、動的な意思決定を。

中断のない保護
AI攻撃を阻止するために必要なこと
姿勢の改善、脆弱性のパッチ適用、リアルタイム検出だけでは、AIを活用した攻撃を阻止することはできません。機械速度の攻撃に対処するには、アクセスが許可される前に、すべてのアクセス処理をランタイムで制御する必要があります。

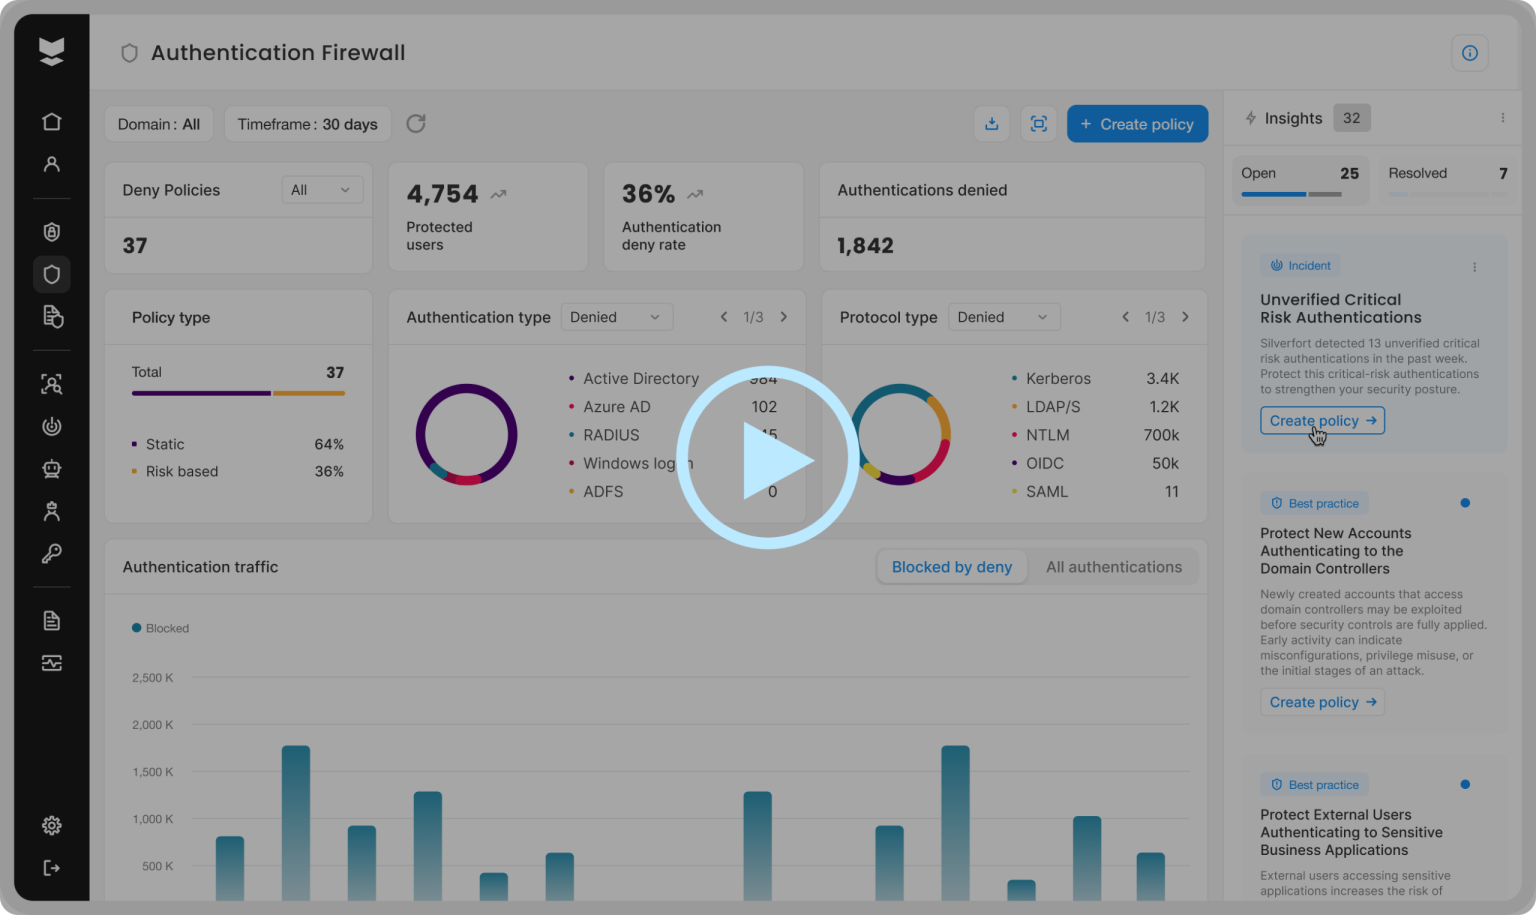
すべての認証における制御ポイント
セキュリティは認証フロー自体に組み込まれ、リアルタイムのリスク指標に基づいてすべてのアクセス要求を個別に評価する必要があります。制御機能は、既存の静的ポリシーに関係なく、アクセスを許可、ブロック、異議申し立て、監視、または動的に制限できる必要があります。

機械速度で脅威を分析するインテリジェントな分析
AIを活用した攻撃は動的に進化します。効果的な防御には、攻撃者が攻撃を進める前に悪意のあるパターンを特定するために、詳細なIDコンテキスト、行動分析、環境シグナル、リアルタイムのアクティビティを用いた継続的なリスク評価が必要です。
行為が行われる前に執行する
実行後の検出では遅すぎます。AIエージェントが横方向の移動、権限昇格、またはその他の悪意のある行為を完了する前にトランザクションを阻止できるよう、制御は早期かつ迅速に作動する必要があります。
AIの高速攻撃に防御を突破されないように注意しましょう。
攻撃者がマシン速度で動作する場合、勝利できる唯一の場所は実行時、つまり認証フロー自体の内部となる。
危険なアクセスが許可される前に阻止する
認証フローには、攻撃者が横方向に移動したり、権限を昇格させたりするのを防ぐための保護制御が組み込まれています。
爆発半径を自動的に縮小する
侵害がID、システム、環境に広がる前に、リスクの高いアクセスを動的に制限します。
妥協なく革新する
AI導入のスピードに合わせて拡張可能なランタイム制御により、AIエージェントと自律型ワークフローを安全に保護します。
導入までの時間が短く、価値が高い
数日で運用を開始でき、既存の本人確認インフラ全体に即座に適用できます。
エキスパートインサイト
Mythosはゲームを変えた。勝利する方法を学ぼう。
フロンティアAIモデル アントロピックの 神話 操作する マシン速度で。元々は高度なサイバーセキュリティ研究と自律的な侵入テスト用に設計されたこれらのモデルは、エンタープライズ環境を攻撃またはストレステストするためにも使用できます。 階段 そしてスピードディフェンダー することはできません 手動で一致させる.
よくあるご質問
か Silverfort 既存の検出・対応ツールを置き換えるべきでしょうか?
いいえ。 Silverfort 検出ツールでは提供できない強制レイヤーを追加する by アクセスが許可される前に行動を起こす。 Silverfort 提供する 高度な ITDR機能によるIDベースの脅威の検出 あなたの環境全体にわたって。 SIEM、XDR、およびSOCワークフローは引き続き 操作する. 違いは、 Silverfort, より少ない 攻撃は、システムが対応する必要が生じる前に成功する。
デプロイは Silverfort インフラストラクチャの変更が必要ですか?
インフラの変更は不要です。 Silverfort 既存のアイデンティティインフラストラクチャと直接統合します。 Active DirectoryクラウドIDプロバイダー(IdP)、PAMソリューション、エージェントAIプラットフォームなどを、サーバー、アプリケーション、エンドユーザーのワークフローを変更することなく利用できます。
このエージェントレス、プロキシフリーのアーキテクチャは、 Silverfort 従来のセキュリティ実装に伴う混乱やリスクを伴うことなく、企業規模の複雑なハイブリッド環境全体に展開できます。