


2023年10月、マイクロソフトは NTLMの終焉の始まりを告げる重要な発表すべてのバージョンを含めて。2024 年 6 月に改めて表明されたこの決定は、開発者をより安全なプロトコルに移行させるという Microsoft の取り組みを強調するものです。 Kerberos 交渉メカニズムを介して。 廃止プロセスは2025年初頭に開始され、2027年までに完了する予定であり、NTLMの長きにわたる支配は終焉を迎える。
歴史的に重要な意義を持つにもかかわらず、NTLMは現在では重大なセキュリティリスクとなっている。このブログでは、NTLMに内在する重大な弱点、NTLMが長期間使用され続けている理由、そしてより安全な認証方式への移行の必要性について考察します。 認証 プロトコル。これらの要素を理解することは、組織が進化し続けるデジタル環境において、システムとデータを保護するために不可欠です。
マイクロソフトの発表
マイクロソフトは2023年10月に発表した LANMAN、NTLMv1、NTLMv2を含むすべてのバージョンのNTLMを非推奨とする意向が示されました。この決定は2024年6月に再確認され、NTLMはもはや活発に開発されていないこと、そして開発者はNegotiateメカニズムを介してKerberosのようなより安全なプロトコルに移行することが強調されました。
廃止プロセスは2025年初頭に開始される予定です。年間を通じて段階的に支援を削減していく。 2026年半ばまでに、マイクロソフトのオペレーティングシステムの新規インストールではNTLMは利用できなくなります。 (ただし、一部の高度な設定で有効にできる可能性は未確認です。)レガシーサポートの削除を含む完全な廃止は、2027年末までに完了する予定です。
NTLMはセキュリティリスクである
今日、NTLMは、時代遅れの暗号化方式と十分に文書化された脆弱性により、重大なセキュリティリスクをもたらします。また、NTLMには、次のような最新のセキュリティ機能が欠けています。 マルチファクタ認証 (MFA)とサーバーID検証。これらの脆弱性により、攻撃者はNTLMを悪用して、データベースや内部アプリケーションなどの機密リソースへの不正アクセスを取得することができ、大きなリスクとなります。
NTLMの旧バージョンでは、暗号化されていないチャネル上で認証を行うために共有シークレット(パスワード)を使用していました。新規ユーザーの場合、初期化プロトコルは不要で、「ユーザーXでパスワードYを使用してログインしてください」というように非常にシンプルです。
これはつまり、このプロトコルでは、攻撃者が総当たり攻撃によってパスワードを解読するために必要なすべての情報が、メッセージ自体の中に含まれて交換されることを意味する。
NTLMの欠点を改善するため、NTLMv2ではチャレンジ・レスポンス方式にソルト処理が組み込まれました。その結果、NTLMv2は「部分的にソルト処理された」あるいは「nonce強化型」と見なすことができ、認証時のセキュリティは向上しましたが、パスワードハッシュの保存時のセキュリティや、リレー攻撃におけるハッシュの再利用性といった問題には完全には対処できていません。つまり、NTLMv2はハッシュ化されたパスワードを再利用できるため、リレー攻撃に対する保護機能は提供していません。
NTLMの蔓延:レガシーの最後の抵抗
NTLMは、数多くの既知の脆弱性にもかかわらず、引退を拒む老戦士のようにその地位を守り続けてきた。NTLMの存続は偶然ではない。1990年代後半から2000年代初頭にかけて、レガシーアプリケーションの波が押し寄せた。これらのアプリケーションは、多くの場合、各組織独自のニーズに合わせてカスタマイズされていた。しかし、時が経つにつれ、これらのアプリケーションの多くは開発者によって見捨てられた。アップデートもサポートも提供されなくなったにもかかわらず、無数の企業にとって不可欠な存在であり続けた。
NTLMは、そのシンプルでありながら堅牢な認証メカニズムにより、これらのレガシーシステムの生命線となった。それは、Kerberosのようなより新しく、より安全なプロトコルへと既に移行していた現代社会で機能するために必要な互換性を提供した。
多くの組織にとって、これらの重要なシステムを置き換えることは困難な課題でした。最新の認証プロトコルへの移行は、技術的な課題であるだけでなく、費用と複雑さを伴う取り組みでもありました。これには、インフラストラクチャとアプリケーションコードの大規模な再構築が必要でした。企業環境が進化するにつれて、ITインフラストラクチャも進化していきました。
新しいシステムが導入され、それに伴い、マルチドメイン環境で信頼関係を維持する必要性が生じました。NTLMは、その歴史の長さにもかかわらず、運用継続性と管理の利便性を確保する信頼できる架け橋であることが証明されました。段階的なアップグレードが標準となり、 NTLMは、新しいプロトコルがうまく機能しなかった場合の代替手段、つまり安全網としてしばしば維持されていた。
しかし、セキュリティアナリストたちは、NTLMの脆弱性が攻撃者にとって格好の標的となることを認識していた。 これは、NTLMではパスザハッシュ攻撃、リレー攻撃、ブルートフォース攻撃が頻繁に発生するためである。NTLMへの依存は、急速に変化するデジタル世界における生き残り戦略であり、革新と伝統の間の繊細なバランスの上に成り立っている。
しかし、それは言及する価値があります NTLMは厳密には認証のためのプロトコルではなく、認証メカニズムを設計するための概念モデルである。その汎用性により、ファイル共有のためのSMBやCIFS、RDPアクセスのためのRPCなど、さまざまな補完的なプロトコルと統合できるため、堅牢で適応性の高い認証モデルとなっています。
NTLMが依然として主流である理由:レガシーシステムとの互換性、運用上の必要性、およびセキュリティ上の考慮事項
レガシーシステムのアップグレードや書き換えには高額な費用と複雑な作業が伴うため、NTLMは依然として広く利用されています。さらに、より最新の認証プロトコルが利用可能になった後も、インフラストラクチャのアップグレードが段階的に行われることや、Windows以外のシステムおよびサードパーティ製品への依存といった理由から、NTLMは引き続き使用されています。
以下に、主要な要素の一部を挙げます。
互換性とレガシーシステム:
- 従来のシステムやアプリケーションは、NTLM認証に対応するように設計されていました。
- これらのシステムを書き換えたりアップグレードしたりするには、費用と手間がかかる場合がある。
- 一部の非Windowsシステムおよびアプリケーションは、依然としてNTLMに依存している。
- 組織は多くの場合、ITインフラを段階的にアップグレードしていく。
セキュリティ管理とベンダーサポート:
- 一部のサードパーティベンダーは、NTLMのみをサポートしている場合があります。
- 組織は、多要素認証(MFA)や監視などのセキュリティ対策によってNTLMを強化している。
- NTLMは、リモートアクセスなどの特定のケースで使用されます。
- 業務継続性の維持は、新しい技術の導入よりも優先されることが多い。
パスワード同期の課題とSaaSのリスクを理解する
サーバー側では、パスワードハッシュは各ドメインコントローラー(DC)上のNTDS.ditファイルに安全に保存されます。しかし、これらのハッシュはDCSync攻撃に対して脆弱です。DCSync攻撃とは、悪意のあるソフトウェアが正規のDCになりすます高度な攻撃手法です。
この手法を悪用することで、攻撃者はドメインコントローラーをだまして、パスワードハッシュのデータベースをMimikatzなどの不正ソフトウェアと同期させることができる。
これにより、攻撃者はドメインコントローラーから認証情報のハッシュ値一式を収集することができ、それを使ってドメインを乗っ取ることができる。
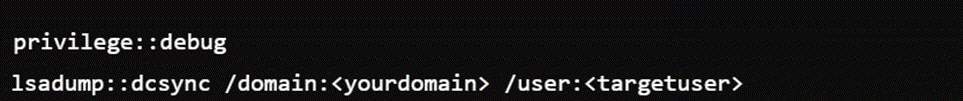
lsadumpコマンドは、ローカルセキュリティ機関(LSA)の秘密情報からパスワードやハッシュなどの機密情報を抽出するために使用されます。
これは、オンプレミス環境と同期しているSaaS環境にとって特に危険です。 Active Directory (AD) クラウド ID プロバイダー (IdP) を介して アズールAD盗まれたハッシュは、同期されたActive Directory統合を利用することで、パスワードを解読することなくSaaSアプリケーションへの認証に悪用される可能性があります。これにより、クラウド上の重要なビジネスデータやサービスへの不正アクセスが可能になります。
攻撃者はクラウド環境内で横方向に移動し、追加のアカウントを侵害して機密情報にアクセスできます。管理者認証情報が取得された場合、バックドアの作成、セキュリティ設定の変更、永続的なアクセスの維持が可能になります。これは、MFA、継続的な監視、および原則の遵守の必要性を強調しています。 最小特権.
NTLMの脆弱性を明らかにする:初期アクセス、横方向の移動、および脅威への露出
このセクションでは、攻撃者が初期アクセス時および攻撃後の段階でNTLMの脆弱性をどのように悪用し、足がかりを築き、権限を昇格させ、横方向に移動することで、ネットワークの広範な侵害の可能性を増幅させるかなど、暴露の重要な段階について詳しく説明します。
初期アクセス: 攻撃者は、フィッシングやソフトウェアの脆弱性を悪用するなどの方法で、最初にシステムへのアクセス権を取得することが多い。侵入後、NTLMの脆弱性を悪用してネットワーク上の足がかりを築く。
搾取後の暴露: NTLMの脆弱性を悪用した後、攻撃者はアクセス権限を維持・拡大することが可能になります。これには、さらなる権限昇格やネットワーク内での横方向への移動が含まれ、被害の拡大につながります。
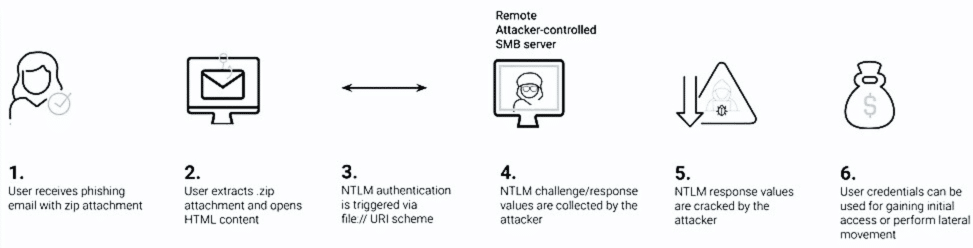
悪意のあるアクセス:横方向の移動
ラテラルムーブメント: NTLM を使用すると、ドメインの支配権を獲得するまで、他のより特権の高いマシンでハッシュを再利用またはリプレイできます。Kali Linux は (ハッカー) ボックスからすぐに使用でき、 Metasploit これを実現するために、脆弱性を悪用することができる。
たとえば、 2013年のターゲット社のデータ漏洩事件攻撃者は盗んだ認証情報を使用してネットワーク内を横方向に移動し、機密システムや顧客データにアクセスしました。この侵害により、数百万件のクレジットカード情報と個人情報が漏洩し、パスザハッシュ攻撃の危険性が浮き彫りになりました。攻撃者は、キャプチャしたNTLMハッシュを使用して認証を行い、ネットワーク内のシステム間を移動し、検出を回避して機密リソースにアクセスしました。もう1つの例は、悪名高い WannaCryランサムウェア攻撃.
攻撃者はSMBプロトコルの既知の脆弱性を利用してマルウェアを拡散させた。これにはNTLM認証の弱点を悪用して影響を受けるネットワーク間で横方向に移動することが含まれる。これにより、攻撃者はマルウェアを迅速に拡散させることができた。 ランサムウェア広範囲にわたる混乱を引き起こした。
NTLM脅威の実態が明らかに
次のセクションでは、NTLMがもたらす脅威について詳しく解説し、攻撃者が保存および送信されるハッシュをどのように悪用し、ネットワーク全体に重大なセキュリティ侵害を引き起こす可能性があるかを明らかにします。
メモリに保存されたNTLMハッシュ
NTLMの脆弱性は、ハッシュの処理と送信方法において特に顕著であり、メモリ抽出、ネットワーク傍受、パスザハッシュ攻撃などを通じてネットワークセキュリティを侵害しようとする攻撃者にとって格好の標的となっている。
NTLMハッシュは、認証されたマシンのメモリに保存されます。 攻撃者はMimikatzのようなツールを使ってマシンメモリからこれらのハッシュ値を抽出し、実際のパスワードを知らなくてもユーザーになりすますことができる。 攻撃者はNTLMハッシュを抽出すると、パスザハッシュ攻撃を実行できる。
これは、ハッシュ値を用いてネットワーク内の他のシステムに対して認証を行うことで、実質的に元のユーザーと同じアクセス権限を付与するものです。特権の高いアカウントが標的となった場合、ネットワークの大規模な侵害につながる可能性があります。
ネットワーク経由で送信されるNTLMハッシュ
NTLM認証ではハッシュがネットワーク経由で送信されるため、傍受される可能性があります。攻撃者はネットワークスニッフィングツールを使用することでこれらのハッシュを傍受し、中間者攻撃を実行してハッシュへのアクセス権を取得できます。攻撃者がこれらのハッシュの傍受に成功した場合、それらを使用して他のマシンに認証を行い、LSADUMPなどのツールを使用してさらに認証情報を抽出することで、権限を昇格させることができます。
NTLSはKerberosと比較して複数の認証方式を備えている。
NTLM認証: ユーザーが異なるリソースにアクセスするたびに、NTLMはハッシュ化された認証情報をネットワーク経由で送信します。このようにハッシュが繰り返し送信されることで、攻撃者がハッシュを傍受して悪用する機会が増えます。
ハッシュ値は各マシンに保存されるため、設計上、ネットワーク全体に分散される。
ファイルサーバー、メールサーバー、プリンターなど、複数のネットワークリソースにアクセスする必要があるアリスというユーザーを想像してみてください。 アクセス要求ごとにアリスのワークステーションは、ハッシュ化された認証情報をネットワーク経由でそれぞれのサーバーに送信します。ネットワークスニッフィングツールを使用する攻撃者は、送信中にこれらのハッシュを傍受することができます。傍受したハッシュが十分にあれば、攻撃者はパスザハッシュ攻撃を実行し、傍受したハッシュを再生することで、他のシステムへの不正アクセスを取得できます。
Kerberos認証: 一方、Kerberosはチケットベースの認証メカニズムを採用しており、認証要求の繰り返しを最小限に抑え、認証情報の傍受リスクを大幅に低減します。Kerberosでは、ユーザーはキー配布センター(KDC)に一度認証を行い、チケット発行チケット(TGT)を受け取ります。このTGTは、ネットワーク上でユーザーの認証情報を再送信することなく、さまざまなリソースにアクセスするためのサービスチケットを要求するために使用されます。
NTLM攻撃への対策:一般的な戦略と予防策
次のセクションの目的は、 クレデンシャルアクセスまず、メモリに保存されているハッシュ値をダンプすることから始めます。
ユーザーがサービスにログインまたは認証を行う際、認証情報はハッシュ化され、システムのメモリに保存されます。攻撃者は、Mimikatzなどのツールを使用して、マシンのメモリからNTLMハッシュを抽出することがよくあります。これらのハッシュは、取得されるとパスザハッシュ攻撃に悪用され、ネットワーク内の他のシステムへの不正アクセスに利用される可能性があります。
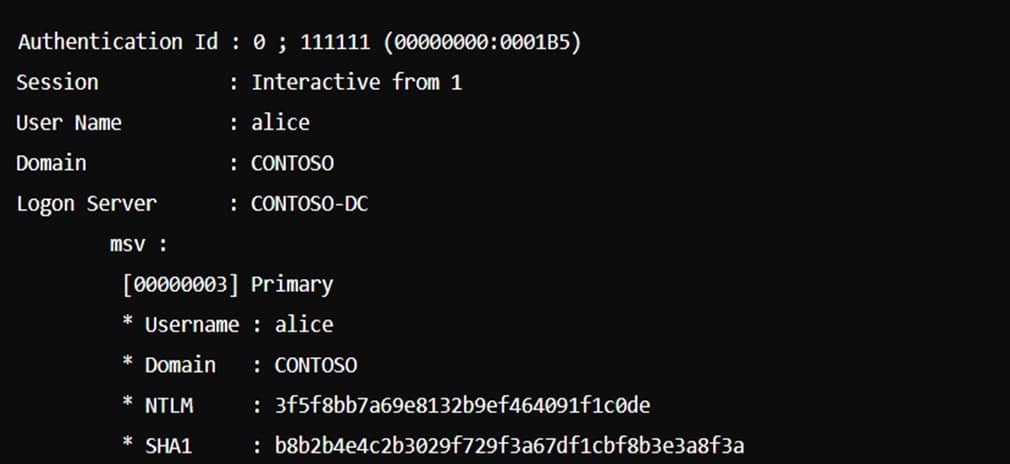
攻撃者は通常、NTLMハッシュが格納されているローカルセキュリティ機関サブシステムサービス(LSASS)メモリにアクセスできる十分な権限を持つシステムを侵害することから始めます。Mimikatzを使用して抽出されたNTLMおよびSHA1ハッシュの例を以下に示します。
ネットワークトラフィックから: 応答者
NTLM認証が使用されているネットワークでは、Responderのようなツールは、ネットワークサービスの応答を偽装することでネットワークトラフィックからNTLMハッシュをキャプチャできるため、重大な脅威となります。ネットワーク管理者であるアリスと同じネットワークセグメントに攻撃者ボブが侵入したシナリオを想像してみてください。ボブは自分のラップトップにResponderを設定し、ネットワークインターフェイスをリッスンして、NetBIOSネームサービス(NBT-NS)、LLMNR、およびmDNSリクエストに対する応答を偽装します。
アリスのワークステーションがホスト名を解決するためにネットワーク要求を送信すると、 レスポンダーはこれらのリクエストを傍受し、正規のネットワークサービスであるかのように装います。 アリスのマシンが偽装されたサービスに対して認証を行うと、NTLM ハッシュが送信され、それを Responder がキャプチャします。たとえば、Responder は、alice::CONTOSO:1122334455667788:9988776655443322:0101000000000000800000… のような傍受された NTLMv2 ハッシュを表示する場合があります。
このハッシュ値を入手したボブは、Hashcatなどのツールを使ってオフラインで総当たり攻撃を行い、アリスのパスワードを解読することができます。しかし、より効率的な方法としては、入手したハッシュ値を直接パス・ザ・ハッシュ攻撃に利用し、アリスになりすましてネットワーク上の他のシステムに不正アクセスすることが可能です。
次のセクションの目的は、横方向の動きに関連するテクニックを検証することです。:
横方向の動きをてこの原理で利用 キャプチャされたハッシュ
ハッシュパス: PtH攻撃は、NTLM認証に内在する脆弱性を悪用する攻撃です。攻撃者は、傍受したNTLMハッシュ値を利用して、平文パスワードを必要とせずに他のマシンへの認証を行います。
前述のシナリオから、PTH ツールキットを使用して、`pth-winexe -U 'CONTOSO\alice%1122334455667788:9988776655443322' //target-server cmd` のようなコマンドを実行することで、Bob は平文パスワードを必要とせずに、ターゲット サーバー上で Alice としてコマンド プロンプトを開くことができます。これは、`pth-winexe` や `pth-smbclient` など、NTLM ハッシュ認証をサポートするさまざまなツールを使用して実行できます。

NTLMリレー: NTLMリレー攻撃とは、ユーザーからのNTLM認証要求を傍受し、それを標的サーバーに中継することで不正アクセスを試みる攻撃手法です。攻撃者はNTLMハッシュを傍受し、それを用いて正当なユーザーとして別のシステムに認証を行い、ネットワーク内の信頼関係を悪用します。
彼はntlmrelayxのようなツールを使って、傍受したNTLMハッシュを、NTLM認証を信頼するネットワーク上の別のサーバーに中継する。傍受に気づかないこのサーバーは、認証をあたかも元のユーザーからの正当な認証であるかのように処理する。
復号化されたパスワードを使用する
直接ログイン → オンプレミス: 復号化されたNTLMパスワードは、攻撃者がセキュリティ対策を回避し、オンプレミスシステムに直接アクセスすることを可能にします。攻撃者は、Mimikatzなどのツールを使用して、侵害されたマシンからNTLMハッシュを抽出し、復号化することができます。
このようにして復号化されたパスワードは、リモートデスクトッププロトコル(RDP)またはセキュアシェル(SSH)を介した直接ログインに使用でき、正当な認証情報を使用してネットワーク内を横断的に移動することを可能にし、MFAが最初のログイン時のみ有効になっている場合、MFAを効果的に回避できます。
直接ログイン –> SaaS: オンプレミスシステムとSaaSアプリケーション間でNTLMパスワードが同期されている環境では、復号化されたパスワードが重大な脅威となります。Office 365、Salesforce、Google Workspaceなどのクラウドサービスには、これらの認証情報を使用してアクセスされる可能性があります。 これにより、 攻撃対象 企業ネットワークを超えてクラウド リソースも含まれるため、侵害の潜在的な影響が増大する。例えば、オンプレミス環境から管理者のNTLMパスワードを復号化することで、攻撃者は組織のクラウドサービスに同じレベルの権限でアクセスできるようになります。
これは、NTLM認証情報の漏洩を防ぐために、すべてのサービスにおいて、堅牢な暗号化手法、厳格なアクセス制御、および多要素認証(MFA)が必要であることを強調するものです。
NTLMハッシュは一方向性であるため、平文パスワードをNTLMハッシュから直接復号化することはできません。ただし、レインボーテーブルやHashcatなどのツールを用いた総当たり攻撃といった手法を用いることで、これらのハッシュを悪用することは可能です。
認証情報の取得から横方向の移動まで
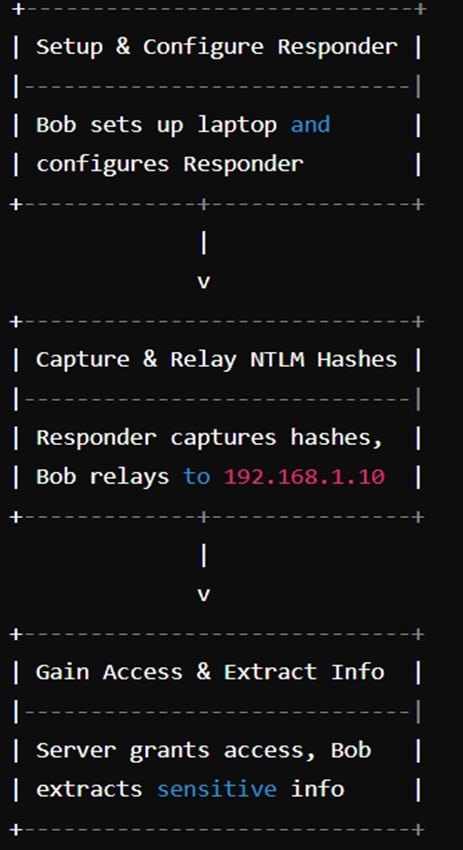
次のシナリオを想像してみてください。経験豊富な攻撃者であるボブは、ネットワーク認証にNTLMに依存している企業の弱点を突くことにしました。彼は同じネットワークセグメントにラップトップを設定し、 ネットワークインターフェースをリッスンすることで、レスポンダーがNTLM認証要求をキャプチャするように設定します。 アリスのような従業員がネットワークリソースにアクセスしようとすると、Responderはこれらの要求を傍受し、そのNTLMハッシュをキャプチャします。
これらのハッシュを手に、 ボブはntlmrelayxを使用して、それらを高価値ターゲットサーバーに中継します。 IPアドレス192.168.1.10において、ntlmrelayx.py -t smb://192.168.1.10を実行することで、ボブはアリスがキャプチャしたハッシュをサーバーに転送します。サーバーは認証を素直に受け入れ、ボブがアリスであるかのようにアクセスを許可します。これにより、ボブはサーバーのファイル共有を探索し、機密情報を抽出できる可能性があり、保護されていないネットワーク環境におけるNTLMリレー攻撃の深刻なリスクが明らかになります。
NTLMの使用状況を把握する
攻撃者がNTLMを悪用できるあらゆる方法から身を守るために、組織はまず ネットワーク内でNTLMがどこでどのように使用されているかを可視化するこれには、認証にNTLMを使用するすべてのシステムとアプリケーションを特定することが含まれます。定期的なネットワーク監査と監視ツールは、この可視性を確保するのに役立ちます。
Silverfort 組織環境内のすべての認証を監視および保護するプラットフォームを統合することにより、NTLMの可視性を向上させます。 Silverfort NTLM認証のリアルタイムの可視性とリスク分析を提供しますこれにより、組織は潜在的な脅威を効果的に検知し、軽減することができる。 SilverfortのAI駆動型リスク分析エンジンは、アクセス試行を継続的に監視し、各ユーザーの詳細な行動ベースラインを作成します。これにより、NTLM認証に関連する異常なアクティビティや潜在的なリスクを特定するのに役立ちます。
NTLMへの依存度を低減する取り組みとして、NTLMの使用を最小限に抑える努力が必要です。Kerberosや最新のクラウドベースの認証メカニズムなど、より安全な認証プロトコルに移行することで、NTLM関連のリスクを軽減できます。Microsoftは、Kerberosを優先し、必要な場合にのみNTLMにフォールバックするNegotiateプロトコルの使用を推奨しています。
NTLMの使用状況を明確に把握し、NTLMがどこで使用されているかを特定することで、組織のセキュリティを向上させ、より安全な認証プロトコルへの移行によってNTLMへの依存度を最小限に抑える措置を講じましょう。
NTLMは対処すべき攻撃対象領域ですか?弊社の専門家とのミーティングをご予約ください。 こちら.
