
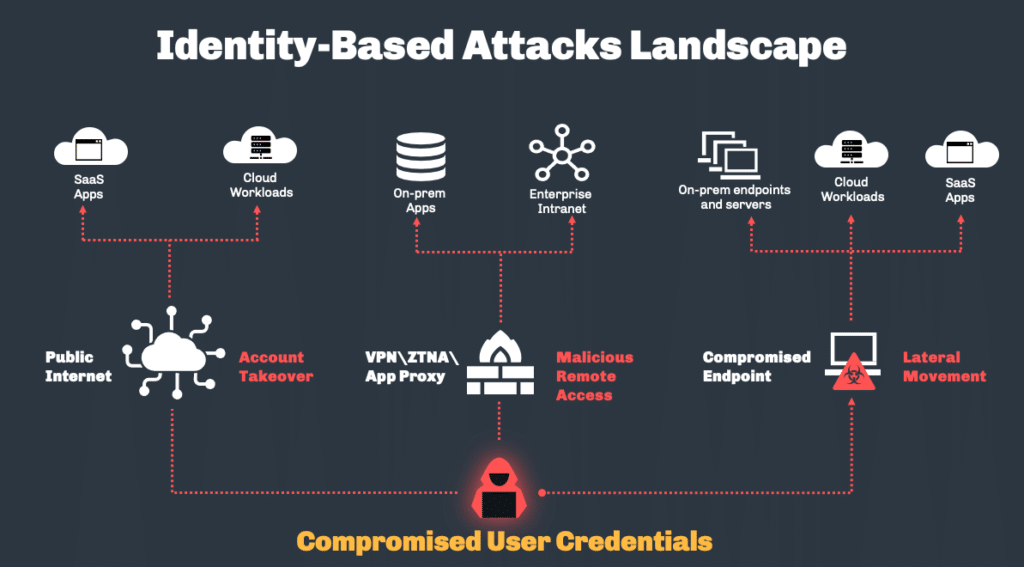
IDベースの攻撃は、侵害されたユーザーの認証情報を使用して悪意のあるアクセスを行います。マルウェアベースの攻撃とは異なり、正当な認証情報を使用します。 認証 悪意のあるコードを必要とせずに、リソースにアクセスするためのプロセス。
定義を拡張して、認証情報の漏洩や不正アクセスを容易にする攻撃段階も含める人もいます。 特権昇格アイデンティティに基づく攻撃は、人間と 非人間的なアイデンティティ.
IDベース攻撃の目的は、正規ユーザーになりすましてオンプレミスおよびクラウドのリソースにアクセスすることです。攻撃者はログイン情報を盗むと、正規ユーザーになりすましてリソースにアクセスできます。これらの攻撃は、 侵害されたアカウント 既にシステムおよびデータへのアクセス権限を保有しています。
IDベースの攻撃は、その巧妙さと規模を増し続けています。組織は、多要素認証、従業員教育、アカウント監視などの強力なセキュリティ対策を実施し、これらの脅威によるリスクを軽減する必要があります。警戒心と積極的な対策によって、 アイデンティティセキュリティ 姿勢を正すことで、IDベースの攻撃の影響を最小限に抑えることができる。
IDベース攻撃の仕組み
IDベースの攻撃は、個人のデータやデジタルIDを侵害することで個人を標的にします。ハッカーは、ユーザー名、パスワード、社会保障番号、その他の機密情報を盗むためにさまざまな技術/手法を使用し、それらの情報は被害者になりすますために悪用されます。 ファイナンシャル 利益を得るため、またはその他の悪意のある目的のため。
フィッシング詐欺
フィッシングとは、攻撃者が正規の企業やサービスを装って偽のメールやメッセージを送信し、受信者を騙してログイン情報や口座番号を提供させたり、マルウェアをインストールさせたりする一般的な手口です。スピアフィッシングは特定の個人を標的とし、知人からのメッセージのように見せかけます。ホエーリングは、著名な経営幹部を標的とします。
キーロギング
キーロギングソフトウェアは、キーボードで押されたキーを密かに追跡し、ユーザー名、パスワード、クレジットカード番号、その他の機密データを記録します。キーロガーは、フィッシングメール、感染した外部ストレージデバイス、またはソフトウェアの脆弱性を悪用することによってインストールされる可能性があります。
ソーシャルエンジニアリング
ソーシャルエンジニアリングは、人々を操って機密情報を漏洩させたり、システムへのアクセスを可能にするような行動を取らせたりすることを目的としています。攻撃者は、ITサポート担当者になりすましたり、アカウントへのアクセスが必要な技術的な問題が発生したと主張したり、友人や同僚からのメールを装って悪意のあるリンクをクリックさせたりする可能性があります。
資格情報のスタッフィング
資格情報のスタッフィング 自動ツールを使用して、盗まれたユーザー名とパスワードの組み合わせをさまざまなウェブサイトやサービスでテストします。大規模なデータ漏洩で流出した数十億件もの認証情報がダークウェブ上で入手可能です。ハッカーは、同じログイン情報を使い回しているアカウントを見つけるために、クレデンシャルスタッフィングという手法を用います。
生体認証のなりすまし
多要素認証が一般的になるにつれて、攻撃者が生体認証データを偽造してアクセスする生体認証スプーフィングが増加する。 特権アカウントは、攻撃ベクトルとしても出現している。
なぜIDベースの攻撃は重要なのか?
個人情報に基づく攻撃は、個人の識別情報(PII)やログイン認証情報を標的とするものです。これらの攻撃は、個人と組織の両方に重大な影響を与える可能性があるため、非常に重要です。
個人にとって、なりすましやアカウント乗っ取りは、金銭的損失、信用情報の毀損、個人情報の漏洩につながる可能性があります。犯罪者は盗んだなりすましやアカウントを利用して、不正な購入、ローンの申請、虚偽の納税申告などを行います。
組織にとって、IDベースの攻撃は顧客データ、知的財産、および金融資産に対するリスクをもたらします。ハッカーは機密データや資金へのアクセスを目的として、企業のアカウントやネットワークを頻繁に標的にします。攻撃が成功すると、消費者の信頼を損ない、企業の評判やブランドに悪影響を与える可能性があります。
攻撃者は最初のアクセス権を取得すると、ネットワーク内を横断的に移動して、他のシステムやアカウントへのアクセスを試みます。最初に侵害したアカウントの権限と信頼度を利用して、より機密性の高いデータにアクセスし、より大きな制御権を獲得しようとします。 横移動 これは高度な技術であり、発見を避けるためにはしばしば隠密行動が必要となる。
一般データ保護規則(GDPR)やカリフォルニア州消費者プライバシー法(CCPA)などの規制は、組織に対し、個人データの保護と個人情報に基づく攻撃への対応を義務付けています。これらの規制を遵守しない場合、多額の罰金が科される可能性があります。
IDベースの攻撃から身を守る
IDベースの攻撃から身を守るには、多角的なアプローチが必要です。組織は、従業員に対し、フィッシングメール、ソーシャルエンジニアリングの手法、強力なパスワードの使用法などについて教育するための包括的なセキュリティ意識向上トレーニングを実施すべきです。
多要素認証
多要素認証(MFA)は、ユーザーアカウントとシステムに保護の追加レイヤーを追加します。 MFA この機能が有効になっている場合、ユーザーはログインするために、パスワードとモバイルデバイスに送信されるセキュリティコードなど、2つ以上の認証方法を提供する必要があります。
多要素認証(MFA)はセキュリティ層をさらに強化し、攻撃者がパスワードを入手できたとしてもアクセスを困難にします。また、攻撃者が入手しにくい2つ目の認証方法を要求することで、フィッシング攻撃による被害を軽減することもできます。
ブルートフォース攻撃における繰り返しのログイン試行も、MFAによって阻止されることが多い。なぜなら、攻撃者はアクセス権を取得するためにパスワード以上の情報が必要となるからである。
AI を活用した検出
人工知能(AI)と機械学習(ML)は、異常なログイン試行を検知し、侵害されたアカウントを特定するのに役立ちます。AIシステムは膨大な量のデータを分析して、ユーザーとシステムの正常な動作パターンを確立します。そして、未知のデバイスや場所からのログイン、過剰なログイン失敗、アカウント情報の変更など、異常なアクティビティを検出します。AIとMLは、新しいデータをモデルに取り込むことで、時間とともに「賢く」なっていきます。
インシデント対応計画
IDベースの攻撃が発生した場合、効果的なインシデント対応計画が不可欠です。この計画には、アカウントとシステムの保護、攻撃の発生源と範囲の調査、および被害の修復の手順を明記する必要があります。また、データが侵害された場合に、影響を受けた顧客やビジネスパートナーに通知する手順も含まれているべきです。インシデント後のレビューは、セキュリティ対策と対応戦略の改善点を特定するのに役立ちます。
継続的な監視
ネットワーク、システム、および ユーザーアカウント 個人情報盗難やアカウント乗っ取りを防ぐには、監視が不可欠です。監視ソリューションは、ログ分析、ネットワークトラフィック検査、ユーザー行動分析を組み合わせて、脅威をリアルタイムで検知します。悪意のある活動が発見されると、セキュリティチームはアラートを受け取り、攻撃を迅速に封じ込め、データ損失やシステム障害を回避できます。アクセスログ、権限、ユーザープロファイルを定期的に確認することも、アカウントとデータが適切に保護されていることを確認するのに役立ちます。
堅牢なセキュリティ対策、厳重な監視、そしてAIなどの適応型テクノロジーを活用することで、組織はIDベースのサイバー攻撃で用いられる進化し続ける手法に対する防御を強化できます。しかし、ログイン認証情報や機密データの窃盗を目的としたソーシャルエンジニアリングやその他の詐欺行為を阻止するためには、従業員全体に対する継続的な意識向上と教育も同様に重要です。
結論
この記事で示したように、IDベースの攻撃は今日のデジタル環境において深刻な脅威となっています。ログイン認証情報を侵害したり、信頼できるIDを偽装したりすることで、サイバー犯罪者は機密データやシステムにアクセスし、さらなる攻撃を仕掛けることができます。
個人情報に基づく攻撃は絶えず進化していますが、警戒心、教育、そして適応的な防御戦略によって、その影響を最小限に抑えることができます。生体認証、行動分析、その他の認証方法の継続的な進歩も、今後数年間でこれらの脅威を抑制するのに役立つでしょう。