Chaque entreprise a une dette en matière d'identité : comptes surprivilégiés, stockage non sécurisé des identifiants et mauvais contrôle du cycle de vie des comptes ne sont que quelques-unes des faiblesses que nous constatons constamment. Et si cette dette pouvait se transformer en un avantage stratégique contre les agresseurs ?
La CISA a récemment décrit des leurresLes techniques de détection d'intrusion, les indices et les leurres sont des mécanismes pratiques pour détecter les activités post-compromission. Cela m'a amené à réfléchir à la manière d'appliquer ce concept défensif au niveau de l'identité, où une tentative d'authentification peut servir à la fois de signal de détection et de décision de confinement en temps réel. Autrement dit, est-il envisageable de transformer les contrôles de sécurité des identités en un ensemble de mécanismes de détection d'intrusion simples mais efficaces au sein des environnements d'entreprise ?
Je pense que oui, et mieux encore, je pense que cela a le potentiel de transformer n'importe quel environnement en un couloir laser classique comme on en voit dans les films de braquage, avec des faisceaux rouges sillonnant le chemin vers le but, prêts à alerter et à… Arrêtez les dernières menaces.
Dans cet article, nous allons donc examiner… how Les organisations peuvent transformer les mêmes faiblesses que les attaquants ciblent en opportunités de générer rapidement, signaux haute fidélité avec un risque opérationnel minimal.
Mais d'abord : que sont les leurres cybernétiques ?
Les leurres cybernétiques sont des systèmes, des comptes et des données d'apparence légitime conçus pour distraire et détecter les adversaires ou faciliter la collecte de renseignements sur les menaces.
Lorsqu'elles sont mises en œuvre avec un système de surveillance et d'alerte, elles peuvent servir de déclencheurs pour fournir des signaux de haute précision aux équipes de défense. La CISA recommande également de cartographier la couverture des leurres. MITRE ATT & CK et MITRE Engage, testant en permanence les contrôles et les affinant en fonction du comportement adverse observé.
Pourquoi est-ce important maintenant ?
L'attaque du visage qui étreint À elle seule, cette méthode a généré 17 000 événements uniques à analyser et à corréler en quelques jours seulement. Alors que nous nous préparons à un monde où ce type d’attaques sera monnaie courante, il est crucial de distinguer le signal du bruit pour une action efficace. détection, intervention et confinement n'a jamais été aussi important.
L'objectif principal est d'améliorer la corrélation. Hugging Face recommandé Les organisations insistent sur ce point lors de leur réunion de suivi post-incident, ayant utilisé avec succès un modèle open source – un investissement manifestement judicieux. Cependant, même le moteur de corrélation le plus performant au monde reste soumis aux contraintes liées au pipeline et à l'ingestion des données, dont certaines sont la propriété des fournisseurs de plateformes et ne peuvent être optimisées directement.
La génération de signaux haute fidélité au fur et à mesure que les événements se déroulent complète contrôles d'exécution qui permettent de contenir la menace, offrant une visibilité plus approfondie sur l'activité des attaquants tout en permettant des actions défensives plus éclairées en temps réel.
Tromperie sûre à l'ère des menaces à la vitesse de la machine
L'objectif d'une stratégie de tromperie est de démasquer les attaquants et d'accroître la coût et difficulté des attaques en créant une image trompeuse de l’environnement et de ses ressources (c’est-à-dire des identités).
En termes d'agents, l'objectif est d'augmenter le coût en calcul/jetons de l'attaque, d'utiliser la fenêtre de contexte et de gagner du temps. À l'avenir, il s'agira de canaliser les ressources. attaquants agents vers des pièges préconçus pour que l'agent soit pris au piège dans une boucle sans issue.
La tromperie repose sur un élément – par exemple, une identité dotée de privilèges élevés et d'identifiants faciles à obtenir – qui paraît beaucoup moins surveillé, contrôlé et sécurisé qu'il ne l'est en réalité.
Sans cette distinction entre apparence et sécurité, et en s'appuyant uniquement sur les méthodes traditionnelles de détection et de réponse, l'ajout de « leurres » spécialement conçus à l'ère des menaces ultrarapides risque de ne pas générer une réponse suffisamment rapide pour empêcher l'exploitation du leurre lui-même. Les leurres et les pièges doivent donc être sûrs. Autrement dit, ils ne doivent pas présenter d'impacts négatifs potentiels sur la sécurité.
Surtout, un dispositif de sécurité anti-déclenchement renverse la méthodologie traditionnelle détection > confinement et la dépendance au temps de réponse : l’action de confinement qui a eu lieu est la détection qui fournit à votre SOC un signal, avec le contexte complet de ce qui s’est passé.
Enfin, étant donné que montée en puissance des menaces à la vitesse des machinesLes dispositifs de déclenchement ne doivent pas fournir d'informations supplémentaires sur le niveau de défense de l'organisation lorsqu'ils sont activés. La transparence de ces dispositifs — qui ne doivent pas pouvoir être identifiés ou découverts directement — sera essentielle pour identifier et contrer les menaces à la vitesse de l'ordinateur.
L'identité est le point de contrôle de l'attaque.
Les attaques d'IA ne progressent pas dans un environnement par étapes simples et progressives. Elles recensent les identités, testent les autorisations, réutilisent les identifiants et jetons valides et franchissent les limites de confiance. jusqu'à ce qu'ils trouvent une voie qui fonctionne.
Comme nous l'avons déjà vu, l'enquête Hugging Face a permis de reconstituer plus de 17 000 actions d'attaquants, regroupées en environ 6 280 clusters. L'enseignement important réside non seulement dans le volume d'activité, mais aussi dans les manipulations d'identité répétées qui s'y dissimulent : vol d'identifiants, usurpation d'identité, réutilisation de jetons, etc. les déplacements verticaux et élévations de privilèges, et mouvement latéral.
Cela fait de l'identité un outil puissant pour déployer des pièges. Le piège ne doit pas se limiter à un fichier, un partage ou un point de terminaison. Il doit se situer sur le chemin d'authentification lui-même :
- Une identité demande l'accès à une ressource inattendue, selon un protocole inattendu ou d'une manière qui s'écarte de son fonctionnement normal.
- La requête est évaluée en fonction de l'identité, de la source, de la destination, du protocole, du comportement et du contexte.
- L'accès est interdit ou bloqué par une clôture.
- Le même événement génère un signal haute fidélité pour le SOC.
- Les identités liées et les chemins d'attaque adjacents peuvent être étudié ou contenu.
L'attaquant constate un refus d'accès classique. Le SOC, quant à lui, identifie l'identité de l'attaquant, identifie la destination tentée, utilise le protocole, identifie la source, suit la séquence d'activités et identifie le chemin d'attaque potentiel.
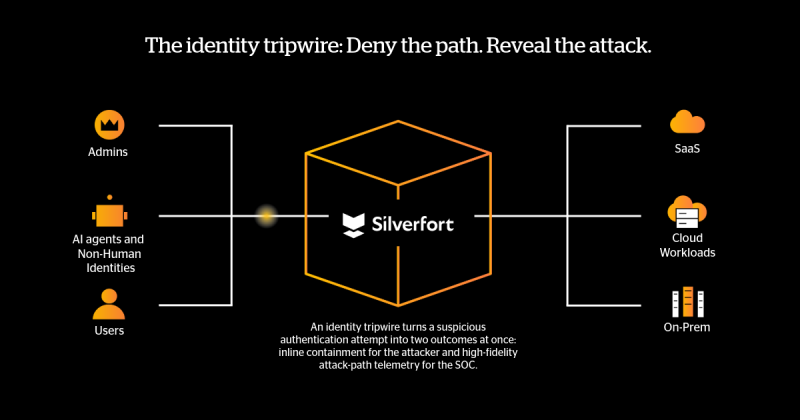
Pour une attaque à la vitesse d'une machine, La détection seule arrive souvent trop tard.Un dispositif d'interruption d'identité fonctionne comme une interruption du flux de contrôle : il interrompt la séquence entre l'authentification et l'étape suivante de la chaîne d'attaque.
Au lieu de permettre à l'attaquant de s'authentifier, de découvrir la faille, de pivoter et d'escalader son attaque pendant que les défenseurs analysent les événements a posteriori, le système de contrôle peut bloquer la tentative d'authentification risquée dès son lancement. Cela modifie le modèle opérationnel. détecter → corréler → répondre à nier → détecter → contenir, Il en résulte un contrôle synchrone qui limite le rayon de l'explosion tout en préservant les preuves nécessaires à l'enquête.
Comment pouvons-nous tirer parti de la dette identitaire pour y parvenir ?
L'identité est un terrain fertile pour la tromperie. Les problèmes d'identité traditionnels, tels que les comptes surprivilégiés, les administrateurs fantômes, le stockage non sécurisé des identifiants et l'utilisation de… protocoles héritésLa gestion souple du cycle de vie des comptes est courante, voire omniprésente. Il n'est pas nécessaire de les concevoir et de les créer car Ils existent déjà !
Je tiens à être clair : l'hygiène reste primordiale. vraiment C'est important. Ce n'est pas parce qu'il est possible d'instrumentaliser ces problèmes existants qu'on peut négliger les bonnes pratiques d'hygiène.
La vraie question est Comment créer des dispositifs de sécurité ?
Il existe trois principes clés pour créer des dispositifs de déclenchement efficaces et sûrs :
- Il existe une différence entre l'apparence extérieure du compte (utilité pour les attaquants) et son état de sécurité (surveillé, contrôlé).
- L'utilisation du fil-piège n'a pas d'implications en matière de sécurité (c'est-à-dire qu'elle n'aggrave pas notre situation en matière de sécurité).
- Le déclenchement du dispositif ne doit pas fournir à l'attaquant un contexte défensif supplémentaire dont il pourrait tirer des enseignements ; il doit être destiné à l'attaquant lui-même.
Les contrôles d'identité en ligne nous permettent de satisfaire ces trois conditions. Par exemple, les politiques de refus déclenchent une alerte auprès de l'équipe SOC, tout en empêchant l'attaquant d'obtenir des informations sur les raisons de l'action de confinement. De même, comptes de service Les comptes peuvent être « closés » selon leur comportement d'utilisation standard, accepté et enregistré, et les anomalies peuvent être bloquées. Ainsi, en cas de détection d'une utilisation anormale, nous pouvons à la fois bloquer directement l'accès au compte et notifier le SOC par une alerte rapide et précise, contenant le contexte complet nécessaire à la poursuite des actions et à une analyse plus approfondie. Tout cela peut se produire sans que l'agent ne voie rien d'autre que…accès refusé".
Voici d’autres cas où l’identité peut être utilisée comme arme (vous trouverez plus d’informations dans l’annexe ci-dessous) :
- Si les connexions aux niveaux 0/1 doivent se faire via des bastions ou PAW et ne le sont pas
- Si des comptes inactifs deviennent actifs
- Si les comptes d'administrateur sont utilisés de manière très inhabituelle
- Si un protocole ancien est utilisé pour accéder à un serveur sensible
- Si une identité à faible privilège tente d'accéder à un système de niveau 0
Lorsqu'une de ces failles est exploitée, la réponse doit combiner trois actions : refuser ou restreindre la tentative d'accès, générer une alerte à haut risque et exposer les relations d'identité environnantes à des fins d'investigation. Il s'agit spécifiquement d'un contrôle contre attaques d'IA et leur rapidité, leur persévérance et leur capacité à tester de nombreuses pistes en parallèle.
Quelles sont les conséquences pour la sécurité à l'ère des menaces à la vitesse des machines ?
Alors que nous entrons dans la prochaine phase des menaces…piloté de manière autonome par des modèles d'IA avec la capacité d'énumérer et de conserver l'intégralité de votre environnement et ses vulnérabilités dans leur fenêtre de contexte, deux défis se posent :
- Comment générer un signal au milieu de ce volume massif de bruit ?
- Comment pouvons-nous procéder sans avoir recours à une boucle de détection > corrélation > réponse, dépendante des temps de réplication et de traitement et de l'intervention humaine dans cette boucle ?
La CISA définit les dispositifs de déclenchement comme des leurres dont l'interaction génère une alerte. Silverfort étend cette idée au processus d'authentification, où refus et segmentation basés sur l'identité Il est possible de bloquer l'accès avant la fin d'un déplacement latéral ou d'une élévation de privilèges. Alors qu'un dispositif de détection classique détecte l'interaction, un dispositif de détection d'identité peut détecter, bloquer et contenir la tentative d'accès dans la même boucle de contrôle.
Repenser la manière dont nous utilisons l'identité comme arme contre les attaquants — en tirant parti de la dette d'identité existante — nous permet de générer un signal de haute qualité pour nous démarquer du bruit ambiant, tout en intégrant des mécanismes de confinement. C'est l'activité de confinement qui génère le signal, et non l'inverse.
Cela permet une détection plus rapide et plus sûre des menaces, tout en privant le modèle de toute information susceptible de l'aider à progresser dans son attaque, et nous ouvre la voie à une défense active à l'avenir en canalisant les agents vers des pièges inutiles dans une boucle sans fin.
Si vous voulez voir comment Silverfort peut stopper les attaques d'IA en temps réel et lors de l'exécution, réservez une démo ici.
Annexe sur le fil de déclenchement d'identité
| Tripwire | Interaction suspecte | Réponse recommandée |
|---|---|---|
| compte de service leurre | L'authentification provenant de toute source ou destination en dehors de son cadre de référence strictement défini | Générer une alerte et appliquer une clôture virtuelle |
| Compte privilégié dormant | Tentative de connexion à un compte désactivé, inutilisé ou jamais utilisé | Refuser la requête et enquêter sur l'identité et l'hôte de l'expéditeur. |
| Chemin SPN/Kerberos leurre | Demande TGS d'une identité de service leurre provenant d'un système inattendu | Alerte en cas de possible découverte de compte de service ou de vol d'identifiants et sécurisation virtuelle. |
| Bord d'accès de niveau 0 | Une identité non administrateur tente de s'authentifier auprès des contrôleurs de domaine ou de l'infrastructure d'identité. | Bloquez en ligne et affichez le chemin complet tenté |
| Chemin du protocole hérité | NTLM ou tout autre protocole faible utilisé contre une ressource sensible provenant d'une source inhabituelle | Refuser ou segmenter l'accès au niveau du protocole et générer une alerte |
| Fil d'Ariane exécutif/administratif | Un lien, un fichier ou un partage factice est consulté par une identité qui ne devrait jamais y accéder. | À considérer comme un signal de compromission probable et à mettre en place un confinement de l'identité. |