

“ปัญญาประดิษฐ์ล้ำสมัยจะเป็นตัวตัดสินชี้ชะตาให้ฝ่ายผู้โจมตีหรือไม่?”
ผมได้ยินคำถามทำนองนั้นจากทีมรักษาความปลอดภัยและระบบยืนยันตัวตนเกือบทุกทีมที่ผมคุยด้วย หลังจากปีที่ผ่านมา มันเป็นคำถามที่สมเหตุสมผล แต่โดยปกติแล้วมักถูกมองในแง่ของการแข่งขันด้านขีดความสามารถ ที่ใครก็ตามที่ทำให้ AI ใช้งานได้ก่อนจะเป็นผู้ชนะ
การมองแบบนั้นมองข้ามสิ่งที่กำลังเปลี่ยนแปลงไปอย่างแท้จริง ปฏิบัติการรักษาความปลอดภัย ระบบเหล่านี้ไม่ได้ถูกสร้างขึ้นเพื่อต่อต้านผู้โจมตีรายใดรายหนึ่งโดยเฉพาะ แต่ถูกสร้างขึ้นบนพื้นฐานของสมมติฐานเกี่ยวกับวิธีการทำงานของผู้โจมตีที่เป็นมนุษย์ เช่น ความเร็วในการเคลื่อนไหว ค่าใช้จ่าย วิธีการเรียนรู้ เวลาที่เลิกทำ และสิ่งที่พวกเขาทิ้งไว้เบื้องหลัง
ตัวแทน AI หักล้างข้อสมมติฐานเหล่านั้นส่วนใหญ่จุดหนึ่งคือการยืนหยัด และนั่นคือจุดที่ฝ่ายป้องกันได้เปรียบกลับคืนมา
เราทดสอบวิธีการทำงานของ AI โจมตีได้อย่างไร
เพื่อขจัดข้อสงสัยต่างๆ กลุ่มของเราซึ่งประกอบไปด้วยบุคลากรจากฝ่ายวิจัย ฝ่ายรับมือเหตุการณ์ และฝ่ายผลิตภัณฑ์ ได้ร่วมกันหารือกัน Silverfort เราสร้างโปรแกรมจำลองการโจมตีด้วย AI ขึ้นมา เราออกแบบให้มันไม่ขึ้นอยู่กับโมเดลหรือเครื่องมือใดๆ และรันมันในห้องปฏิบัติการที่ปิดมิดชิด ห้องปฏิบัติการนั้นสะอาดกว่าเครือข่ายการใช้งานจริงส่วนใหญ่ ดังนั้นโปรดพิจารณาสิ่งที่จะกล่าวต่อไปนี้อย่างระมัดระวัง รูปแบบไม่ใช่เกณฑ์มาตรฐาน
ข้อสมมติฐานที่ 1: การโจมตีเกิดขึ้นตามลำดับ
การบุกรุกโดยมนุษย์นั้นดำเนินไปตามลำดับและเหตุผล ผู้ปฏิบัติงานจะได้รับข้อมูลประจำตัว หยุด ตัดสินใจว่าจะทำอะไรต่อไป จากนั้นก็ลงมือทำ: สอดแนม จากนั้นเข้าถึง จากนั้นยกระดับสิทธิ์ จากนั้นจึงดึงข้อมูลออก โมเดลการตรวจจับและการตอบสนองส่วนใหญ่สร้างขึ้นโดยยึดตามลำดับขั้นตอนดังกล่าว
ตัวแทนจะไม่ผลัดกันทำงาน โปรแกรมจำลองของเรามักทำงานตัวแทน 5-10 ตัวพร้อมกัน โดยแต่ละตัวทำงานในขั้นตอนที่แตกต่างกันเพื่อให้บรรลุเป้าหมายเดียวกัน เมื่อได้รับข้อมูลประจำตัวเริ่มต้นแล้ว ขั้นตอนต่างๆ ก็จะไม่รอกันอีกต่อไป ตัวแทนตัวหนึ่งจะเก็บรวบรวมข้อมูลประจำตัวเพิ่มเติม ในขณะที่อีกตัวหนึ่งเคลื่อนที่ไปด้านข้าง และตัวที่สามก็จะทำเช่นเดียวกัน สิทธิพิเศษที่เพิ่มขึ้นโดยแต่ละคนจะลงมือทำตามสิ่งที่คนอื่นๆ ค้นพบมาก่อนแล้ว ห่วงโซ่ทั้งหมดสู่การเข้าครอบครองโดเมน ดำเนินการเสร็จสิ้นภายในสี่ถึงห้านาที ซึ่งเร็วกว่าที่ทีมส่วนใหญ่จะสามารถคัดกรองการแจ้งเตือนเพียงครั้งเดียวได้
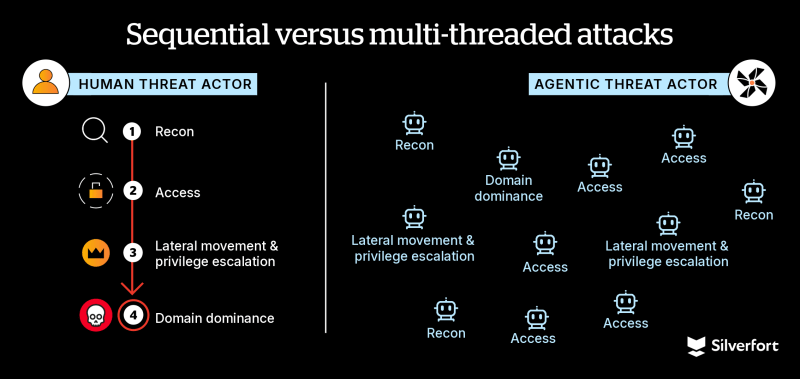
เจ้าหน้าที่เคลื่อนที่ด้วยความเร็วของเครื่องจักรโดยมีข้อจำกัดหลักๆ คือ ความเร็วในการรับและดำเนินการกับข้อมูล ซึ่งเร็วกว่าการตอบสนองใดๆ ที่ขับเคลื่อนโดยมนุษย์ และบ่อยครั้งก็เร็วกว่าการตอบสนองอัตโนมัติด้วย เนื่องจากระบบอัตโนมัติจำเป็นต้องส่งข้อมูลทางไกลไปยังแพลตฟอร์มส่วนกลางและประมวลผลก่อนที่จะสามารถดำเนินการได้
ความขนานกันนั้นมีความสำคัญไม่แพ้กัน ตรรกะการตรวจจับและสัญชาตญาณของนักวิเคราะห์ได้รับการปรับแต่งให้จดจำห่วงโซ่การโจมตีที่เกิดขึ้นตามลำดับ เมื่อขั้นตอนต่างๆ ทับซ้อนและส่งเสริมซึ่งกันและกันแทนที่จะดำเนินไปตามลำดับ สิ่งที่ผู้ป้องกันในระยะแรกได้รับการฝึกฝนให้ตรวจจับอาจไม่ปรากฏขึ้นเอง
ข้อสมมติฐานที่ 2: การโจมตีจะเพิ่มขึ้นตามจำนวนบุคลากร
โดยทั่วไปแล้ว การตีความเศรษฐศาสตร์ของ AI คือ การโจมตีมีราคาถูกลง และมันก็เป็นเช่นนั้นจริง ๆ โปรแกรมจำลองของเราทำการทดสอบเสร็จสมบูรณ์ด้วยต้นทุนเทียบเท่า 12 ดอลลาร์ ซึ่งลดลงเหลือประมาณ 4 ดอลลาร์เมื่อเวลาผ่านไป การทดสอบที่ล้มเหลวและทำซ้ำไปเรื่อย ๆ จะมีค่าใช้จ่าย 25 ดอลลาร์
แต่ต้นทุนไม่ใช่ปัจจัยสำคัญที่ทำให้เกิดการเปลี่ยนแปลง ข้อจำกัดที่แท้จริงของผู้โจมตีนั้นแทบจะไม่ใช่ช่องโหว่หรือเครื่องมือ แต่เป็นทักษะแรงงานระหว่างการเข้าถึงครั้งแรกและการลงมือปฏิบัติเพื่อให้บรรลุเป้าหมาย
ลองนึกภาพกลุ่มแฮกเกอร์เรียกค่าไถ่ที่มีสิทธิ์เข้าถึงองค์กรนับพันแห่ง และมีผู้ปฏิบัติงานที่มีทักษะเพียงพอที่จะจัดการกับสิบแห่งได้อย่างถูกต้อง อีก 990 แห่งที่เหลือไม่ใช่การโจมตีที่ล้มเหลว แต่เป็นข้อมูลที่ยังไม่ได้ถูกจัดการ การเข้าถึงเบื้องต้นสามารถเกิดขึ้นได้เร็วกว่าที่มนุษย์จะเปลี่ยนมันให้เป็นการเจาะระบบได้มาก
นั่นคือคอขวดที่ตัวแทนกำจัดออกไป บูซ อัลเลน แฮมิลตัน กล่าวไว้ เมื่อการโจมตีทางไซเบอร์เกิดขึ้นด้วยความเร็วระดับปัญญาประดิษฐ์ (มีนาคม 2026) ว่า กิจกรรมคู่ขนานที่ครั้งหนึ่งเคยต้องอาศัยผู้เชี่ยวชาญหลายคน ปัจจุบันนี้สามารถทำได้โดยคนเพียงคนเดียว ตัวแทนไม่จำเป็นต้องทำงานได้ดีกว่าผู้ปฏิบัติงานที่มีทักษะ และไม่จำเป็นต้องมีค่าจ้างถูกด้วยซ้ำ
พวกเขาเพียงแค่ต้องทำให้พื้นที่ที่ยังไม่ได้ใช้ประโยชน์แห่งต่อไปนั้นคุ้มค่าแก่การลงมือทำ
ข้อสันนิษฐานที่ 3: ผู้โจมตีอาศัยสิ่งที่พวกเขาจำได้
ในการปฏิบัติงานของมนุษย์ บริบทนั้นได้มาอย่างยากลำบาก มันอยู่ในหัวของผู้ปฏิบัติงาน บันทึก และการสนทนากับผู้เกี่ยวข้องอื่นๆ และมันเคลื่อนที่ไปตามความเร็วของมนุษย์ การจัดการกรณี การจัดการความรู้ส่วนบุคคล และเครื่องมืออื่นๆ ล้วนช่วยปรับปรุงการเข้าถึงข้อมูล แต่การบริโภคและการถ่ายทอดข้อมูลนั้นยังคงถูกจำกัดด้วยข้อจำกัดของมนุษย์เสมอ
เอเจนต์ของเราสร้างแผนและสร้างเอเจนต์ย่อยขึ้นมา แต่ละตัวจะบันทึกสิ่งที่ค้นพบ รวมถึงทรัพย์สิน ตัวตน และข้อมูลประจำตัวที่ถูกต้อง ลงในหน่วยความจำส่วนกลางที่เอเจนต์อื่นๆ ทุกตัวสามารถอ่านและวางแผนตามได้ เมื่อผู้ปฏิบัติงานพบสิ่งใดที่เปลี่ยนแปลงแผน พวกเขาจะหยุดและวิเคราะห์หาเหตุผล เอเจนต์จะวางแผนใหม่แบบเรียลไทม์จากแหล่งข้อมูลเดียว
ผู้ปฏิบัติงานที่เป็นมนุษย์มักพลาดโอกาสสำคัญหลายอย่าง เช่น ข้อมูลประจำตัวในสคริปต์การติดตั้ง กลุ่มที่มีสิทธิ์มากเกินไปที่ถูกบันทึกไว้แต่ไม่เคยกลับมาตรวจสอบอีก หรือการแชร์ข้อมูลที่ดูเหมือนไม่สำคัญในเวลาตีสอง ในการปฏิบัติงานของมนุษย์ สิ่งที่ค้นพบจะแย่งความสนใจของคนๆ เดียว แต่ในการปฏิบัติงานของเอเจนต์ สิ่งที่ค้นพบทุกอย่างจะพร้อมใช้งานทันทีสำหรับเอเจนต์ทุกตัวที่สามารถใช้งานได้ พื้นที่เสี่ยงต่อการโจมตีจึงไม่ใช่แค่สิ่งที่ผู้ปฏิบัติงานคนเดียวสังเกตเห็น แต่จะกลายเป็นผลรวมของทุกสิ่งที่เอเจนต์ทุกตัวค้นพบ
ข้อสันนิษฐานที่ 4: ผู้โจมตีจะเหนื่อยล้า หงุดหงิด หรือหวาดกลัว
ฝ่ายป้องกันอาศัยอุปสรรคจากมนุษย์มานานหลายทศวรรษแล้ว คำขวัญที่ว่า “สร้างภาระให้ฝ่ายตรงข้าม” นั้นใช้ได้ผลดีมาโดยตลอด ผู้ปฏิบัติงานที่ถูกปิดกั้นจะรู้สึกหงุดหงิด ทำผิดพลาด กังวลว่าจะถูกจับได้ และมักจะหันไปหาเป้าหมายที่ง่ายกว่า
ตัวแทนไม่มันเป็นภัยคุกคามที่ยั่งยืนอย่างแท้จริง ในโปรแกรมจำลองของเรา งานที่ถูกบล็อกไม่ได้จบลงด้วยการยอมแพ้ มันจบลงด้วยการพยายามอีกครั้ง และอีกครั้ง โดยไม่มีขีดจำกัดตามธรรมชาติว่าจะมีกี่ครั้ง เฉพาะเมื่อภารกิจล้มเหลวมากพอแล้วเท่านั้น ตัวแทนจึงจะถอยกลับและพิจารณาแผนใหม่ ประตูที่ปิดหมายถึงการลองจับลูกบิดอีกครั้ง แล้วมองหาประตูอื่น มันจะหยุดก็ต่อเมื่อหมดหนทาง ไม่ใช่หมดความอดทน การทำงานที่ล้มเหลว 25 ดอลลาร์นั้นไม่ใช่ความสูญเปล่า แต่มันคือการที่ตัวแทนปฏิเสธที่จะยอมแพ้
สิ่งนี้จะเปลี่ยนโฉมหน้าของอาชญากรรมไซเบอร์ไปอย่างสิ้นเชิง ที่ผ่านมาส่วนใหญ่เป็นการฉวยโอกาส เพราะการโจมตีอย่างต่อเนื่องมีค่าใช้จ่ายสูงและสงวนไว้สำหรับเป้าหมายที่มีมูลค่าสูง เมื่อการโจมตีอย่างต่อเนื่องแทบไม่มีต้นทุนเลย ศัตรูที่ไม่ซับซ้อนมากนักจึงสามารถดำเนินแคมเปญโจมตีแบบเจาะจงเป้าหมายได้อย่างต่อเนื่องต่อองค์กรใดองค์กรหนึ่งได้
ข้อสันนิษฐานที่ 5: ผู้โจมตีใช้เครื่องมือที่ผู้ป้องกันสามารถจดจำได้
การตรวจจับนั้นทำงานเป็นชั้นๆ มานานแล้ว การตรวจจับบางอย่างเน้นไปที่เครื่องมือโจมตีเฉพาะ ในขณะที่การตรวจจับที่ดีกว่าจะเน้นไปที่เทคนิคและพฤติกรรมที่การโจมตีสร้างขึ้นโดยไม่คำนึงถึงเครื่องมือที่อยู่เบื้องหลัง ภายใต้ทั้งสองแบบนั้นมีการวิเคราะห์พฤติกรรมในวงกว้างที่ทำงานอยู่ตลอดเวลา ความมั่นใจมักมาจากการเชื่อมโยงข้อมูลข้ามชั้นเหล่านั้น ซึ่งต้องอาศัยบริบทและเวลา
เอเจนต์ไม่จำเป็นต้องใช้มัลแวร์แปลกใหม่เพื่อทดสอบโมเดลนั้น ผู้โจมตีได้เริ่มหันไปใช้เครื่องมือที่เชื่อถือได้แล้ว เช่น ยูทิลิตี้การดูแลระบบที่ลงนามแล้ว การเข้าถึงระยะไกลเชิงพาณิชย์ และสิ่งใดก็ตามที่เป็นส่วนหนึ่งของสภาพแวดล้อมนั้น เอเจนต์ช่วยเร่งการเปลี่ยนแปลงนั้น พวกเขาเชี่ยวชาญใน PowerShell, WMI, การสืบค้น LDAP และยูทิลิตี้ในตัว และพวกเขาสร้างสิ่งเหล่านี้ขึ้นมาเองสำหรับแต่ละสภาพแวดล้อม แทนที่จะพกชุดเครื่องมือที่รู้จัก การตรวจจับเฉพาะเครื่องมือจึงหมดความสำคัญลง และสิ่งที่เหลืออยู่ก็ดูเหมือนการบริหารจัดการมากกว่า
นั่นทำให้ฝ่ายป้องกันต้องพึ่งพาชั้นข้อมูลที่มีความแม่นยำต่ำที่สุดในขณะที่พวกเขาต้องการความแน่นอนมากที่สุด ในขณะที่เส้นทางคู่ขนานจำนวนมากก็สร้างสัญญาณรบกวนเข้ามา ทีมที่ไม่สามารถแยกแยะได้ว่าสัญญาณใดสำคัญก็จะทำการป้องกันแบบกว้างๆ และการป้องกันแบบกว้างๆ นั้นก็กลายเป็นอุปสรรคต่อการดำเนินงานของฝ่ายโจมตีเอง ผู้โจมตีสร้างความเสียหายผ่านการตอบสนองของฝ่ายป้องกัน
สิ่งที่เอเจนต์ไม่สามารถจัดการได้เองคือการตรวจสอบสิทธิ์ ไม่ว่ามันจะใช้เครื่องมืออะไร มันก็ยังต้องแสดงข้อมูลประจำตัวอยู่ดี ไม่ใช่เรื่องบังเอิญที่เทคนิคการตรวจจับที่ได้ผลดีที่สุด เช่น คำขอตั๋ว Kerberos ที่ผิดปกติ หรือการจำลองไดเร็กทอรีจากโฮสต์ที่ไม่ใช่ตัวควบคุมโดเมน ล้วนมีพื้นฐานมาจากการตรวจสอบสิทธิ์และพฤติกรรมของไดเร็กทอรี การกำหนดขอบเขตตามตัวตน หมายความว่าบัญชีใดตรวจสอบสิทธิ์ที่ใด และการตรวจสอบสิทธิ์เหล่านั้นถูกต้องหรือไม่ จะช่วยลดความซับซ้อนของเส้นทางนับสิบๆ เส้นทางให้เหลือเพียงไม่กี่ตัวตนที่ขับเคลื่อนเส้นทางเหล่านั้นจริงๆ
สิ่งที่ไม่เปลี่ยนแปลงเนื่องจากการโจมตีด้วย AI คือ: เอเจนต์ยังคงทำงานโดยอาศัยการเข้าถึง
โปรแกรมโจมตีถูกสร้างขึ้นโดยอิงจากวิธีการทำงานของผู้โจมตีที่เป็นมนุษย์ ดังนั้นความคล้ายคลึงกันจึงมีความสำคัญพอๆ กับความแตกต่าง
ความทับซ้อนประการแรกคืออัตลักษณ์ เช่นเดียวกับมนุษย์ ตัวแทนเคลื่อนที่ไปในสภาพแวดล้อม โดยใช้ข้อมูลประจำตัวที่ถูกต้องเมื่อบัญชีนั้นมีข้อมูลประจำตัวที่ถูกต้องแล้ว การทำงานของบัญชีนั้นจะดูเหมือนการตรวจสอบสิทธิ์ตามปกติ และบัญชีที่ถูกบุกรุกซึ่งมีพฤติกรรมผิดปกติเล็กน้อยนั้น มักจะไม่ทำให้ EDR หรือระบบควบคุมเครือข่ายทำงาน
ส่วนหนึ่งเป็นเพราะวิธีการที่ฝ่ายปฏิบัติการด้านความปลอดภัยจัดการกับข้อมูลระบุตัวตน ในศูนย์ปฏิบัติการด้านความปลอดภัยส่วนใหญ่ ข้อมูลระบุตัวตนเป็นเพียงส่วนประกอบ: ฟิลด์ในบันทึก หรือคุณลักษณะที่ช่วยเสริมข้อมูลการแจ้งเตือน สิ่งที่สามารถใช้เป็นจุดเปลี่ยนได้หลังจากเหตุการณ์นั้นเกิดขึ้นแล้วโดยทั่วไปแล้ว มักไม่ได้รับการพิจารณาอย่างที่ควรจะเป็น นั่นคือทั้งยานพาหนะที่ผู้โจมตีใช้ และจุดควบคุมที่สามารถหยุดยานพาหนะนั้นได้ เหล่าสายลับใช้ประโยชน์จากช่องโหว่นั้นด้วยความเร็วระดับเครื่องจักร
การทับซ้อนครั้งที่สองคือเส้นทางที่มีแรงต้านน้อยที่สุด ในการทดลองของเรา ตัวแทนจะเลือกเป้าหมายที่ไม่ใช่มนุษย์ก่อน และแสดงให้เห็นถึงความชอบที่ชัดเจนสำหรับเป้าหมายเหล่านั้น บัญชีบริการบัญชีบริการมักมีจำนวนมากกว่าบัญชีผู้ใช้ที่เป็นมนุษย์มาก โดยปกติแล้วบัญชีบริการจะมีสิทธิ์การเข้าถึงมากเกินไป และแทบจะไม่มีจุดควบคุมเพียงจุดเดียว
บัญชีที่องค์กรตรวจสอบน้อยที่สุด คือบัญชีที่เอเยนต์มุ่งเป้าหมายมากที่สุด
เรื่องทั้งหมดนี้ไม่ใช่เรื่องใหม่ การใช้ตัวตนที่ได้รับความไว้วางใจและมีสิทธิพิเศษในทางที่ผิดมีบทบาทสำคัญในเรื่องนี้ การบุกรุก เช่น SolarWindsสิ่งใหม่ก็คือ เอージェนต์สามารถเปลี่ยนทุกสิ่งที่โมเดลล้ำสมัยรู้เกี่ยวกับการโจมตีแบบนั้น ให้กลายเป็นสิ่งที่ใกล้เคียงกับสัญชาตญาณ และสามารถนำไปใช้ได้ภายในไม่กี่นาที ข้อมูลส่วนบุคคลที่จัดการได้ยากที่สุด มักจะเป็นข้อมูลที่ธุรกิจพึ่งพามากที่สุด เมื่อเผชิญกับผู้โจมตีที่มุ่งเป้าไปที่ข้อมูลเหล่านั้นก่อน พวกเขาจึงไม่สามารถถูกละเลยได้อีกต่อไป
อัตลักษณ์เหล่านั้นก็คือ ตรงจุดที่เจ้าหน้าที่ถูกหยุดเมื่อเราทำการโจมตีซ้ำอีกครั้งโดยบังคับใช้การควบคุมสองอย่างในขั้นตอนการตรวจสอบสิทธิ์ คือ บัญชีบริการที่จำกัดให้ใช้งานได้เฉพาะระบบที่จำเป็นอย่างถูกต้องตามกฎหมาย และ MFA ได้ทุกที่ เมื่อกำหนดให้ผู้ดูแลระบบโดเมนต้องมีสิทธิ์เข้าถึงผ่านทุกโปรโตคอล ผลลัพธ์จึงเปลี่ยนจาก "โดเมนถูกบุกรุก" เป็น "ไม่สามารถเข้าถึงเป้าหมายได้" เจ้าหน้าที่วางแผนเส้นทางใหม่โดยพิจารณาจากแต่ละช่วงตึก แต่ทุกเส้นทางใหม่ก็ยังคงต้องผ่านรหัสประจำตัวที่พวกเขาไม่สามารถใช้ได้ สิ่งที่สำคัญคือตำแหน่งของปุ่มควบคุม: ที่จุดตัดสินใจในการเข้าถึง ซึ่งเป็นจุดเดียวที่เจ้าหน้าที่ไม่สามารถหลีกเลี่ยงได้
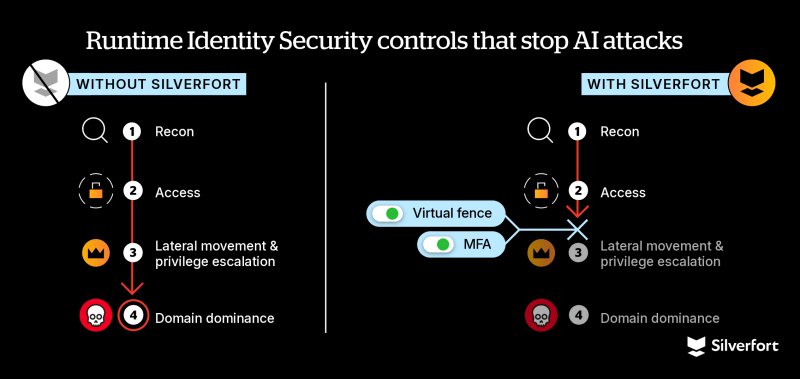
การเข้าถึงไม่ใช่เรื่องของทักษะ มันมีอยู่เพื่อให้ถูกนำไปใช้ในทางที่ผิดหรือไม่ก็ไม่มีอยู่เลย
การควบคุมความปลอดภัยของข้อมูลประจำตัวเป็นเพียงส่วนหนึ่งของปริศนาในการป้องกันการโจมตีจากปัญญาประดิษฐ์
การบุกรุกเกือบทุกครั้งมีองค์ประกอบด้านอัตลักษณ์ และการเคลื่อนย้ายในแนวนอนและการยกระดับสิทธิ์จะต้องเกี่ยวข้องกับสิ่งเหล่านี้ ผ่านการตรวจสอบสิทธิ์นั่นคือจุดที่ตัวแทนถูกจำกัดมากที่สุด และฝ่ายป้องกันมีอำนาจต่อรองมากที่สุด
แต่การควบคุมความปลอดภัยของข้อมูลประจำตัวไม่ใช่คำตอบที่สมบูรณ์ และควรระบุให้ชัดเจนว่าการควบคุมนั้นสิ้นสุดลงที่จุดใด หากตัวแทนใช้สิทธิ์การเข้าถึงที่ไม่ได้รับอนุญาตในทางที่ผิด การตัดสินใจเข้าถึงเพียงอย่างเดียวอาจดูไม่ถูกต้อง ข้อมูลที่เคลื่อนย้ายผ่านเส้นทางที่ได้รับอนุญาต หรือการโจมตีบริการที่เปิดเผยซึ่งไม่จำเป็นต้องใช้ข้อมูลประจำตัวนั้นอยู่นอกเหนือการตัดสินใจเข้าถึงโดยสิ้นเชิง สิ่งเหล่านี้ยังคงต้องการการตรวจจับ การควบคุมข้อมูล และการแก้ไขช่องโหว่
3 คำถามสำหรับผู้นำด้านความปลอดภัยในยุคการโจมตีด้วย AI
แล้วปัญญาประดิษฐ์จะพลิกสถานการณ์ได้หรือไม่? เฉพาะในกรณีที่ไม่มีการป้องกันการเข้าถึงเท่านั้นการเปลี่ยนแปลงคือการมองอัตลักษณ์ว่าเป็นสิ่งประดิษฐ์ ไปเป็นการมองว่าอัตลักษณ์เป็นตัวควบคุม การตอบโต้ผู้โจมตีด้วย AI ด้วยการตรวจจับที่เร็วขึ้นนั้นต้องเผชิญกับข้อจำกัดทางคณิตศาสตร์ ทีมที่ไม่สามารถจัดการปัญหาได้เร็วเท่ากับการโจมตีจะไม่สามารถลดช่องว่างได้ด้วยการจัดการปัญหาให้เร็วขึ้นเพียงเล็กน้อย คำถามที่สำคัญกว่าคือ แนวป้องกันแรกที่เด็ดขาดของคุณจะเป็นอย่างไร คำถามสามข้อนี้จะช่วยตอบคำถามนั้นได้:
- ที่ ตัวตนที่ไม่ใช่มนุษย์ สามารถตรวจสอบสิทธิ์เข้าถึงทรัพย์สินที่สำคัญที่สุดของคุณได้หรือไม่ และใครเป็นเจ้าของทรัพย์สินเหล่านั้นกันแน่?
- คุณสามารถตัดสินใจเกี่ยวกับการเข้าถึงข้อมูลใดได้บ้าง ปฏิเสธหรือโต้แย้งแบบเรียลไทม์แทนที่จะตรวจจับหลังจากเกิดเหตุการณ์แล้ว?
- ถ้า บัญชีบริการ หากระบบถูกบุกรุกระหว่างเหตุการณ์ จะต้องใช้เวลานานเท่าใดในการควบคุมระบบโดยไม่ทำให้การผลิตหยุดชะงัก?
หากคำตอบคือ “เราไม่รู้” “น้อย” และ “ไม่กี่ชั่วโมง” นั่นคือช่องว่างที่เจ้าหน้าที่จะพบเป็นอันดับแรก
คุณไม่สามารถคัดกรองผู้ป่วยได้เร็วกว่าตัวแทน AI คุณทำได้เพียงปฏิเสธการเข้าถึงที่ตัวแทน AI ต้องการในขณะที่มันพยายามเข้าถึงเท่านั้น
เรียนรู้เพิ่มเติมเกี่ยวกับวิธีการหยุดยั้งการโจมตีจาก AI โดยรับสำเนาเอกสารฉบับนี้ ชุดเตรียมความพร้อมสำหรับการโจมตีด้วย AI.
