
การโจมตีด้วย AI เกิดขึ้นอย่างรวดเร็ว การควบคุมขณะทำงานเกิดขึ้นเร็วยิ่งกว่า
AI กำลังทำลายระบบป้องกันด้วยความเร็วที่น่าทึ่ง Silverfort บังคับใช้การควบคุมตัวตนในระหว่างการทำงาน ซึ่งเป็นจุดเดียวในห่วงโซ่ที่ยังสามารถหยุดยั้งการโจมตีด้วยความเร็วระดับ AI ได้
"Silverfort มันยอดเยี่ยมมาก มันขัดขวางความพยายามของ Mythos ในการแพร่กระจายในเครือข่าย ในบางจุด เราจำเป็นต้องปิดการใช้งาน Silverfortระบบป้องกันของ 's เพื่ออนุญาตให้มีการทดสอบเพิ่มเติม'
— หัวหน้าฝ่ายปฏิบัติการรักษาความปลอดภัย
การขอ Silverfort แพลตฟอร์มการรักษาความปลอดภัยข้อมูลประจำตัว
แพลตฟอร์มเดียวที่หยุดยั้งการโจมตีด้วยความเร็วระดับ AI ในระดับการยืนยันตัวตน
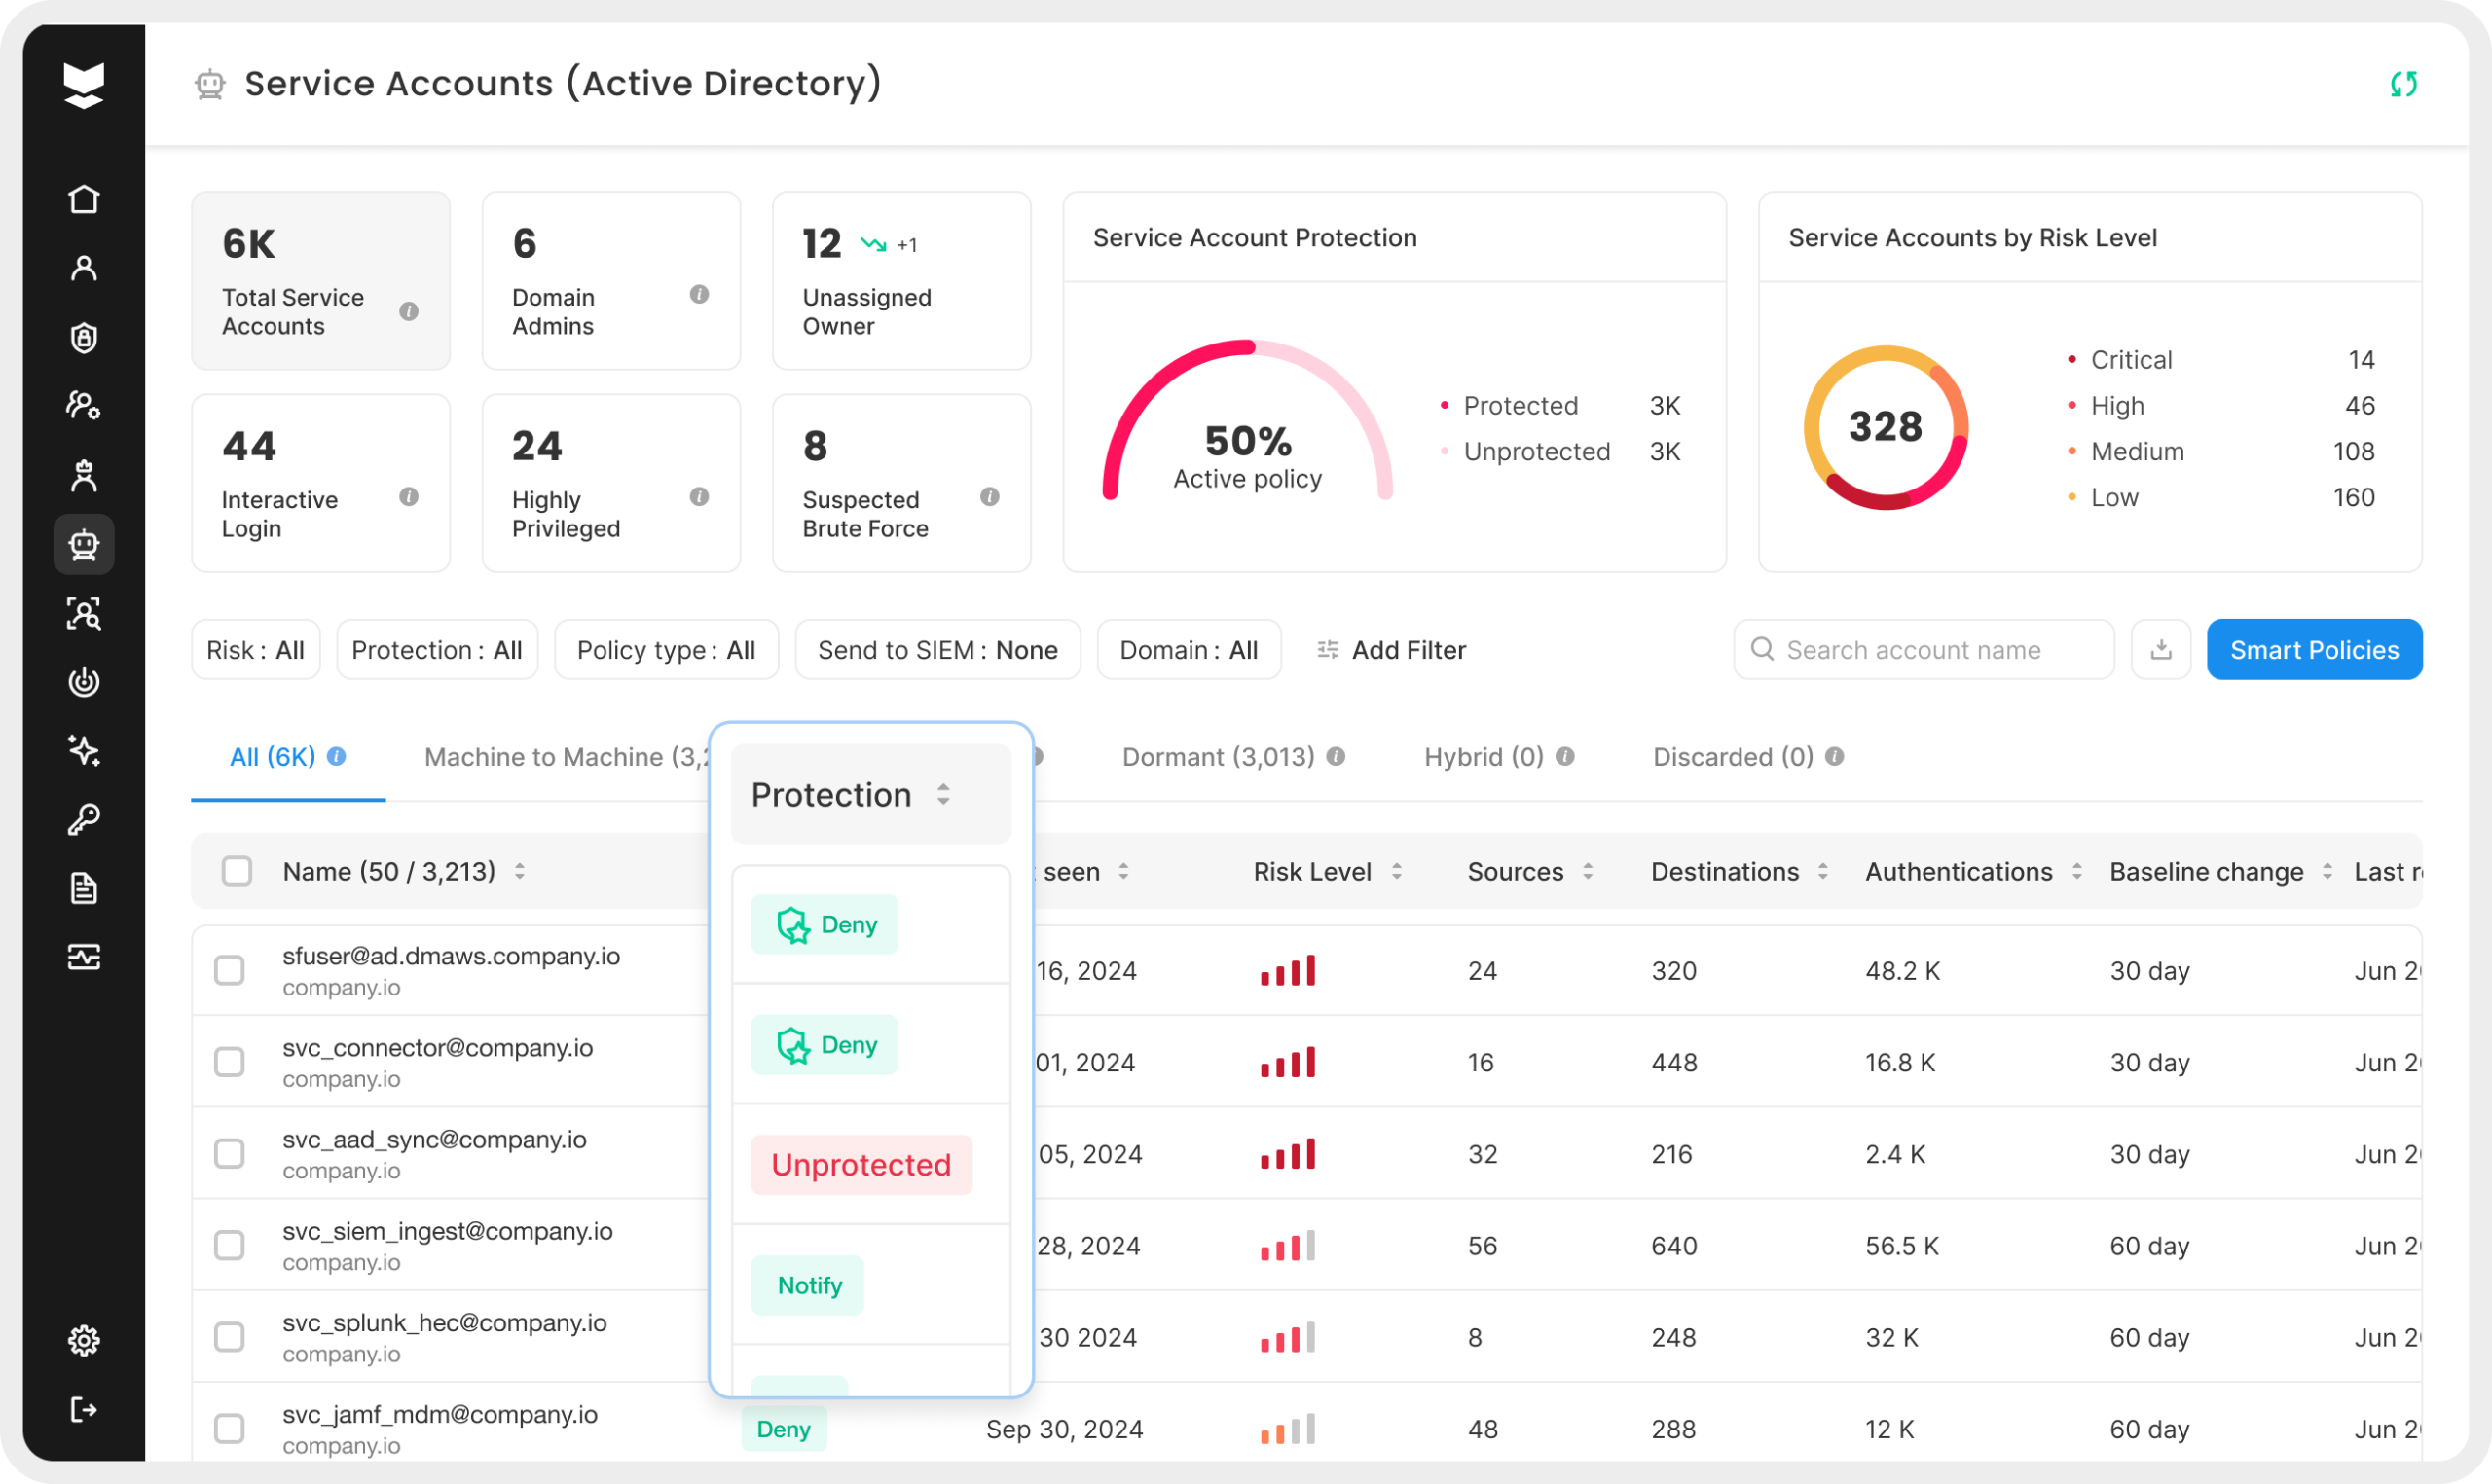
Silverfort บังคับใช้การควบคุมการเข้าถึง ณ ขณะยืนยันตัวตน ครอบคลุมทุกตัวตนและทุกสภาพแวดล้อม ทุกคำขอจะได้รับการประเมินแบบเรียลไทม์ก่อนที่จะอนุญาตให้เข้าถึง

การบังคับใช้แบบเรียลไทม์กับทุกข้อมูลประจำตัว

ไม่ต้องระบุช่วงเวลาตอบกลับ

ครอบคลุมพื้นที่ที่ผู้โจมตีเคลื่อนที่จริง

ตัวแทน AI ได้รับการรักษาความปลอดภัยในฐานะตัวตนชั้นหนึ่ง

การตัดสินใจแบบไดนามิก ไม่ใช่กฎตายตัว

การป้องกันโดยไม่หยุดชะงัก
สิ่งที่ต้องทำเพื่อหยุดยั้งการโจมตีด้วย AI
การปรับปรุงสถานะความปลอดภัย การแก้ไขช่องโหว่ และการตรวจจับแบบเรียลไทม์เพียงอย่างเดียวไม่สามารถหยุดยั้งการโจมตีที่ขับเคลื่อนด้วย AI ได้ ในการรับมือกับการโจมตีด้วยความเร็วระดับเครื่องจักร คุณจำเป็นต้องควบคุมการทำธุรกรรมการเข้าถึงทุกครั้งในระหว่างการทำงาน—ก่อนที่จะอนุญาตให้เข้าถึงได้

จุดควบคุมในทุกการตรวจสอบสิทธิ์
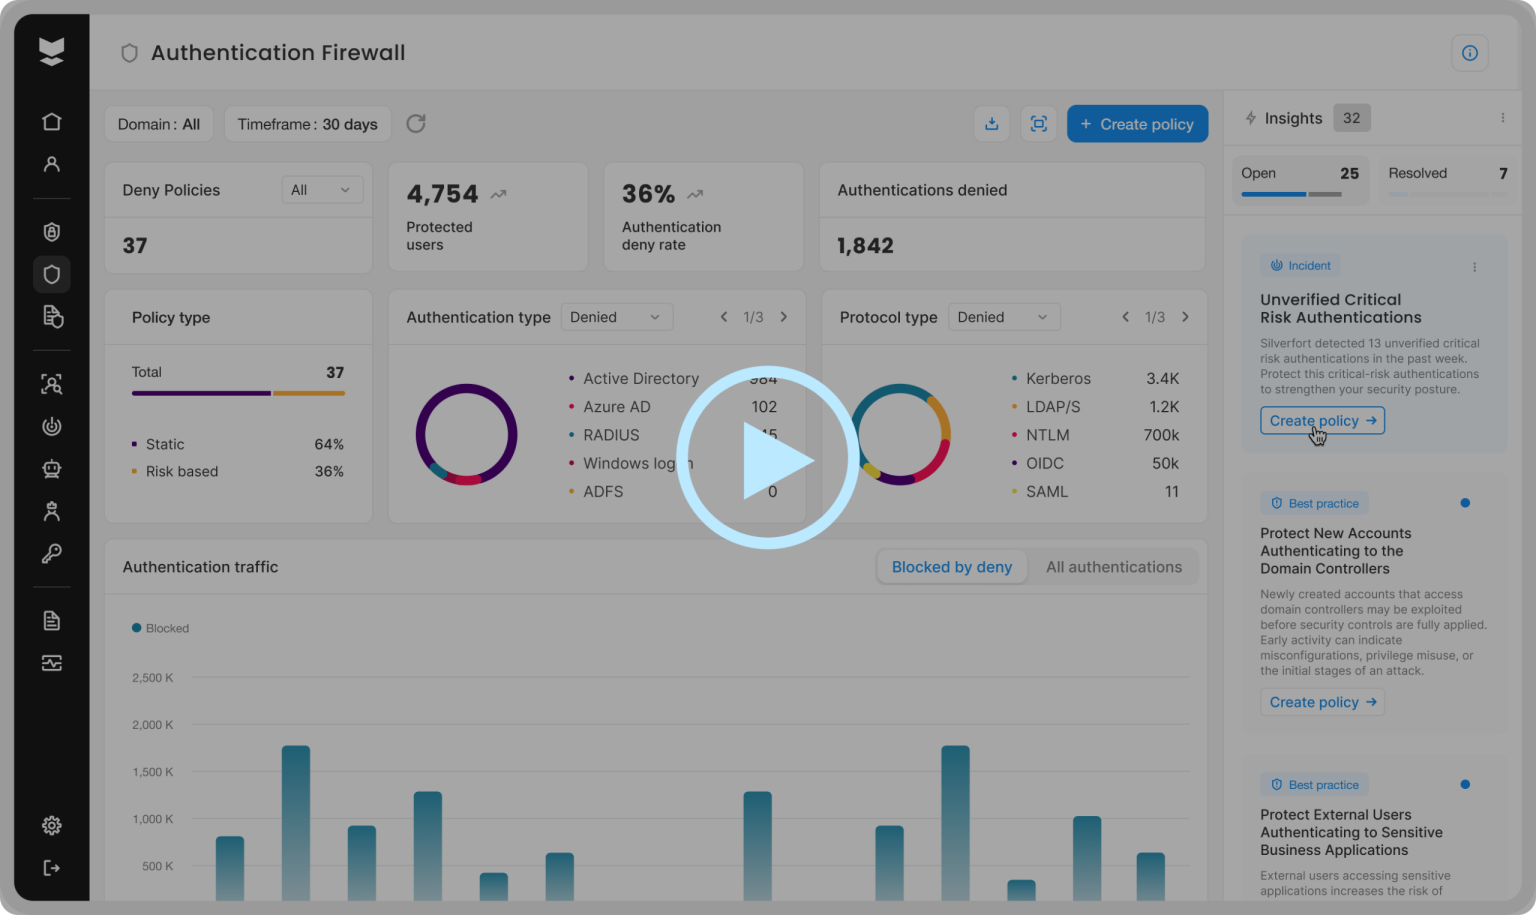
ระบบรักษาความปลอดภัยต้องผสานรวมอยู่ในกระบวนการตรวจสอบสิทธิ์โดยตรง โดยประเมินคำขอเข้าถึงแต่ละรายการอย่างอิสระตามตัวบ่งชี้ความเสี่ยงแบบเรียลไทม์ ระบบควบคุมต้องสามารถอนุญาต บล็อก ตรวจสอบ หรือจำกัดการเข้าถึงแบบไดนามิกได้ โดยไม่ขึ้นอยู่กับนโยบายคงที่ที่มีอยู่เดิม

การวิเคราะห์อัจฉริยะเพื่อตรวจจับภัยคุกคามด้านความเร็วของเครื่องจักร
การโจมตีที่ขับเคลื่อนด้วย AI มีการพัฒนาอย่างต่อเนื่อง การป้องกันที่มีประสิทธิภาพต้องอาศัยการประเมินความเสี่ยงอย่างต่อเนื่อง โดยใช้บริบทเชิงลึกของข้อมูลระบุตัวตน การวิเคราะห์พฤติกรรม สัญญาณจากสภาพแวดล้อม และกิจกรรมแบบเรียลไทม์ เพื่อระบุรูปแบบที่เป็นอันตรายก่อนที่ผู้โจมตีจะดำเนินการต่อไป
การบังคับใช้ที่ดำเนินการก่อนที่การกระทำจะเกิดขึ้น
การตรวจจับหลังจากดำเนินการเสร็จสิ้นแล้วนั้นสายเกินไป ระบบควบคุมต้องทำงานตั้งแต่เนิ่นๆ และรวดเร็วพอที่จะหยุดการทำธุรกรรมก่อนที่ตัวแทน AI จะทำการเคลื่อนย้ายไปยังส่วนอื่นๆ ของระบบ ยกระดับสิทธิ์ หรือกระทำการที่เป็นอันตรายอื่นๆ
อย่าปล่อยให้การโจมตีด้วยความเร็วระดับ AI เอาชนะระบบป้องกันของคุณได้
เมื่อผู้โจมตีทำงานด้วยความเร็วระดับเครื่องจักร สถานที่เดียวที่เหลืออยู่ที่จะเอาชนะได้คือในระหว่างการทำงานของระบบ—ภายในกระบวนการตรวจสอบสิทธิ์นั่นเอง
หยุดยั้งการเข้าถึงที่เสี่ยงอันตรายก่อนที่จะได้รับอนุญาต
ระบบควบคุมการป้องกันถูกสร้างขึ้นในขั้นตอนการตรวจสอบสิทธิ์เพื่อหยุดยั้งผู้โจมตีจากการเคลื่อนที่ข้ามระบบหรือยกระดับสิทธิ์
ลดรัศมีแรงระเบิดโดยอัตโนมัติ
จำกัดการเข้าถึงที่มีความเสี่ยงแบบไดนามิก ก่อนที่การโจมตีจะแพร่กระจายไปยังบัญชีผู้ใช้ ระบบ และสภาพแวดล้อมต่างๆ
สร้างสรรค์นวัตกรรมโดยไม่ลดทอนคุณภาพ
รักษาความปลอดภัยให้กับเอเจนต์ AI และเวิร์กโฟลว์อัตโนมัติด้วยการควบคุมขณะทำงานที่สามารถปรับขนาดได้ตามความเร็วในการนำ AI มาใช้
ติดตั้งได้รวดเร็วและคุ้มค่า
เริ่มใช้งานได้ภายในไม่กี่วัน พร้อมบังคับใช้ได้ทันทีกับโครงสร้างพื้นฐานด้านการระบุตัวตนที่มีอยู่ของคุณ
ข้อมูลเชิงลึกของผู้เชี่ยวชาญ
Mythos เปลี่ยนเกมไปแล้ว เรียนรู้วิธีเอาชนะ
โมเดล AI ล้ำสมัย เช่น แอนโทรปิกส์ ธ อส ทำงาน ด้วยความเร็วของเครื่องจักร เดิมทีออกแบบมาเพื่อการวิจัยด้านความปลอดภัยทางไซเบอร์ขั้นสูงและการทดสอบการเจาะระบบแบบอัตโนมัติ โมเดลเหล่านี้ยังสามารถใช้โจมตีหรือทดสอบความเครียดของสภาพแวดล้อมระดับองค์กรได้อีกด้วย ขนาด และผู้พิทักษ์ความเร็ว ไม่ได้ จับคู่ด้วยตนเอง.
อ่านเพิ่ม
คำถามที่พบบ่อย
ไม่ Silverfort แทนที่เครื่องมือตรวจจับและตอบสนองที่มีอยู่เดิมของเราหรือไม่?
ลำดับ Silverfort เพิ่มชั้นการบังคับใช้ที่เครื่องมือตรวจจับไม่สามารถให้ได้ by ดำเนินการก่อนที่จะได้รับอนุญาตให้เข้าถึง Silverfort ยังให้ สูง ความสามารถของ ITDR ในการตรวจจับภัยคุกคามที่อิงตามตัวตน ทั่วทั้งสภาพแวดล้อมของคุณ เวิร์กโฟลว์ SIEM, XDR และ SOC ของคุณยังคงดำเนินต่อไป ทำงาน. ความแตกต่างก็คือกับ Silverfort, น้อยลง การโจมตีจะสำเร็จก่อนที่ระบบเหล่านั้นจะต้องตอบสนอง
การปรับใช้หมายถึงอะไร Silverfort จำเป็นต้องมีการเปลี่ยนแปลงโครงสร้างพื้นฐานของเราหรือไม่?
ไม่จำเป็นต้องเปลี่ยนแปลงโครงสร้างพื้นฐานใดๆ Silverfort ผสานรวมโดยตรงกับโครงสร้างพื้นฐานด้านการระบุตัวตนที่มีอยู่ของคุณ ซึ่งรวมถึง Active Directoryรวมถึงผู้ให้บริการระบุตัวตนบนคลาวด์ (IdPs), โซลูชัน PAM และแพลตฟอร์ม AI แบบเอเจนต์ โดยไม่ต้องแก้ไขเซิร์ฟเวอร์ แอปพลิเคชัน หรือเวิร์กโฟลว์ของผู้ใช้ปลายทาง
สถาปัตยกรรมที่ไม่ต้องใช้เอเจนต์และพร็อกซีนี้หมายความว่า Silverfort สามารถนำไปใช้งานได้ในสภาพแวดล้อมไฮบริดที่ซับซ้อนในระดับองค์กร โดยไม่ก่อให้เกิดการหยุดชะงักและความเสี่ยงเหมือนกับการใช้งานระบบรักษาความปลอดภัยแบบดั้งเดิม