
รักษาความปลอดภัยให้กับหัวใจสำคัญของการตรวจสอบสิทธิ์ระดับองค์กร
ป้องกัน Active Directoryป้องกันภัยคุกคามที่อาศัยข้อมูลส่วนบุคคลและการโจมตีด้วย AI บล็อกการใช้งานในทางที่ผิดแบบเรียลไทม์ ทั้งหมดนี้โดยไม่รบกวนการดำเนินงานประจำวันของธุรกิจของคุณ

Active Directory และระบบเดิมไม่ได้ถูกสร้างมาเพื่อรับมือกับภัยคุกคามในยุคปัจจุบัน
Active Directory (AD) ยังคงเป็นหัวใจหลักของการตรวจสอบสิทธิ์ในองค์กร แต่ภาระด้านเทคโนโลยีการระบุตัวตนที่สะสมมาหลายปีได้สร้างช่องโหว่ด้านความปลอดภัยที่กว้างขวาง
เมื่อ Active Directory ถูกบุกรุก ผู้โจมตีจะสามารถควบคุมสภาพแวดล้อมของคุณได้ผ่านความไว้วางใจที่ธุรกิจของคุณพึ่งพา การโจมตีด้วย AI ในปัจจุบันสามารถก้าวข้ามขีดจำกัดนั้นได้ในเวลาเพียงไม่กี่วินาที ไม่ใช่หลายวัน
- ตัวควบคุมโดเมนที่ถูกบุกรุกหมายถึงการสูญเสียการควบคุมทั้งหมด
- ช่องว่าง MFA และการขาดการมองเห็นทำให้เกิดการขยายสิทธิพิเศษอย่างแอบๆ
- การกำหนดค่าผิดพลาดแม้เพียงเล็กน้อยก็สามารถส่งผลร้ายแรงถึงขั้นละเมิดระบบทั่วทั้งองค์กรได้
Ebook
Active Directory ที่เปิดเผย
การปกป้องหัวใจสำคัญของเอกลักษณ์องค์กร
เรียนรู้กลยุทธ์เชิงปฏิบัติเพื่อปกป้องโครงสร้างพื้นฐานด้านการระบุตัวตนที่ผู้โจมตีทุกรายมุ่งเป้าหมาย
การขอ Silverfort แพลตฟอร์มการรักษาความปลอดภัยข้อมูลประจำตัว
แพลตฟอร์มเดียวที่สร้างขึ้นเพื่อใช้งานแบบเรียลไทม์ Active Directory การป้องกัน

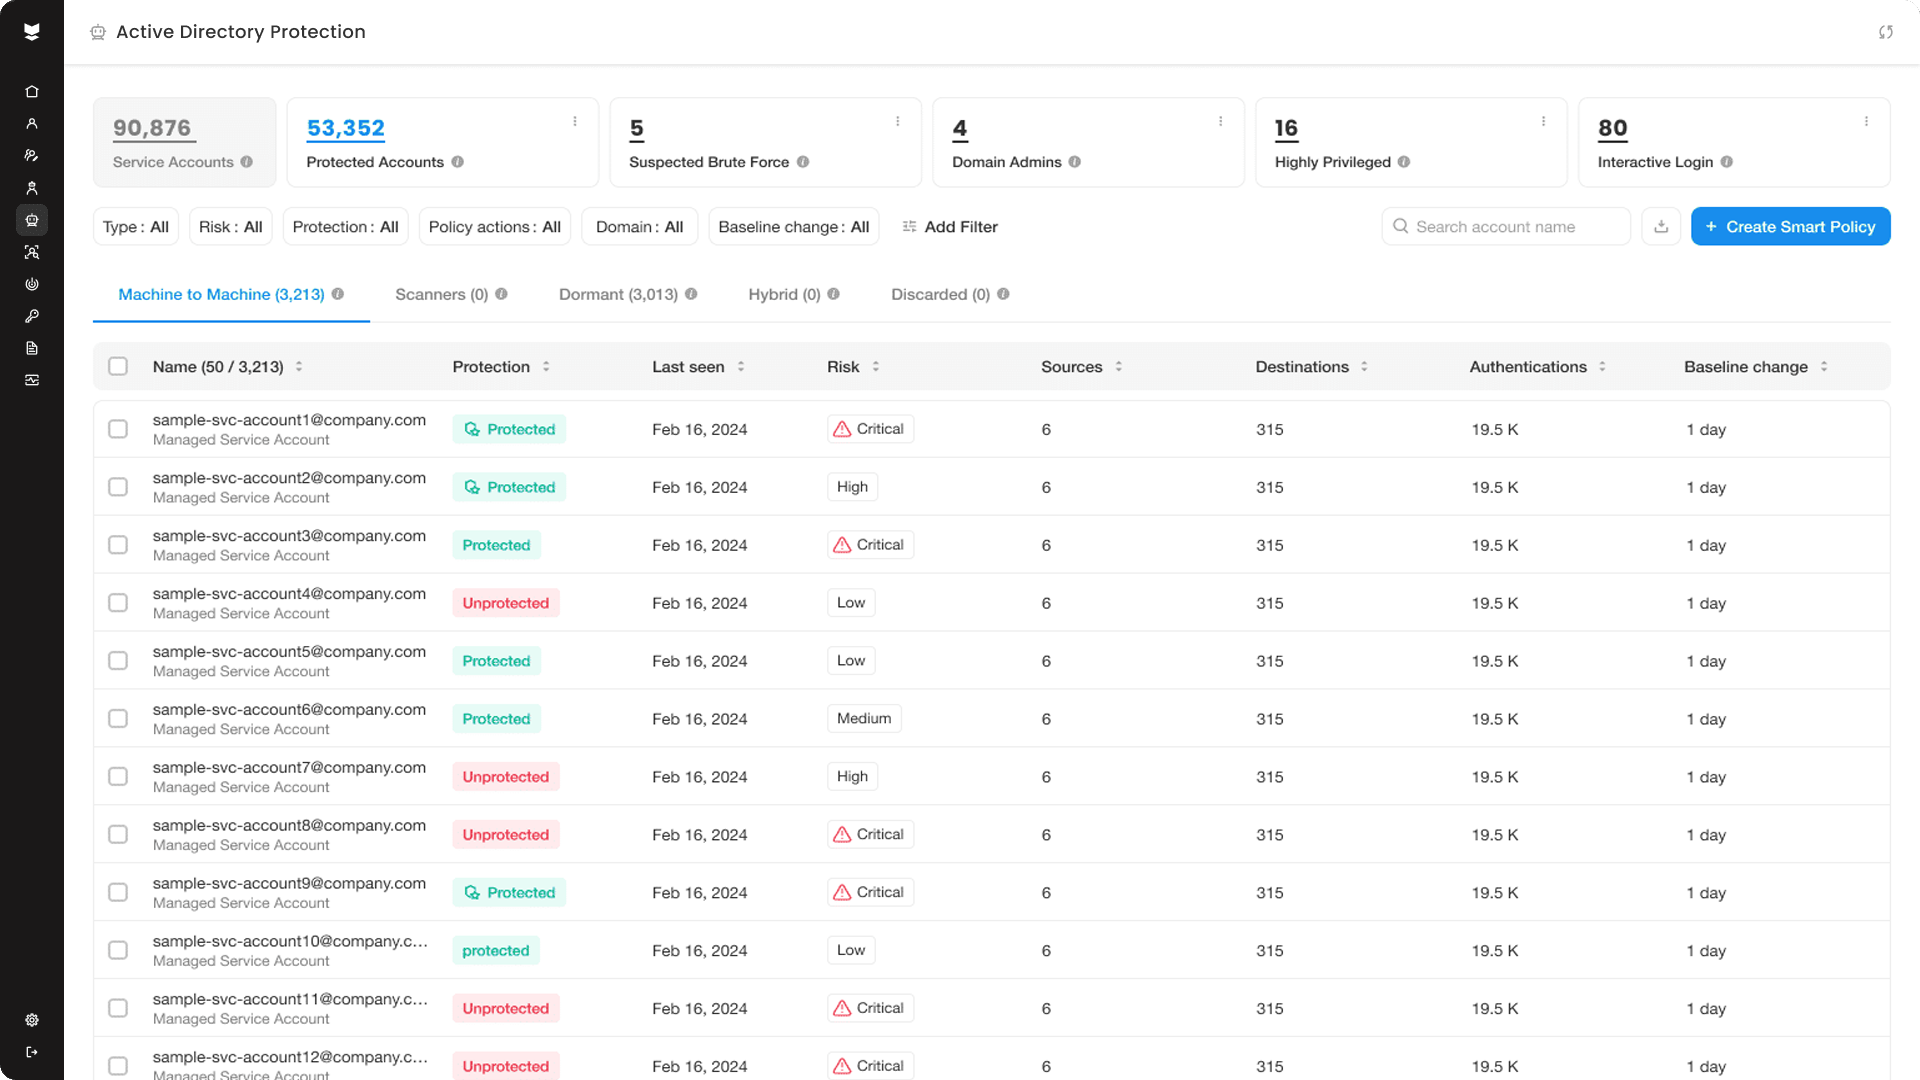
รวมการมองเห็นในทุกขั้นตอนการตรวจสอบสิทธิ์

เสริมสร้าง Active Directory สุขอนามัยในวงกว้าง

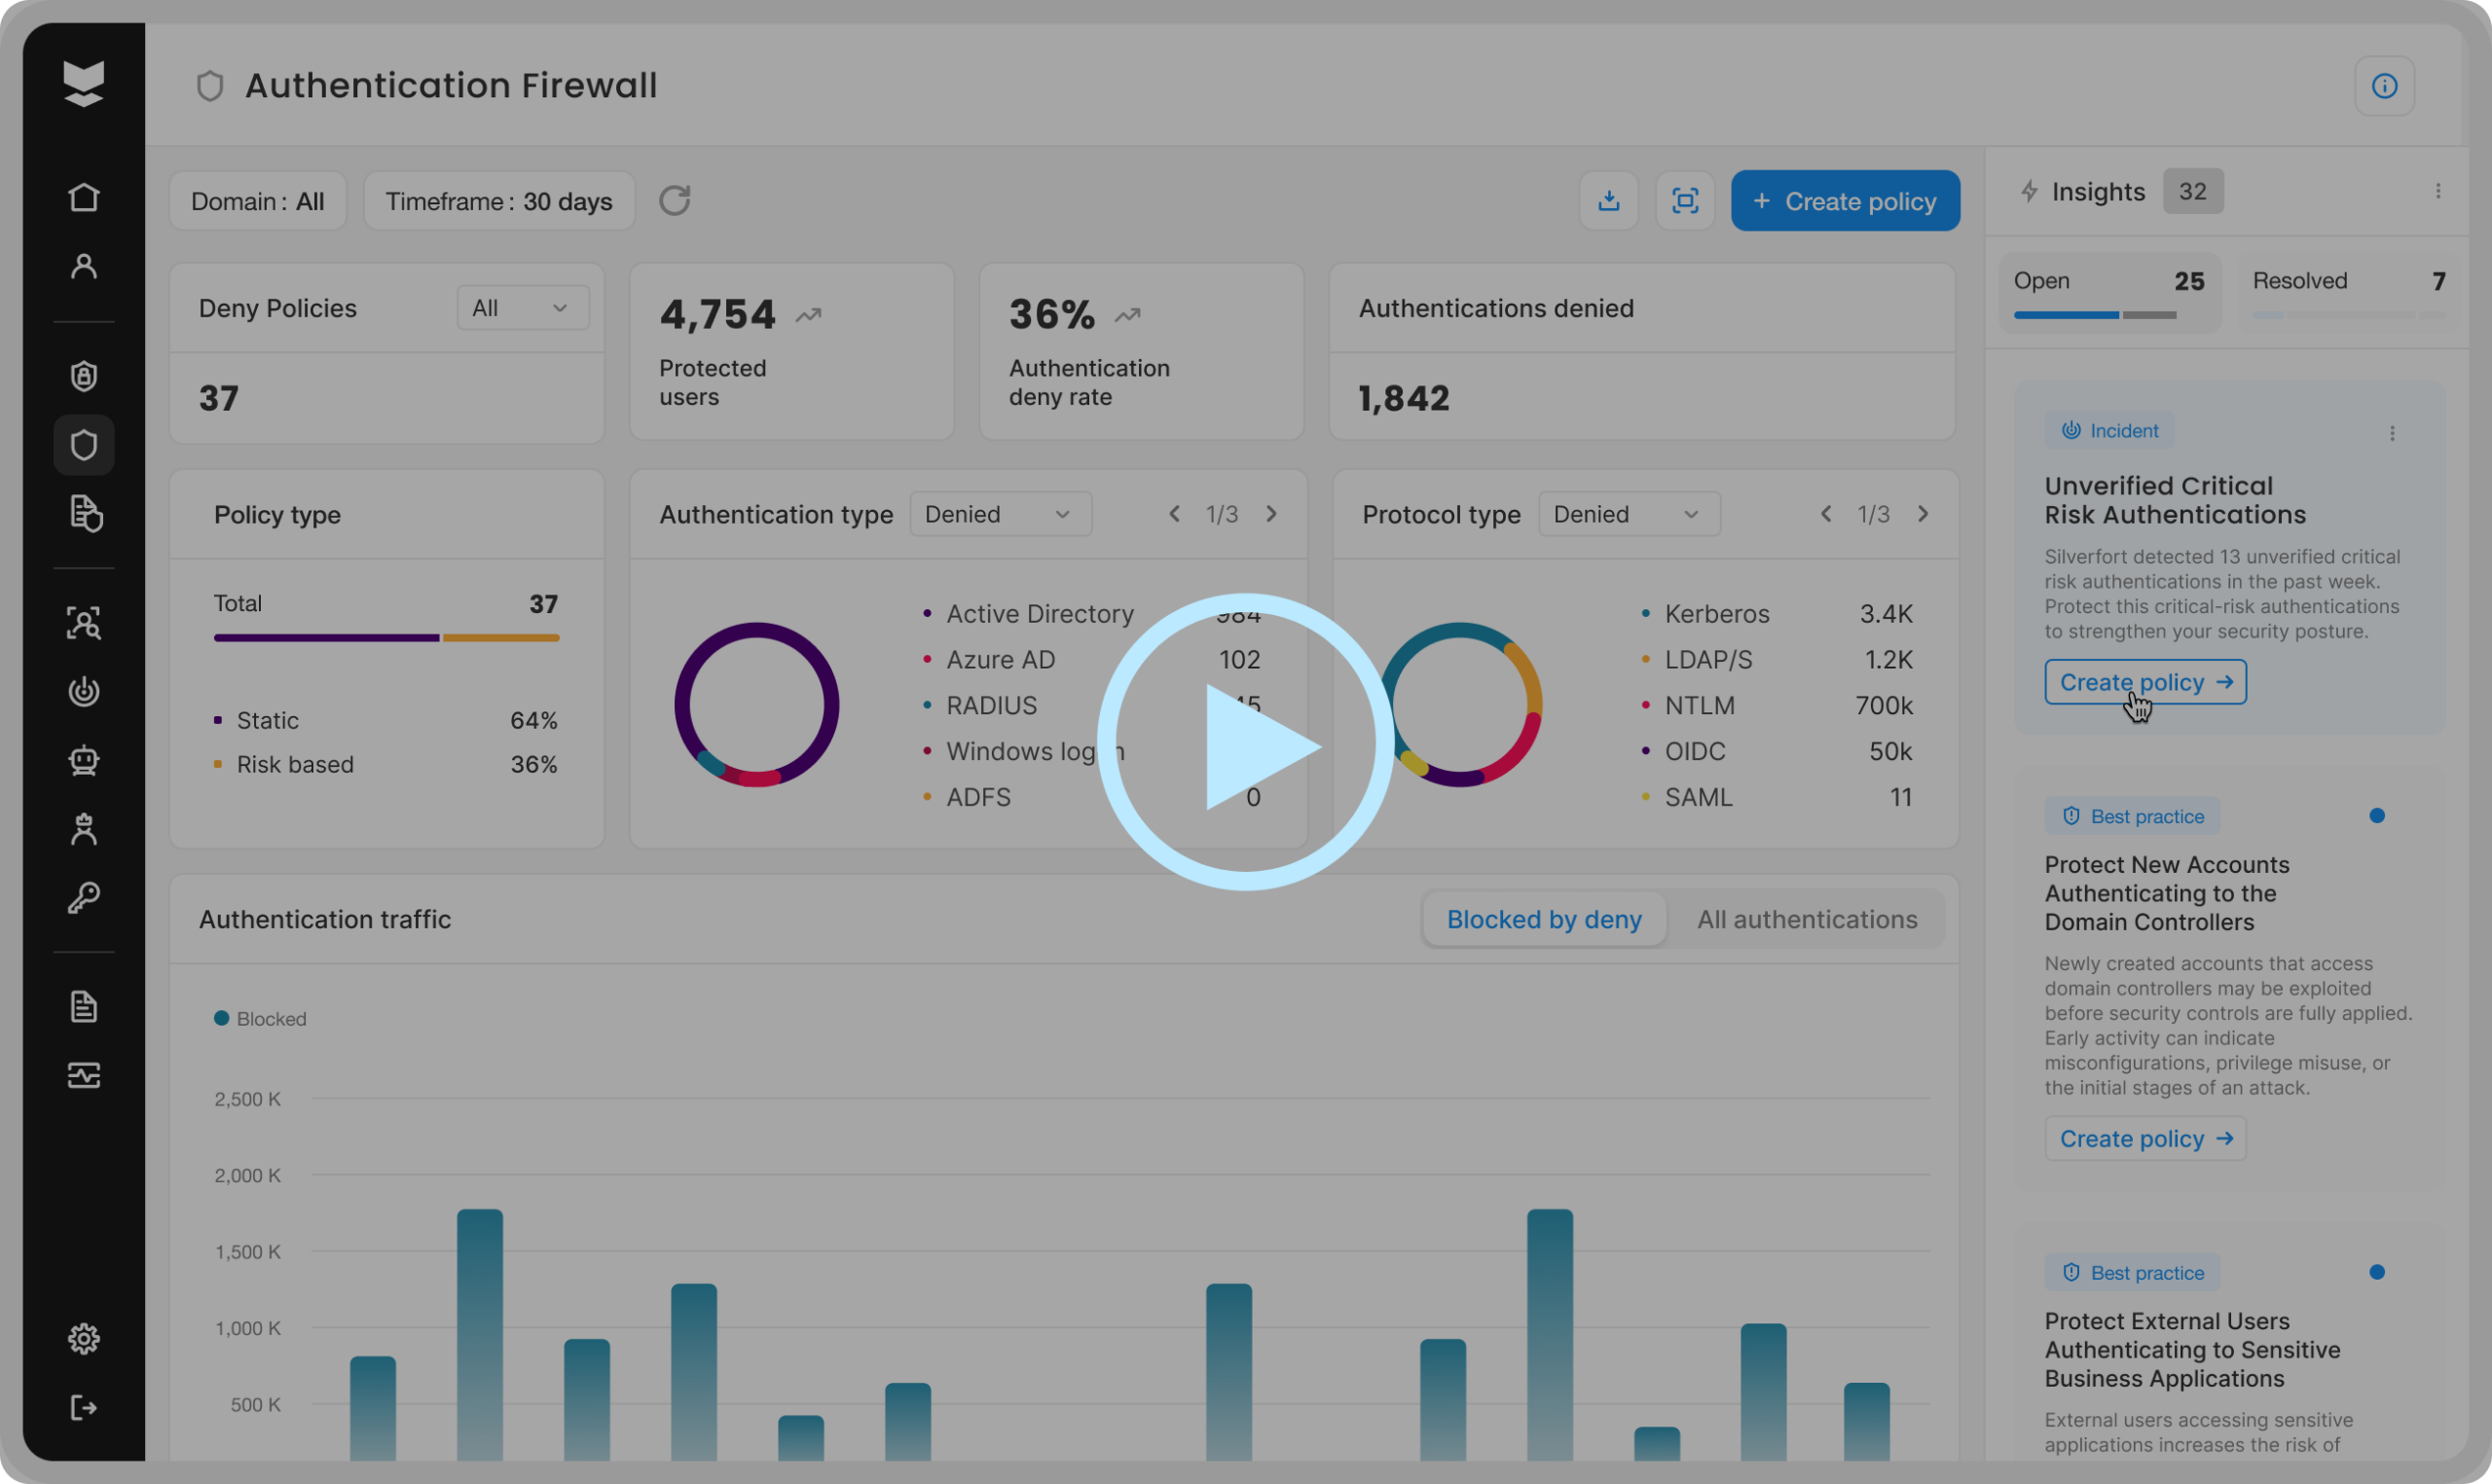
บังคับใช้การป้องกันแบบปรับเปลี่ยนได้ในระหว่างการทำงาน

ปิดจุดบอดของ MFA

ตรวจจับและหยุดการโจมตีข้อมูลประจำตัว

ปรับปรุงระบบการตรวจสอบสิทธิ์แบบเดิมให้ทันสมัยโดยไม่หยุดชะงัก
วิธีการทำงาน
ตรวจสอบการยืนยันตัวตน AD ทุกครั้งสำหรับผู้ใช้ บัญชีบริการ และระบบต่างๆ และบังคับใช้การป้องกันแบบเรียลไทม์

ผู้ใช้ร้องขอการเข้าถึงจากโครงสร้างพื้นฐาน IAM
โครงสร้างพื้นฐาน IAM ส่งต่อคำขอไปยัง Silverfort โดยใช้เทคโนโลยีการป้องกันการเข้าถึงขณะทำงาน (Runtime Access Protection: RAP)
Silverfort วิเคราะห์ความเสี่ยงและเรียกใช้การควบคุมความปลอดภัยแบบอินไลน์หากจำเป็น
Silverfort คืนคำตัดสินด้านความปลอดภัยให้กับโครงสร้างพื้นฐาน IAM
โครงสร้างพื้นฐาน IAM ให้สิทธิ์หรือปฏิเสธการเข้าถึง
ทุกตัวตน ทุกทรัพยากร ตรวจจับและบล็อกการโจมตีจากมนุษย์และปัญญาประดิษฐ์ได้ทันที
ลดความเสี่ยงจากแรนซัมแวร์และการแพร่กระจายในแนวนอน
ป้องกันการใช้ข้อมูลประจำตัวในทางที่ผิดและการเคลื่อนย้ายข้ามระบบในระดับการยืนยันตัวตนด้วย MFA หรือนโยบายการปฏิเสธการเข้าถึง
เสริมสร้างความพร้อมด้านการปฏิบัติตามกฎระเบียบ
ผ่านการตรวจสอบและปฏิบัติตามกรอบการปฏิบัติตามกฎระเบียบอย่างครบถ้วน ด้วยการควบคุมที่สมบูรณ์ ความโปร่งใส และปราศจากความเครียด
ลดต้นทุนและเพิ่มประสิทธิภาพให้เร็วขึ้น
กำจัดผู้ใช้ที่ไม่ได้ใช้งาน ผู้ดูแลระบบที่ไม่ได้รับอนุญาต และบัญชีบริการที่ไม่ได้จัดการ เพื่อให้ระบบ Active Directory มีความสะอาดและประสิทธิภาพในการดำเนินงานมากยิ่งขึ้น
ลดความซับซ้อนของการดำเนินงานด้านความปลอดภัยของ AD
เพิ่มประสิทธิภาพและเสริมความแข็งแกร่งของระบบด้วยการปรับแต่งกิจกรรมการตรวจสอบสิทธิ์ ลดจำนวนการเข้าสู่ระบบล้มเหลว และกำจัดปริมาณการรับส่งข้อมูล NTLM ที่ไม่จำเป็น ปรับปรุง AD ให้ทันสมัยโดยไม่ต้องออกแบบแอปพลิเคชันใหม่
Silverfort มอบโซลูชันที่ใช้งานง่ายและลงตัวให้กับเรา ฉันขอแนะนำเลย Silverfort เหมาะสำหรับองค์กรใด ๆ ที่ต้องการเสริมความปลอดภัยให้กับบัญชีผู้ดูแลระบบและบัญชีบริการโดยไม่ก่อให้เกิดการหยุดชะงักมากที่สุด
เคิร์ต จีเลน
ผู้จัดการฝ่ายไอที

อ่านเพิ่ม
คำถามที่พบบ่อย
ไม่ Silverfort แทนที่ Active Directory (ค.ศ.)?
ไม่เลย มันปกป้อง AD โดยการบังคับใช้นโยบายตามความเสี่ยงในทุกการพยายามยืนยันตัวตน
สามารถปกป้องระบบรุ่นเก่าที่ไม่รองรับ MFA ได้หรือไม่?
ใช่. Silverfort บังคับใช้ MFA และนโยบายการเข้าถึงได้อย่างมีประสิทธิภาพบนระบบใดๆ ที่ตรวจสอบสิทธิ์ผ่าน AD โดยไม่ต้องเปลี่ยนแปลงโครงสร้างหรือโค้ดใดๆ
สามารถนำไปใช้ได้เร็วขนาดไหน?
โดยทั่วไปภายในไม่กี่ชั่วโมง การผสานรวมกับ AD เป็นไปอย่างราบรื่นและไม่จำเป็นต้องหยุดระบบ