การตอบสนองต่อเหตุการณ์โดยเน้นที่การระบุตัวตนก่อน
ยุติเหตุการณ์ดังกล่าว
ไม่เคยเป็นเรื่องธุรกิจเลย
หยุดการโจมตีได้ภายในไม่กี่นาที ไม่ใช่หลายวัน บังคับใช้มาตรการควบคุมได้ทันทีผ่านการตรวจสอบตัวตน แยกบัญชีที่ถูกบุกรุก และหยุดการแพร่กระจายก่อนที่เหตุการณ์จะลุกลามจนทำให้ระบบล่ม โดยไม่ต้องปิดระบบธุรกิจ
การขอ Silverfort แพลตฟอร์มการรักษาความปลอดภัยข้อมูลประจำตัว
แพลตฟอร์มเดียวสำหรับควบคุมเหตุการณ์ที่เกิดขึ้นในระดับการระบุตัวตน
วิธีที่เร็วที่สุดและง่ายที่สุดในการควบคุมและตอบสนองต่อการโจมตี
Silverfort ให้ความสำคัญกับการระบุตัวตนเป็นศูนย์กลางในการรับมือกับเหตุการณ์ ตรวจสอบกิจกรรมการตรวจสอบสิทธิ์และบังคับใช้การควบคุมแบบเรียลไทม์จากแพลตฟอร์มเดียว เข้าถึงระบบที่ EDR และเครื่องมือรักษาความปลอดภัยอื่นๆ เข้าไม่ถึง ควบคุมสถานการณ์ได้เร็วขึ้น ตอบสนองได้เร็วขึ้น กู้คืนได้เร็วขึ้น

ควบคุมได้ในไม่กี่นาที ฟื้นตัวได้ในไม่กี่ชั่วโมง

รักษาธุรกิจให้ดำเนินต่อไป

ทุกเหตุการณ์จะทำให้คุณแข็งแกร่งขึ้น

ครอบคลุมพื้นที่ทั้งหมด แม้ในพื้นที่ที่ EDR เข้าไม่ถึง
วงจรการตอบสนองต่อเหตุการณ์ที่เน้นการระบุตัวตนเป็นหลัก
Silverfort สอดคล้องกับวงจรชีวิตของ IR ในขณะเดียวกันก็จัดลำดับใหม่โดยเน้นการควบคุมและการมองเห็นที่คำนึงถึงตัวตนเป็นหลัก
01
การเตรียมพร้อม
อุดช่องโหว่ที่ผู้โจมตีใช้ประโยชน์ก่อนที่จะเกิดเหตุการณ์ขึ้น บังคับใช้ MFA สำหรับผู้ใช้ทุกคน (รวมถึงบัญชีผู้ดูแลระบบและเครื่องมือต่างๆ) กำจัดสิทธิ์พิเศษที่มีอยู่ และกำหนดนโยบายการตรวจสอบสิทธิ์ที่สามารถเข้มงวดขึ้นได้ทันที
02
การตรวจพบ
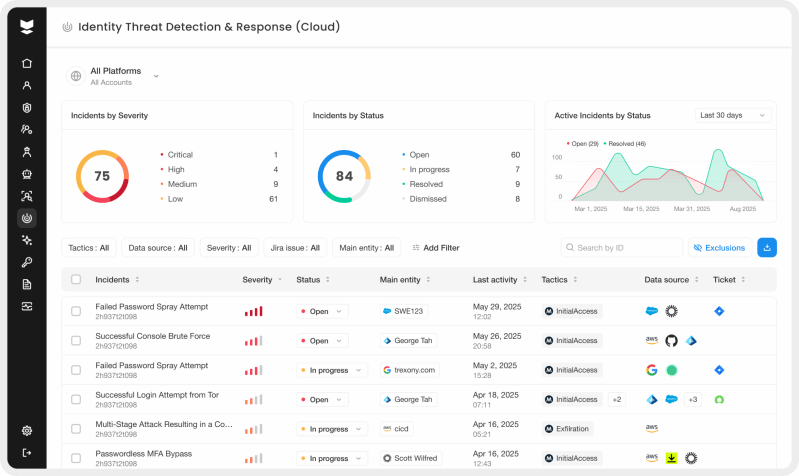
ตรวจจับภัยคุกคามตั้งแต่เนิ่นๆ พฤติกรรมการเข้าถึงที่ผิดปกติ ความพยายามในการเคลื่อนย้ายไปยังส่วนอื่นๆ ของระบบ และการละเมิดนโยบาย จะเป็นสัญญาณเตือนให้ทีมของคุณระบุการละเมิดที่กำลังเกิดขึ้น และค้นหาว่าบัญชีผู้ใช้ใดบ้างที่ถูกบุกรุก และผู้โจมตีเคลื่อนไหวอย่างไร
03
บรรจุ
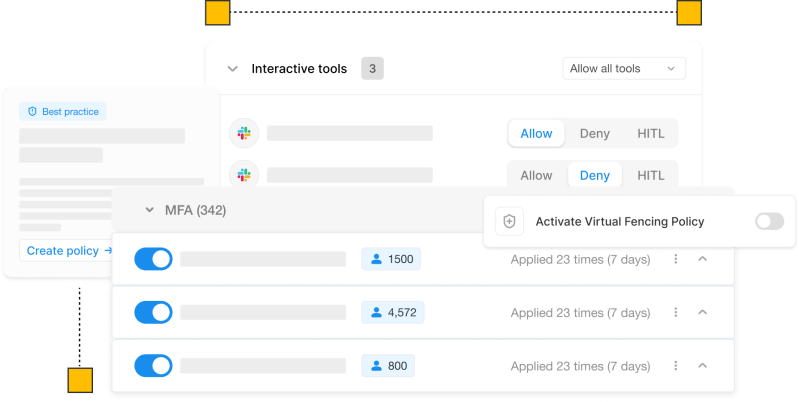
จำกัดการเข้าถึงสำหรับผู้ใช้ที่มีความเสี่ยงสูง บัญชีผู้ใช้ที่มีสิทธิ์พิเศษ และบัญชีบริการโดยทันทีด้วยระบบรักษาความปลอดภัยเสมือน การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) หรือนโยบายการปฏิเสธ หยุดการแพร่กระจายของมัลแวร์ได้ทันที โดยไม่ต้องรอให้พบทุกบัญชีที่ถูกบุกรุก
04
การกำจัด
กำจัดช่องโหว่ที่ผู้โจมตีสามารถเข้าถึงได้โดยการยกเลิกสิทธิ์การเข้าถึงที่ถูกบุกรุกและตัดเส้นทางการเข้าถึงที่ไม่ได้รับอนุญาต ใช้บันทึกการตรวจสอบสิทธิ์แบบรวมศูนย์เพื่อยืนยันว่าไม่มีการเข้าถึงอย่างต่อเนื่องหลงเหลืออยู่ในผู้ใช้ อุปกรณ์ หรือระบบที่ผสานรวม
05
การฟื้นตัว
แทนที่มาตรการล็อกดาวน์ชั่วคราวด้วยนโยบายการเข้าถึงที่ยั่งยืน และกู้คืนการทำงานตามปกติอย่างปลอดภัย ตรวจสอบให้แน่ใจว่าบัญชีและการเชื่อมต่อบริการที่กู้คืนทั้งหมดตรงตามมาตรฐานความปลอดภัยด้านข้อมูลประจำตัวของคุณทั่วทั้งระบบข้อมูลประจำตัวของคุณ
06
บทเรียนที่ได้รับ
ใช้ข้อมูลเชิงลึกเกี่ยวกับสถานการณ์และลำดับเหตุการณ์การโจมตีทั้งหมด ตั้งแต่ผู้โจมตีรายแรกจนถึงทุกระบบที่ได้รับผลกระทบ เพื่อทำความเข้าใจว่าการเข้าถึงถูกละเมิดอย่างไร ปิดช่องโหว่เชิงโครงสร้าง และเสริมความแข็งแกร่งให้กับระบบรักษาความปลอดภัยข้อมูลประจำตัวของคุณเพื่อป้องกันการโจมตีครั้งต่อไป
เห็นแล้ว หยุดมันไว้ แล้วกลับมาแข็งแกร่งกว่าเดิม
ใช้การตอบสนองต่อเหตุการณ์โดยคำนึงถึงตัวตนของผู้ใช้เป็นหลัก เพื่อตรวจสอบเส้นทางการเข้าถึงที่ถูกบุกรุกทั้งหมด ปิดกั้นกิจกรรมที่เป็นอันตรายโดยไม่รบกวนผู้ใช้ที่ถูกต้อง และใช้การโจมตีนั้นเองเพื่อเสริมสร้างการป้องกันของคุณให้แข็งแกร่งยิ่งขึ้น ทั้งหมดนี้ทำได้จากแพลตฟอร์มเดียวกัน

ตรวจสอบเส้นทางการเข้าถึงและข้อมูลส่วนบุคคลที่ถูกบุกรุกทั้งหมด
เริ่มต้นด้วยการมองเห็นภาพรวมกิจกรรมด้านอัตลักษณ์ของคุณอย่างเป็นเอกภาพ
- รวมการตรวจสอบสิทธิ์ทั่วทั้ง Active Directory (AD) Entra IDรวมถึง IdP บนคลาวด์, VPN, PAM และแอปพลิเคชันสำคัญๆ
- ระบุผู้ใช้งาน ผู้ดูแลระบบ และบัญชีบริการที่ใช้งานอยู่ขณะเกิดเหตุการณ์
- ติดตามการเคลื่อนที่ด้านข้างเพื่อทำความเข้าใจรัศมีแรงระเบิดที่แท้จริง

ควบคุมการโจมตีโดยไม่กระทบต่อประสิทธิภาพการทำงาน
ปิดกั้นการเข้าถึงที่ไม่พึงประสงค์ได้ภายในไม่กี่นาที
- บังคับใช้ MFA หรือบล็อกการเข้าถึงสำหรับผู้ใช้ ผู้ดูแลระบบ และบัญชีบริการแบบเรียลไทม์
- หยุดกิจกรรมเสี่ยงต่างๆ รวมถึงเครื่องมือบรรทัดคำสั่งและโปรโตคอลรุ่นเก่า ก่อนที่จะเข้าถึงระบบที่สำคัญ
- รักษาการทำงานของผู้ใช้งานที่ถูกต้องตามกฎหมาย ในขณะเดียวกันก็ปิดกั้นการเคลื่อนไหวของผู้โจมตี

เปลี่ยนการควบคุมเป็นการตรวจจับ
ปล่อยให้พฤติกรรมของผู้โจมตีเปิดเผยตัวตนที่ถูกบุกรุก
- ใช้การปฏิเสธการเข้าถึงและการยืนยันตัวตนแบบหลายปัจจัย (MFA) ที่ล้มเหลวเป็นสัญญาณที่มีความน่าเชื่อถือสูง
- บัญชีผู้ใช้ที่แสดงการแจ้งเตือนเกี่ยวกับการละเมิดนโยบายและให้ความสำคัญกับการตรวจสอบเป็นพิเศษ
- เปลี่ยนจากประเด็นอัตลักษณ์ไปสู่ระบบที่ได้รับผลกระทบอย่างรวดเร็ว

เร่งการฟื้นตัวและเสริมสร้างอัตลักษณ์ให้แข็งแกร่งยิ่งขึ้น
กู้คืนข้อมูลตามเงื่อนไขของคุณ ไม่ใช่เงื่อนไขของผู้โจมตี
- เปลี่ยนจากนโยบายการปฏิเสธการเข้าถึงไปเป็นการเข้าถึงแบบปรับเปลี่ยนได้เมื่อระบบกลับมาใช้งานได้ตามปกติ
- เสริมสร้างมาตรการควบคุมเพื่อป้องกันการรั่วไหลของข้อมูลส่วนบุคคล
- แก้ไขปัญหาช่องโหว่ต่างๆ เช่น ผู้ดูแลระบบที่ไม่ได้รับอนุญาต การมอบหมายสิทธิ์ที่มีความเสี่ยง และโปรโตคอลที่ล้าสมัย
ออกแบบมาเพื่อรับมือกับสถานการณ์ฉุกเฉินทุกรูปแบบ
แรนซัมแวร์และการเคลื่อนย้ายภายในเครือข่าย
หยุดการแพร่กระจายโดยการบังคับใช้ MFA และการแบ่งส่วนเครือข่ายบนเครื่องมือเดียวกันกับที่ผู้โจมตีใช้ในการแพร่กระจาย เช่น RDP, SMB, PsExec, PowerShell, WMI และอื่นๆ
ผู้ดูแลระบบและโครงสร้างพื้นฐานถูกบุกรุก
จำกัดการเข้าถึงของผู้ดูแลระบบโดเมน บัญชีผู้ดูแลระบบ และโครงสร้างพื้นฐานด้านข้อมูลประจำตัว โดยไม่ต้องปิดการทำงานของตัวควบคุมโดเมน
บัญชีบริการที่เปิดเผยข้อมูลและ NHI
ค้นหาและจำกัดการเข้าถึงบัญชีบริการเสมือนจริง เพื่อไม่ให้สามารถตรวจสอบสิทธิ์นอกเหนือจากพฤติกรรมปกติ ป้องกันการเคลื่อนที่ข้ามระบบและการยกระดับสิทธิ์
ทำงานร่วมกับทีมนักลงทุนสัมพันธ์ของคุณ หรือทีมของเรา
ควบคุมสถานการณ์ได้เร็วขึ้น โดยไม่ต้องเปลี่ยนวิธีการตอบสนองของคุณ Silverfort ผสานรวมเข้ากับสภาพแวดล้อมของคุณโดยตรงและกลายเป็นเลเยอร์ควบคุมเชิงรุกในระหว่างเกิดเหตุการณ์ ไม่ว่าคุณจะทำงานร่วมกับ:
- ศูนย์ปฏิบัติการความปลอดภัยภายในของคุณ
- บริษัทรับมือเหตุการณ์ฉุกเฉินระดับโลก
- หรือคุณต้องการคำแนะนำโดยด่วน
มาดูกันว่า Silverfort ช่วยให้สามารถตอบสนองต่อเหตุการณ์ฉุกเฉินโดยคำนึงถึงตัวตนเป็นหลัก
ตั้งค่าการสาธิตเพื่อดูวิธีการใช้งาน Silverfort ช่วยให้ทีมรับมือกับเหตุการณ์ด้านความปลอดภัยทางไซเบอร์สามารถควบคุมการโจมตีทางด้านข้อมูลส่วนบุคคล เร่งการสืบสวน และกู้คืนข้อมูลได้เร็วขึ้น โดยไม่กระทบต่อความต่อเนื่องทางธุรกิจ