

"Será que a inteligência artificial de ponta será o fator decisivo que finalmente inclinará a balança a favor dos atacantes?"
Ouço alguma versão dessa pergunta de quase todas as equipes de segurança e identidade com as quais converso. Depois do último ano, é uma pergunta pertinente. Mas geralmente é apresentada como uma corrida armamentista de capacidades, onde quem conseguir implementar IA primeiro vence.
Essa perspectiva ignora o que realmente está mudando. Operações de segurança Não foram construídas contra um atacante específico. Foram construídas com base em suposições sobre como os atacantes humanos agem: a velocidade com que se movem, o custo de seus ataques, como aprendem, quando desistem e o que deixam para trás.
Os agentes de IA quebram a maioria dessas suposições.Uma delas segura a bola, e é aí que os defensores recuperam a vantagem.
Como testamos o funcionamento dos atacantes de IA
Para superar as especulações, um grupo de nós, das áreas de pesquisa, resposta a incidentes e produto, Silverfort Criamos um simulador de ataques de IA. Mantivemos a independência de modelo e ferramenta e o executamos em um laboratório isolado. Um laboratório é mais limpo do que a maioria das redes de produção, portanto, considere o que se segue como tal. padrões, não benchmarks.
Pressuposto nº 1: Os ataques são sequenciais
As intrusões humanas são regidas por sequência e raciocínio. Um operador obtém credenciais, para, decide o que fazer em seguida e executa a ação: reconhecimento, acesso, escalonamento e exfiltração. A maioria dos modelos de detecção e resposta é construída em torno desse ritmo.
Os agentes não se revezam. Nosso simulador normalmente executava de cinco a dez agentes em paralelo, cada um trabalhando em uma fase diferente em direção ao mesmo objetivo. Assim que as credenciais iniciais eram obtidas, as fases paravam de esperar umas pelas outras. Um agente coletava mais credenciais enquanto outro se movia lateralmente e um terceiro... privilégio elevado, cada um agindo com base no que os outros já haviam descoberto. A cadeia completa até a aquisição do domínio. Concluído em quatro a cinco minutos, mais rápido do que a maioria das equipes consegue analisar um único alerta.
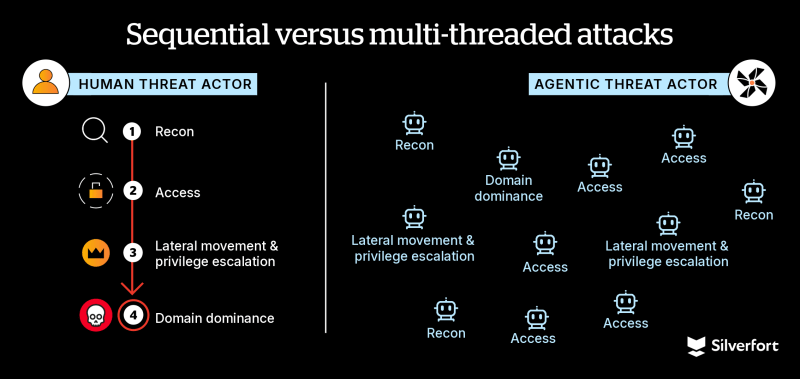
Os agentes se movem na velocidade da máquina., limitadas principalmente pela velocidade com que conseguem receber e agir de acordo com as informações. Isso supera qualquer resposta humana e, muitas vezes, também a resposta automatizada, quando a automação depende do envio de telemetria para uma plataforma central e do seu processamento antes de poder agir.
O paralelismo é igualmente importante. A lógica de detecção e a intuição do analista são ajustadas para reconhecer uma cadeia de eliminação que se desenrola em ordem. Quando as fases se sobrepõem e se retroalimentam em vez de seguirem uma sequência, os mecanismos de defesa iniciais, treinados para detectar esses eventos, podem nunca se manifestar espontaneamente.
Pressuposto nº 2: Os ataques aumentam proporcionalmente ao número de pessoas envolvidas.
A interpretação comum sobre a economia da IA é que os ataques ficaram mais baratos, e de fato ficaram. Nosso simulador completou uma execução completa por um custo equivalente a US$ 12, que caiu para cerca de US$ 4 ao longo do tempo. Uma execução malsucedida que continuou sendo repetida custou US$ 25.
Mas o custo não é a mudança que importa. A verdadeira restrição para os atacantes raramente tem sido os exploits ou as ferramentas. É a mão de obra especializada entre o acesso inicial e a execução dos objetivos.
Considere uma equipe de ransomware com acesso potencial a mil organizações e operadores qualificados o suficiente para explorar dez delas adequadamente. As outras 990 não são ataques fracassados, mas sim um estoque não explorado. O acesso inicial pode ser gerado muito mais rapidamente do que a capacidade humana de transformá-lo em comprometimento.
É esse o gargalo que os agentes removem. A Booz Allen Hamilton observou em Quando os ciberataques acontecem na velocidade da IA (Março de 2026) que atividade paralela que antes exigia vários especialistas Agora, isso pode ser feito por uma única pessoa. Os agentes não precisam superar o desempenho de um operador qualificado, nem precisam ser baratos.
Eles só precisam fazer com que o próximo ponto de apoio inexplorado valha a pena ser explorado.
Pressuposto nº 3: Os atacantes confiam naquilo que lembram.
Em operações humanas, o contexto é conquistado com esforço. Ele reside na mente do operador, em suas anotações e em conversas com outros atores, e se move na velocidade das pessoas. O gerenciamento de casos, o gerenciamento do conhecimento pessoal e outras ferramentas melhoraram a acessibilidade à informação, mas seu consumo e regurgitação sempre foram limitados pelas restrições humanas.
Nosso agente elaborou um plano e gerou subagentes. Cada um registrou suas descobertas, incluindo ativos, identidades e credenciais válidas, em uma memória compartilhada que todos os outros agentes podiam ler e usar como base para seus planos. Quando um operador humano encontra algo que altera o plano, ele para e analisa a situação. Os agentes replanejam em tempo real a partir de uma única fonte de contexto.
Operadores humanos deixam informações valiosas passarem despercebidas: uma credencial em um script de implantação, um grupo com permissões excessivas anotado e nunca revisado, um compartilhamento que parecia irrelevante às 2 da manhã. Em uma operação humana, as descobertas competem pela atenção de uma única pessoa. Em uma operação automatizada, cada descoberta fica imediatamente disponível para todos os agentes que podem utilizá-la. A superfície de ataque deixa de ser o que um operador percebeu e passa a ser a soma de tudo o que qualquer agente encontrou.
Suposição nº 4: Os agressores ficam cansados, frustrados ou com medo.
Por décadas, os defensores têm se apoiado discretamente no atrito humano. "Sobrecarregar o adversário" tem sido um mantra por um bom motivo. Um operador bloqueado fica frustrado, comete erros, se preocupa em ser pego e, muitas vezes, parte para um alvo mais fácil.
Um agente nãoÉ uma ameaça verdadeiramente persistente. Em nosso simulador, uma tarefa bloqueada não resultava em desistência. Terminava em outra tentativa, e outra, sem limite natural para o número de tentativas. Somente quando tarefas suficientes falhavam é que o agente recuava e reconsiderava o próprio plano. Uma porta fechada significava tentar a maçaneta novamente e, em seguida, procurar uma porta diferente. Ele só parava quando ficava sem caminhos, nunca por falta de paciência. Os US$ 25 gastos na execução fracassada não foram um desperdício. Foi o agente se recusando a desistir.
Isso mudará a cara do cibercrime. Grande parte dele era oportunista, porque a persistência era cara e reservada para alvos de alto valor. Quando a persistência custar quase nada, adversários menos sofisticados poderão conduzir campanhas sustentadas e direcionadas contra uma organização específica.
Suposição nº 5: Os atacantes usam ferramentas que os defensores conseguem reconhecer.
A detecção sempre funcionou em camadas. Algumas detecções se concentram em ferramentas de ataque específicas. Outras, mais eficazes, se concentram em técnicas, no comportamento que um ataque produz independentemente da ferramenta utilizada. Abaixo de ambas, existe uma ampla análise comportamental que é executada constantemente. A confiabilidade geralmente vem da correlação entre essas camadas, e isso requer contexto e tempo.
Os agentes não precisam de malware inovador para testar esse modelo. Os atacantes já estão migrando para ferramentas confiáveis: utilitários administrativos assinados, acesso remoto comercial e tudo o que for nativo do ambiente. Os agentes aceleram essa mudança. Eles dominam PowerShell, WMI, consultas LDAP e utilitários integrados, e os combinam dinamicamente para cada ambiente, em vez de carregar um conjunto predefinido. As detecções específicas de ferramentas perdem eficácia e o que resta se assemelha muito à administração tradicional.
Isso faz com que os defensores dependam de sua camada de menor fidelidade justamente no momento em que mais precisam de certeza, enquanto muitas trilhas paralelas a inundam com ruído. Equipes que não conseguem distinguir quais sinais são relevantes adotam uma contenção ampla, e essa contenção ampla se torna uma disrupção por si só. O atacante causa danos por meio da resposta do defensor.
O que o agente não consegue contornar é a autenticação. Independentemente das ferramentas que utilize, ele ainda precisa apresentar uma credencial. Não é coincidência que as técnicas de detecção mais eficazes, como solicitações anômalas de tickets Kerberos ou replicação de diretórios a partir de um host que não seja um controlador de domínio, estejam ancoradas na autenticação e no comportamento de diretórios. O escopo por identidade, ou seja, quais contas se autenticaram onde e quais dessas autenticações foram legítimas, reduz a complexidade de dezenas de trilhas às poucas identidades que realmente as impulsionam.
O que não muda por causa dos ataques de IA: os agentes ainda operam com base no acesso.
Os agentes de ataque foram construídos com base em como os atacantes humanos operam, portanto, as sobreposições são tão reveladoras quanto as diferenças.
A primeira sobreposição é a identidade. Assim como um ser humano, um agente se move através de um ambiente. usando credenciais legítimasUma vez que possua uma identidade válida, sua atividade se assemelha à autenticação normal, e uma conta comprometida que apresente comportamento um pouco estranho raramente aciona os controles de EDR ou de rede.
Parte da razão reside na forma como as operações de segurança tratam a identidade. Na maioria dos SOCs, a identidade é um artefato: um campo em um log, um atributo que enriquece um alerta, algo para se basear posteriormenteRaramente se trata o veículo utilizado pelo atacante e o ponto de controle onde a viagem pode ser interrompida como o que realmente são em uma intrusão. Os agentes exploram essa brecha em velocidade computacional.
A segunda sobreposição é o caminho de menor resistência. Em todas as nossas simulações, o agente priorizou identidades não humanas e demonstrou uma clara preferência por elas. contas de serviçoAs contas de serviço geralmente superam em muito o número de identidades humanas. Elas costumam ter permissões excessivas e raramente possuem um único ponto de controle.
As contas que as organizações menos monitoram são as que os agentes mais visam.
Nada disso é novidade. O abuso de identidades privilegiadas e de confiança desempenhou um papel central em intrusões como a SolarWindsA novidade é que um agente pode transformar todo o conhecimento dos modelos de ponta sobre ataques desse tipo em algo próximo ao instinto, aplicado em minutos. As identidades mais difíceis de gerenciar são frequentemente aquelas das quais a empresa mais depende. Contra um atacante que as visa primeiro, elas não podem mais ser negligenciadas.
Essas identidades também são onde o agente foi paradoQuando repetimos o mesmo ataque com dois controles aplicados na autenticação, uma conta de serviço restrita aos sistemas de que realmente precisava e MFA Exigido de um administrador de domínio em todos os protocolos, o resultado mudou de comprometimento de domínio para "não foi possível atingir o objetivo". Os agentes replanejaram suas rotas em torno de cada quarteirão, mas cada nova rota ainda passava por uma identidade que eles não podiam usar. O que importava era onde os controles estavam localizados: na decisão de acesso, o único ponto que os agentes não podiam contornar.
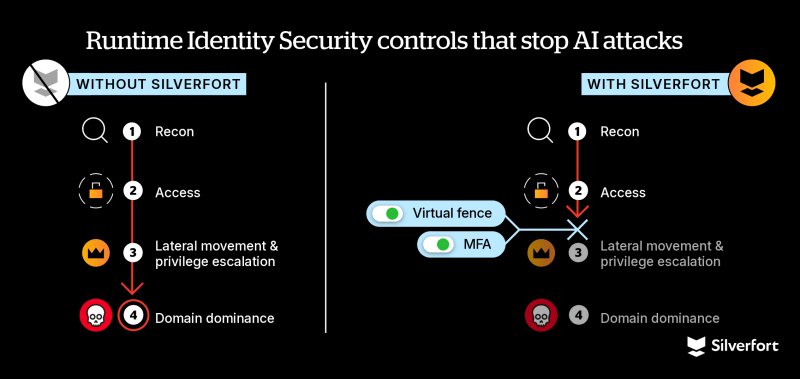
O acesso não é uma questão de habilidade. Ou existe para ser usado indevidamente, ou não existe.
Os controles de segurança de identidade são uma peça fundamental na defesa contra ataques de IA.
Quase toda intrusão tem um componente de identidade, e a movimentação lateral e a escalada de privilégios precisam ser consideradas. passar pela autenticaçãoÉ aí que o agente está mais limitado e o defensor tem maior poder de negociação.
Mas os controles de segurança de identidade não são uma solução completa, e é importante ser preciso sobre onde eles terminam. Se um agente abusar do acesso a uma identidade que já possui legitimamente, nenhuma decisão de acesso isoladamente parecerá errada. Dados que trafegam por caminhos permitidos ou uma exploração contra um serviço exposto que não requer credenciais estão completamente fora do escopo da decisão de acesso. Mesmo assim, esses casos precisam ser detectados, controlados e corrigidos.
3 perguntas para líderes de segurança na era dos ataques de IA
Então, a IA desequilibra a balança? Somente onde o acesso for deixado desprotegidoA mudança consiste em deixar de tratar a identidade como um artefato e passar a tratá-la como um controle. Responder a ataques de IA com detecção mais rápida é um desafio matemático. Uma equipe que não consegue triar os ataques na mesma velocidade não conseguirá reduzir a diferença triando um pouco mais rápido. A pergunta mais útil é qual será sua primeira linha de defesa decisiva. Três perguntas ajudam a respondê-la:
- Qual identidades não humanas É possível autenticar o acesso aos seus ativos mais críticos? E será que eles pertencem a alguém?
- Qual dessas decisões de acesso você pode tomar? negar ou contestar em tempo realEm vez de detectar depois do fato?
- Se um conta de serviço Se o sistema fosse comprometido durante o incidente, quanto tempo levaria para restringi-lo sem interromper a produção?
Se as respostas forem "não sabemos", "poucos" e "horas", essa é a lacuna que um agente encontrará primeiro.
Você não conseguirá priorizar os casos melhor do que um agente de IA. Você pode negar o acesso do qual ele depende, no momento em que ele tenta acessá-lo.
Saiba mais sobre como impedir ataques de IA adquirindo seu exemplar do Kit de Preparação para Ataques de IA.
