
Os ataques de IA são rápidos. O controle em tempo de execução é ainda mais rápido.
A IA está desmantelando as defesas a uma velocidade impressionante. Silverfort Impõe controles de identidade em tempo de execução — o único ponto na cadeia onde ataques na velocidade da IA ainda podem ser interrompidos.
"Silverfort É fenomenal. Bloqueou as tentativas do Mythos de se espalhar pela rede. Em certo momento, tivemos que desativá-lo. Silverfort's defesas para permitir mais testes."
— Líder de operações de segurança
O Silverfort Plataforma de segurança de identidade
A única plataforma que impede ataques com velocidade de IA na camada de identidade.
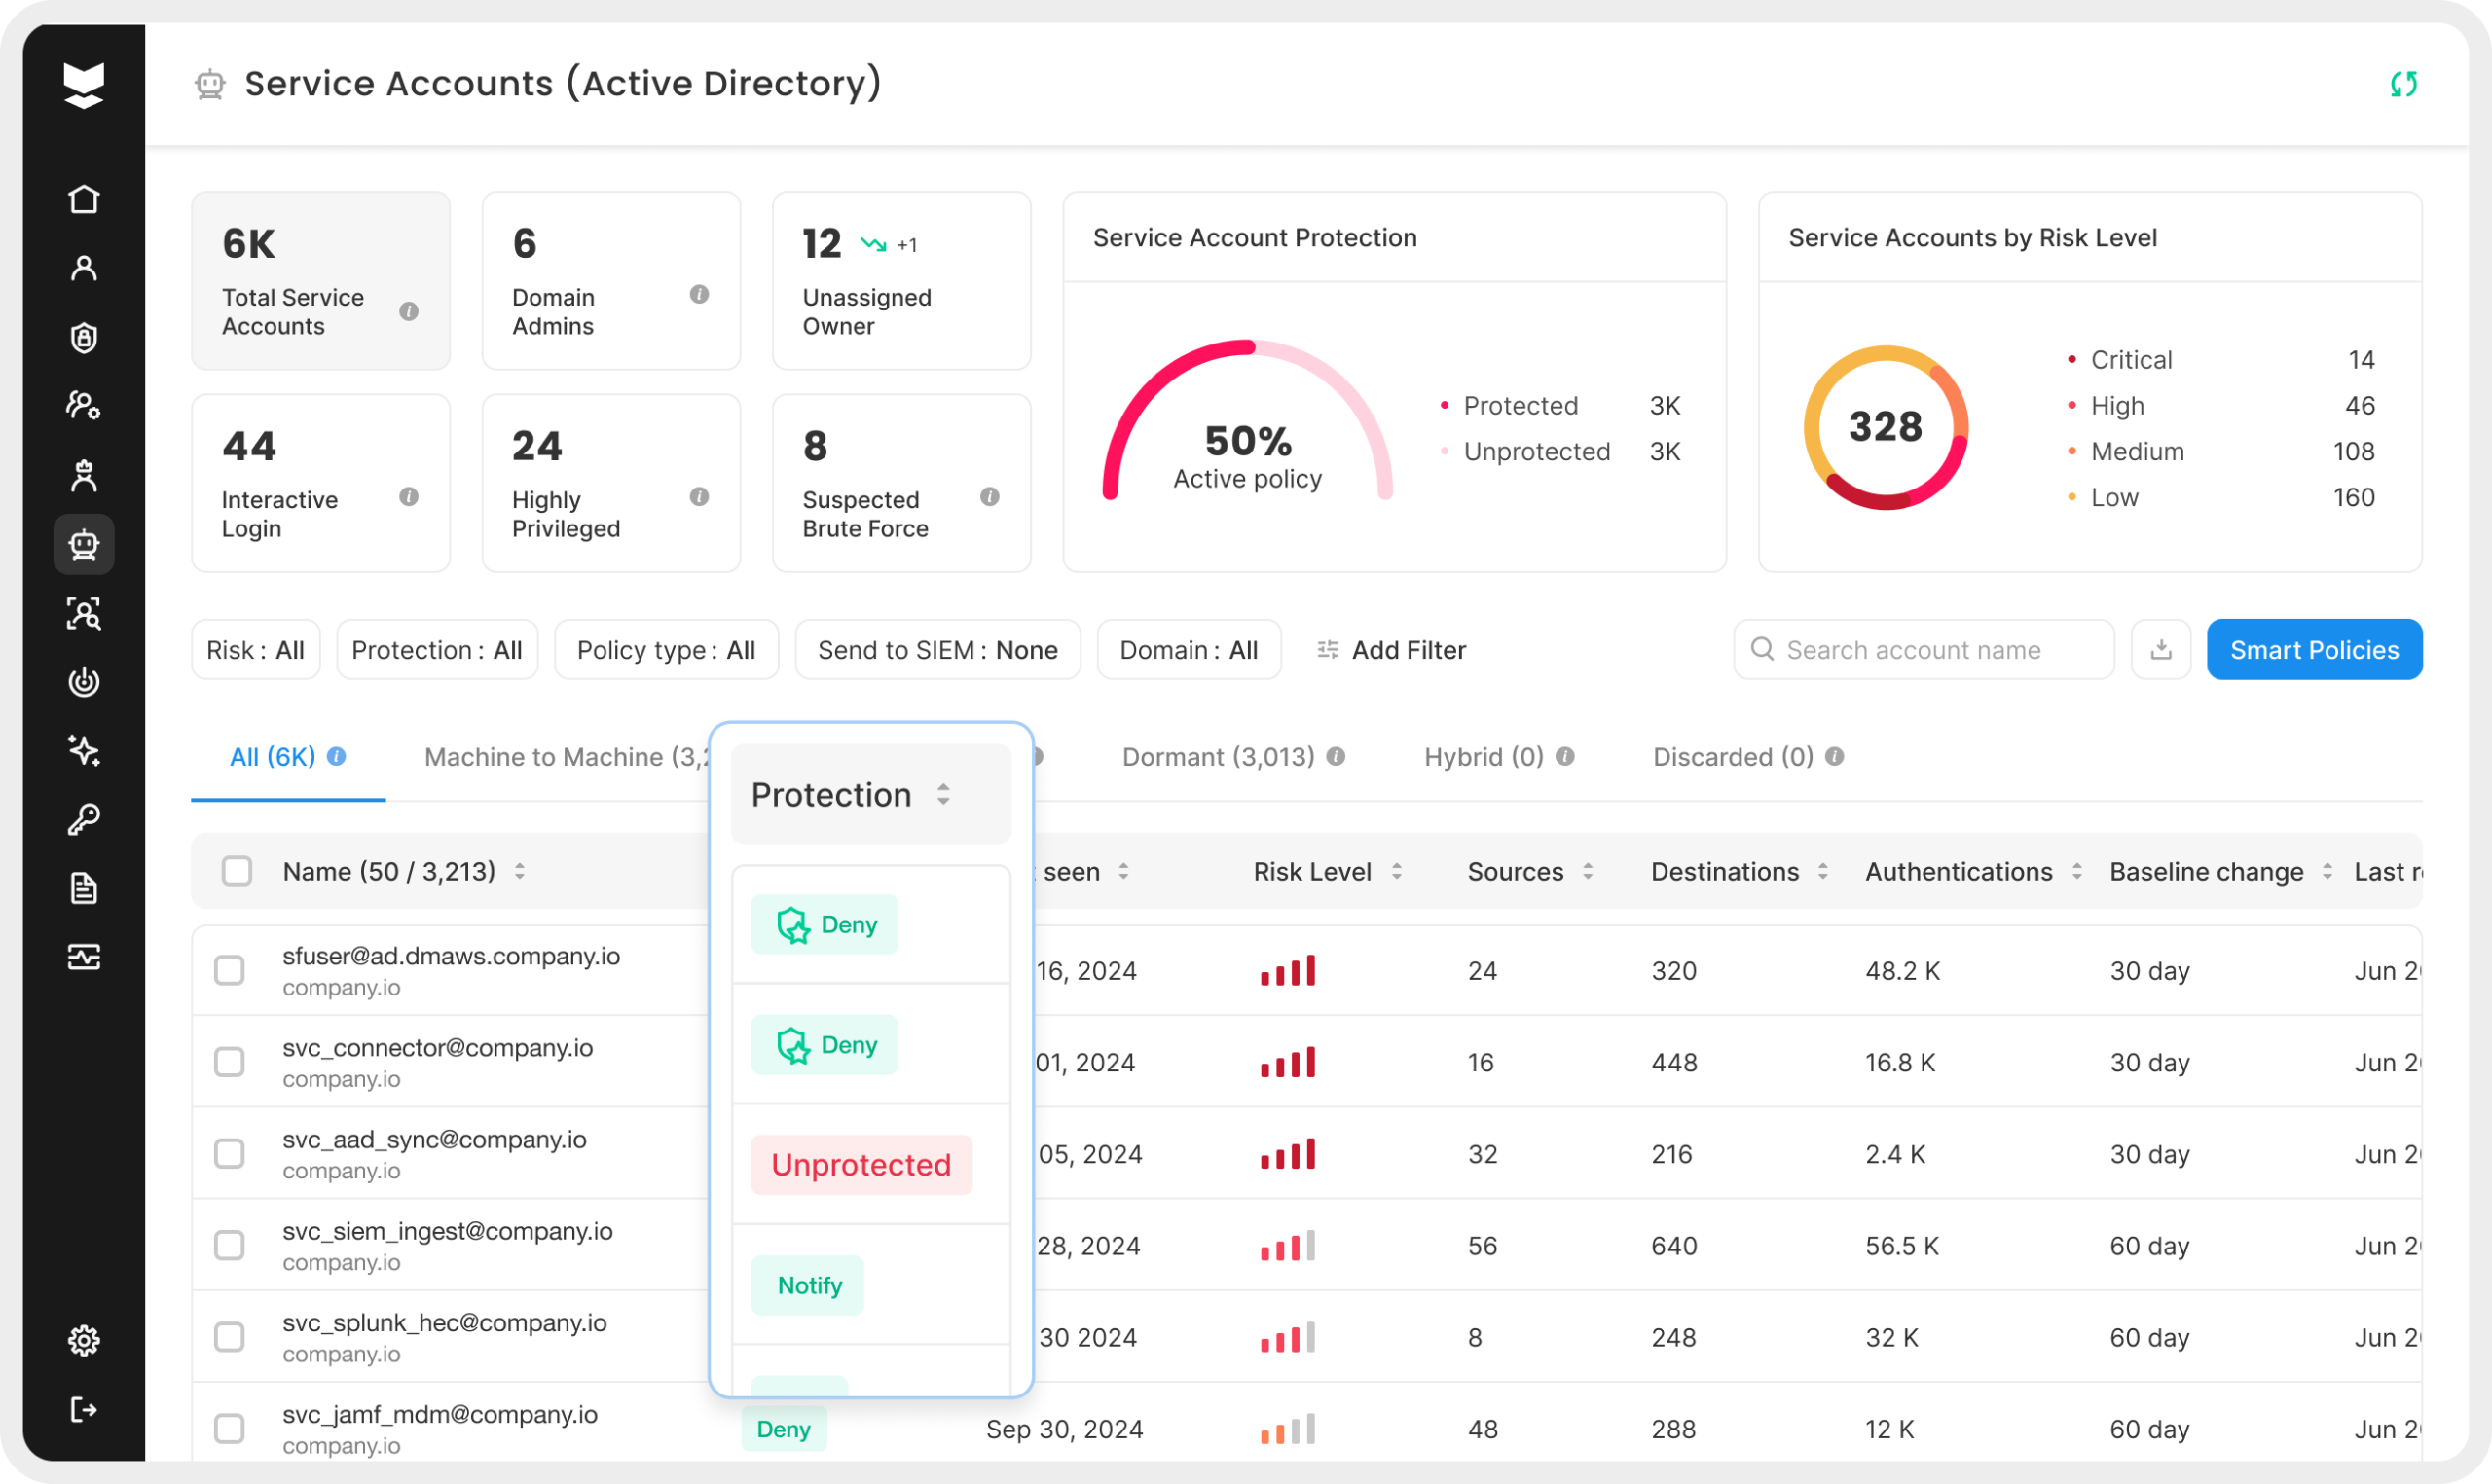
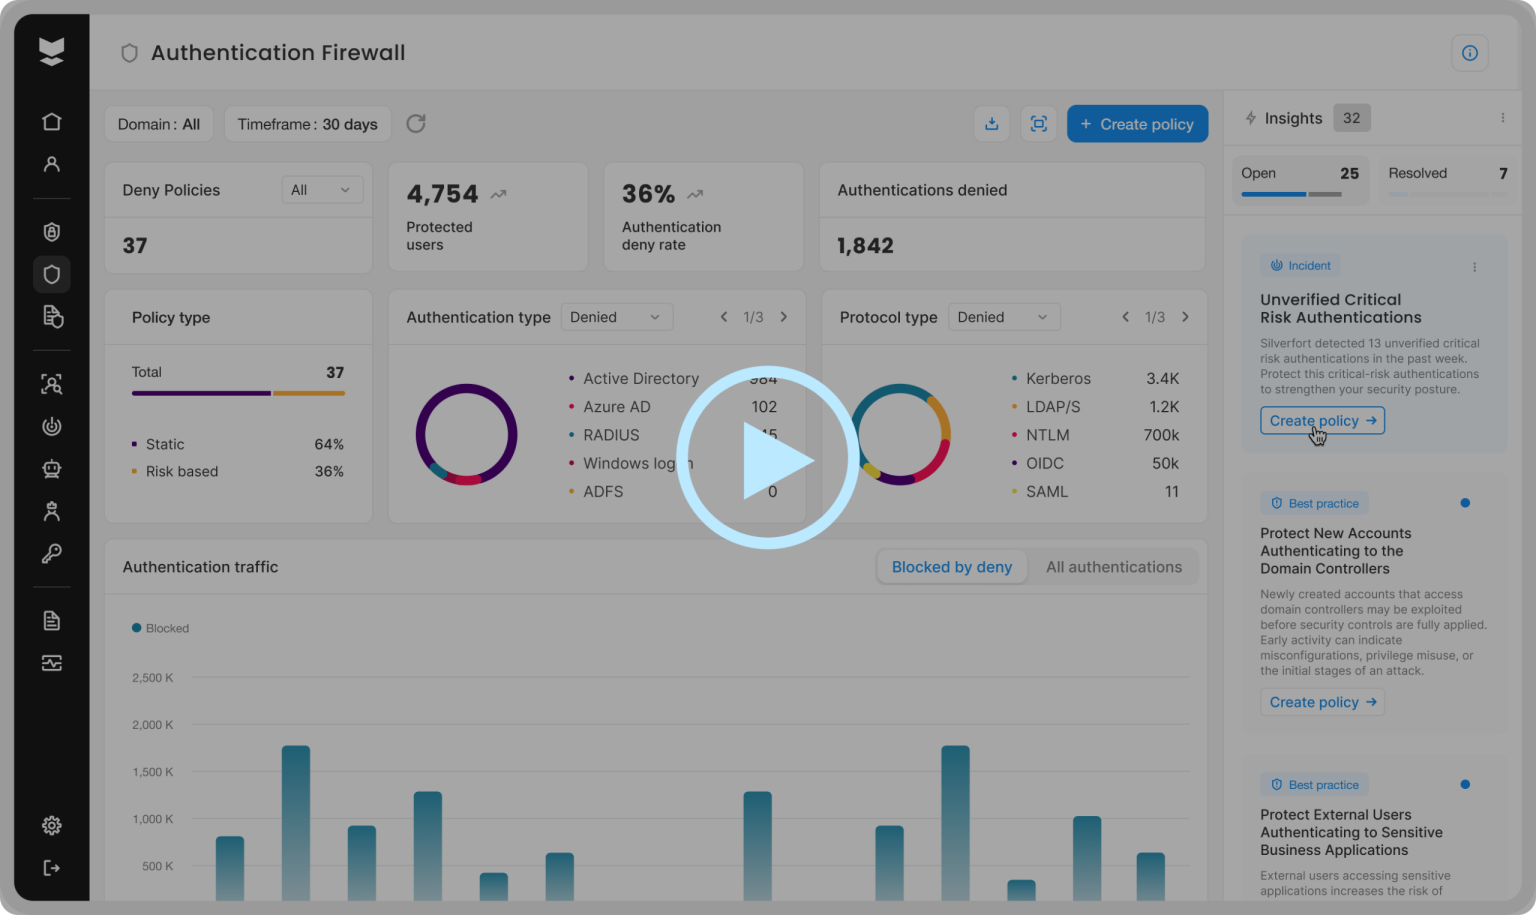
Silverfort Aplica controles de acesso no momento da autenticação, em todas as identidades e em todos os ambientes. Cada solicitação é avaliada em tempo real, antes que o acesso seja concedido.

Aplicação em tempo de execução em todas as identidades

Nenhuma janela de resposta necessária

Cobertura onde os atacantes realmente se movem

Agentes de IA protegidos como identidades de primeira classe

Decisões dinâmicas, não regras estáticas.

Proteção sem interrupções
O que é preciso para impedir ataques de IA
A melhoria da postura de segurança, a correção de vulnerabilidades e a detecção em tempo real não impedirão, por si só, ataques baseados em IA. Para enfrentar ataques na velocidade da máquina, é necessário ter controle em tempo de execução sobre cada transação de acesso — antes que o acesso seja concedido.

Um ponto de controle em cada autenticação.
A segurança deve estar integrada ao próprio fluxo de autenticação, avaliando cada solicitação de acesso de forma independente com base em indicadores de risco em tempo real. Os controles devem ser capazes de permitir, bloquear, contestar, monitorar ou restringir o acesso dinamicamente, independentemente das políticas estáticas existentes.

Análise inteligente para ameaças em velocidade de máquina
Os ataques baseados em IA evoluem dinamicamente. Uma defesa eficaz exige avaliação contínua de riscos, utilizando contexto de identidade detalhado, análise comportamental, sinais ambientais e atividade em tempo real para identificar padrões maliciosos antes que os atacantes progridam.
Fiscalização que opera antes da ocorrência do fato.
A detecção após a execução é tardia demais. Os controles devem operar cedo e rápido o suficiente para interromper a transação antes que um agente de IA conclua a movimentação lateral, a escalação de privilégios ou qualquer outra ação maliciosa.
Não deixe que ataques com velocidade de IA superem suas defesas.
Quando os atacantes operam na velocidade da máquina, o único lugar onde podem vencer é em tempo de execução — dentro do próprio fluxo de autenticação.
Impeça o acesso arriscado antes que ele seja concedido.
Os controles de proteção estão integrados ao fluxo de autenticação para impedir que os invasores se movimentem lateralmente ou escalem seus privilégios.
Reduzir o raio da explosão automaticamente
Restrinja dinamicamente o acesso de risco antes que a vulnerabilidade se espalhe por identidades, sistemas e ambientes.
Inove sem fazer concessões.
Agentes de IA seguros e fluxos de trabalho autônomos com controles de tempo de execução que se adaptam à velocidade de adoção da IA.
Implantação rápida e excelente custo-benefício.
Comece a usar em poucos dias, com aplicação imediata em toda a sua infraestrutura de identidade existente.
Percepções de especialistas
Mythos mudou o jogo. Aprenda a vencer.
Modelos de IA de ponta como antrópicos Mito operar em velocidade de máquina. Originalmente projetados para pesquisa avançada em cibersegurança e testes de penetração autônomos, esses modelos também podem ser usados para atacar ou testar a resistência de ambientes corporativos em velocidade de máquina. escada e defensores de velocidade não pode combinar manualmente.
Saiba Mais
Perguntas Frequentes
Será que Silverfort Substituir nossas ferramentas de detecção e resposta existentes?
Não. Silverfort Adiciona a camada de aplicação da lei que as ferramentas de detecção não conseguem fornecer. by agindo antes que o acesso seja concedido. Silverfort também fornece avançado Capacidades de ITDR para detectar ameaças baseadas em identidade. em todo o seu ambiente. Seus fluxos de trabalho SIEM, XDR e SOC continuam a... operar. A diferença é que com Silverfort, menos Os ataques são bem-sucedidos antes que esses sistemas precisem responder.
A implantação Silverfort São necessárias alterações em nossa infraestrutura?
Não são necessárias alterações na infraestrutura. Silverfort integra-se diretamente com sua infraestrutura de identidade existente — incluindo Active Directory, provedores de identidade na nuvem (IdPs), soluções PAM e plataformas de IA com agentes — sem modificar servidores, aplicativos ou fluxos de trabalho do usuário final.
Essa arquitetura sem agentes e sem proxies significa Silverfort Pode ser implementado em ambientes híbridos complexos em escala empresarial sem a interrupção e o risco de uma implementação de segurança tradicional.