
Impeça que seus agentes de IA se tornem descontrolados.
Imponha controles de identidade no momento em que um agente de IA age. Elimine a proliferação de credenciais, agentes com privilégios excessivos e automação sem governança, sem prejudicar a inovação.
As ameaças da IA vêm de duas direções. A identidade controla ambas.
Seja a ameaça externa ou interna, ela se manifesta através do que um agente pode acessar e do que lhe é permitido fazer. Em outras palavras, ambos os riscos compartilham um plano de controle: a identidade.

Ataques externos explorando agentes de IA
- Apropriação indevida de um agente
- Servidores MCP envenenados com instruções maliciosas
- Ataques de injeção imediata que redirecionam o comportamento do agente
- Ataques com inteligência artificial que atingem as credenciais dos agentes e se movem na velocidade da máquina.

Riscos internos decorrentes de agentes de IA
- Agentes que excedem o escopo designado
- Cadeias de delegação de agente para agente proibidas
- Desvio comportamental: agentes que agem fora da intenção original.
O que você precisa para proteger agentes de IA
Veja. Avalie. Controle.
As ferramentas de segurança tradicionais não foram criadas para agentes de IA. Elas não sabem que os agentes existem, não conseguem mapear seus relacionamentos com humanos e sistemas e não têm como aplicar políticas em tempo de execução, antes que um agente execute uma ação que você jamais aprovaria. A segurança eficaz de agentes de IA requer que três coisas funcionem em conjunto:

Visibilidade contínua e completa

Avaliação de postura e risco

Aplicação e controle em tempo de execução
Apresentando o plano de controle com foco na identidade para agentes de IA.
Silverfort A abordagem da empresa para a segurança de agentes de IA é a mesma que sempre adotou para a segurança de identidade: com uma plataforma única e unificada que elimina silos e impõe controle em todos os ambientes, sem exigir que os agentes sejam reconstruídos, redirecionados ou adaptados.
Como a segurança do agente de IA com Silverfort funciona
Da localização de pontos cegos ao controle em tempo de execução em três etapas
Etapa 1: Visibilidade e descoberta
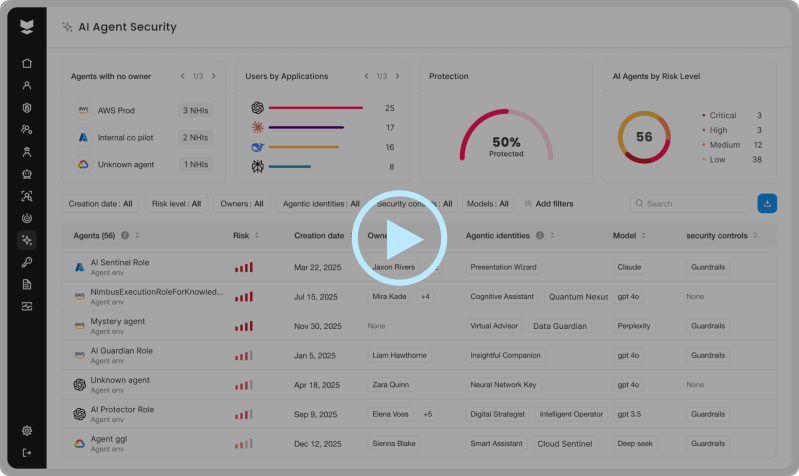
Silverfort Descobre automaticamente todos os agentes de IA na AWS, Azure e GCP. Entra IDMicrosoft Copilot Studio, OpenAI e Anthropic.
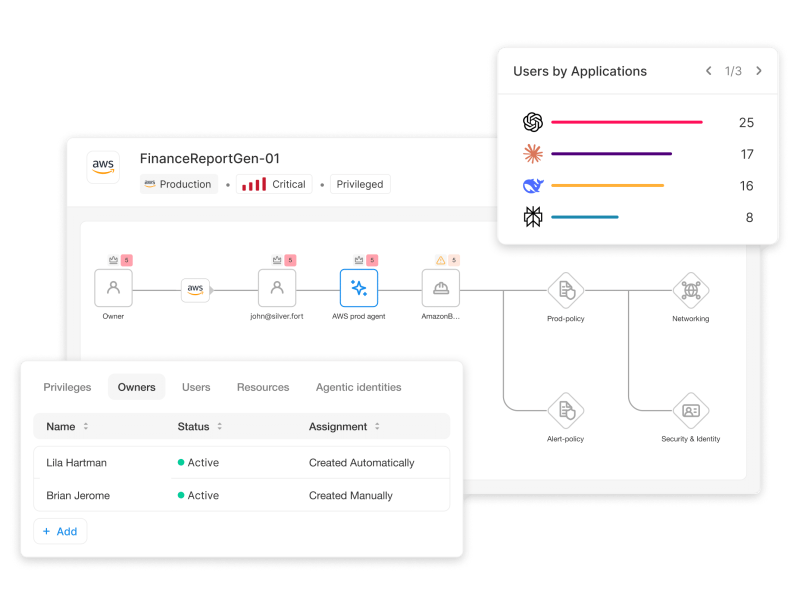
Cada agente é instantaneamente associado ao seu proprietário humano, proporcionando transparência e um inventário completo em tempo real. Os NHIs (Números de Identificação de Segurança do Agente) e os caminhos de conexão associados são exibidos junto a cada agente, permitindo que você compreenda todo o contexto e seu verdadeiro alcance — não apenas o que um agente é, mas a que ele está conectado.
Etapa 2: Postura e gestão de riscos (AI-SPM)
SilverfortA Gestão de Postura de Segurança com IA da [nome da empresa] avalia continuamente cada agente em busca de configurações e exposições de risco, incluindo acesso com privilégios excessivos, riscos na cadeia de suprimentos e desvios comportamentais.
As descobertas são priorizadas por sensibilidade e impacto no mundo real, para que sua equipe saiba exatamente onde concentrar seus esforços. Linhas do tempo visuais de atividades revelam todo o raio de ação de qualquer agente, ajudando você a entender o risco antes que ele se torne uma violação.
Etapa 3: Fiscalização e controle
Silverfort Aplica políticas de privilégio mínimo em tempo de execução, antes da execução de um agente.
As políticas são definidas pela identidade do agente, contexto do usuário, aplicativo de destino e tipo de ação. As solicitações de acesso são permitidas ou bloqueadas em tempo real, e todas as políticas são gerenciadas a partir de um painel centralizado. A aplicação é feita por meio do MCP Gateway para ampla cobertura e por meio de integrações nativas com as principais plataformas de agentes para controle profundo em nível de plataforma.
Duas abordagens para o controle em tempo de execução
O único modelo de aplicação da lei que atende os agentes onde eles estão.
Os agentes de IA não funcionam todos da mesma maneira. Alguns operam dentro de plataformas empresariais gerenciadas, enquanto outros se comunicam em ecossistemas abertos por meio de protocolos padrão. SilverfortA estratégia de aplicação exclusiva da [nome da empresa] combina duas abordagens arquitetônicas complementares para garantir o controle completo em tempo de execução em todo o seu ambiente.
Integrações nativas com plataformas de agentes
Controle profundo na origem
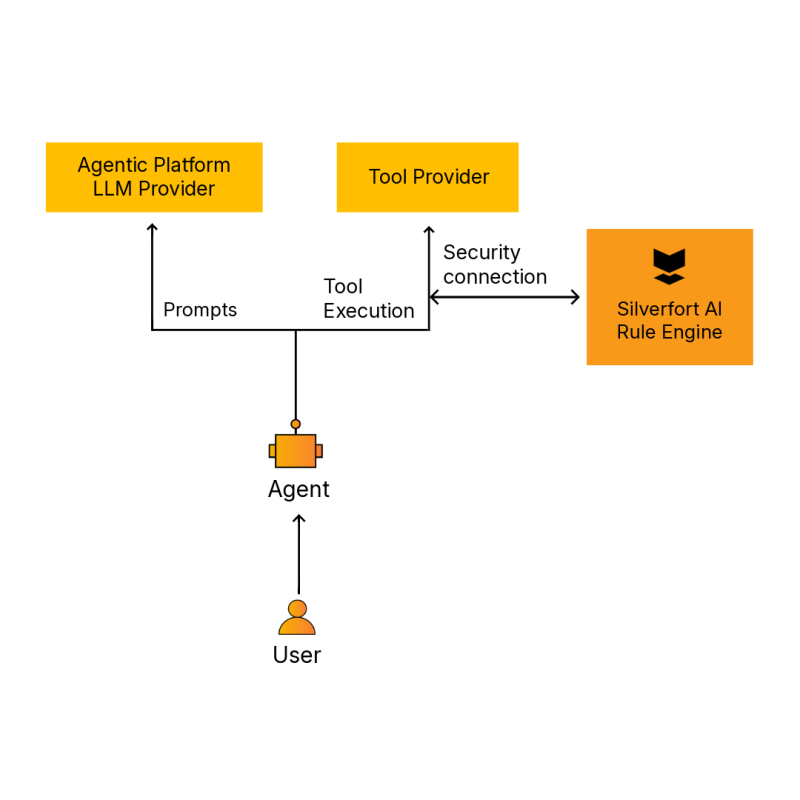
As integrações nativas vão mais fundo. Ao conectar-se diretamente aos planos de controle das principais plataformas de agentes, Silverfort Aplica políticas sem exigir que os proprietários dos agentes encaminhem o tráfego por meio de um gateway separado. A aplicação nativa já é executada no Google Cloud Agent Gateway e no Microsoft Copilot Studio. E quando uma ação é considerada sensível demais para um veredicto automático, Silverfort A solicitação é encaminhada ao responsável humano do agente para aprovação antes da execução.
Ideal para:
- Ambientes de IA empresariais gerenciados na nuvem
- Plataformas de agentes baseadas em SaaS (por exemplo, Microsoft Copilot Studio)
- Aplicação consistente de políticas nativas da plataforma em seu ecossistema empresarial gerenciado.
- Ambientes onde escalabilidade, resiliência da plataforma e zero interrupção do fluxo de trabalho são essenciais.
- Ambientes de IA empresariais gerenciados na nuvem
Portal MCP
Segurança universal embutida para agentes baseados em protocolo.
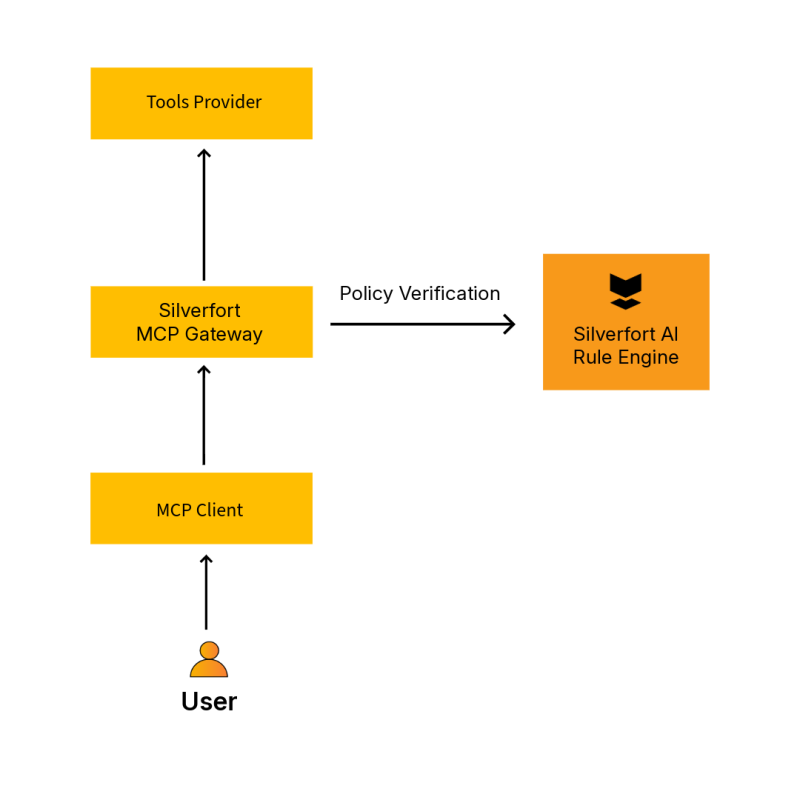
O Gateway MCP é uma camada de aplicação universal que se situa entre os agentes de IA e os servidores do Protocolo de Contexto de Modelo (MCP) aos quais eles acessam. Ao rotear o tráfego do agente através da estrutura do servidor MCP, Silverfort Avalia a identidade e as políticas em tempo real, interceptando chamadas de ferramentas não autorizadas antes que sejam executadas.
Ideal para:
- Agentes de IA personalizados ou de estrutura aberta usando MCP
- Ambientes que utilizam servidores MCP centralizados para acesso a ferramentas e dados.
- Agentes de segurança que operam fora de ecossistemas fechados e específicos de fornecedores.
O que você precisa para proteger agentes de IA
Guia de Segurança para Agentes de IA: Como controlar seus agentes em tempo de execução
As ferramentas tradicionais de IAM, PAM e monitoramento não foram criadas para agentes de IA. Se você busca uma estrutura prática para obter visibilidade, garantir a responsabilização e proteger todos os agentes em tempo de execução, adquira o Guia de Segurança para Agentes de IA aqui:
O que você pode esperar
Agentes de IA que você pode controlar sem prejudicar a produtividade.
Silverfort Oferece às equipes de segurança a visibilidade, o contexto e o controle necessários para permitir que a automação por IA seja dimensionada, sem noites em claro.

Inventário completo de agentes
Conheça todos os agentes em execução no seu ambiente. Sem registro manual, sem lacunas.

Responsabilidade clara
Cada agente vinculado a um proprietário humano. Cada ação rastreável. Chega de IA oculta.

Superfície de ataque reduzida
Identificar e corrigir agentes com privilégios excessivos e aplicar imediatamente o princípio do menor privilégio.

Proteção em tempo de execução
Controle de acesso antes da execução, não depois do fato. Bloqueie ações não autorizadas em tempo real.

Gestão unificada de políticas
Um único painel de controle para todas as políticas de agentes na nuvem, SaaS e ambientes locais. Sem proliferação de ferramentas.

Expanda a IA com confiança.
Permita que suas equipes implementem a automação de IA rapidamente, sem que a segurança se torne um obstáculo.
Você acha que sabe quantos agentes de IA existem no seu ambiente?
Descubra com certeza.
Saiba Mais

Perguntas Frequentes
O que é segurança de agentes de IA?
A segurança de agentes de IA é a prática de descobrir, monitorar e controlar agentes de IA para garantir que eles acessem apenas recursos e executem ações. eles estão autorizado para. Abrange a visibilidade de quais agentes existem em uma organização, gerenciamento de postura para identificar agentes de risco ou com privilégios excessivos e aplicação de medidas em tempo de execução para bloquear ações não autorizadas antes que sejam executadas.
Por que a segurança de agentes de IA é um problema de segurança de identidade?
Agentes de IA autenticam-se em sistemas, solicitam acesso a recursos e agem em nome de humanos., tornando-os um param de identidadeO risco que representam é definido pelo que podem aceder e pelo que... eles estão permitido para fazer. Portanto, proteger os agentes exige a mesma abordagem de priorizar a identidade usada para proteger contas de serviço, chaves de API e outras identidades de máquina: visibilidade, Leastpacesso restrito e controle em tempo de execução.
Qual a diferença entre um agente de IA e uma identidade não humana (INH)?
Identidades não humanas (NHIs) são credenciais de máquina.e-Chaves de API, tokens OAuth, contas de serviço-que autenticam o acesso máquina a máquina. Os agentes de IA são sistemas orientados a tarefas que planejam, decidem e agem usando modelos de IA. Agentes pode Eles usam NHIs para autenticação, mas também se comportam de forma adaptativa e podem tomar ações que vão muito além do que suas credenciais tecnicamente restringem. Proteger os agentes requer tanto higiene de credenciais (segurança de NHI) quanto comportamental Monitoramento e mecanismos de proteção (segurança do agente de IA).
O que é um gateway MCP e por que ele é importante para a segurança de agentes de IA?
O Protocolo de Contexto de Modelo (MCP) é um padrão para a comunicação entre agentes de IA e ferramentas e serviços externos. Um Gateway MCP é uma camada de segurança que se interpõe nesse caminho de comunicação., Permitir que as organizações definam e apliquem políticas sobre o que os agentes podem acessar e fazer, sem exigir alterações nos próprios agentes. Silverfort'S O MCP Gateway oferece cobertura universal para qualquer agente, independentemente da plataforma ou fornecedor em que ele seja executado.
Como a Silverfort Descobrir agentes de IA automaticamente?
Silverfort Integra-se nativamente com as principais plataformas de nuvem. e ambientes SaaS para automaticamente enumerar agentes de IA como eles estão Criado e implantado. A descoberta não requer registro manual de agentes nem alterações no código do agente. Cada agente descoberto é mapeado para seu proprietário humano.r, fornecendo às equipes de segurança um inventário completo e em tempo real..
Será que SilverfortA segurança do agente de IA exige alterações nos agentes ou na infraestrutura existentes?
Não. Silverfort Foi projetado para causar o mínimo de interrupção. As integrações nativas aplicam políticas no nível do plano de controle da plataforma., com Nenhuma alteração no código do agente. requeridosO Gateway MCP opera como uma camada de aplicação embutida que agentes rota direta, novamente sem exigir reconstruções de agentes ou infraestrutura significativa. alterar.
Como a segurança dos agentes de IA pode ajudar na defesa contra ataques baseados em IA?
São duas faces da mesma moeda. Agentes de IA expandem o alcance de um atacante; modelos de ataque baseados em IA, como o Mythos, exploram esse alcance na velocidade da máquina. Ambos são bloqueados da mesma forma: avaliando e aplicando a política de identidade em tempo de execução, antes que o acesso seja concedido.
O que significa a intervenção humana em agentes de IA?
A maioria dos controles de agente resolve para aprovar ou bloquear. A intervenção humana no circuito adiciona uma terceira opção: quando um agente tenta uma ação sensível, Silverfort A solicitação é encaminhada para o humano responsável pelo agente para que este tome uma decisão antes da execução da ação. A pessoa aprova ou nega a ação no momento da execução, e o restante do trabalho do agente continua sem interrupção.
Será que Silverfort Agentes de IA seguros construídos no Google Cloud?
Sim. Travas deslizantes portáteis Silverfort Conecta-se diretamente ao Google Cloud Agent Gateway, de modo que cada ação tentada por um agente é avaliada em linha — antes de chegar aos sistemas subsequentes. As ações são aprovadas, bloqueadas ou encaminhadas para o responsável humano do agente para tomada de decisão. Sem necessidade de roteamento por proxy e sem alterações na forma como os agentes são criados ou implantados. Silverfort Também descobre agentes em modo somente leitura no Google Cloud e vincula cada um ao seu proprietário humano responsável e às identidades não humanas (NHIs) que possibilitam suas ações.