

「最先端AIは、最終的に攻撃側に有利な状況を作り出すことになるのだろうか?」
私が話をするセキュリティおよびID管理チームからは、ほぼ全員から似たような質問を耳にします。ここ1年を振り返ると、もっともな疑問です。しかし、それは通常、AIを最初に実用化できたチームが勝つという、能力を競う軍拡競争として捉えられています。
その見方では、実際に何が変わっているのかを見落としている。 セキュリティ運用 これらは特定の攻撃者を想定して作られたものではありません。人間の攻撃者がどのように行動するか、つまり、攻撃の速度、コスト、学習方法、攻撃を中止するタイミング、そして攻撃後に残すものなどに関する仮定に基づいて作られました。
AIエージェントは、そうした前提のほとんどを覆す。1つは持ちこたえ、そこで守備側が優位を取り戻す。
AI攻撃者の仕組みをどのようにテストしたか
憶測をなくすために、研究、インシデント対応、製品部門の私たちのグループが Silverfort AI攻撃シミュレーターを構築しました。モデルやツールに依存しないようにし、隔離されたラボで実行しました。ラボはほとんどの運用ネットワークよりもクリーンなので、以下は パターンベンチマークではなく、
前提1:攻撃は順次行われる
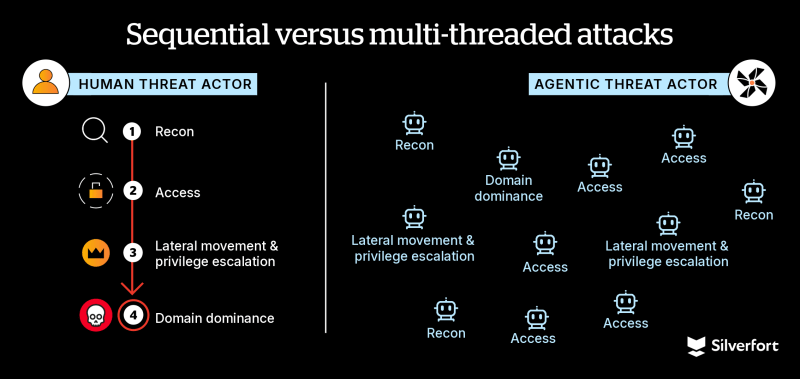
人間の侵入は、順序と論理に基づいて行われる。オペレーターは認証情報を取得し、一旦停止して次に何をすべきかを決定し、そして実行する。偵察、アクセス、権限昇格、そしてデータ漏洩という流れだ。ほとんどの検知・対応モデルは、この順序に基づいて構築されている。
エージェントは順番待ちをしません。シミュレーターでは通常、5~10個のエージェントが並行して動作し、それぞれが同じ目標に向かって異なるフェーズに取り組みます。最初の認証情報が手に入ると、各フェーズは互いの完了を待つ必要がなくなります。あるエージェントがさらに認証情報を収集する間、別のエージェントは横方向に移動し、さらに別のエージェントが別の認証情報を収集します。 特権の拡大それぞれが、他の者が既に発見したことを基に行動した。 ドメイン乗っ取りに至る完全な連鎖 4~5分で完了し、ほとんどのチームが1件のアラートに対応するよりも速い。
エージェントは機械並みの速度で移動する主な制約は、情報をどれだけ速く取り込み、それに基づいて行動できるかという点にある。これは、人間による対応を凌駕するだけでなく、自動化された対応も、多くの場合、それを上回っている。自動化は、テレメトリデータを中央プラットフォームに送信し、処理してから行動を起こす必要があるためだ。
並行性も同様に重要です。検出ロジックとアナリストの直感は、キルチェーンが順序通りに展開することを認識するように調整されています。各フェーズが順序通りに実行されず、重複したり相互に影響し合ったりする場合、初期段階の防御システムが捕捉するように訓練されているにもかかわらず、キルチェーンが自発的に出現しない可能性があります。
前提その2:攻撃は人数に比例して増加する
AI経済学に関する一般的な見解は、攻撃コストが下がったというものだが、まさにその通りだ。我々のシミュレーターは、1回のフル実行を12ドル相当で完了したが、時間の経過とともに約4ドルまで低下した。失敗して繰り返し実行された場合は、25ドルのコストがかかった。
しかし、重要なのはコストの変化ではない。攻撃者にとって真の制約となるのは、脆弱性の悪用やツールではなく、初期アクセスから目標達成までの過程における熟練した労働力なのである。
1,000の組織へのアクセス権候補と、そのうち10の組織を適切に攻撃できるだけの熟練オペレーターを擁するランサムウェア攻撃チームを想像してみてください。残りの990は失敗した攻撃ではありません。それらは未実行の攻撃候補リストです。初期アクセス権は、人間がそれを侵害につなげるよりもはるかに速く生成できるのです。
それがボトルネックを解消するエージェントです。ブーズ・アレン・ハミルトンは サイバー攻撃がAIのスピードで発生するとき (2026年3月) かつては複数の専門家を必要とした並行作業 今では一人でもできるようになった。エージェントは熟練オペレーターを凌駕する能力を持つ必要はなく、安価である必要もない。
彼らに必要なのは、次に開拓すべき未開拓の拠点を、追求する価値のあるものにすることだけだ。
前提3:攻撃者は記憶に頼る
人間の活動においては、コンテキストは苦労して獲得されるものです。それはオペレーターの頭の中、メモ、そして他の関係者との会話の中に存在し、人間のスピードで変化します。ケース管理、個人知識管理、その他のツールによって情報へのアクセス性は向上しましたが、その情報の利用と伝達は常に人間の限界によって制約されてきました。
エージェントは計画を作成し、サブエージェントを生成します。各サブエージェントは、資産、ID、有効な認証情報など、発見した情報を他のすべてのエージェントが読み取り、計画に反映できる共有メモリに書き込みます。人間のオペレーターが計画を変更するような事象を発見した場合、オペレーターは処理を停止し、その原因を究明します。エージェントは、単一のコンテキストソースに基づいてリアルタイムで計画を再策定します。
人間のオペレーターは、デプロイメントスクリプト内の認証情報、過剰に権限を与えられたグループが記録されたまま放置されたり、午前2時に重要でないと思われた共有情報など、価値を見落としてしまうことがあります。人間のオペレーターによる運用では、発見された情報が1人の担当者の注意を奪い合います。エージェントによる運用では、すべての発見情報が、それを利用できるすべてのエージェントに即座に提供されます。攻撃対象領域は、1人のオペレーターが気づいたものだけではなく、すべてのエージェントが発見したすべての情報の総和となります。
前提その4:攻撃者は疲れたり、イライラしたり、怖がったりする
防御側は何十年もの間、密かに人的摩擦を利用してきた。「敵に負担をかけろ」という格言は、それなりの理由があって定着している。攻撃を阻まれたオペレーターは苛立ち、ミスを犯し、捕まることを恐れ、そして多くの場合、より容易な標的へと移っていく。
エージェントはこれはまさに執拗な脅威です。シミュレーターでは、タスクがブロックされても諦めることはありませんでした。試行錯誤が繰り返され、試行回数に自然な制限はありませんでした。十分な数のタスクが失敗した場合にのみ、エージェントは一旦立ち止まり、計画そのものを再検討しました。ドアが閉まっていれば、再びドアノブを回し、別のドアを探しました。エージェントは、行き詰まった時のみ停止し、決して忍耐力を失うことはありませんでした。25ドルの失敗は無駄ではありませんでした。それは、エージェントが諦めようとしなかった結果だったのです。
これはサイバー犯罪の様相を大きく変えるだろう。これまでサイバー犯罪の多くは機会主義的なものだった。なぜなら、執拗な攻撃にはコストがかかり、高価値の標的に限られていたからだ。しかし、執拗な攻撃にほとんどコストがかからなくなった今、それほど高度な技術を持たない攻撃者でも、特定の組織を標的とした持続的な攻撃キャンペーンを展開できるようになる。
前提その5:攻撃者は防御側が認識できるツールを使用する
攻撃検知はこれまで、複数の階層構造で行われてきた。特定の攻撃ツールに焦点を当てる検知もあれば、より高度な検知は、攻撃ツールに関係なく、攻撃が引き起こす挙動や手法に焦点を当てる。どちらの検知方法も、その根底には、常に実行される広範な挙動分析が存在する。信頼性は通常、これらの階層間の相関関係から得られるものであり、そのためには状況把握と時間が必要となる。
エージェントは、このモデルに負荷をかけるために新しいマルウェアを必要としません。攻撃者は既に、署名付き管理ユーティリティ、商用リモートアクセス、環境にネイティブなツールなど、信頼できるツールへと移行しています。エージェントはこの移行を加速させます。エージェントはPowerShell、WMI、LDAPクエリ、組み込みユーティリティに精通しており、既知のツールキットを持ち歩くのではなく、各環境に合わせてそれらをその場で構成します。ツール固有の検出は効力を失い、残るのは管理作業とよく似たものになります。
そうなると、防御側は最も確実性が必要な時に、最も信頼性の低い層に頼らざるを得なくなり、同時に多数の並行する経路からノイズが大量に流入してくる。どのシグナルが重要かを判断できないチームは広範囲に封じ込めを行うが、広範囲の封じ込め自体が業務の中断につながる。攻撃側は防御側の対応を通じて損害を与えることになる。
エージェントが回避できないのは認証です。どのようなツールを使用しても、認証情報を提示する必要があります。異常な Kerberos チケット要求やドメイン コントローラーではないホストからのディレクトリ レプリケーションなど、最も有効な検出手法が認証とディレクトリの動作に基づいているのは偶然ではありません。ID によるスコープ設定、つまりどのアカウントがどこで認証され、それらの認証のうちどれが正当なものだったかを判断することで、数十もの複雑な経路を、実際にそれらを駆動している少数の ID に集約できます。
AI攻撃によって変わらないこと:エージェントは依然としてアクセス権限で動作する
攻撃エージェントは人間の攻撃者の行動に基づいて構築されているため、共通点と相違点の両方が多くのことを明らかにしている。
最初の共通点はアイデンティティです。人間と同じように、エージェントは環境の中を移動します。 正当な認証情報を使用する有効なIDが確立されると、その活動は通常の認証のように見え、多少奇妙な動作をする侵害されたアカウントがEDRやネットワーク制御をトリガーすることはめったにありません。
理由の一つは、セキュリティ運用がアイデンティティをどのように扱うかにある。ほとんどのSOCでは、アイデンティティはアーティファクトである。ログ内のフィールド、アラートを充実させる属性、 事後に方向転換するための何か侵入において、攻撃者が乗る乗り物であり、同時にその乗り物を停止させることができる制御ポイントでもあるという、本来の姿で扱われることは稀である。攻撃者はその隙間を機械的なスピードで悪用する。
2つ目の重複は、抵抗が最も少ない経路です。私たちの実行では、エージェントはまず非人間のアイデンティティを狙い、明確な好みを示しました。 サービスアカウントサービスアカウントの数は、人間のアカウント数をはるかに上回ることが多い。それらは通常、過剰な権限が付与されており、単一の制御ポイントを持つことはほとんどない。
組織が最も監視していないアカウントこそ、エージェントが最も狙うアカウントである。
これらは何も新しいことではない。特権と信頼された身分を悪用することは、 SolarWindsのような侵入新たな点は、エージェントが最先端モデルがそのような攻撃について知っているあらゆる情報を、まるで本能のように、数分で適用できるようになったことです。管理が最も難しいIDは、多くの場合、ビジネスが最も依存しているIDです。最初にそれらを狙う攻撃者に対しては、もはや無視することはできません。
これらのアイデンティティもまた エージェントが止められた場所認証時に 2 つの制御を適用して同じ攻撃を再実行したところ、正当なシステムのみに制限されたサービス アカウントと MFA すべてのプロトコルにわたるドメイン管理者に要求された結果、ドメイン侵害から「目的を達成できませんでした」に変わりました。 捜査官たちは各ブロックごとにルートを再計画したが、どの新しいルートも、彼らが使用できない身元情報に繋がっていた。 重要なのは、制御がどこに配置されているかということだった。つまり、アクセス決定の段階、エージェントが迂回できない唯一のポイントだ。
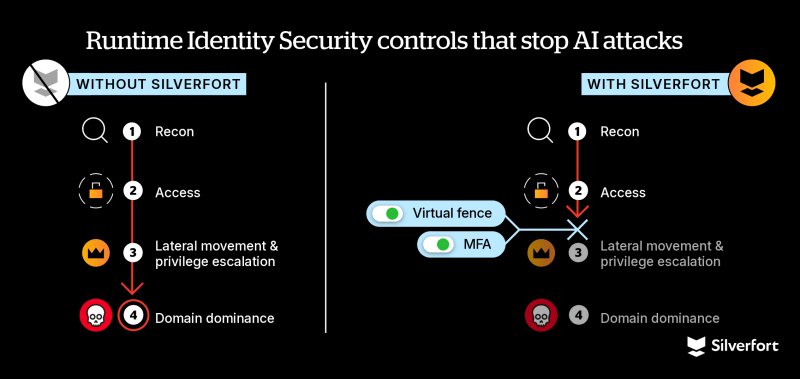
アクセスはスキルの問題ではない。悪用されるために存在するか、存在しないかのどちらかだ。
IDセキュリティ対策は、AI攻撃から身を守るためのパズルのピースの一つである。
ほぼすべての侵入にはアイデンティティ要素があり、横方向の移動と権限の昇格には パススルー認証そこが、エージェントが最も制約を受け、ディフェンダーが最も有利な立場にある場所だ。
しかし、IDセキュリティ対策は万能ではなく、その適用範囲を明確にしておくことが重要です。エージェントが、既に正当に保有しているIDへのアクセスを悪用した場合、個々のアクセス判断が間違っているように見えることはありません。許可された経路を通るデータ移動や、認証情報を必要としない公開サービスへの攻撃は、アクセス判断の対象外です。これらのケースは、検出、データ制御、パッチ適用といった対策が必要です。
AI攻撃時代におけるセキュリティリーダーへの3つの質問
では、AIは状況を左右するのだろうか? アクセスが保護されていない場合にのみ変化とは、アイデンティティを人工物として扱うことから、制御手段として扱うことへの転換です。AI攻撃者に対してより高速な検出で対応しようとしても、数学的な限界に直面します。攻撃の速度に合わせてトリアージできないチームは、トリアージを少し速くしてもギャップを埋めることはできません。より重要な問いは、決定的な第一防衛線は何かということです。その答えを見つけるのに役立つ3つの質問があります。
- どの 非人間的なアイデンティティ 最も重要な資産への認証が可能かどうか、また、それらの資産の所有者は誰か?
- これらのアクセス決定のうちどれが リアルタイムで拒否または異議申し立て事後的に検出するのではなく?
- もし サービスアカウント 事件発生中にシステムが侵害された場合、生産を中断することなくシステムを制限するにはどれくらいの時間がかかりますか?
回答が「わからない」「少ない」「数時間」であれば、それがエージェントが最初に見つけるギャップとなる。
AIエージェントのトリアージ能力に勝ることはできません。AIエージェントがアクセスしようとした瞬間に、そのアクセスを拒否することは可能です。
AI攻撃を阻止する方法について詳しく知りたい場合は、 AI攻撃対策キット.
