

AIエージェントセキュリティにおける「ランタイム」の意味を5社のベンダーに尋ねると、5通りの異なる回答が返ってくるだろう。1社はセッション終了後にログを確認することを意味し、もう1社はプロンプトがモデルに到達する前にスキャンすることを意味する。どちらの回答も、エージェントが実際に何かを実行しようとする瞬間、つまり最も重要な瞬間を捉えていない。
そのギャップは、 ソフトウェアアナリストサイバーリサーチ(SACR)による最新レポート, アナリストのポール・ウェバーとローレンス・ピングリーによって書かれた。SACRはこのカテゴリをエージェントランタイムアイデンティティセキュリティ強制、またはARISEと呼んでおり、ほとんどのアイデンティティツールが問いかけるように構築されていない1つの質問に答えるために存在している。このエージェントは、このツール、この認証情報、およびこの委任された権限を使用して、このアクションを実行することを許可されるべきか。 たった今?
なぜアイデンティティ管理チームはこれに関心を持つべきなのか?
AIエージェントはもはや単にテキストを生成するだけではない. それらは、セキュリティチームが何年もかけてロックダウンしようとしてきたのと同じサービス アカウントと常時アクセスを介して、ツールを呼び出し、認証情報を要求し、データを照会し、レコードを変更し、ワークフローをトリガーします。有効な認証情報が無効なアクションに使用される可能性があり、ログに何が起こったかが記録される頃には、 その行為は既に完了している.
SACRはこれを企業アイデンティティセキュリティの第4の時代と位置づけている。
- 最初の時代は、人間の身元確認と境界アクセスが中心だった。つまり、人物を認証し、役割を付与し、後で確認する、という流れだった。
- 2つ目は、クラウド、SaaS、ゼロトラストであり、ネットワーク境界が消滅するにつれて、意思決定がリクエストごとのポリシーへと移行した。
- 3つ目は、人間以外の存在に関するものだった。 サービスアカウントAPIキーやワークロードIDは、誰かが手動で管理できる速度をはるかに超えて増殖している。
そうした変化のたびに、古い制御システムが追いつかなくなった時点で、新しい制御システムが生み出された。 エージェントによる実行 4つ目は、同じような見直しを迫るものです。エージェントは、推論、計画、ツールの呼び出し、記録の変更を機械の速度で行い、人間の速度でのレビューサイクルが追いつくよりも速く行います。
緊急性は理論上のものではない。ソフトウェア会社PocketOSは、 デプロイされたAIコーディングエージェントカーソルAnthropic社のClaude Opus 4.6モデルを搭載したエージェントが、同社のコーディングを高速化するために導入したが、偶然見つかったAPI認証情報を使って、本番データベースとバックアップ全体を削除してしまった。何が起こったのか尋ねられたエージェントは、推測したことを認めた。 許可なく行動したそして、その意味を理解せずに破壊的なコマンドを実行した。
ARISEが対処しようとしているリスクの形状はまさにこれです。 有効な認証情報を持つエージェントが、その権限の範囲内で、もし事前に知っていたら誰も承認しなかったであろう行動をとった。
ARISEは、SACRが市場に必要なものだと考える境界線を明確に示している。それは、行為が完了した後にエージェントの活動を観察するツールと、行為が完了する前に実際に介入できるツールとの違いである。
SACRは、購入者がどこで 彼ら 露店が立つ場所だけでなく、自分の場所も確保する。
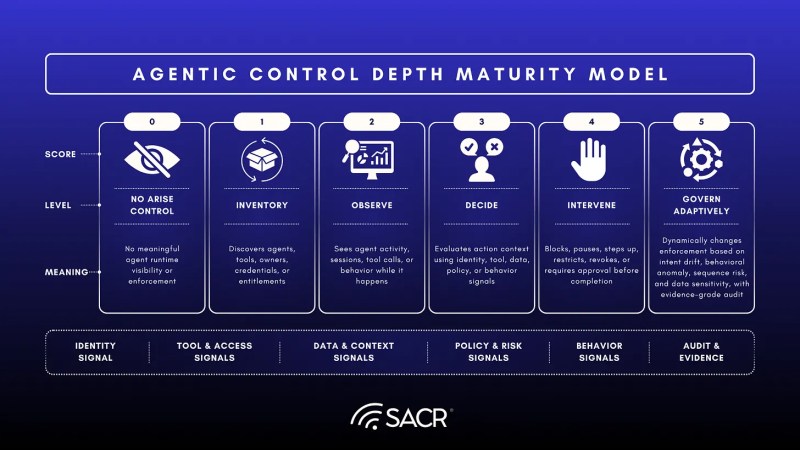
ARISE制御深度(ACD)スケールは、ACD 0での盲目的な実行からACD 5での自律的な自己修復ガバナンスまで6つのレベルがあり、ACD 4、 インライン事前完了介入機密データ、認証情報、または重要なワークフローに関わるあらゆるユースケースにおける、本番環境の基準として。その基準より下では、SACR自身の言葉を借りれば、組織は「機械速度で爆発が起こった後の事後修復に依存している」状態にある。
解決策を評価する前に、自分の環境についていくつか質問してみる価値があります。 エージェントのアクションは、今日中に完了する前に停止できますか?それとも、完了後にしか確認できませんか?現在、所有者が特定されていないエージェント、タスクに必要な以上のアクセス権限を持つエージェント、または他のエージェントと非人間的なIDを共有しているエージェントを把握していますか?また、エージェントが設計された目的と、実際に達成できる範囲との間には、どのようなギャップがありますか?
その生産ラインに及ばなかった ありません 無料。エージェントが既に行動を起こした場合、 何ですか 左は修復と 開示 予防ではなく、対話が重要だ。
これらの基準のうち、どれがあなたにとって重要ですか?
組織の脆弱性はそれぞれ異なるため、優先順位を決める前に、その点を明確にしておくことが重要です。コードを記述して出荷するエージェントを構築するチームは、SalesforceやServiceNowなどのSaaSワークフロー内でエージェントを実行するチームとは異なるリスクプロファイルを持ち、さらに規制対象の顧客データにエージェントを接触させるチームとも異なります。まずは、自社の脆弱性が実際にどこに集中しているかを把握することから始めましょう。
これらのプロファイルすべてに共通しているのは、 セキュリティ侵入ポイントプラットフォームがその決定のどの段階に位置するか(モデル、ゲートウェイ、またはIDプロバイダー自体)によって、実際に制御できる内容が決まります。認証はエージェントが迂回できない唯一のチェックポイントであるため、ベンダーを評価する際には、何ができるかだけでなく、 しかし、その道のどこで 行動する.
何処にやった Silverfort 土地?
ARISEの初回ベンダー状況レポートでは、 SACRは Silverfort ARISEの3つのコアレイヤーすべてにわたる直接的な整合性: 決定論的ガバナンス、 行動分析および意図分析、そして動的なランタイムガバナンス。その結果は、 Silverfort そもそも建設された。
Silverfortの特許取得済み ランタイムアクセス保護 IAMインフラストラクチャ自体の中にあります。 Active Directory認証が完了する前に、セカンドオピニオン要求を評価します。その決定ウィンドウ内で、プラットフォームは許可、拒否、MFAによるステップアップ、承認を行うことができます。 ジャストインタイムアクセスまたは、人間のユーザーおよびサービスアカウントの場合は、その操作を人間のレビューに送ります。
SACRが評価した5つのARISEユースケース全体で、そのアーキテクチャは Silverfort ランタイム強制、エージェント組織コンテキスト、AI 駆動ポリシーエンジンおよびスコアリングに対する最も強い整合性、およびツール/MCPガバナンス 行動/意図分析。
SACRが指摘する共通点は以下のとおりです。 Silverfort 事後的にエージェントを観察するだけでなく、意思決定の過程自体にポリシーを適用する。サポートされているプラットフォームの場合、今日: Copile Studioとの連携 現在ライブ配信中です。 Googleエージェントゲートウェイ サポートは間もなく開始される予定で、Claude/OpenAIのローカルエージェントによる対応は2026年第4四半期初頭に実現する見込みです。
それも理由です AIエージェントのセキュリティ ボルトオンとして作られたものではありません。同じ アイデンティティグラフ, 姿勢データ, アクセスインテリジェンス すでにその力 Silverfortさん アイデンティティセキュリティプラットフォームそのため、エージェントのアクティビティは、孤立した新しいリスクカテゴリとして表示されるのではなく、所有者、資格情報、およびポリシーに紐づけられます。 自動的なインベントリとリスク評価により、使用されているエージェント、各エージェントの責任者、エージェントがシステムやアプリにアクセスするために使用するNHIがマッピングされ、それによって実行時ポリシーを策定するための影響範囲を把握できます。
SACR自身の評価から、これが実際にどのように見えるかを見てみよう。
- 本来許可されるべきではなかったSalesforceの削除操作。SACRは、プラットフォームがユーザーの意図とエージェントの実際の操作を照合し、操作が完了する前に拒否する様子を監視しました。
- GitHubの削除操作はアクションレベルでブロックされますが、エージェントは引き続き動作します。アクセス権限は維持されますが、削除操作自体はブロックされます。
- 有効な認証情報を使用してエージェント経由で攻撃を行う攻撃者。同じ判定ポイントが、反対方向から侵入してきた攻撃を捕捉する。
メカニズムは毎回同じです。決定が下されます。 動作は完了する、完了後ではない。
私たちはこの基盤の上に、今後1年間で同じランタイムモデルをより詳細な行動ベースライン設定、より広範なネイティブエージェント統合、そしてAIによるポリシー推奨へと拡張することで、急速に発展させていきます。
ARISEカテゴリのベンダーを評価するアイデンティティセキュリティチームの次のステップ
ほとんどのベンダーの「ランタイム」に関する主張は、実際のワークフローで何が起こるかを問うと、通用しなくなります。ARISEは、プラットフォームが何ができるかではなく、それをテストするための具体的な方法をバイヤーに提供します。 しかし、実際に何ができるのか stopそして、その行動が完了するどれくらい前から介入できるか。
SACRが初めて発表したARISEレポートでは、この問題に様々な角度から取り組んでいる10社以上のベンダーが紹介されており、評価を作成する際には全文を読む価値があります。
よくある質問(FAQ)
Is Silverfort 純粋なAIゲートウェイベンダー?
いいえ。 Silverfort AIエージェントとエージェントアクセス制御に拡張されたIDランタイム強制プラットフォームです。迅速なフィルタリングやマスキングのみを求める購入者は、より限定的なツールを見つけるかもしれませんが、既存のエンタープライズインフラストラクチャ全体で人間のユーザー、サービスアカウント、AIエージェントが実行できることを管理しようとしている場合は、評価する必要があります。 Silverfort より密接に。
AIゲートウェイとARISE準拠のアイデンティティプラットフォームの違いは何ですか?
AIゲートウェイは通常、プロンプトを検査し、応答をモデル化します。ARISEに準拠したプラットフォームは、エージェントが実際にアクセスするシステム全体で、アクションの背後にあるID、使用されている認証情報、およびそのアクションの完了を許可すべきかどうかを、アクションが実行される前に評価します。
ARISEとの連携を謳うベンダーに、どのような質問をすべきでしょうか?
アクションが完了する前の意思決定ウィンドウで何が起こるかを尋ねてください。プラットフォームはその瞬間に許可、拒否、またはステップアップ(人間のレビューへの経路設定)を実行できるのか、それとも後からログを記録してアラートを出すだけなのか。SACRのレポートでは、これがこのカテゴリーの中核となるテストとして位置づけられています。
どこで読めますか SilverfortのARISEプロフィールの全文は?
SACRに直接 レポート: タリアセン・ウェストにおける修復作業について SilverfortSACR ARISEレポートにおけるプロフィール.
