妥協することなく、自信を持ってAIエージェントを導入しましょう。
AIエージェントは迅速に動作し、大規模な自動化を実現する。 Silverfort 初日からセキュリティを確保できるため、攻撃対象領域を拡大することなくAI自動化を拡張できます。
- すべてのエージェントを見つけよう。
- すべてのエージェントを、責任を負う人間の所有者に接続します。
- 実行前に実行時にエージェントの動作を制御する
- エージェントの行き過ぎを防ぐ

AIエージェントはイノベーションを推進する。しかし、その代償は?
企業はワークフローの高速化と新たな機能の解放を目指してAIエージェントを導入している。しかし、これらのエージェントが基幹システムと統合されるにつれ、ID管理の不備によって、ビジネス上重要なアクセス権限を持つ攻撃経路となってしまう。
エージェントは従来の可視性の枠外で活動する
AIエージェントはクラウドやSaaSにまたがり、標準的な本人確認監視を回避し、セキュリティ体制に盲点を生み出す。
明確な所有権や責任の所在がない
エージェントは自律的に動作するが、機密データにアクセスしたり、何らかのアクションをトリガーしたりする場合、人間の所有者への責任の所在は明確ではない。
過剰なアクセス権限はリスクを生み出す
エージェントには利便性のために広範な権限が付与されるが、過剰なアクセスは横方向の移動、権限昇格、データ漏洩の起点となる。
イノベーションと統制の対立は摩擦を生む。
エージェントを厳しく制限しすぎると、開発者の作業速度が低下します。逆に、セキュリティ対策を怠ると、リスクが増大します。従来のIAMは、自律型AI向けに設計されていません。
AIエージェントはイノベーションを推進する。しかし、その代償は?
企業はワークフローの高速化と新たな機能の解放を目指してAIエージェントを導入している。しかし、これらのエージェントが基幹システムと統合されるにつれ、ID管理の不備によって、ビジネス上重要なアクセス権限を持つ攻撃経路となってしまう。
エージェントは従来の可視性の枠外で活動する
AIエージェントはクラウドやSaaSにまたがり、標準的な本人確認監視を回避し、セキュリティ体制に盲点を生み出す。
明確な所有権や責任の所在がない
エージェントは自律的に動作するが、機密データにアクセスしたり、何らかのアクションをトリガーしたりする場合、人間の所有者への責任の所在は明確ではない。
過剰なアクセス権限はリスクを生み出す
エージェントには利便性のために広範な権限が付与されるが、過剰なアクセスは横方向の移動、権限昇格、データ漏洩の起点となる。
イノベーションと統制の対立は摩擦を生む。
エージェントを厳しく制限しすぎると、開発者の作業速度が低下します。逆に、セキュリティ対策を怠ると、リスクが増大します。従来のIAMは、自律型AI向けに設計されていません。
完全な可視性。実行時制御。摩擦ゼロ。
AIエージェントの検出、リスク評価、最小権限の適用を1つのプラットフォームに統合します。開発者の作業速度を低下させたり、ワークフローを書き換えたりすることなく、エージェントへのアクセスを安全に保護します。

エージェントの発見と所有権を完全に把握する
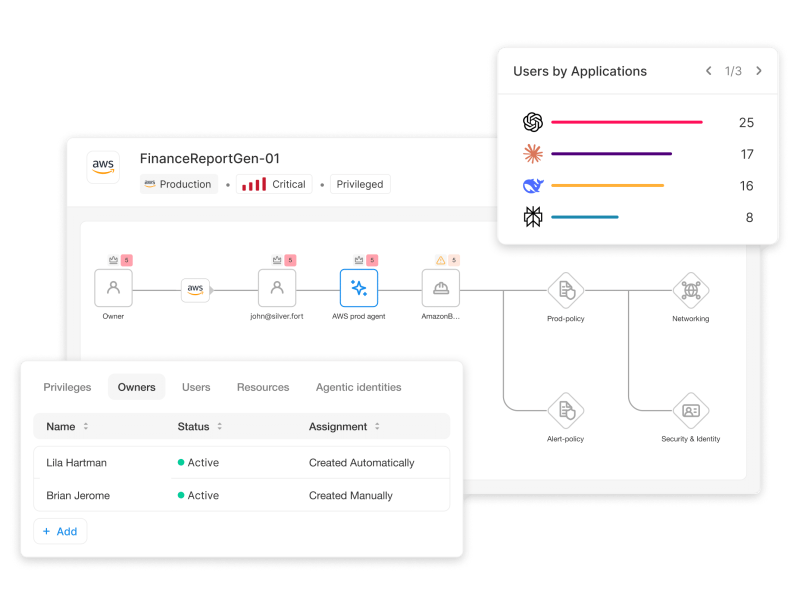
IdP、クラウドプラットフォーム、SaaSアプリ全体にわたる、承認済みか不正かを問わず、すべてのAIエージェントを継続的に検出します。ストーリーライングラフは、所有者、役割、アクセスパスをマッピングし、死角のない完全な可視性を実現します。

脅威をその場で阻止する
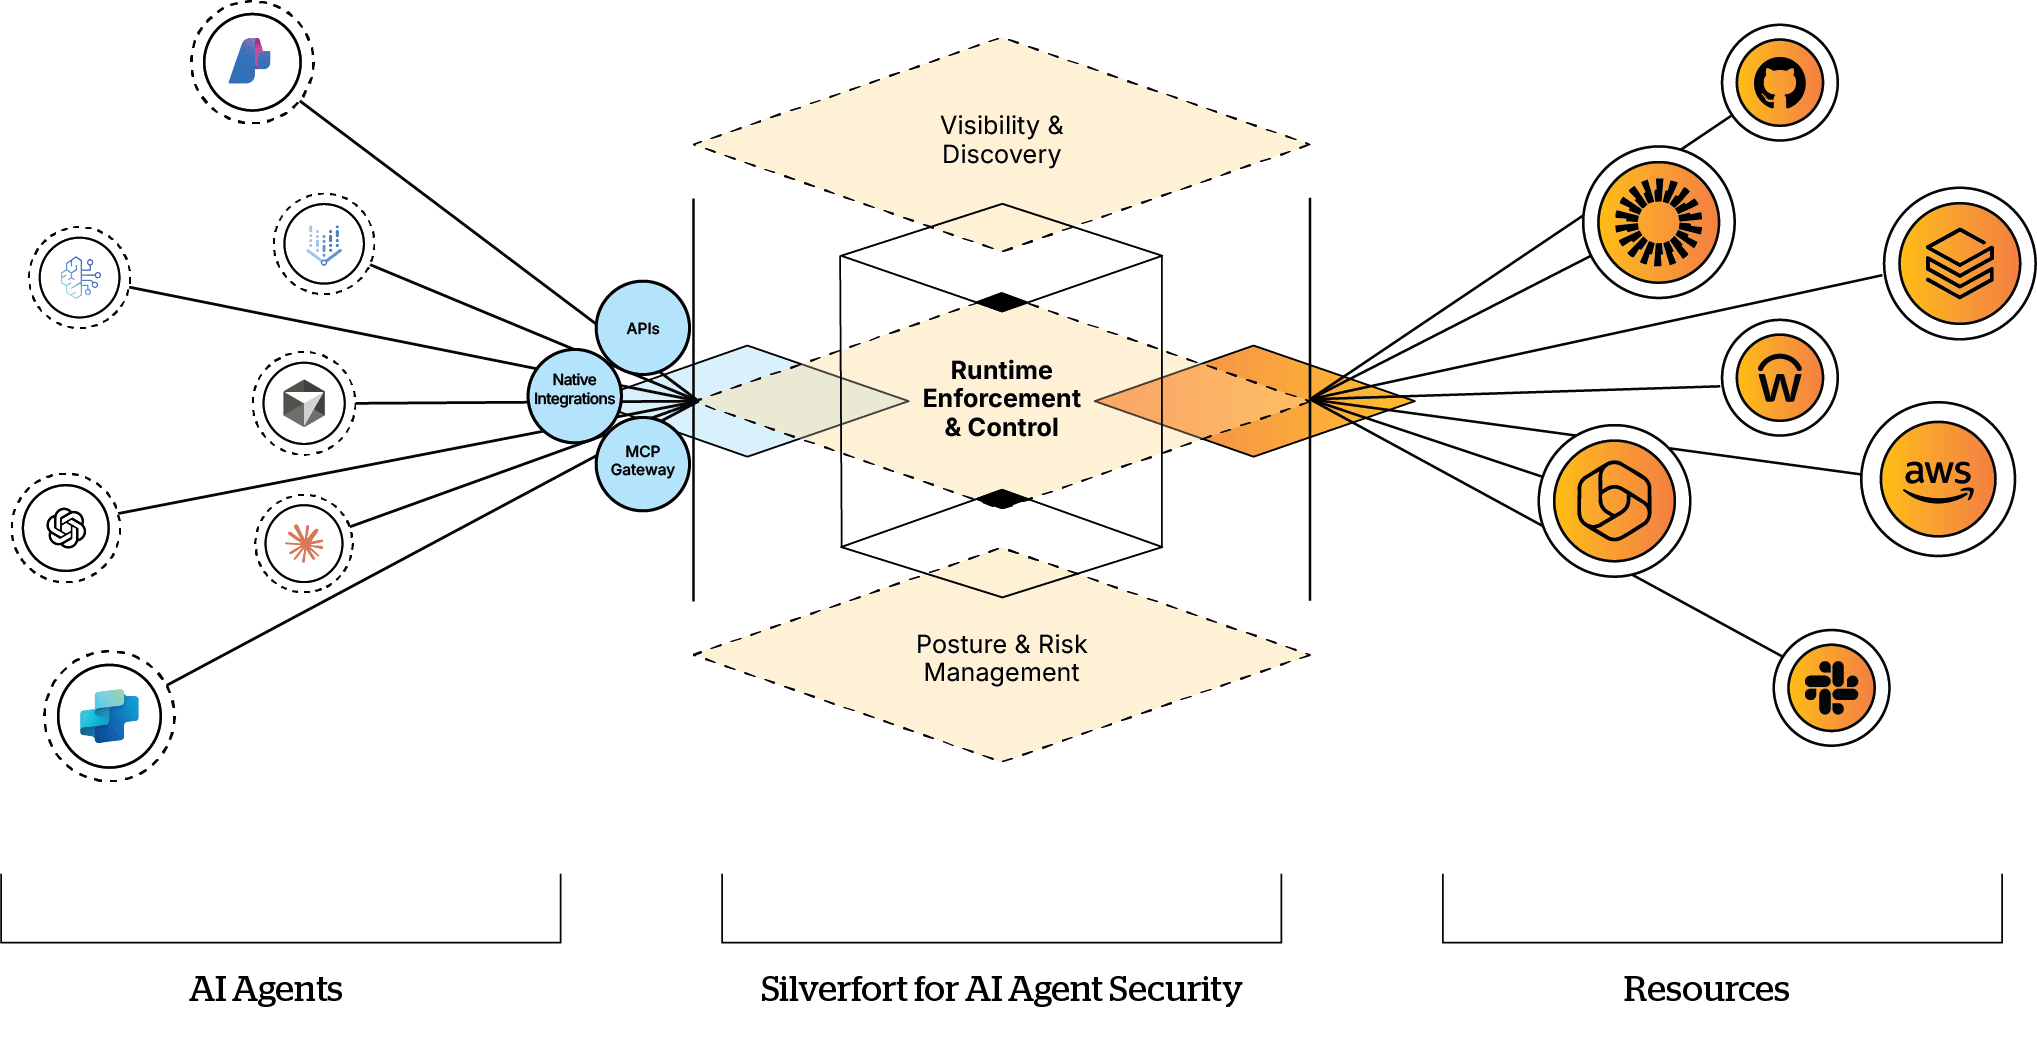
SilverfortGoogle Cloud Agent GatewayおよびMicrosoft Copilot Studioとのネイティブ統合とMCP Gatewayは、すべてのエージェント呼び出しをリアルタイムで監視し、実行前に認証範囲を評価することで、権限昇格、横方向の移動、または不正アクセスをブロックします。

開発者の作業を中断することなく、数日でデプロイできます。
API駆動型の検出には、ソフトウェアやコードの変更は一切不要です。MCPの適用は、シンプルなゲートウェイリダイレクトによって統合されます。開発者は開発速度を維持しつつ、セキュリティ担当者はエージェントの動作をランタイムで制御できるようになります。
私たちが日々解決している、AIエージェントに関する重要な課題
Shadow AI制御
未知のエージェントが事件に発展する前に、それらを発見し、制御する。
委任されたAIガバナンス
すべてのエージェントに最小権限を強制し、横方向の移動や権限の昇格を防止する。
監査に対する説明責任
エージェントの行動を、コンプライアンス遵守と調査を担当する人間にマッピングする。
MCPとネイティブ統合によるIDおよびアクセス制御
エージェントが機密性の高いツール操作を実行する前に、承認を必須とする(人間が関与する仕組み)。
NHI硬化
静的APIキーを使用する自律エージェントには、最小権限を適用してください。
私たちが日々解決している、AIエージェントに関する重要な課題
Shadow AI制御
未知のエージェントが事件に発展する前に、それらを発見し、制御する。
委任されたAIガバナンス
すべてのエージェントに最小権限を強制し、横方向の移動や権限の昇格を防止する。
監査に対する説明責任
エージェントの行動を、コンプライアンス遵守と調査を担当する人間にマッピングする。
MCPとネイティブ統合によるIDおよびアクセス制御
エージェントが機密性の高いツール操作を実行する前に、承認を必須とする(人間が関与する仕組み)。
NHI硬化
静的APIキーを使用する自律エージェントには、最小権限を適用してください。
影のAIから完全な制御まで。
環境全体に存在するすべてのAIエージェントを自動的に検出します
Silverfort IdPに接続します(Entra IDOktaなどのクラウドプラットフォーム、AWS、Azure、GCP、およびSaaSアプリを読み取り専用API経由で連携し、シャドウデプロイメントや不正デプロイメントを含むすべてのAIエージェントを自動的に検出します。プラットフォームは、IDとアクティビティシグナルを取り込み、データを正規化し、ライブエージェントインベントリを構築することで、初日から完全な可視性を提供します。死角はありません。手動による追跡は不要です。


各エージェントを人間のアイデンティティに紐付ける
Silverfort 各エージェントを、そのプロビジョニングIDと人間の所有者にマッピングし、役割、アクセスされたリソース、および権限チェーンを示すビジュアルストーリーライングラフで表示します。.
高リスクのAIエージェントを優先的に排除する
Silverfort計算する 権限レベル、データの機密性、および行動異常に基づいて動的にリスクスコアが算出されます。過剰な権限を持つエージェント、孤立したエージェント、または機密データにアクセスしているエージェントなど、リスクの高いエージェントが優先的に検出され、即座に是正措置が講じられます。


実行時にすべてのエージェント呼び出しに対してアクセス ポリシーを適用する
複数の制御プレーンを介して、実行前に制御権を掌握し、アクションを停止させる。
MCP ゲートウェイ: MCPクライアントはあなたの Silverfort ゲートウェイテナントのURL。ゲートウェイは、IDプロバイダー(IdP)を介してシングルサインオン(SSO)を強制し、各エージェントセッションを人間エンティティに関連付けます。すべてのツール呼び出しは、まずゲートウェイを経由します。 Silverfort 認証プレーンとスコープに基づいて評価を行い、拒否された通話はゲートウェイでブロックされます。許可された通話はバックエンドシステムに転送され、インベントリにログが記録されます。
ネイティブ統合: Silverfort主要なエージェントプラットフォームであるGoogle Cloud Agent GatewayとMicrosoft Copilot Studioとのネイティブ統合により、常に安全性が確保されます。インラインコントロールは各エージェントの動作を検査し、実行時に承認、ブロック、または担当者への引き継ぎといった決定論的な判断を返すことで、危険な動作を防止します。
影のAIから完全な制御まで。
環境全体に存在するすべてのAIエージェントを自動的に検出します
Silverfort IdPに接続します(Entra IDOktaなどのクラウドプラットフォーム、AWS、Azure、GCP、およびSaaSアプリを読み取り専用API経由で連携し、シャドウデプロイメントや不正デプロイメントを含むすべてのAIエージェントを自動的に検出します。プラットフォームは、IDとアクティビティシグナルを取り込み、データを正規化し、ライブエージェントインベントリを構築することで、初日から完全な可視性を提供します。死角はありません。手動による追跡は不要です。
各エージェントを人間のアイデンティティに紐付ける
Silverfort 各エージェントを、そのプロビジョニングIDと人間の所有者にマッピングし、役割、アクセスされたリソース、および権限チェーンを示すビジュアルストーリーライングラフで表示します。.
高リスクのAIエージェントを優先的に排除する
Silverfort計算する 権限レベル、データの機密性、および行動異常に基づいて動的にリスクスコアが算出されます。過剰な権限を持つエージェント、孤立したエージェント、または機密データにアクセスしているエージェントなど、リスクの高いエージェントが優先的に検出され、即座に是正措置が講じられます。
実行時にすべてのエージェント呼び出しに対してアクセス ポリシーを適用する
複数の制御プレーンを介して、実行前に制御権を掌握し、アクションを停止させる。
MCP ゲートウェイ: MCPクライアントはあなたの Silverfort ゲートウェイテナントのURL。ゲートウェイは、IDプロバイダー(IdP)を介してシングルサインオン(SSO)を強制し、各エージェントセッションを人間エンティティに関連付けます。すべてのツール呼び出しは、まずゲートウェイを経由します。 Silverfort 認証プレーンとスコープに基づいて評価を行い、拒否された通話はゲートウェイでブロックされます。許可された通話はバックエンドシステムに転送され、インベントリにログが記録されます。
ネイティブ統合: Silverfort主要なエージェントプラットフォーム(例:Microsoft Copilot Studio)とのネイティブ統合により、常に安全性が確保されます。インラインコントロールは各エージェントの動作を検査し、実行時に承認/ブロックという決定的な動作判断を返すことで、危険な動作を防止します。
CISO概要
攻撃側は数時間で動き出す。理事会は四半期単位で決定を下す。
CISO Briefは、ランタイムID制御を役員レベルの意思決定へと導きます。AI攻撃のコスト、フォーチュン50企業のレッドチームが発見したこと、そして今すぐ取るべき対策について解説します。
認定条件 Silverfort AIエージェントを大規模に保護する
Silverfort AIエージェント環境全体にわたる完全な可視性、リスク軽減、セキュリティを提供し、 MCPベースの通信とネイティブ統合 主要なエージェントプラットフォーム(Google Cloud Agent Gateway、Microsoft Copilot Studio)と連携しています。ツール呼び出しを検査し、インラインポリシーを適用することで、定義された承認プレーンとスコープに基づいてエージェントが明示的にアクションを実行できるようにします。当社のプラットフォームは、すべてのエージェントタイプに対してリアルタイムの制御、監視、および修復を提供し、常時有効な権限を排除し、実行時に包括的な保護を実現します。
Why Silverfort 異なっている
インライン執行
アクション実行前、および環境全体にわたる完全な検出
完全な人的所有権マッピング
Storylineグラフを使用すると、各エージェントをプロビジョニングしたユーザーと、各アクションを開始したユーザーを確認できます。
ランタイムポリシーの適用
認証プレーンとスコープを介して、すべてのエージェントタイプにわたって
インラインでアクションをブロックまたは制限する
実行前に遡及的なクリーンアップは行わない
エージェントもコード変更もプロキシも不要
API を利用した検出、ゲートウェイのリダイレクト、ネイティブ統合により、数ヶ月ではなく数日で完全な保護を実現します。
汎用セキュリティツール
AIセキュリティ分野のニッチベンダー

検査モード
- 警告のみ、事後分析
- 行動モニタリング、限定的な予防
インライン執行
アクション実行前、および環境全体にわたる完全な検出
説明責任
- 人間とエージェントの連携なし
- 部分的な地図作成、所有権は不明
完全な人的所有権マッピング
Storylineグラフを使用すると、各エージェントをプロビジョニングしたユーザーと、各アクションを開始したユーザーを確認できます。
アクセス制御
- 静的ポリシー、手動レビュー
- 実行時アラート、限定的な適用
ランタイムポリシーの適用
認証プレーンとスコープを介して、すべてのエージェントタイプにわたって適用されます。
予防能力
- 検知して警告を発するが、インラインブロッキングはしない
- 行動異常検知、反応的対応
インラインでアクションをブロックまたは制限する
実行前に遡及的なクリーンアップは行わない
運用上の安全性
- 手動設定、高摩擦
- 計測機器の設置またはコードの変更が必要
エージェント不要、コード変更不要、プロキシ不要。
APIを利用した検出、ゲートウェイのリダイレクト、ネイティブ統合により、数ヶ月ではなく数日で完全な保護を実現します。
アナリスト調査
どのベンダーも「ランタイム」という言葉を使う。新しい分析フレームワークは、その言葉が本当に意味のあるものかどうかを検証する。
ソフトウェアアナリストサイバーリサーチ(SACR)は、事後的にエージェントを監視するツールと、アクションが完了する前に介入できるツールを区別するためにARISEフレームワークを構築しました。SACRは、最初のARISEベンダーランドスケープレポートで、 Silverfort 決定論的ガバナンス、行動および意図分析、動的ランタイムガバナンスという3つのコアレイヤーすべてにおいて、直接的な整合性が確保されている。