
TL; DR
2025年12月、重要な ServiceNow AIの脆弱性 ユーザーのなりすましとワークフローの完全な悪用を可能にした。 あタティック 認証情報と脆弱なIDバインディングにより、エージェントが偽造されたIDに基づいて動作することが可能になり、エージェント間の信頼関係の悪用も発生します。これは実行時におけるIDの脆弱性であり、そこから学ぶべき重要な教訓があります。迅速な対応と透明性のある対応により、CVEの脆弱性を超えた学びを得ることができたServiceNowに感謝します。
何が起こったのか?
2025年12月下旬、セキュリティ研究者たちは 開示 重大な認証および認可の脆弱性変動性 ServiceNowのAIプラットフォームにおける脆弱性で、後にCVE-2025-12420として追跡された。この脆弱性はVirに影響を与えた。tual Agent APIとNow Assist AIエージェントに脆弱性があり、研究者らは、この脆弱性を悪用して攻撃に成功した攻撃者が、管理者を含む任意のユーザーになりすまし、特権アカウントを作成し、ワークフローを実行し、顧客のServiceNowテナントを完全に制御できるだけでなく、接続されたエンタープライズシステムにも侵入できる可能性があることを文書化しました。この脆弱性は、静的な統合認証情報、APIレイヤーでの不十分なID検証、および検証されていないIDコンテキストに基づいてアクションを実行するAIエージェントが、従来の制御を回避したことが原因でした。
ServiceNowは、報告を行った研究者と緊密に連携し、2026年1月初旬にパッチと構成変更をリリースし、組み込み認証情報をローテーションし、顧客に直接緩和策に関するガイダンスを提供しました。広範囲にわたる悪用を示す公的な証拠はありませんでした。このインシデントの重要性は、確認された被害よりも、エンタープライズプラットフォームにおける自動化とアイデンティティ管理の現状について明らかにした点にあります。
兵器化の可能性のあるシナリオ
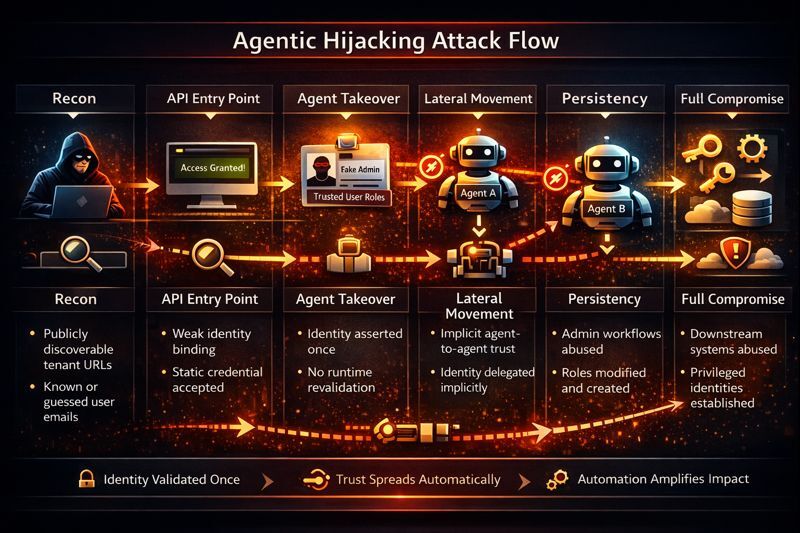
攻撃者は顧客のServiceNowテナントURLを特定し、特権ユーザーのメールアドレスを取得します。脆弱性のある仮想エージェントAPIを悪用することで、攻撃者は認証を行うことなくそのユーザーになりすまし、多要素認証(MFA)とシングルサインオン(SSO)を完全に回避します。
攻撃者はNow Assist AIエージェントを利用して自動化を実行し、新しい管理者アカウントを作成して高い権限を持つロールを割り当てます。これらの操作は承認済みのワークフローを通じて実行され、正当なアクティビティとしてログに記録されます。その後、攻撃者はServiceNowの統合機能を利用して、接続されたIDプロバイダーの認証情報をリセットしたり、クラウド環境へのアクセスをプロビジョニングしたり、アラートを抑制したりします。
この段階では、脆弱性は完全に悪用される。攻撃者は、脆弱性を悪用するのではなく、ビジネスロジックを用いて永続的な管理権限を確立し、ServiceNowを制御プレーンとして信頼している下流システムへと横方向に侵入する。
その正体:エージェント向けランタイム信頼
「今回の情報漏洩が重大な事態を招いたのは、セキュリティ対策が欠如していたことではなく、その対策がどこで停止していたかという点だった。本人確認は入り口で一度だけ行われ、その後は永久に信頼できるものとして扱われた。それ以降、操作が実行される際に本人確認、再検証、または疑義が行われることはなかった。」
ロイ・アッカーマン、アイデンティティセキュリティ戦略担当副社長
そのモデルはエージェントシステムでは破綻する。エージェントは 長寿命で、自律的で、構成的それらは時間とともに動作し、他のエージェントを呼び出し、人間の介入なしにワークフローをトリガーします。それぞれの動作はシステムへの信頼をさらに広げますが、 そうした行動の背後にあるアイデンティティは、決して再主張されたり再評価されたりしない。.
その結果、アイデンティティは実行時制御ではなく、静的なラベルとなってしまった。権限は境界で強制される一方で、真の権力は実行フローの奥深くで行使されるようになった。最初のアイデンティティの主張が間違っていた場合、下流のすべての決定はその誤りを継承することになった。
主体的な環境においては、アイデンティティは行動とともに移動しなければならない。 エージェントには独自のIDが必要ですエージェントが実行できる範囲を明確に制限し、エージェント間で権限を委譲する方法に関する明確なルールを設ける必要があります。実行時の本人確認がなければ、自動化は単に高速化するだけでなく、盲目的に進んでしまいます。
オンデマンドウェビナー
次のアイデンティティに関する課題:AIエージェントのセキュリティ確保
- AIエージェントが新たなアイデンティティとなる理由
- 信頼とガバナンスがどのように影響するか
- 組織内でAIエージェントを安全に運用するための戦略
アイデンティティセキュリティの教訓
構築ワークフローの中にいる場合/確保する/ガードレイリング エージェント、 これが私の見解です sいくつかのIDエンティティと アクセス制御の失敗パターンは、エージェントとその認証情報/信頼関係が脆弱な方法で構築されたことを、異例なほど明確に示していた。
認証なしのなりすまし
このプラットフォームは、暗号学的証明ではなく、脆弱な識別子に基づく本人確認を受け入れていた。メールアドレスが本人確認トークンとして機能し、セッション検証、多要素認証、およびセキュリティレベルを完全に回避していた。
特権の拡大と継続性
なりすましが成功すれば、攻撃者は脆弱性を悪用する必要はなかった。 追加の 脆弱性。彼らは正当なワークフローを使用して新しいp特権的な記録と 修正する 役割 確立 秘密裏のバックドアではなく、正規の状態変更を通じて永続性を確保する。
ビジネスロジックとワークフローの悪用
この脆弱性を悪用する経路は、承認された自動化が設計どおりに動作することに依存していた。プロビジョニングフロー、承認、および構成変更 実行された 正しくは、偽の身元情報を使用するだけだった。これにより、攻撃対象はコードの欠陥から、ビジネスロジックに組み込まれた信頼の前提へと移行した。
エージェント間の信頼の悪用
エージェントは、本人確認や意図の再検証を行わずに、他のエージェントに権限を委任した。これにより、現代版の「混乱した代理人」シナリオが生まれ、信頼がエージェント間で推移的に伝播し、単一の本人確認情報の漏洩がもたらす影響が増幅された。
二次実行
信頼度の低い入力が、間接的に高権限のアクションを引き起こした仲介者 攻撃対象はエージェントだった。攻撃対象はプロンプトや言語操作ではなく、実行コンテキストと委任された権限だった。
検出と監査の劣化
アイデンティティ層自体が侵害され、攻撃者が上流へと移動し続けた場合、 のように見えた 正当なユーザー活動。その結果、従来のIDベースの監視や行動分析は信頼性を失った。 これらのパターンを合わせると、 実証します エージェントシステムが従来のセキュリティを侵食する 同一でない限りレイヤリング コントロールは 継続的に、状況に応じて、実行時に適用される。アイデンティティが制御ではなく前提として扱われると、自動化はセキュリティを強化する力となるどころか、侵害を加速させる要因となる。
結論:設定ミスから次のAPT攻撃へ
この攻撃フローは、単一の欠陥ではなく、AIエージェントの設計と実行におけるシステム的な欠陥を露呈しています。エージェント間のインタラクションフローでは、IDが一度検証された後、永続的にそのIDが保証されていました。信頼は再検証されることなく、エージェントとワークフロー全体に伝播していました。個々の決定は単独では妥当に見えましたが、それらが組み合わさることで安全でない実行パスを形成していました。これらはフローレベルの脆弱性であり、権限が長期にわたり自律的かつ構成的なシステム内でどのように伝達されるかに根ざしています。
盲点はコードの品質ではなく、信頼の継続性です。組織は、設定ミスだけでなく、安全でない信頼パスをスキャンする必要があります。IAMチームとセキュリティチームは、これらのミスが発生することを想定して、対策を講じる必要があります。 ランタイムIDセキュリティ これにより、設計上の前提が崩れた場合でも、不正行為を検知して阻止することが可能になります。これはまた、攻撃検証コミュニティに対し、エージェントによる攻撃経路や信頼伝播の失敗をモデル化するよう求めるものでもあります。
AI導入のスピードと実験精神に流されて、アイデンティティ管理が置き去りにされてはならない。エージェントシステムが従来の制御システムよりも速いスピードで進化するにつれ、アイデンティティセキュリティは新たな領域へと拡大する必要がある。それは、継続的、リアルタイム、そしてコンテキスト認識型のセキュリティである。業務の実際の遂行方法に合わせてアイデンティティ管理を適応させる組織こそが、未来のトレンドを先取りできるだろう。
これは次世代の攻撃ではありません。攻撃グループは既に、スキャン、チャレンジ回避、そしてこれらの欠陥のある設計パターンの悪用をAPT(高度標的型攻撃)のインフラストラクチャに組み込み、大企業を標的としてテストしています。
資料
CVE-2025-12420
ServiceNowの認証および認可に関する脆弱性を説明する公式CVEレコード。
https://nvd.nist.gov/vuln/detail/CVE-2025-12420
ServiceNowのセキュリティアドバイザリおよび顧客への通知 (1月2026)
ServiceNowによる、仮想エージェントおよびNow Assist AIの脆弱性に関する公式開示および対策ガイダンス。
https://support.servicenow.com/kb?id=kb_article_view&sysparm_article=KB0XXXXXX
(注:ServiceNowのアドバイザリは顧客がアクセス可能です。正確なKB IDはインスタンスによって異なります。)
AppOmni Research: ServiceNowにおける「BodySnatcher」エージェント型AIの脆弱性
脆弱性、悪用経路、およびエージェントによる不正利用パターンに関する、第三者機関による詳細な技術分析。
https://appomni.com/ao-labs/bodysnatcher-agentic-ai-security-vulnerability-in-servicenow/
暗読
この脆弱性とそのAI駆動型SaaSプラットフォームへの影響に関する、独立した報道と専門家による解説。
https://www.darkreading.com/remote-workforce/ai-vulnerability-servicenow
ThaiCERTによるServiceNow AIの脆弱性に関する勧告
国家CERTによる分析結果。リスク、影響を受けるコンポーネント、および軽減策に関する推奨事項をまとめている。
https://www.thaicert.or.th/en/2026/01/15/critical-ai-driven-vulnerability-discovered-in-servicenow-could-lead-to-full-system-compromise/
