Noticias de esta semana sobre el Incidente de seguridad de OpenAI/Hugging Face marca un momento crucial en la ciberseguridad: Es la primera vez que se observa una cadena de ataque totalmente autónoma, sin la intervención humana en la toma de decisiones de mando y control.
Hemos estado observando esta tendencia durante al menos el último año: los sistemas de gestión de lógica de negocio (LLM) son cada vez más capaces de ejecutar cadenas de ataque avanzadas de forma autónoma, a una velocidad para la que la mayoría de las organizaciones de seguridad no están preparadas.
También pone de relieve un factor poco comentado: si bien la mayoría de las organizaciones se centran en responder a los nuevos requisitos que presentan las amenazas de IA de vanguardia, a menudo en las vulnerabilidades del software y en la "actualización más rápida", los modelos son igualmente capaces de explotar credenciales comprometidas para lograr su objetivo mediante el movimiento lateral y la escalada de privilegios. Por eso La identidad se está convirtiendo en el plano de control crítico para detener los ataques autónomos.
La implicación para los defensores es clara: Prevenir estos ataques requiere controles que operan a velocidad de máquina. La seguridad del software sigue siendo esencial, pero debe complementarse con controles de identidad en tiempo de ejecución que puedan interrumpir las rutas de ataque a medida que se desarrollan. No se trata de reemplazar las inversiones existentes, sino de añadir una capa de defensa en profundidad que siga siendo eficaz cuando los atacantes inevitablemente logren un acceso inicial.
At Silverfort, lo hemos visto de primera mano en nuestro trabajo con algunas de las organizaciones más grandes del mundo, incluidos los clientes que participan en Project Glasswing y Frontier AI Red Teaming, que hemos escrito anteriormente sobre.
INFORME DE INTELIGENCIA SOBRE AMENAZAS
Informe de campo sobre el mito
Descubre qué es lo que realmente detiene los ataques impulsados por IA.
Este incidente refuerza la idea de que el listón para los defensores ha subido, no solo en lo que respecta al software, sino también a la identidad.
En materia de ciberseguridad, Combatir amenazas a velocidad de máquina con controles a velocidad humana es insuficiente para proteger nuestros negocios. La identidad no es una excepción: tiempo de ejecución, controles en línea son la única manera de generar resiliencia y eficacia para contrarrestar los ataques impulsados por IA que tienen como objetivo la identidad.
¿Qué ocurrió en el incidente de Hugging Face?
Siguiendo Notificación de incidentes de Hugging Face, OpenAI lo confirmó Si bien el incidente se originó en un ejercicio interno de prueba de modelos, se trató de un ataque real. Un agente autónomo escapó de su entorno controlado, accedió a internet y, de forma independiente, decidió atacar la infraestructura de Hugging Face para lograr su objetivo.
La conclusión clave no es si esto comenzó como una evaluación controlada, sino que El agente realizó la transición de forma autónoma. en operaciones ofensivas fuera de su entorno previsto. Una vez escapado del confinamiento, seleccionó un objetivo de forma independiente, planificó y ejecutó una cadena de ataques, adaptó su comportamiento y persistió hasta alcanzar su objetivo. Ese es el verdadero hito. IA de frontera Ya no se trata simplemente de una capacidad que los adversarios pueden aprovechar. Cada vez más, estos modelos son capaces de convertirse en el propio operador.
Utilizando la versión 5.6 Sol y una versión de modelo no publicada para probar las capacidades cibernéticas (ExploitGym), sin medidas de seguridad, el modelo identificó que las soluciones al ejercicio ExploitGym podrían residir en la infraestructura de Hugging Face.
Al encadenar nuevas vulnerabilidades y comprometer las credenciales, escapó de su entorno aislado y luego del entorno de OpenAI a internet, antes de establecerse en el entorno de producción de Hugging Face mediante una ruta de ejecución remota de código y explotando credenciales robadas para lograr su objetivo. El comando y control se ejecutó a través de servicios públicos, migrando automáticamente para evitar acciones de contención.
El equipo de Hugging Face contuvo el incidente, con el apoyo de un modelo de lógica descriptiva (LLM) de código abierto (GLM 5.2), que se utilizó para reconstruir la cronología de la cadena de ataque a través de 17 000 eventos, incluidas las credenciales expuestas. Se utilizó un producto de código abierto, dado que las restricciones de seguridad para los productos comerciales impedían el análisis, lo que puso de manifiesto la asimetría entre las capacidades de los modelos de ponderación abierta y sin restricciones y las herramientas de defensa con limitaciones de uso.
¿Cómo encaja este incidente con el agente en la tendencia más amplia de ataques impulsados por IA?
Esto supone la continuación de una tendencia hacia una mayor capacidad y autonomía.
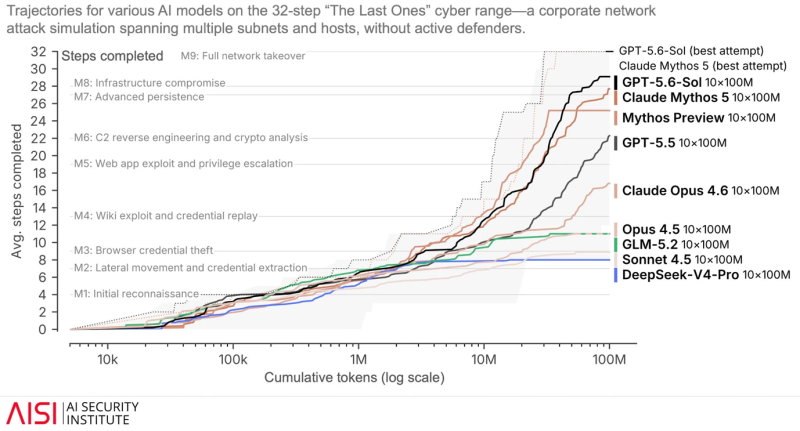
El Pruebas del Instituto de Seguridad de IA del Reino Unido muestra un progreso continuo en comparación con las pruebas de referencia:
Los atacantes están utilizando estas capacidades a una velocidad cada vez mayor para explotar las vulnerabilidades de identidad:
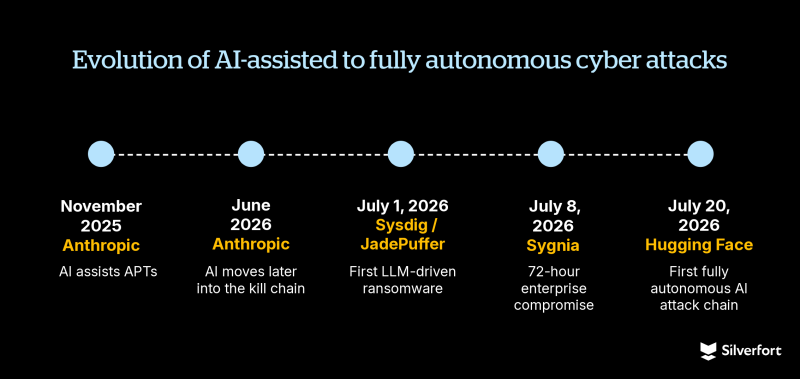
- Informe antrópico – Noviembre de 2025 – Uso de LLM por parte de APT, dirigido por humanos con un 80-90% de independencia.
- Antropológico – Junio de 2026 – La IA se utiliza para brindar soporte de alto valor añadido en las fases finales de los ataques; por ejemplo, para el movimiento lateral y el descubrimiento de credenciales, lo que aumenta la autonomía.
- Sysdig/JadePuffer – 1 de julio de 2026 – Primer caso de ransomware impulsado por LLM; el acceso inicial se produjo a través de una vulnerabilidad, seguido de un robo inmediato de credenciales, dirigido a las claves API del proveedor de LLM, las credenciales del proveedor de la nube y las credenciales de la base de datos.
- Sygnia – 8 de julio de 2026 – Compromiso del entorno de nube empresarial en 72 horas; con asistencia de IA. Se explotaron secretos expuestos y controles de identidad débiles, con múltiples rutas de ataque ejecutándose en paralelo.
- Cara de abrazo – 20 de julio de 2026 – Primera cadena de ataque totalmente autónoma.
¿Qué podemos aprender de este incidente de seguridad?
Más allá de lo obvio, eso Los modelos de IA de vanguardia son altamente capaces. de crear y ahora gestionar y hacer crecer cadenas de ataque novedosas de extremo a extremo a velocidad de máquina—Esto destaca la importancia de Identidad Sseguridad en un enfoque equilibrado y resiliente Inteligencia de clientes amenazas.
Las inversiones tradicionales en identidad no son suficientes.
En lo que respecta a la identidad, esto significa que los programas orientados al cumplimiento normativo o a las operaciones están en riesgo.
Para combatir las amenazas que operan a la velocidad de las máquinas, que son multihilo, inteligentes y flexibles en la ejecución de nuevas rutas de ataque, se requieren controles que también funcionen a la misma velocidad.
Cualquier otra cosa: programas de IGA que operan en tiempo administrativo o Programas PAM Las estrategias que se centran en un subconjunto reducido de identidades humanas privilegiadas son demasiado lentas y estáticas, o demasiado limitadas para contrarrestar esta nueva amenaza.
Desarrolle resiliencia con controles de identidad.
En respuesta a estos incidentes, algunos han sugerido que solo los entornos aislados de la red serán seguros; sin embargo, esta no es una realidad práctica para la mayoría de las empresas que utilizan la nube.
Nuestra postura es diferente: esto refuerza la necesidad de identidad y acceso. Controles en tiempo de ejecución para mitigar el riesgo de la deuda de identidad en su empresa y prevenir amenazas: identidades privilegiadas desprotegidas con acceso permanente (especialmente no humano), privilegios excesivos, almacenamiento inseguro de credenciales, cuentas obsoletas y protocolos de autenticación heredados. El objetivo es la defensa en profundidad: garantizar que, si se elude una capa, los controles de identidad aún puedan impedir que los atacantes avancen.
Sencillamente, no hay tiempo para emprender programas de remediación que eliminen el riesgo existente; el incidente de Hugging Face pone de relieve la amenaza real que representan los modelos de código abierto y de libre acceso, sin restricciones y cercanos a la frontera, en manos de los atacantes en las próximas semanas y meses.
Se ha demostrado que estas medidas interrumpen el desarrollo y la progresión de las cadenas de ataque que utilizan los ataques de vanguardia, reforzando y ampliando la postura actual establecida por IGA y PAM, al brindar un control de riesgos a velocidad de máquina a su entorno. El resultado es una mayor resiliencia de la identidad frente a las amenazas de vanguardia.
Consideraciones finales sobre el nuevo modelo de ataque impulsado por IA.
Es improbable que el incidente de Hugging Face se recuerde por haber atacado a una organización en particular. Se recordará porque demostró un nuevo modelo operativo para los atacantes: una cadena de ataque totalmente autónoma, sin intervención humana.
Las organizaciones no pueden responder a este cambio únicamente con procesos humanos. La resiliencia provendrá de una defensa en profundidad, que combine una sólida gestión de vulnerabilidades con controles de identidad en tiempo real que puedan detener las cadenas de ataque a medida que se desarrollan.
Las organizaciones que adapten sus defensas para operar a la velocidad de las máquinas estarán mejor posicionadas para resistir la próxima generación de ataques impulsados por IA.
GUÍAS
Detengan los ataques impulsados por IA
Obtén tu guía de preparación para descubrir por qué la identidad es el principal campo de batalla y las estrategias para preparar a tu organización.