
Evita que tus agentes de IA se descontrolen.
Implemente controles de identidad en el momento en que un agente de IA actúe. Elimine la proliferación de credenciales, los agentes con privilegios excesivos y la automatización sin control, sin frenar la innovación.
Las amenazas a la IA provienen de dos direcciones. La identidad controla ambas.
Ya sea que la amenaza sea externa o interna, se manifiesta a través del acceso que un agente tiene a la información y las acciones que se le permiten realizar. En otras palabras, ambos riesgos comparten un mismo plano de control: la identidad.

Atacantes externos que explotan agentes de IA
- Adquisición maliciosa de un agente
- Servidores MCP envenenados con instrucciones maliciosas
- Ataques de inyección rápida que redirigen el comportamiento del agente.
- Ataques impulsados por IA que alcanzan las credenciales de los agentes y se mueven a velocidad de máquina.

Riesgos internos derivados de los agentes de IA
- Agentes que exceden su alcance designado
- Cadenas de delegación de agente a agente prohibidas
- Desviación del comportamiento: agentes que actúan fuera de la intención original.
Lo que necesitas para proteger a los agentes de IA
Obsérvalo. Evalúalo. Contrólalo.
Las herramientas de seguridad tradicionales no fueron diseñadas para agentes de IA. Desconocen la existencia de agentes, no pueden establecer relaciones entre ellos y con los sistemas, y carecen de la capacidad de aplicar políticas en tiempo de ejecución, antes de que un agente realice una acción que usted jamás habría aprobado. La seguridad eficaz de los agentes de IA requiere que tres elementos funcionen conjuntamente:

Visibilidad continua y completa

Evaluación de la postura y los riesgos

Aplicación y control en tiempo de ejecución
Presentamos el plano de control basado en la identidad para agentes de IA.
Silverfort Aborda la seguridad de los agentes de IA de la misma manera que siempre ha abordado la seguridad de la identidad: con una plataforma única y unificada que elimina los silos y aplica el control en todos los entornos, sin necesidad de reconstruir, redirigir o adaptar los agentes.
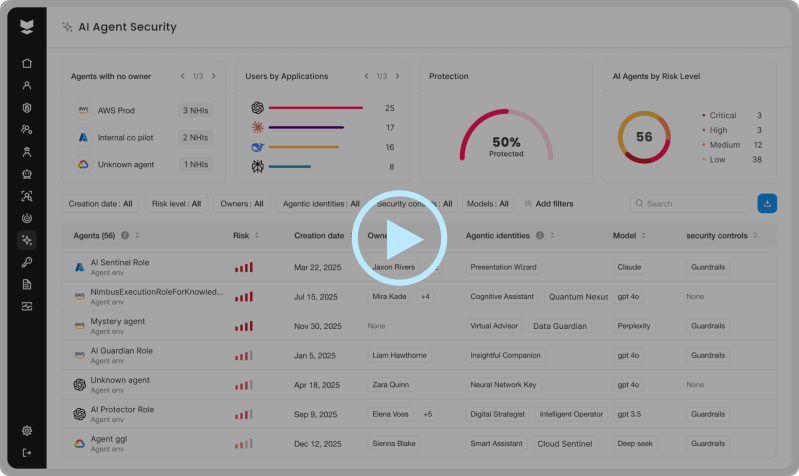
Cómo la seguridad de los agentes de IA con Silverfort funciona
De los puntos ciegos al control en tiempo de ejecución en tres pasos.
Paso 1: Visibilidad y descubrimiento
Silverfort descubre automáticamente todos los agentes de IA en AWS, Azure, GCP, Entra ID, Microsoft Copilot Studio, OpenAI y Anthropic.
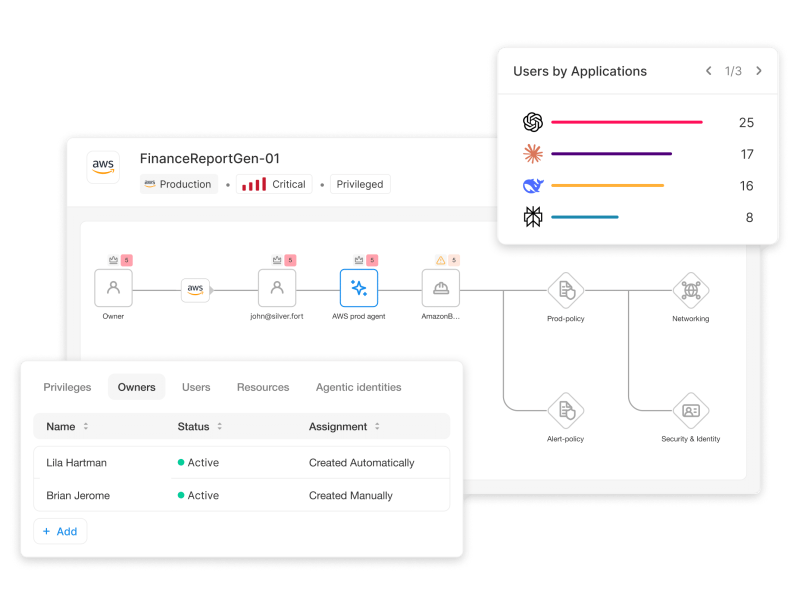
Cada agente se vincula instantáneamente con su propietario humano, lo que garantiza una clara rendición de cuentas y un inventario completo en tiempo real. Los identificadores de salud y las rutas de conexión asociados se muestran junto a cada agente, para que comprenda el contexto completo y su verdadero alcance: no solo qué es un agente, sino también a qué está conectado.
Paso 2: Postura y gestión de riesgos (AI-SPM)
SilverfortLa gestión de la postura de seguridad mediante IA evalúa continuamente a cada agente en busca de configuraciones y vulnerabilidades de riesgo, incluido el acceso con privilegios excesivos, los riesgos en la cadena de suministro y las desviaciones de comportamiento.
Los hallazgos se priorizan según su sensibilidad e impacto en el mundo real, para que su equipo sepa exactamente dónde concentrarse. Las líneas de tiempo de actividad visual revelan el alcance total de cualquier agente, lo que le ayuda a comprender el riesgo antes de que se convierta en una brecha de seguridad.
Paso 3: Aplicación y control
Silverfort Aplica políticas de privilegios mínimos en tiempo de ejecución, antes de que se ejecute un agente.
Las políticas se definen según la identidad del agente, el contexto del usuario, la aplicación de destino y el tipo de acción. Las solicitudes de acceso se permiten o bloquean en tiempo real, y todas las políticas se gestionan desde un panel centralizado. La aplicación de las políticas se realiza mediante MCP Gateway para una cobertura amplia y mediante integraciones nativas con las principales plataformas de agentes para un control exhaustivo a nivel de plataforma.
Dos enfoques para el control en tiempo de ejecución
El único modelo de aplicación de la ley que se adapta a los agentes donde se encuentran
No todos los agentes de IA funcionan de la misma manera. Algunos operan dentro de plataformas empresariales gestionadas, mientras que otros se comunican a través de ecosistemas abiertos mediante protocolos estándar. SilverfortSu estrategia de control única combina dos enfoques arquitectónicos complementarios para garantizar un control total en tiempo de ejecución en todo su entorno.
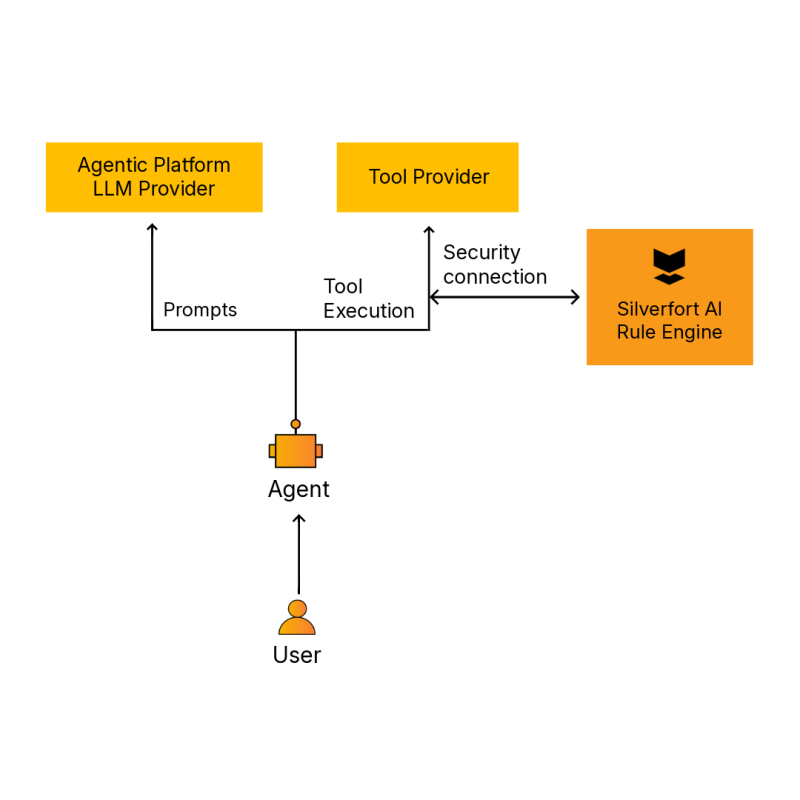
Integraciones nativas con plataformas basadas en agentes
Control profundo en la fuente
Las integraciones nativas van más allá. Al conectarse directamente a los planos de control de las principales plataformas de agentes, Silverfort aplica políticas sin requerir que los propietarios de agentes dirijan el tráfico a través de una puerta de enlace separada. La aplicación nativa se ejecuta hoy dentro de Google Cloud Agent Gateway y Microsoft Copilot Studio. Y cuando una acción es demasiado sensible para un veredicto automático, Silverfort Se somete a la aprobación del responsable humano del agente antes de su ejecución.
Ideal para:
- Entornos de IA empresariales gestionados en la nube
- Plataformas de agentes basadas en SaaS (por ejemplo, Microsoft Copilot Studio)
- Aplicación de políticas coherentes y nativas de la plataforma dentro de su ecosistema empresarial gestionado.
- Entornos donde la escalabilidad, la resiliencia de la plataforma y la ausencia de interrupciones en el flujo de trabajo son fundamentales.
- Entornos de IA empresariales gestionados en la nube
Puerta de enlace MCP
Seguridad universal en línea para agentes basados en protocolos
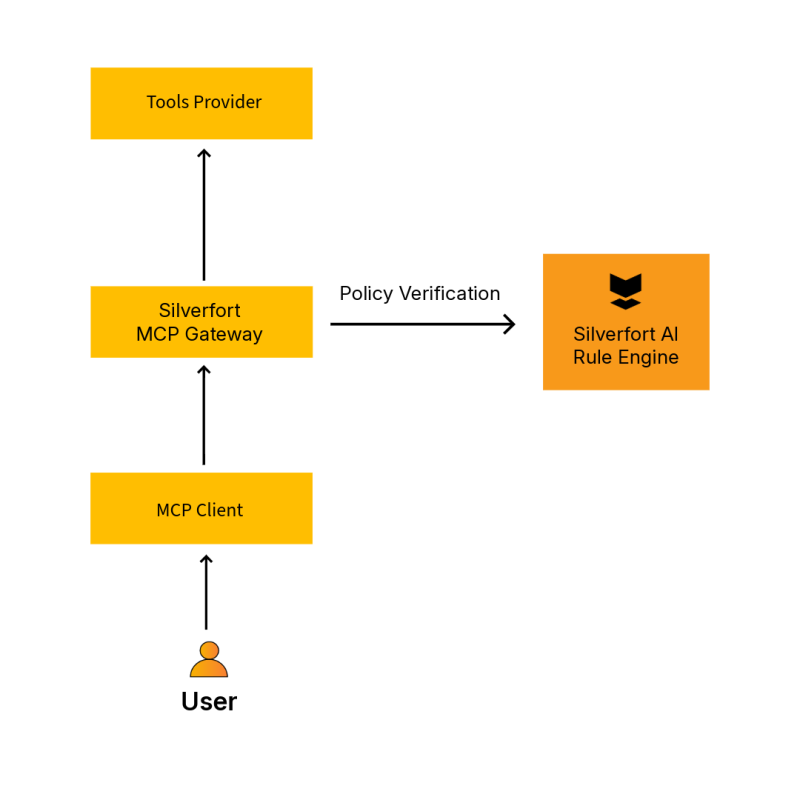
La puerta de enlace MCP es una capa de cumplimiento universal que se sitúa entre los agentes de IA y los servidores del Protocolo de contexto del modelo (MCP) a los que acceden. Al enrutar el tráfico del agente a través del marco del servidor MCP, Silverfort Evalúa la identidad y las políticas en tiempo real, interceptando las llamadas a herramientas no autorizadas antes de que se ejecuten.
Ideal para:
- Agentes de IA personalizados o de marco abierto que utilizan MCP
- Entornos que utilizan servidores MCP centralizados para el acceso a herramientas y datos.
- Garantizar la seguridad de los agentes que operan fuera de ecosistemas cerrados y específicos de proveedores.
Lo que necesitas para proteger a los agentes de IA
Guía de seguridad para agentes de IA: Cómo controlar tus agentes en tiempo de ejecución
Las herramientas tradicionales de IAM, PAM y monitorización no fueron diseñadas para agentes de IA. Si busca un marco práctico para obtener visibilidad, garantizar la rendición de cuentas y proteger a cada agente en tiempo de ejecución, obtenga la Guía de seguridad para agentes de IA aquí:
Qué puedes esperar
Agentes de IA que puedes controlar sin perjudicar la productividad.
Silverfort Proporciona a los equipos de seguridad la visibilidad, el contexto y el control que necesitan para que la automatización mediante IA se expanda, sin las noches en vela.

Inventario completo de agentes
Conozca todos los agentes que se ejecutan en su entorno. Sin registro manual, sin lagunas.

Rendición de cuentas clara
Cada agente está vinculado a un propietario humano. Cada acción es rastreable. Se acabó la IA en la sombra.

Superficie de ataque reducida
Identifique y corrija a los agentes con privilegios excesivos y aplique de inmediato el principio de mínimo privilegio.

Protección en tiempo de ejecución
El acceso se controla antes de la ejecución, no después. Se bloquean las acciones no autorizadas en tiempo real.

Gestión unificada de políticas
Un único panel de control para todas las políticas de agentes en la nube, SaaS y entornos locales. Sin proliferación de herramientas.

Escala la IA con confianza
Capacite a sus equipos para que implementen la automatización con IA rápidamente, sin que la seguridad se convierta en un obstáculo.
¿Crees saber cuántos agentes de IA hay en tu entorno?
Descúbrelo con certeza.
Más información

Preguntas Frecuentes
¿Qué es la seguridad de los agentes de IA?
La seguridad de los agentes de IA es la práctica de descubrir, monitorear y controlar a los agentes de IA para garantizar que solo accedan a recursos y realicen acciones. ellos son autorizado para. Incluye visibilidad sobre qué agentes existen en una organización, gestión de postura para Identificar agentes riesgosos o con privilegios excesivos, y la aplicación de medidas en tiempo de ejecución para bloquear acciones no autorizadas antes de que se ejecuten.
¿Por qué la seguridad de los agentes de IA es un problema de seguridad de identidad?
Los agentes de IA se autentican en los sistemas, solicitan acceso a los recursos y actúan en nombre de los humanos., haciéndolos un param de identidadEl riesgo que representan se define por lo que pueden acceder y lo que ellos son permitido por hacer. Por lo tanto, proteger a los agentes requiere el mismo enfoque de identidad primero que se utiliza para proteger las cuentas de servicio, las claves de API y otras identidades de máquina: visibilidad, LEASt pacceso privilegiado y control en tiempo de ejecución.
¿Cuál es la diferencia entre un agente de IA y una identidad no humana (NHI)?
Las identidades no humanas (NHI) son credenciales de máquina.s-Claves API, tokens OAuth, cuentas de servicio-que autentican el acceso de máquina a máquina. Los agentes de IA son sistemas orientados a tareas que planifican, deciden y actúan utilizando modelos de IA. Agentes puede Utilizan NHI para autenticarse, pero también se comportan de forma adaptativa y pueden realizar acciones que van mucho más allá de lo que sus credenciales restringen técnicamente. Proteger a los agentes requiere tanto higiene de credenciales (seguridad de NHI) como en el comportamiento Supervisión y medidas de seguridad (seguridad de los agentes de IA).
¿Qué es una puerta de enlace MCP y por qué es importante para la seguridad de los agentes de IA?
El Protocolo de Contexto de Modelo (MCP) es un estándar para la comunicación de agentes de IA con herramientas y servicios externos. Una puerta de enlace MCP es una capa de aplicación de seguridad que se ubica en esta ruta de comunicación., Esto permite a las organizaciones definir y aplicar políticas sobre a qué pueden acceder y qué pueden hacer los agentes, sin necesidad de modificar los propios agentes. Silverfort, MCP Gateway proporciona cobertura universal para cualquier agente, independientemente de la plataforma o el proveedor en el que se ejecute.
¿Cómo Silverfort ¿Descubrir agentes de IA automáticamente?
Silverfort Se integra de forma nativa con las principales plataformas en la nube. y entornos SaaS para automáticamente enumerar agentes de IA como ellos son creado y desplegado. El descubrimiento no requiere registro manual de agentes ni cambios en el código del agente. Cada agente descubierto se asigna a su propietario humano.r, proporcionando a los equipos de seguridad un inventario completo y en tiempo real..
Does Silverfort¿La seguridad de los agentes de IA requiere cambios en los agentes o la infraestructura existentes?
No. Silverfort Está diseñado para minimizar las interrupciones. Las integraciones nativas aplican políticas a nivel del plano de control de la plataforma., en el que No se realizaron cambios en el código del agente. requerida. El MCP Gateway funciona como una capa de aplicación en línea que agentes ruta de acceso, nuevamente sin necesidad de reconstruir agentes ni infraestructura significativa. cambios.
¿Cómo puede la seguridad de los agentes de IA ayudar a defenderse de los ataques basados en inteligencia artificial?
Son dos caras de la misma moneda. Los agentes de IA amplían el alcance de un atacante; los modelos de ataque basados en IA, como Mythos, explotan ese alcance a la velocidad de la máquina. Ambos se detienen de la misma manera: evaluando y aplicando la política de identidad en tiempo de ejecución, antes de conceder el acceso.
¿Qué significa la incorporación de la intervención humana en los agentes de IA?
La mayoría de los controles de agente se resuelven para aprobar o bloquear. El paso a paso con intervención humana agrega una tercera opción: cuando un agente intenta una acción delicada, Silverfort La solicitud se envía al responsable humano del agente para que tome una decisión antes de ejecutar la acción. Esta persona aprueba o deniega la acción en el momento de su ejecución, y el resto del trabajo del agente continúa sin interrupciones.
Does Silverfort ¿Agentes de IA seguros creados en Google Cloud?
Sí. Silverfort Se conecta directamente a Google Cloud Agent Gateway, por lo que cada acción que intenta un agente se evalúa en tiempo real, antes de que llegue a los sistemas posteriores. Las acciones se aprueban, se bloquean o se remiten al responsable humano del agente para que tome una decisión. No se requiere ningún proxy para enrutar el tráfico ni modificar la forma en que se crean o implementan los agentes. Silverfort También descubre agentes en Google Cloud en modo de solo lectura y vincula cada uno a su propietario humano responsable y a las identidades no humanas (NHI) que impulsan sus acciones.