
Los ataques de IA se mueven rápido. El control en tiempo de ejecución se mueve aún más rápido.
La IA está derribando defensas a una velocidad asombrosa. Silverfort Aplica controles de identidad en tiempo de ejecución, el único punto de la cadena donde aún se pueden detener los ataques a la velocidad de la IA.
"Silverfort Es fenomenal. Bloqueó los intentos de Mythos de propagarse en la red. En algún momento, tuvimos que deshabilitarlo. Silverfortsus defensas para permitir más pruebas."
— Líder de operaciones de seguridad
El Silverfort Plataforma de seguridad de identidad
La única plataforma que detiene los ataques a la velocidad de la IA en la capa de identidad.
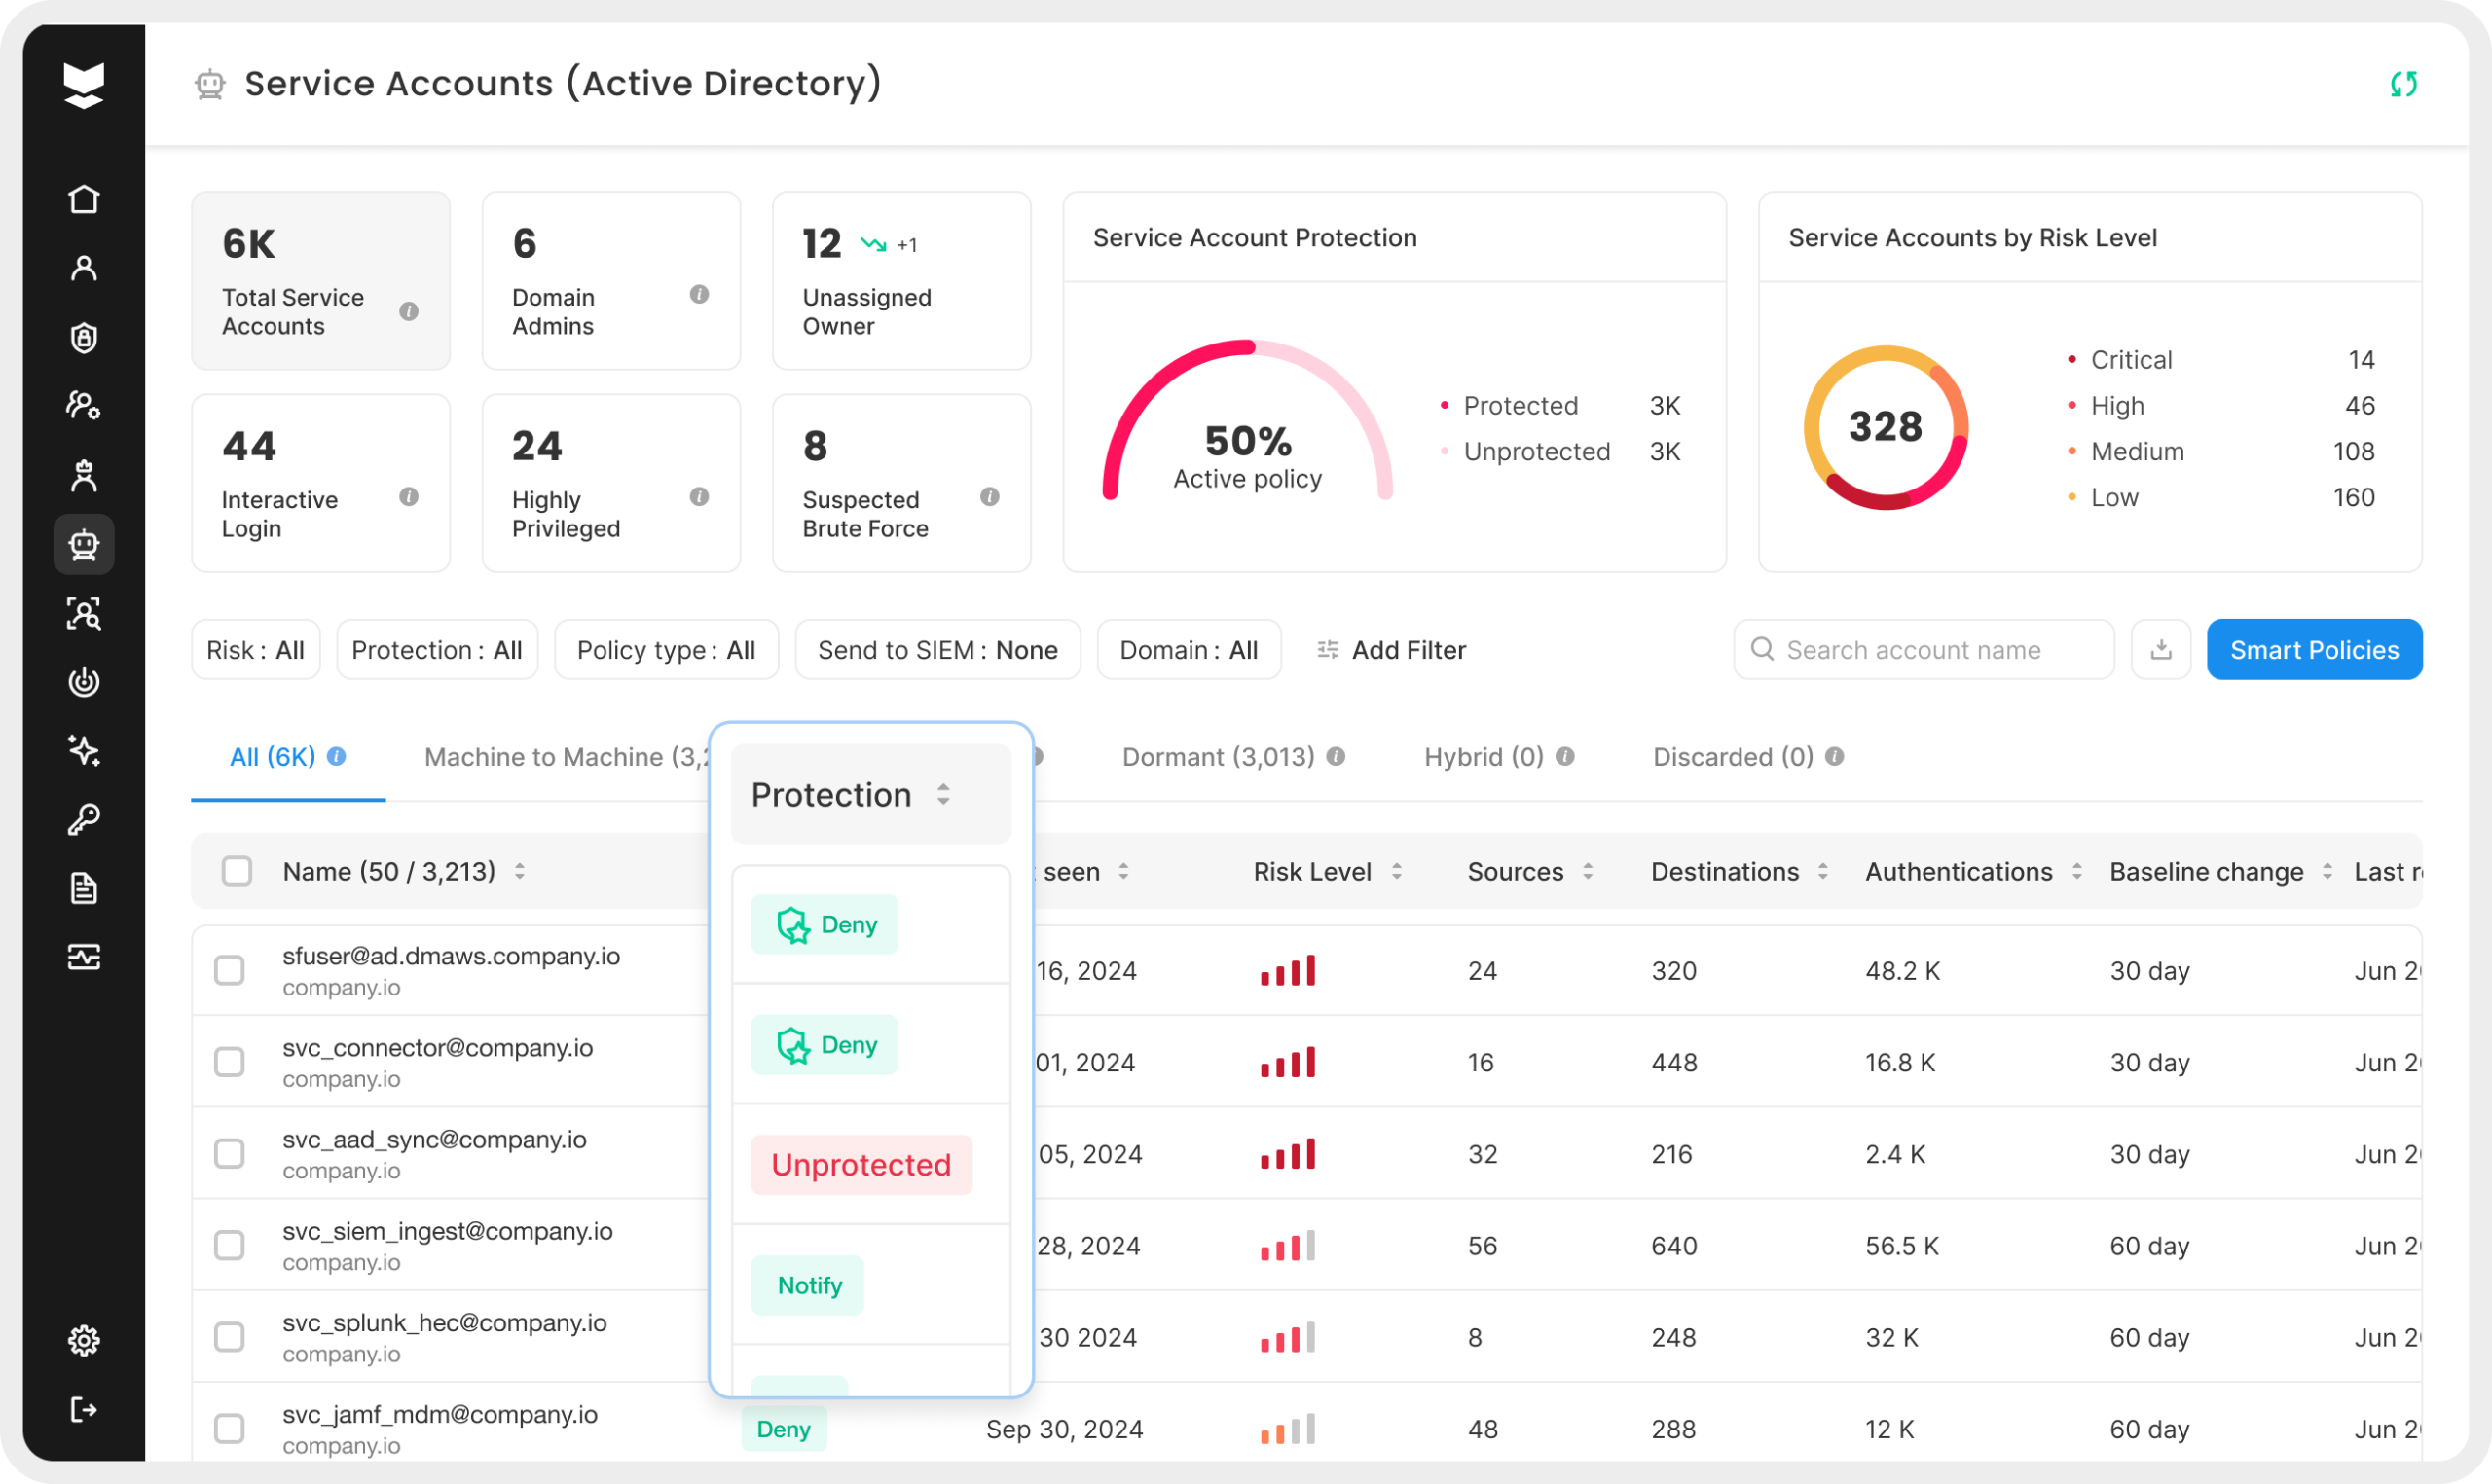
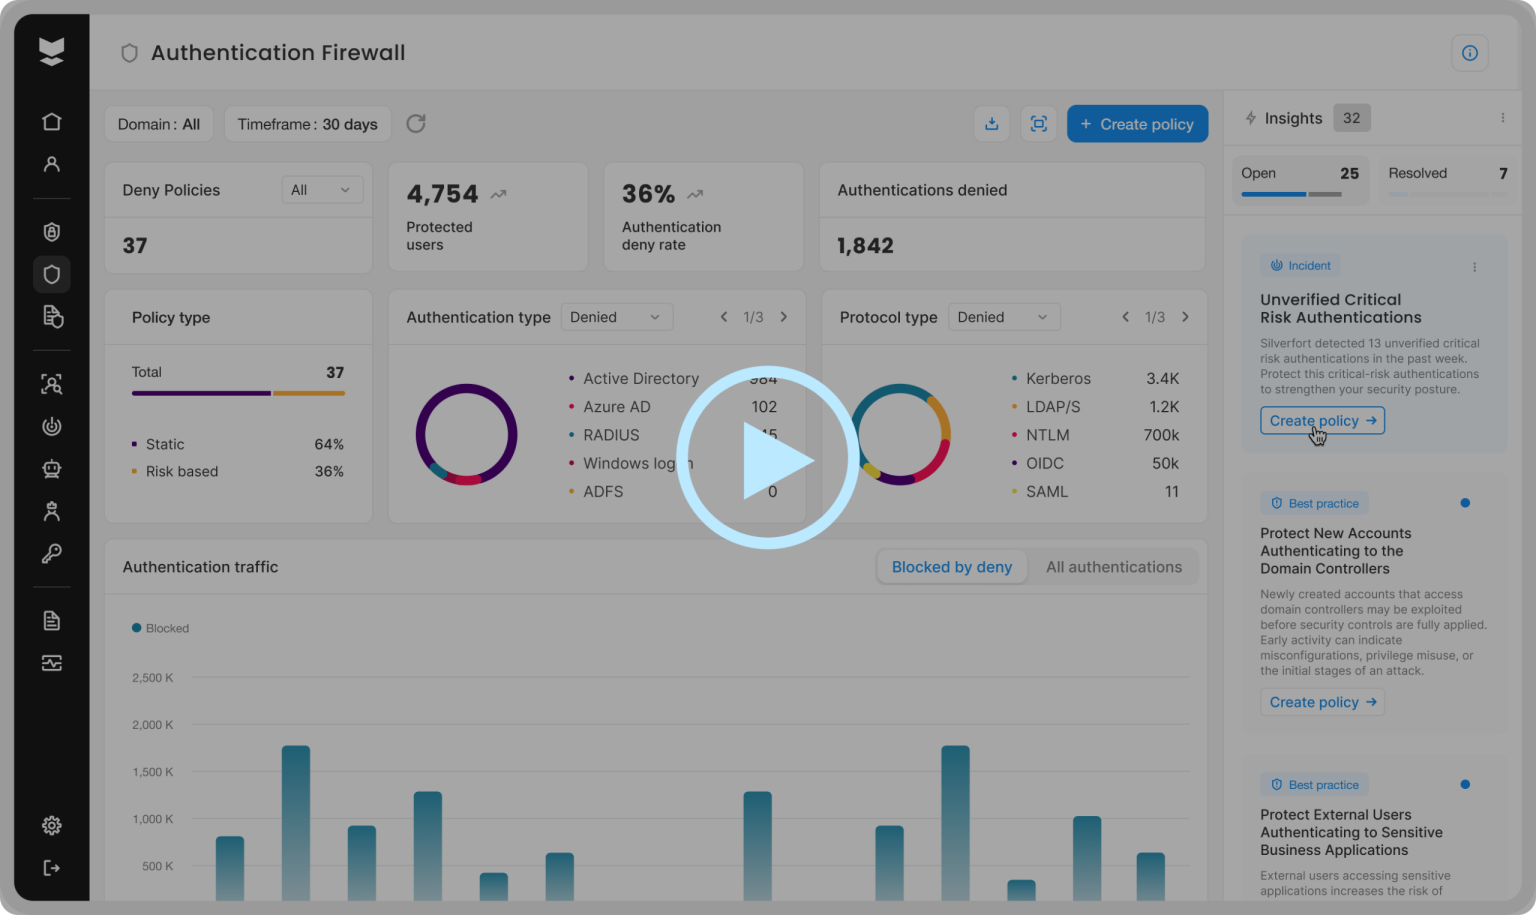
Silverfort Aplica controles de acceso en el momento de la autenticación, para todas las identidades y entornos. Cada solicitud se evalúa en tiempo real antes de conceder el acceso.

Aplicación en tiempo de ejecución en todas las identidades

No se requiere ventana de respuesta

Cobertura en las zonas donde realmente se mueven los atacantes.

Agentes de IA protegidos como identidades de primera clase

Decisiones dinámicas, no reglas estáticas.

Protección sin interrupciones
Qué se necesita para detener los ataques de IA
La mejora de la postura, la corrección de vulnerabilidades y la detección en tiempo real no detendrán por sí solas los ataques impulsados por IA. Para hacer frente a los ataques a velocidad de máquina, se necesita control en tiempo de ejecución sobre cada transacción de acceso, antes de que se conceda dicho acceso.

Un punto de control en cada autenticación
La seguridad debe estar integrada en el propio flujo de autenticación, evaluando cada solicitud de acceso de forma independiente en función de indicadores de riesgo en tiempo real. Los controles deben poder permitir, bloquear, cuestionar, supervisar o restringir dinámicamente el acceso, independientemente de las políticas estáticas existentes.

Análisis inteligente para amenazas a la velocidad de las máquinas
Los ataques impulsados por IA evolucionan dinámicamente. Una defensa eficaz requiere una evaluación continua del riesgo mediante el análisis profundo del contexto de identidad, el análisis del comportamiento, las señales ambientales y la actividad en tiempo real para identificar patrones maliciosos antes de que los atacantes avancen.
Aplicación de la ley que opera antes de que ocurra la acción.
La detección posterior a la ejecución es demasiado tardía. Los controles deben actuar con la suficiente rapidez y anticipación para detener la transacción antes de que un agente de IA complete el movimiento lateral, la escalada de privilegios o cualquier otra acción maliciosa.
Informe del CISO
Los atacantes se mueven en horas. Las juntas directivas deciden en trimestres.
El informe CISO convierte el control de identidad en tiempo de ejecución en una decisión a nivel de junta directiva: cuánto cuestan los ataques de IA, qué descubrió un equipo rojo de una empresa Fortune 50 y qué medidas se deben tomar ahora.
No permitas que los ataques de la IA superen la velocidad de tus defensas.
Cuando los atacantes operan a la velocidad de la máquina, el único lugar donde pueden ganar es en tiempo de ejecución, dentro del propio flujo de autenticación.
Detenga el acceso riesgoso antes de que se conceda.
Los controles de protección están integrados en el flujo de autenticación para impedir que los atacantes se muevan lateralmente o escalen privilegios.
Reduzca automáticamente el radio de explosión.
Restrinja dinámicamente el acceso de riesgo antes de que la vulneración de la seguridad se propague a través de identidades, sistemas y entornos.
Innovar sin compromisos
Agentes de IA seguros y flujos de trabajo autónomos con controles en tiempo de ejecución que se adaptan al ritmo de la adopción de la IA.
Tiempo de implementación rápido y valor
Póngase en marcha en cuestión de días, con aplicación inmediata en toda su infraestructura de identidad existente.
Descubre cómo Silverfort Evita que los ataques a velocidad de IA superen tus defensas.
Lo que dicen los expertos
Mythos cambió las reglas del juego. Aprende a ganar.
Modelos de IA de vanguardia como antrópicos Mito funcionar a velocidad de máquina. Diseñados originalmente para la investigación avanzada en ciberseguridad y las pruebas de penetración autónomas, estos modelos también se pueden utilizar para atacar o realizar pruebas de estrés en entornos empresariales a una velocidad de máquina. escala y defensores de velocidad no se puede Coincidencia manual.
Más información
Preguntas Frecuentes
Does Silverfort ¿Reemplazar nuestras herramientas de detección y respuesta actuales?
No. Silverfort agrega la capa de cumplimiento que las herramientas de detección no pueden proporcionar by actuar antes de que se conceda el acceso. Silverfort también proporciona el Curso Advanced Capacidades de ITDR para detectar amenazas basadas en la identidad en todo su entorno. Sus flujos de trabajo SIEM, XDR y SOC continúan funcionar. La diferencia es que con Silverfort, fewer Los ataques tienen éxito antes de que esos sistemas tengan que responder.
¿Desplegar? Silverfort ¿Se requieren cambios en nuestra infraestructura?
No se requieren cambios en la infraestructura. Silverfort se integra directamente con su infraestructura de identidad existente, incluyendo Active Directoryproveedores de identidad en la nube (IdP), soluciones PAM y plataformas de IA basadas en agentes, sin modificar servidores, aplicaciones ni flujos de trabajo de los usuarios finales.
Esta arquitectura sin agentes ni proxies significa Silverfort Puede implementarse en entornos híbridos complejos a escala empresarial sin las interrupciones ni los riesgos de una implementación de seguridad tradicional.