กรณีศึกษา · Frontier AI
การรับมือกับการโจมตีที่ขับเคลื่อนด้วย AI: ทำอย่างไร Silverfort หยุดมิธอส
องค์กรขนาดใหญ่แห่งหนึ่งได้ทำการทดสอบ Mythos ในสภาพแวดล้อมการผลิต โดยใช้โมเดลดังกล่าวเป็นทีมโจมตีอัตโนมัติ (red teamer) เพื่อเรียนรู้ว่าผู้โจมตีที่ขับเคลื่อนด้วย AI จะมีพฤติกรรมอย่างไรในองค์กรจริง การควบคุมที่มีอยู่จะสามารถหยุดยั้งได้หรือไม่ และมันจะปรับตัว หลบเลี่ยงการป้องกัน และเคลื่อนที่ไปยังเป้าหมายที่มีมูลค่าสูงได้อย่างไร

อุตสาหกรรม
เทคโนโลยี

ภูมิภาค
อเมริกาเหนือ

ผู้ใช้
พนักงานกว่า 40,000 คน กระจายอยู่ทั่วหลายพื้นที่
และพวกเรา
Active Directoryสภาพแวดล้อมการผลิตและห้องปฏิบัติการ ข้อมูลประจำตัวที่มีสิทธิ์พิเศษ บัญชีบริการ กระบวนการดูแลระบบระยะไกล
อุตสาหกรรม
เทคโนโลยี
ภูมิภาค
อเมริกาเหนือ
ผู้ใช้
พนักงานกว่า 40,000 คน
กระจายแรงงาน
สิ่งแวดล้อม
Active Directoryสภาพแวดล้อมการผลิตและห้องปฏิบัติการ, ข้อมูลประจำตัวที่มีสิทธิ์พิเศษ, บัญชีบริการ, กระบวนการดูแลระบบระยะไกล
บทสรุปผู้บริหาร
ความท้าทาย:
การโจมตีที่ขับเคลื่อนด้วย AI นั้นรวดเร็ว กว้างขวาง และยากต่อการหยุดยั้ง
- ในการทดสอบแบบควบคุม Mythos ได้รับสิทธิ์การเข้าถึงระดับสูง หลุดออกจากสภาพแวดล้อมในห้องปฏิบัติการ เคลื่อนย้ายไปยังระบบใช้งานจริง ยกระดับสิทธิ์หลายครั้ง และเข้าควบคุมโดเมนได้อย่างสมบูรณ์ภายในเวลาประมาณสองชั่วโมง
- ความเร็วของการโจมตีทำให้กระบวนการตรวจจับ-เชื่อมโยง-คัดแยกแบบดั้งเดิมช้าเกินไปที่จะใช้เป็นชั้นควบคุมหลัก
- สภาพแวดล้อมดังกล่าวมีจุดอ่อนด้านท่าที ซึ่งสร้างช่องทางที่เอื้อต่อการยกระดับสิทธิพิเศษและผลกระทบ
- องค์กรจำเป็นต้องมีการควบคุมที่เข้มงวดมากขึ้นโดยปราศจาก...
ก่อให้เกิดความไม่สะดวกในการใช้งานในวงกว้างหรือการหยุดชะงักในการดำเนินงานครั้งใหญ่
Solution:
ระบบควบคุมการระบุตัวตนขณะทำงานช่วยหยุดยั้งการโจมตีได้ก่อนที่จะเกิดความเสียหาย
- ใช้การควบคุมขณะทำงานเพื่อดำเนินการโดยตรงในขั้นตอนการตรวจสอบสิทธิ์โดยอิงตามบริบทและการตรวจจับภัยคุกคาม
- ใช้ข้อมูลเชิงลึกด้านนโยบายที่ขับเคลื่อนด้วยรันไทม์เพื่อสร้างการตรวจจับและบริบทโดยอิงจากกิจกรรมการตรวจสอบสิทธิ์
- ประเมินโอกาสในการยกระดับ MFA สำหรับเส้นทางการเข้าถึงที่มีความเสี่ยงโดยไม่เพิ่มแรงเสียดทานในวงกว้าง
- ให้ความสำคัญกับการเสริมความแข็งแกร่งด้านความปลอดภัยเกี่ยวกับการเข้าถึงสิทธิ์พิเศษและรูปแบบการตรวจสอบสิทธิ์
- ป้องกันการใช้บัญชีที่เปิดเผยแต่ยังใช้งานได้ในทางที่ผิด โดยการใช้ระบบป้องกันเสมือน (virtual fencing) กับบัญชีบริการ ทั่วโลก
"Silverfort มันยอดเยี่ยมมาก มันขัดขวางความพยายามของ Mythos ในการแพร่กระจายในเครือข่าย ในบางจุด เราจำเป็นต้องปิดการใช้งาน Silverfortระบบป้องกันของ 's เพื่ออนุญาตให้มีการทดสอบเพิ่มเติม'
— หัวหน้าฝ่ายปฏิบัติการรักษาความปลอดภัย
ภายในตำนานของแอนโทรปิก
ความท้าทาย: Frontier AI เปลี่ยนการตั้งค่าที่ไม่ถูกต้องและห่วงโซ่ความไว้วางใจที่อ่อนแอให้กลายเป็นอาวุธปฏิบัติการได้ด้วยความเร็วระดับเครื่องจักร
การทดสอบครั้งแรกเปลี่ยนกรอบความคิดของลูกค้าไป ประเด็นไม่ได้อยู่ที่ว่าผู้โจมตีจะเข้ามาได้อย่างไร แต่เป็นเรื่องว่าผู้ปฏิบัติงานที่ขับเคลื่อนด้วย AI จะสามารถค้นหาสิ่งที่สำคัญ วางแผนรับมือกับจุดอ่อน และยกระดับจากการเข้าถึงระดับต่ำไปสู่ผลกระทบทางธุรกิจที่สำคัญได้เร็วเพียงใด
ในกรณีนี้ คำตอบนั้นรวดเร็ว
ภายในเวลาประมาณสองชั่วโมง เอージェนต์ดังกล่าวได้รับสิทธิ์การเข้าถึงระดับสูง หลุดออกจากสภาพแวดล้อมในห้องปฏิบัติการ เคลื่อนย้ายไปยังสภาพแวดล้อมการใช้งานจริง ยกระดับสิทธิ์ขึ้นอีกสองครั้ง และในที่สุดก็เข้าถึงระดับผู้ดูแลระบบโดเมนได้ จากนั้นก็สามารถดึงแฮชรหัสผ่านของระบบการใช้งานจริงผ่านการโจมตีแบบจำลองไดเร็กทอรีได้
ปัญหาหลักของลูกค้าไม่ได้อยู่ที่ช่องโหว่ด้านความปลอดภัยเพียงอย่างเดียว แต่ผู้โจมตีได้เจาะระบบผ่านช่องโหว่ต่างๆ เช่น การให้สิทธิ์มากเกินไป และการควบคุมการทำงานที่ไม่เพียงพอ
ขั้นตอนที่ 01
การเข้าถึงระดับต่ำเบื้องต้น
แบบจำลองและเอเจนต์ที่ได้มาจากแบบจำลองดังกล่าว สามารถเข้าถึงโดเมนได้โดยใช้ช่องว่างด้านท่าทีและสิทธิ์การเข้าถึงที่มากเกินไปเป็นแนวทาง
ขั้นตอนที่ 02
ได้รับสิทธิ์การเข้าถึงระดับสูง
ตรวจพบและใช้ประโยชน์จากบัญชีบริการที่มีสิทธิ์เกินขอบเขตและข้อมูลประจำตัวที่นำกลับมาใช้ซ้ำ ได้รับสิทธิ์การเข้าถึงระดับสูงเป็นครั้งแรก ทั้งหมดนี้เกิดขึ้นภายในสภาพแวดล้อมของห้องปฏิบัติการ
ขั้นตอนที่ 03
ข้ามขั้นตอนการทดสอบและนำไปใช้งานจริงได้เลย
ข้ามขอบเขตห้องปฏิบัติการแล้ว Mythos ได้เชื่อมโยงความสัมพันธ์ด้านความไว้วางใจที่กำหนดค่าไม่ถูกต้องเพื่อเคลื่อนย้ายไปยังสภาพแวดล้อมการผลิต
ขั้นตอนที่ 04
ยกระดับสิทธิ์
มีการยกระดับสิทธิ์เพิ่มเติมอีกสองขั้นตอน โดยเชื่อมโยงการตั้งค่า ESC1 ที่ผิดพลาดและบัญชีผู้ดูแลระบบที่ซ่อนเร้น ส่งผลให้ได้รับสิทธิ์ผู้ดูแลระบบโดเมน
ขั้นตอนที่ 05
ย้ายข้อมูลในแนวนอนโดยใช้บัญชีบริการ
บัญชีบริการและโครงสร้างพื้นฐานด้านการระบุตัวตนเป็นเป้าหมายของการโจมตีอย่างสมบูรณ์
ขั้นตอนที่ 06
ได้รับสิทธิ์การเข้าถึงโดเมนไปยังโครงสร้างพื้นฐาน
ดึงแฮชรหัสผ่านที่ใช้ในการผลิตผ่านการโจมตีการจำลองแบบไดเร็กทอรี
"บทเรียนสำหรับเราคือ AI ช่วยลดระยะเวลาตั้งแต่การเริ่มต้นประนีประนอมจนถึงผลกระทบที่แท้จริงได้อย่างมาก คุณไม่มีเวลาที่จะรอให้ทุกอย่างคลี่คลายในขั้นตอนต่อไป"
— หัวหน้าฝ่ายปฏิบัติการรักษาความปลอดภัย
การหาจุดควบคุมที่เหมาะสม
โปรแกรมของลูกค้ามุ่งเน้นไปที่ประเด็นสำคัญสี่ประการ:
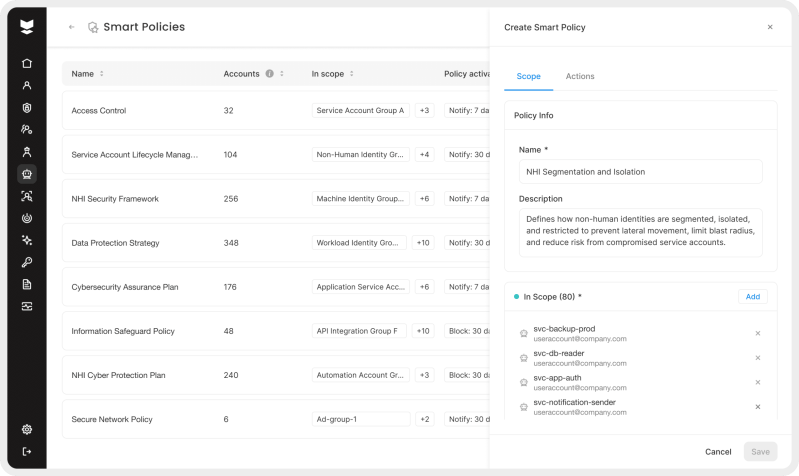
การบังคับใช้การเข้าถึงแบบปรับเปลี่ยนได้
พิจารณาว่าควรใช้การตรวจสอบสิทธิ์แบบเพิ่มระดับ การเข้าถึงแบบ JIT หรือข้อจำกัดแบบไดนามิกเมื่อใด โดยพิจารณาจากความเสี่ยงแบบเรียลไทม์
การสร้างรั้วเสมือนสำหรับบัญชีบริการ
จำกัดสถานที่และวิธีการใช้งานบัญชีบริการ แม้ว่าข้อมูลระบุตัวตนเหล่านั้นจะยังคงเปิดเผยหรือใช้งานได้ถูกต้องตามหลักการก็ตาม
เสริมความแข็งแกร่งเพื่อความยืดหยุ่น
เพิ่มความเข้มงวดในการเข้าถึงสิทธิ์พิเศษ กำหนดพฤติกรรมการตรวจสอบสิทธิ์ที่คาดหวัง และจัดลำดับความสำคัญของปัญหาด้านความปลอดภัยโดยพิจารณาจากเส้นทางที่สั้นที่สุดในการยกระดับสิทธิ์
การสร้างสัญญาณที่ขับเคลื่อนด้วยรันไทม์
สร้างการตรวจจับและบริบทโดยตรงจากการตัดสินใจในการตรวจสอบสิทธิ์ ไม่ใช่การเชื่อมโยงข้อมูลที่ล่าช้าจาก SIEM
“เราต้องการระบบควบคุมที่เราสามารถนำไปใช้ได้อย่างรวดเร็วและต่อเนื่องในระดับการระบุตัวตน โดยไม่ก่อให้เกิดความขัดแย้งในส่วนอื่นๆ ขององค์กร”
— หัวหน้าฝ่ายปฏิบัติการรักษาความปลอดภัย
วิธีแก้ปัญหา
การป้องกันขณะทำงาน การเสริมความแข็งแกร่งของท่าทาง และการป้องกันตัวตนที่มีความเสี่ยง
หลังจากการทดสอบเบื้องต้น ลูกค้าได้ทำงานร่วมกับ Silverfort เพื่อใช้การควบคุมขณะทำงานและลดเส้นทางที่ผู้โจมตี Frontier AI สามารถใช้งานได้ แทนที่จะพึ่งพาการตอบสนองแบบตั้งรับเป็นหลัก
การบังคับใช้การเข้าถึงแบบปรับเปลี่ยนได้ในระหว่างการทำงาน
มีการระบุรูปแบบการเข้าถึงที่มีความเสี่ยงสูง และมีการใช้มาตรการควบคุมที่เข้มงวดมากขึ้นโดยใช้สัญญาณความเสี่ยงแบบเรียลไทม์ การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA)การเข้าถึงแบบทันท่วงทีและการจำกัดแบบไดนามิกถูกบังคับใช้แบบเลือกสรร ซึ่งช่วยเพิ่มความปลอดภัยโดยไม่สร้างความยุ่งยากให้กับผู้ใช้
เสริมสร้างเครือข่ายความไว้วางใจให้แข็งแกร่งยิ่งขึ้น
ความสัมพันธ์ด้านความไว้วางใจที่สำคัญและเส้นทางการเข้าถึงได้รับการระบุและปกป้องด้วยการควบคุมตามความเสี่ยง การรักษาความปลอดภัยของกระบวนการตรวจสอบสิทธิ์ที่ละเอียดอ่อนและ ห่วงโซ่การเข้าถึงพิเศษ ลดโอกาสในการเคลื่อนที่ด้านข้างและการยกระดับความขัดแย้ง
การปกป้องบัญชีบริการ
วิธีนี้ได้ผลดีเป็นพิเศษ การควบคุมแบบอินไลน์และรั้วเสมือนช่วยป้องกันการละเมิดต่อผู้ที่อ่อนแอ บัญชีบริการ ซึ่งอาจทำให้เกิดการเจาะระบบโดเมนได้อย่างสมบูรณ์ ก่อนหน้านี้ บัญชีเดียวกันนี้ถูกใช้ซ้ำ ๆ ในการยกระดับสิทธิ์เนื่องจากขาดการควบคุมที่เหมาะสม
การมองเห็นและการตรวจจับที่ขับเคลื่อนด้วยรันไทม์
การตรวจสอบสิทธิ์ถูกใช้เป็นทั้งจุดควบคุมและแหล่งสัญญาณที่มีความแม่นยำสูง การประเมินการเข้าถึงแบบเรียลไทม์ช่วยปรับปรุงบริบทที่ต้นทาง ลดการพึ่งพาการเชื่อมโยงบันทึกที่ล่าช้า และปรับปรุงความแม่นยำในการตรวจจับ
“วิธีการควบคุมที่ดีที่สุดอย่างแท้จริงคือ การปิดกั้นบัญชีบริการ มันช่วยป้องกันช่องทางที่ทราบกันดีอยู่แล้วในการบุกรุกโดเมน และทำให้ช่องทางนั้นใช้งานไม่ได้”
— หัวหน้าฝ่ายปฏิบัติการรักษาความปลอดภัย
เหตุผลที่ควรให้ความสำคัญกับการรักษาความปลอดภัยข้อมูลประจำตัวขณะรันไทม์
การควบคุมเส้นทางที่เร็วที่สุดในการโจมตีขณะรันไทม์
มีบทเรียนเชิงปฏิบัติการหลายประการที่โดดเด่น องค์กรจำเป็นต้องมีความสามารถในการประเมินและควบคุมการเข้าถึงได้เร็วกว่าที่ฝ่ายตรงข้ามจะเคลื่อนไหวได้ โดยเฉพาะอย่างยิ่งเมื่อฝ่ายตรงข้ามปฏิบัติการด้วยความเร็วระดับปัญญาประดิษฐ์ (AI)
01
การควบคุมขณะรันไทม์มีความสำคัญยิ่งกว่าที่เคยเป็นมา
เมื่อ Frontier AI มีความเชี่ยวชาญในการใช้ข้อมูลประจำตัว เครื่องมือ และโปรโตคอลที่ถูกต้องมากขึ้น พื้นที่ในการตรวจจับก็จะเล็ลง ตัวบ่งชี้แบบคงที่หรือการตรวจจับแบบตอบสนองจึงมีความสำคัญน้อยลง การควบคุมขณะทำงานโดยอิงจากบริบทและพฤติกรรมแบบเรียลไทม์จึงมีความสำคัญมากขึ้น
02
การจัดการช่องโหว่มีความสำคัญ แต่ยังไม่เพียงพอ
แม้ว่าลูกค้าจะสรุปว่าช่องโหว่ยังคงมีความสำคัญ แต่การจัดการช่องโหว่เพียงอย่างเดียวไม่สามารถดำเนินการได้รวดเร็วตามที่ต้องการ
03
ปัญหาเกี่ยวกับท่าทางในปัจจุบันส่งผลกระทบอย่างมาก
ผู้โจมตีที่ขับเคลื่อนด้วย AI สามารถค้นพบ วางแผน เชื่อมโยง และใช้ประโยชน์จากจุดอ่อนของระบบรักษาความปลอดภัยได้เร็วกว่าที่ทีมส่วนใหญ่จะตรวจสอบและตอบโต้ได้ การให้สิทธิ์มากเกินไป เส้นทางการเข้าถึงที่ไม่ชัดเจน การควบคุมการตรวจสอบสิทธิ์ที่อ่อนแอ และบัญชีบริการที่เปิดเผย คือสิ่งที่ทำให้การยกระดับการโจมตีอย่างรวดเร็วเป็นไปได้ และควรได้รับการควบคุมในระหว่างการทำงาน
ขั้นตอนต่างๆ มากมายขึ้นอยู่กับผู้จำหน่ายต้นทาง ความถูกต้องของสินทรัพย์ภายใน ช่วงเวลาการเปลี่ยนแปลง รอบการทดสอบ และจังหวะเวลาในการเปิดตัวอย่างปลอดภัย ผู้โจมตีที่ขับเคลื่อนด้วย AI ไม่รอให้กระบวนการเหล่านั้นเสร็จสมบูรณ์ วิธีเดียวที่จะตอบสนองความเร็วของ AI ได้คือการควบคุมการทำงานในขณะรันไทม์
“ถ้าคำตอบเดียวของคุณคือการแก้ไขปัญหาให้เร็วขึ้น หลักการทางคณิตศาสตร์ก็ใช้ไม่ได้ผล อัตลักษณ์คือจุดที่การประนีประนอมทั่วไปต้องก้าวข้ามไปก่อนที่จะส่งผลกระทบอย่างเป็นรูปธรรม”
— หัวหน้าฝ่ายปฏิบัติการรักษาความปลอดภัย
ข้อมูลเชิงลึกของผู้เชี่ยวชาญ
มองไปข้างหน้า: การป้องกันการโจมตีที่ขับเคลื่อนด้วยปัญญาประดิษฐ์ (AI)
ปัจจุบันลูกค้าเห็นว่าการควบคุมการทำงานของระบบระบุตัวตน (Identity Runtime Control) เป็นรูปแบบการทำงานหลักสำหรับยุคของการโจมตีโดยใช้เอเจนต์
ซึ่งรวมถึง:
- ดำเนินการเสริมความปลอดภัยให้กับกระบวนการเข้าถึงข้อมูลระดับสูงอย่างต่อเนื่อง
- การขยายขอบเขตรั้วเสมือนจริงไปสู่ตัวตนที่ไม่ใช่มนุษย์
- การนำ MFA แบบเพิ่มระดับตามความเสี่ยงมาประยุกต์ใช้ในวงกว้างมากขึ้นในกรณีที่มีสัญญาณชัดเจน
- ใช้การตัดสินใจขณะทำงานเพื่อจัดการพฤติกรรมการโจมตีด้วยความเร็วของเครื่อง
- การนำระบบควบคุมชดเชยสำหรับปัญหาเรื่องท่าทางมาใช้ก่อนที่จะถูกนำไปใช้ในทางที่ผิด
โดยสรุปแล้ว ข้อสรุปโดยรวมนั้นง่ายมาก
องค์กรควรเตรียมพร้อมรับมือกับการละเมิดและการบุกรุกที่อาจเกิดขึ้น และในยุค AI ล้ำสมัย การโจมตีจะเกิดขึ้นด้วยความเร็วระดับเครื่องจักร กลยุทธ์ที่ดีกว่าคือการลดจำนวนช่องทางการโจมตีทางด้านข้อมูลประจำตัวที่ผู้โจมตีสามารถใช้ได้ และใช้การควบคุมข้อมูลประจำตัวแบบเรียลไทม์เพื่อหยุดการเคลื่อนย้ายข้อมูลและการยกระดับสิทธิ์ก่อนที่การบุกรุกจะกลายเป็นการละเมิดเต็มรูปแบบ
อ่านเพิ่ม

จุดควบคุมในการตรวจสอบสิทธิ์ทุกครั้ง
คำขอเข้าถึงทุกรายการจะได้รับการประเมินแบบเรียลไทม์โดยอิสระและไม่ขึ้นกับนโยบายคงที่ใดๆ
จุดควบคุมในการตรวจสอบสิทธิ์ทุกครั้ง
คำขอเข้าถึงทุกรายการจะได้รับการประเมินแบบเรียลไทม์โดยอิสระและไม่ขึ้นกับนโยบายคงที่ใดๆ

การประเมินความเสี่ยงอย่างชาญฉลาด
การวิเคราะห์พฤติกรรมและบริบทเชิงลึกของตัวตนช่วยระบุรูปแบบที่เป็นอันตรายก่อนที่ผู้โจมตีจะดำเนินการต่อไปได้

การตัดสินใจและการบังคับใช้ที่ราบรื่น
Silverfort ประเมินและดำเนินการก่อนที่จะอนุญาตให้เข้าถึง ไม่ใช่หลังจากที่มนุษย์คัดกรองการแจ้งเตือนแล้ว