กำลังมองหาทางเลือกอื่นแทน PAM อยู่ใช่ไหม? รักษาความปลอดภัยในการเข้าถึงระดับสูงได้อย่างมีประสิทธิภาพ โดยไม่ต้องใช้ห้องนิรภัย
โครงการ PAM ส่วนใหญ่หยุดชะงักก่อนที่จะส่งมอบผลลัพธ์ เนื่องจากวิธีการจัดเก็บข้อมูลแบบ Vault จำเป็นต้องลงทะเบียนข้อมูลประจำตัวทุกรายการก่อนที่การป้องกันจะเริ่มต้นขึ้น Silverfort ช่วยปกป้องสิทธิ์การเข้าถึงระดับสูง ณ ขณะที่ทำการตรวจสอบสิทธิ์ ดังนั้นคุณจึงสามารถลดความเสี่ยงได้ตั้งแต่วันแรก ไม่ใช่หลังจากดำเนินการติดตั้งระบบเป็นเวลาหลายปี
- ตรวจจับและปกป้องข้อมูลประจำตัวที่มีสิทธิ์พิเศษทั้งหมดโดยอัตโนมัติในวงกว้าง
- บังคับใช้มาตรการรักษาความปลอดภัย ณ ขณะเข้าถึงข้อมูล
- ติดตั้งใช้งานได้อย่างรวดเร็วด้วยค่าใช้จ่ายในการดำเนินงานที่น้อยที่สุด
เหตุใดคุณจึงควรใช้ Silverfort ควบคู่ไปกับหรือแทนที่ PAM แบบดั้งเดิม
หากคุณกำลังประสบปัญหาเกี่ยวกับการติดตั้งระบบที่ช้าและซับซ้อน
ด้วยระบบเส้นทาง Silverfortคุณสามารถค้นหาและปกป้องสิทธิ์การเข้าถึงระดับสูงทั่วทั้งสภาพแวดล้อมของคุณได้ภายในไม่กี่วัน โดยปราศจากอุปสรรคหรือความขัดแย้งภายใน การป้องกันไม่ได้ผูกติดกับการลงทะเบียนในระบบรักษาความปลอดภัย
หากช่องว่างในความคุ้มครองกำลังบั่นทอนสถานะการบริหารความเสี่ยงของคุณ
ลดความเสี่ยงได้ทันทีโดยการย้ายการบังคับใช้ไปที่เลเยอร์การตรวจสอบสิทธิ์ด้วย Identity Security ในระหว่างการทำงาน ประเมินทุกคำขอแบบเรียลไทม์และใช้การควบคุมแบบอินไลน์เพื่อลดขอบเขตความเสียหายจากการรั่วไหลของข้อมูลประจำตัว
หากคุณใช้งานใบอนุญาต PAM เพียงบางส่วนเท่านั้น
Silverfort สามารถขยายการป้องกันไปยังทุกสิ่งภายนอกตู้นิรภัยในขณะที่คุณปรับขนาดการลงทุนที่มีอยู่ให้เหมาะสม ดังนั้นใบอนุญาตที่ไม่ได้ใช้งานจึงไม่หมายความว่าข้อมูลส่วนบุคคลจะไม่ได้รับการปกป้อง
สรุป ความน่าเชื่อถือของ Olymp Trade? Silverfort เปรียบเทียบกับโซลูชัน PAM ที่ใช้ระบบจัดเก็บข้อมูลแบบ Vault
การเปรียบเทียบแบบเคียงข้างกันเกี่ยวกับวิธีการ Silverfort เปรียบเทียบกับโซลูชัน PAM ที่ใช้ระบบจัดเก็บข้อมูลแบบ Vault เช่น CyberArk, Delinea และ BeyondTrust
| ความสามารถ | Silverfort | PAM แบบดั้งเดิม (ไซเบอร์อาร์ค, เดลิเนีย, บียอนด์ทรัสต์) | ทำไมมันสำคัญ |
|---|---|---|---|
| ความคุ้มครองการเข้าถึงพิเศษอย่างครอบคลุม | มี (ใบกำกับภาษีเต็มรูปแบบ) | ต้องลงทะเบียน Vault สำหรับแต่ละบัญชี | สภาพแวดล้อมส่วนใหญ่มีข้อมูลระบุตัวตนที่ไม่ได้เข้ารหัสหลายพันรายการ รวมถึงหมายเลข NHI ด้วย |
| การบังคับใช้การตรวจสอบสิทธิ์ขณะรันไทม์ | มี (ใบกำกับภาษีเต็มรูปแบบ) | การควบคุมส่วนใหญ่จะถูกนำมาใช้ผ่านเวิร์กโฟลว์ของ Vault และ Session | การบังคับใช้ในระดับการตรวจสอบสิทธิ์ข้ามโปรโตคอลที่ระบบจัดเก็บข้อมูลไม่สามารถมองเห็นได้ (Kerberos, NTLM, LDAP, SSH รุ่นเก่า) |
| การลดความเสี่ยง | มี (ใบกำกับภาษีเต็มรูปแบบ) | เป็นบางส่วน | การเข้าถึงระดับสิทธิ์พิเศษเป็นช่องทางการโจมตีที่ถูกโจมตีมากที่สุด การคุ้มครองที่ไม่ครอบคลุมทำให้ข้อมูลประจำตัวที่มีผลกระทบสูงที่สุดตกอยู่ในความเสี่ยง |
| กระบวนการเริ่มต้นใช้งานที่รวดเร็วและอัตโนมัติ | มี (ใบกำกับภาษีเต็มรูปแบบ) | โดยทั่วไปต้องใช้เวลาหลายเดือนถึงหลายปี ขึ้นอยู่กับสภาพแวดล้อม | ทุกเดือนที่เสียไปกับการเริ่มต้นใช้งาน หมายถึงเดือนที่ข้อมูลส่วนบุคคลยังคงไม่ได้รับการปกป้อง การดำเนินการปกป้องอย่างรวดเร็วจะลดโอกาสที่ผู้โจมตีจะใช้ประโยชน์ได้ |
| การคุ้มครอง NHI และบัญชีบริการ | มี (ใบกำกับภาษีเต็มรูปแบบ) | ต้องมีการค้นหาข้อมูลด้วยตนเอง การเริ่มต้นใช้งาน และการหมุนเวียนงาน | บัญชีบริการจัดเป็นประเภทข้อมูลประจำตัวที่ยากที่สุดและมีความเสี่ยงสูงที่สุดในการรักษาความปลอดภัยในระดับใหญ่ |
| บูรณาการที่ไร้รอยต่อ | มี (ใบกำกับภาษีเต็มรูปแบบ) | สถาปัตยกรรมที่ซับซ้อนซึ่งใช้เอเจนต์เป็นหลัก | การเปลี่ยนแปลงโครงสร้างพื้นฐานเพิ่มความยุ่งยากในการติดตั้งใช้งานและความเสี่ยงที่จะทำให้ระบบการผลิตหยุดชะงัก |
| ได้ผลตอบแทนจากการลงทุนอย่างรวดเร็ว | มี (ใบกำกับภาษีเต็มรูปแบบ) | โดยทั่วไปแล้ว การดำเนินการจะใช้เวลาหลายปี และต้องพึ่งพาบริการจากผู้เชี่ยวชาญในระดับสูง | การนำระบบ PAM แบบดั้งเดิมมาใช้ อาจสิ้นเปลืองเงินหลายล้านดอลลาร์ไปกับค่าลิценส์และบริการระดับมืออาชีพ ก่อนที่ข้อมูลประจำตัวที่มีสิทธิ์พิเศษจะได้รับการปกป้องอย่างแท้จริง |
| การครอบคลุมแอปพลิเคชันรุ่นเก่า | มี (ใบกำกับภาษีเต็มรูปแบบ) | เป็นบางส่วน | ระบบ OT, แอปพลิเคชันรุ่นเก่า และระบบที่พัฒนาขึ้นเองภายในองค์กร มักจะไม่ถูกเก็บไว้ในคลังเก็บข้อมูลแบบดั้งเดิม |
| สิทธิ์การเข้าถึงแบบไม่มีสถานะในตัว | มี (ใบกำกับภาษีเต็มรูปแบบ) | สามารถเข้าถึง JIT ได้ทั้งในรูปแบบเสริมหรือแบบจำกัดขอบเขต | สิทธิ์การเข้าถึงแบบถาวรยังคงเป็นช่องทางการโจมตีหลัก ระบบ JIT จำเป็นต้องใช้งานได้ทั่วไป ไม่ใช่เลือกเฉพาะบางช่องทาง |
| ความสามารถ | Silverfort | PAM แบบดั้งเดิม (ไซเบอร์อาร์ค, เดลิเนีย, บียอนด์ทรัสต์) |
|---|---|---|
| ความคุ้มครองการเข้าถึงพิเศษอย่างครอบคลุม | ต้องลงทะเบียน Vault สำหรับแต่ละบัญชี | |
| การบังคับใช้การตรวจสอบสิทธิ์ขณะรันไทม์ | การควบคุมส่วนใหญ่จะถูกนำมาใช้ผ่านเวิร์กโฟลว์ของ Vault และ Session | |
| การลดความเสี่ยง | เป็นบางส่วน | |
| กระบวนการเริ่มต้นใช้งานที่รวดเร็วและอัตโนมัติ | โดยทั่วไปต้องใช้เวลาหลายเดือนถึงหลายปี ขึ้นอยู่กับสภาพแวดล้อม | |
| การคุ้มครอง NHI และบัญชีบริการ | ต้องมีการค้นหาข้อมูลด้วยตนเอง การเริ่มต้นใช้งาน และการหมุนเวียนงาน | |
| บูรณาการที่ไร้รอยต่อ | สถาปัตยกรรมที่ซับซ้อนซึ่งใช้เอเจนต์เป็นหลัก | |
| ได้ผลตอบแทนจากการลงทุนอย่างรวดเร็ว | โดยทั่วไปแล้ว การดำเนินการจะใช้เวลาหลายปี และต้องพึ่งพาบริการจากผู้เชี่ยวชาญในระดับสูง | |
| การครอบคลุมแอปพลิเคชันรุ่นเก่า | เป็นบางส่วน | |
| สิทธิ์การเข้าถึงแบบไม่มีสถานะในตัว | สามารถเข้าถึง JIT ได้ทั้งในรูปแบบเสริมหรือแบบจำกัดขอบเขต |
Silverfort การจัดการสิทธิ์การเข้าถึงระดับสูงแบบไม่ต้องใช้ตู้เก็บข้อมูล (Vaultless Privilege Access Management - PAM)
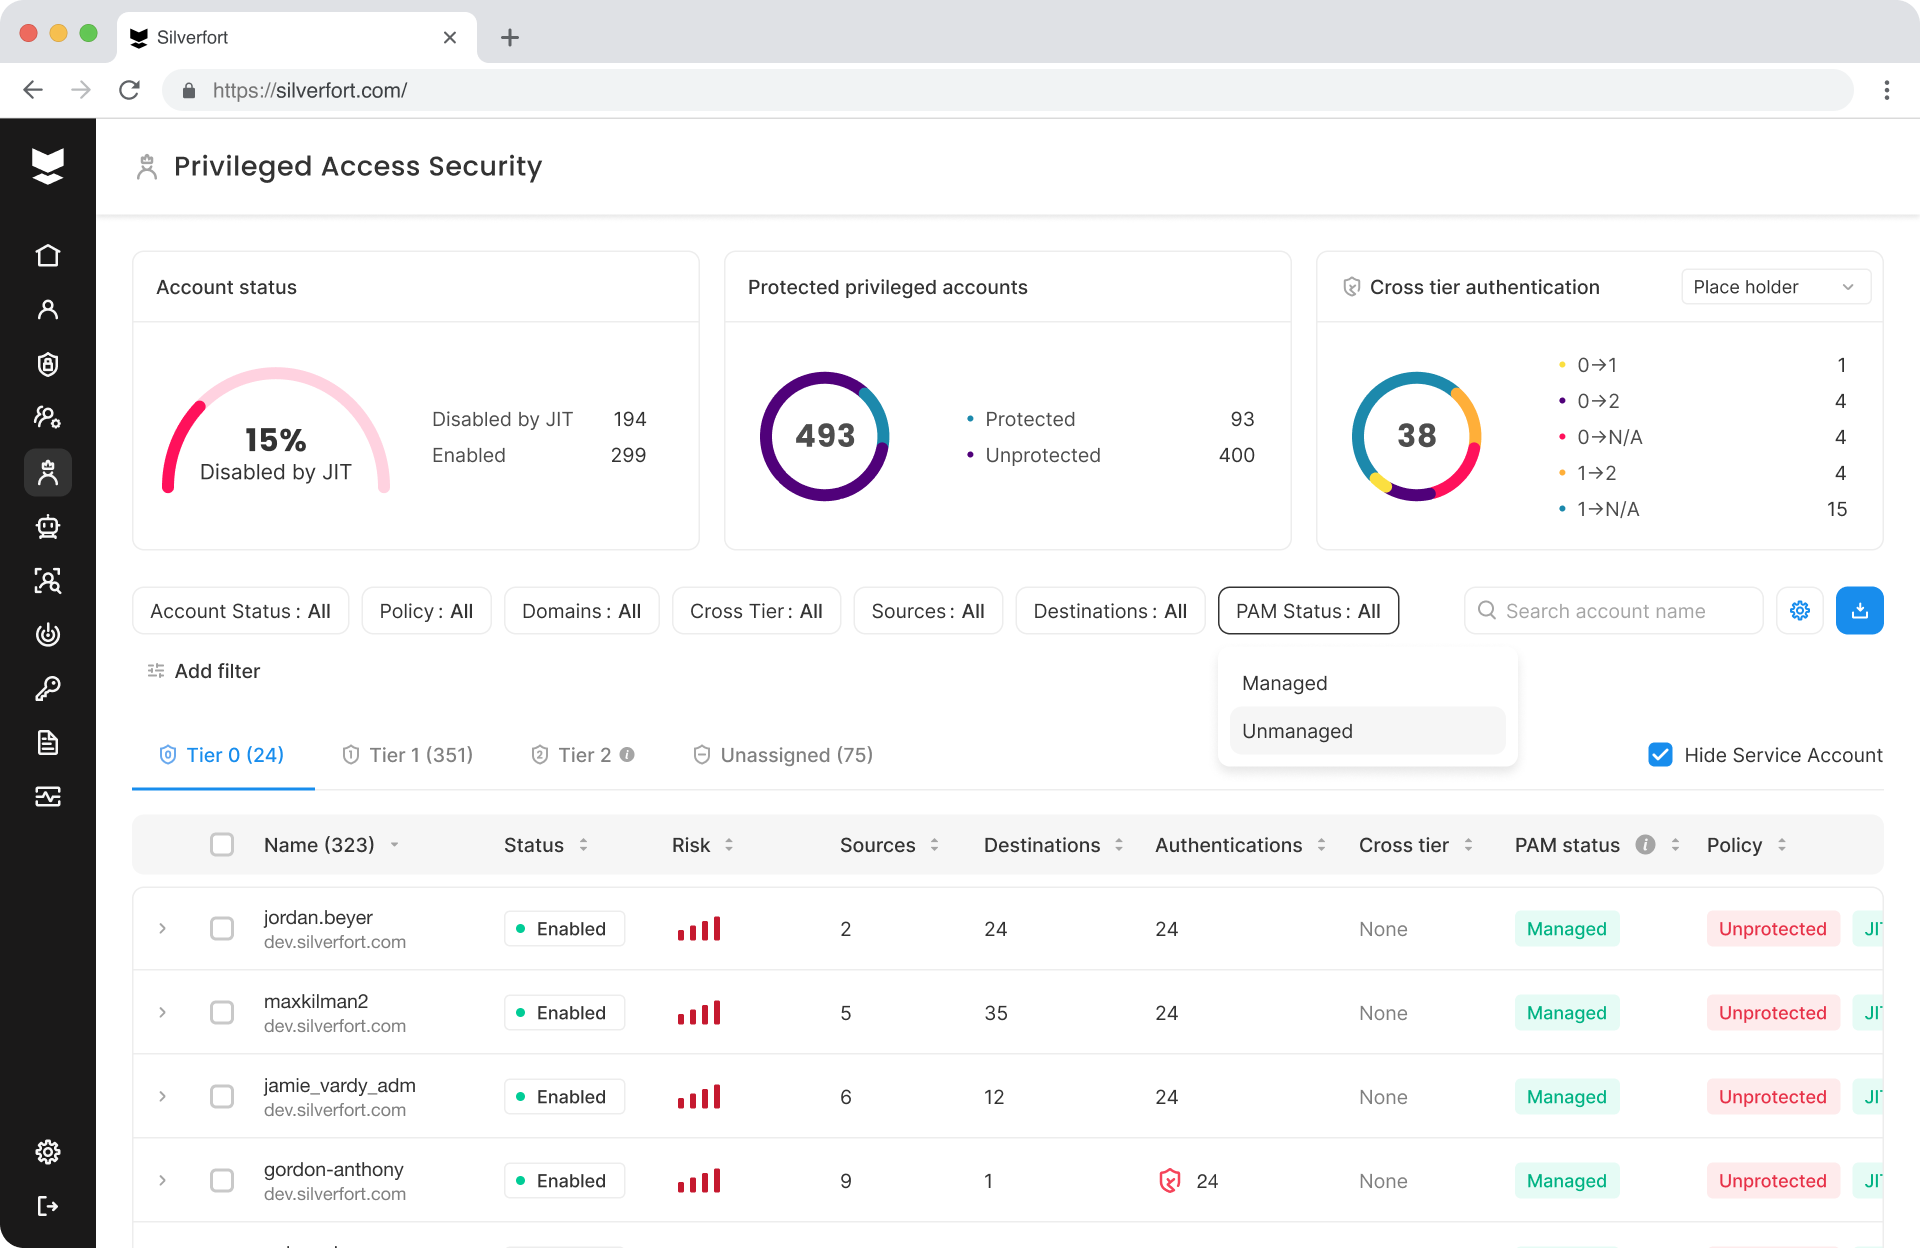
ระบบ PAM แบบดั้งเดิมส่วนใหญ่จะรักษาความปลอดภัยของข้อมูลประจำตัวที่มีสิทธิ์พิเศษไว้ภายในห้องนิรภัย Silverfort ขยายการป้องกันไปถึงชั้นการตรวจสอบสิทธิ์โดยตรง ดังนั้นแม้ว่าข้อมูลประจำตัวจะถูกบุกรุก ผู้โจมตีก็ไม่สามารถดำเนินการใดๆ ได้ ด้วย MFA, การเข้าถึงแบบทันที (Just-in-Time access), การแบ่งส่วนระดับ และการบล็อกการเข้าถึง Silverfort มอบการปกป้องที่ปรับขนาดได้และการลดความเสี่ยงที่วัดผลได้สำหรับข้อมูลระบุตัวตนทุกประเภท
MFA สำหรับเครื่องมือผู้ดูแลระบบทุกตัว
หยุดยั้งการใช้ข้อมูลประจำตัวในทางที่ผิดตั้งแต่ต้นเหตุ Silverfort บังคับใช้การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) ใน PowerShell, PsExec, WMI, RDP, SSH และแอปพลิเคชันที่พัฒนาขึ้นเอง ซึ่งโซลูชัน PAM แบบดั้งเดิมไม่สามารถเข้าถึงได้
ปกป้องบัญชีบริการโดยไม่หยุดชะงัก
ใช้ระบบรั้วเสมือนเพื่อจำกัดสถานที่และวิธีการตรวจสอบสิทธิ์ของบัญชีบริการ — ไม่มีการหมุนเวียนรหัสผ่าน ไม่มีการเขียนทับแอปพลิเคชัน สำหรับองค์กรที่การหมุนเวียนรหัสผ่านไม่สามารถทำได้ในทางปฏิบัติ ระบบนี้จะขยายการป้องกันที่มีความหมายไปยังบัญชีที่ก่อนหน้านี้ไม่ได้รับการควบคุม
การเข้าถึงแบบทันท่วงที โดยไม่ต้องมีโครงการ
ยกเลิกสิทธิ์การยืนในสถานที่ทำงานของคุณภายในไม่กี่วัน ไม่ใช่เป็นไตรมาส Silverfort บังคับใช้การเข้าถึงแบบ JIT ที่เลเยอร์การตรวจสอบสิทธิ์ เพื่อให้สิทธิ์การเข้าถึงเฉพาะเมื่อจำเป็น และปิดใช้งานเมื่อไม่จำเป็น

"Silverfort ทำให้เราลดความเสี่ยงที่เกี่ยวข้องกับสิทธิพิเศษได้ภายในไม่กี่วัน โดยไม่ต้องติดตั้งโครงสร้างพื้นฐาน PAM ที่ซับซ้อน"
มาดูกันว่า Silverfort เมื่อเทียบกับโซลูชัน PAM แบบดั้งเดิม
จองการสาธิตกับทีมงานของเรา หรือเยี่ยมชมผลิตภัณฑ์ด้วยตนเองเพื่อดูการทำงานของ Vaultless PAM
คำถามที่พบบ่อย
Is Silverfort เป็นทางเลือกทดแทนสำหรับโซลูชัน PAM ที่เราใช้อยู่ในปัจจุบันหรือไม่?
ถ้าไม่มีตู้นิรภัย แล้วจะทำอย่างไร Silverfort ควบคุมการเข้าถึงแบบพิเศษได้หรือไม่?
อย่างไร SilverfortVaultless PAM แตกต่างจากการหมุนเวียนรหัสผ่านอย่างไร?
ไม่ Silverfort ครอบคลุมผู้ดูแลระบบที่เป็นมนุษย์ บัญชีบริการ และข้อมูลประจำตัวที่ไม่ใช่มนุษย์ (NHI) หรือไม่?
ไม่ Silverfort ค้นพบข้อมูลประจำตัวที่มีสิทธิพิเศษโดยอิงจากการใช้งานจริงหรือไม่?
ไม่ Silverfort รองรับการเข้าถึงแบบ Just-In-Time (JIT) และ Zero Standing Privileges (ZSP) หรือไม่?
อย่างแน่นอน Silverfort ช่วยให้สามารถเข้าถึงระบบ JIT สำหรับผู้ใช้ที่มีสิทธิ์พิเศษ ทำให้ Zero Standing Privilege (ZSP) สามารถใช้งานได้จริงและบังคับใช้ได้ง่ายทั่วทั้งสภาพแวดล้อมของคุณ