การรักษาความปลอดภัยข้อมูลประจำตัวแบบเรียลไทม์สำหรับสถาบันการเงิน
ข้อมูลประจำตัวที่ถูกบุกรุกยังคงเป็นช่องทางการละเมิดข้อมูลที่พบบ่อยสำหรับสถาบันการเงิน* Silverfort ระบบบังคับใช้การควบคุมตัวตนทั้งแบบในตัวและขณะรันไทม์ ดังนั้นการมีข้อมูลประจำตัวที่ถูกต้องจึงไม่เพียงพอที่จะก่อให้เกิดความเสียหายได้ ไม่ว่าการโจมตีจะรวดเร็วเพียงใดก็ตาม
*รายงานการสืบสวนการละเมิดข้อมูล ปี 2026
การบังคับใช้แบบเรียลไทม์ ซึ่งได้รับการพิสูจน์แล้วในระดับธนาคารทั่วโลก
ธนาคารข้ามชาติขนาดใหญ่แห่งหนึ่งต้องการขยายประสบการณ์การใช้งาน MFA ของตนเองไปยังแอปพลิเคชันที่พัฒนาขึ้นเองภายในบริษัทอีกหลายร้อยรายการ ที่ สนับสนุนed การโอนเงิน การออกตั๋ว การบัญชีภายใน และกระบวนการทางธุรกิจที่จำเป็นอื่นๆ
“ขณะนี้เรามีมาตรการรักษาความปลอดภัยที่แข็งแกร่งและรัดกุมเพื่อลดภัยคุกคามจากผู้ไม่ประสงค์ดีที่ใช้ข้อมูลประจำตัวที่ถูกบุกรุกเพื่อเข้าถึงระบบของเรา รวมถึงโซลูชันที่ช่วยให้ผู้ใช้ทุกคนของเราทำงานได้อย่างมีประสิทธิภาพมากขึ้น”
ผู้จัดการโครงสร้างพื้นฐานด้านไอที
ธนาคารข้ามชาติรายใหญ่
ความท้าทาย
การกำหนดค่าแอปพลิเคชันแต่ละตัวแยกกันนั้นจะต้องมีการเปลี่ยนแปลงโค้ดอย่างมากและเสี่ยงต่อการหยุดชะงักของกระบวนการที่สำคัญ ในขณะเดียวกัน การตรวจสอบความถูกต้องของ MFA กับพนักงานหลายหมื่นคนซ้ำแล้วซ้ำเล่าจะทำให้เกิดความเหนื่อยล้าจากการใช้ MFA และทำให้การเข้าถึงช้าลง ธนาคารยังจำเป็นต้องปฏิบัติตามข้อกำหนดในท้องถิ่นสำหรับ MFA ในระบบที่ใช้ในการเข้าถึงข้อมูลลูกค้าด้วย
ทางออกของเรา
Silverfort ระบบนี้ผสานรวมเข้ากับแอปพลิเคชัน MFA ที่ธนาคารกำหนดเอง และขยายการป้องกันไปยังแอปพลิเคชันเดิมทั้งหมด 329 แอปพลิเคชันโดยไม่ต้องแก้ไขแต่ละแอปพลิเคชันแยกกัน นอกจากนี้ยังจัดกลุ่มแอปพลิเคชันที่เกี่ยวข้องไว้ภายใต้การตรวจสอบยืนยันเดียว เพื่อลดการแจ้งเตือนที่ไม่จำเป็น
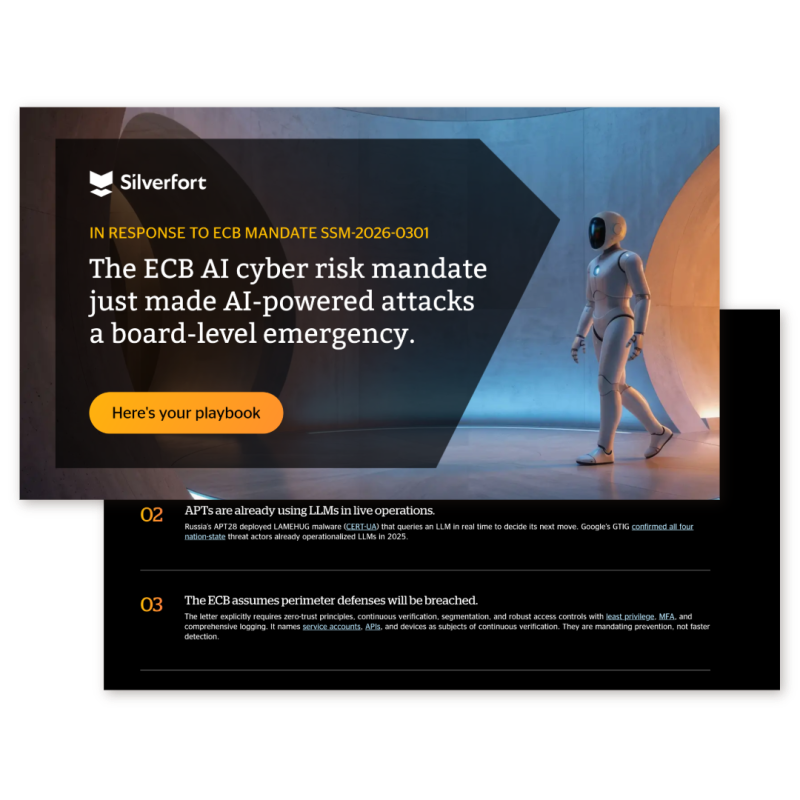
เพื่อตอบสนองต่อคำสั่งของ ECB หมายเลข SSM-2026-0301
ข้อกำหนดด้านความเสี่ยงทางไซเบอร์เกี่ยวกับ AI ของธนาคารกลางยุโรป (ECB) ทำให้การโจมตีโดยใช้ AI กลายเป็นเรื่องฉุกเฉินระดับคณะกรรมการบริหาร นี่คือแนวทางปฏิบัติของคุณ
สิ่งที่สถาบันการเงินในเขตสหภาพยุโรปต้องดำเนินการให้แล้วเสร็จภายในวันที่ 31 ตุลาคม 2026 และ 7 แนวทางปฏิบัติการที่จะสร้างความพร้อมรับมือกับการโจมตีด้วยปัญญาประดิษฐ์อย่างแท้จริง
รักษาความปลอดภัยของข้อมูลประจำตัวที่อยู่เบื้องหลังทุกธุรกรรมทางการเงิน
ในภาคบริการทางการเงิน การเข้าถึงข้อมูลอาจส่งผลกระทบอย่างมากก่อนที่ระบบควบคุมส่วนใหญ่จะแจ้งเตือนด้วยซ้ำ ในยุคของการโจมตีที่ขับเคลื่อนด้วยปัญญาประดิษฐ์หน้าต่างเหล่านี้ถูกบีบอัดให้เล็กลงไปอีก ทำให้การรักษาความปลอดภัยข้อมูลประจำตัวแบบเรียลไทม์เป็นแนวป้องกันที่มีประสิทธิภาพเพียงอย่างเดียว
Silverfort ระบบจะประเมินคำขอเข้าถึงทุกรายการในทันทีที่เกิดขึ้น ณ ชั้นการตรวจสอบสิทธิ์ ครอบคลุมทุกประเภทข้อมูลประจำตัวและทุกสภาพแวดล้อม ไม่ว่าจะเป็นเซิร์ฟเวอร์แบบดั้งเดิม เมนเฟรม คลาวด์ และแพลตฟอร์ม SaaS
ดูเส้นทางการระบุตัวตนไปยังระบบที่สำคัญ
รับข้อมูลเชิงลึกที่ครบถ้วนเกี่ยวกับผู้ใช้ที่เป็นมนุษย์ ผู้ดูแลระบบ บัญชีบริการ ข้อมูลประจำตัวที่ไม่ใช่มนุษย์บนคลาวด์ และเอเจนต์ AI เข้าใจว่าข้อมูลประจำตัวใดบ้างที่สามารถเข้าถึงทรัพยากรที่สำคัญ วิธีการยืนยันตัวตน และการเข้าถึงที่มากเกินไปหรือไม่คาดคิดก่อให้เกิดความเสี่ยงที่ใด
บังคับใช้สิทธิ์การเข้าถึงที่ถูกต้องในเวลาที่เหมาะสม
ใช้ MFA, นโยบายการปฏิเสธการเข้าถึง, JIT, การแบ่งระดับชั้น, สิทธิ์ขั้นต่ำสุด และ Virtual Fencing ในระหว่างการทำงาน จำกัดสิทธิ์เฉพาะบุคคลและสิทธิ์ที่ไม่ใช่มนุษย์ให้เข้าถึงเฉพาะทรัพยากร แหล่งที่มา ปลายทาง โปรโตคอล และช่วงเวลาที่ได้รับอนุมัติ ก่อนที่การเข้าถึงที่ถูกต้องจะกลายเป็นช่องทางในการนำไปใช้ในทางที่ผิด
แสดงให้เห็นว่าระบบควบคุมทำงานอย่างต่อเนื่อง
จัดทำบันทึกต่อเนื่องเกี่ยวกับการตรวจสอบสิทธิ์ การตัดสินใจเชิงนโยบาย และความพยายามที่ถูกบล็อกในระบบที่อยู่ภายใต้การกำกับดูแลและฟังก์ชันที่สำคัญ มอบหลักฐานให้ทีมตรวจสอบและทีมปฏิบัติตามกฎระเบียบว่าการควบคุมยังคงทำงานอยู่ระหว่างการประเมิน ไม่ใช่เพียงแค่ภาพรวมจากการตรวจสอบครั้งล่าสุดเท่านั้น
ปิดช่องโหว่การควบคุมอัตลักษณ์ที่สำคัญที่สุด
ขยายการใช้งาน MFA ไปยังระบบสำคัญที่ไม่สามารถรองรับได้ก่อนหน้านี้
นำ MFA มาใช้กับแอปพลิเคชันภายในองค์กรที่มีความสำคัญต่อภารกิจหลัก เช่น เมนเฟรม และแพลตฟอร์มหลักด้านการธนาคาร การชำระเงิน และการซื้อขาย ซึ่งก่อนหน้านี้ไม่สามารถรองรับได้ โดยไม่ต้องแก้ไขโค้ด ใช้พร็อกซี หรือทำการติดตั้งระบบขนาดใหญ่
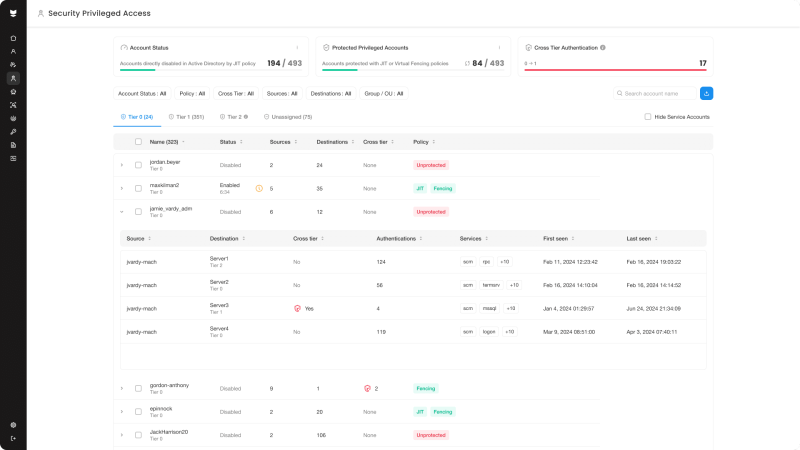
ปกป้องข้อมูลประจำตัวที่มีสิทธิ์พิเศษในวงกว้าง
ค้นหาผู้ใช้ที่มีสิทธิ์พิเศษและบัญชีบริการ ลดสิทธิ์การเข้าถึงแบบเดิม และบังคับใช้การควบคุมบนเส้นทางการเข้าถึงที่ระบบจัดเก็บข้อมูลแบบดั้งเดิมและตัวกลางการจัดการเซสชันไม่ครอบคลุม ใช้ JIT, MFA สำหรับการเข้าถึงระดับผู้ดูแลระบบ ข้อจำกัดตามระดับชั้น สิทธิ์ขั้นต่ำสุด และการควบคุมตามพฤติกรรมในการพยายามเข้าถึงที่มีสิทธิ์พิเศษแต่ละครั้ง
เตรียมรับมือกับการโจมตีที่ขับเคลื่อนด้วย AI
AI กำลังลดระยะเวลาที่ผู้โจมตีต้องการในการระบุจุดอ่อน การใช้ข้อมูลประจำตัวในทางที่ผิด และการดำเนินการโจมตีให้ก้าวหน้า Silverfort ป้องกันความพยายามในการตรวจสอบสิทธิ์และการเข้าถึงที่เป็นอันตรายแบบเรียลไทม์ ก่อนที่ข้อมูลประจำตัวที่ถูกบุกรุกจะนำไปสู่การเคลื่อนย้ายไปยังส่วนอื่น การยกระดับสิทธิ์ หรือผลกระทบทางการเงิน
ปกป้องการเข้าถึงก่อนที่จะเกิดผลกระทบ
มาดูกันว่า Silverfort ปกป้องข้อมูลประจำตัวและระบบที่อยู่เบื้องหลังการดำเนินงานทางการเงินที่สำคัญที่สุดของคุณ