

การปกป้องข้อมูลประจำตัวที่มีสิทธิ์พิเศษยังคงเป็นหนึ่งในความท้าทายด้านความปลอดภัยที่ใหญ่ที่สุดที่องค์กรต่างๆ เผชิญอยู่ในปัจจุบัน อย่างไรก็ตาม ถึงเวลาแล้วที่เราต้องยอมรับว่า แนวทางที่ใช้ในการแก้ปัญหานี้ เป็นเวลาเกือบสามทศวรรษ ล้มเหลวอย่างสิ้นเชิง
ทีม IAM ถูกผลักดันให้ซื้อเครื่องมือที่ควรจะช่วยปกป้องพวกเขา แต่ในทางปฏิบัติ พวกเขาได้รับเพียงความรู้สึกปลอดภัยที่ผิดพลาดเท่านั้น
ลูกค้าที่เราพูดคุยด้วยต่างเล่าเรื่องเดียวกันให้ฟัง: ใช้เงินหลายล้านไปกับโซลูชัน PAM แต่กลับปกป้องบัญชีได้เพียงไม่กี่ร้อยบัญชีเท่านั้น ยิ่งไปกว่านั้น... การเดินทางเพื่อปฏิบัติภารกิจที่ไม่สิ้นสุดความพยายามในการเริ่มต้นใช้งานที่ไม่เคยเสร็จสิ้นเสียที และค่าใช้จ่ายในการบำรุงรักษาโซลูชัน PAM ทั้งหมดนี้รวมกันแล้วจึงเป็นสูตรสำเร็จของความหงุดหงิด
เหตุใด PAM แบบดั้งเดิมจึงล้มเหลว
โดยพื้นฐานแล้ว โซลูชัน PAM แบบดั้งเดิมถูกสร้างขึ้นโดยมีข้อบกพร่องทางตรรกะ: พวกเขาปกป้องข้อมูลประจำตัว ไม่ใช่สิทธิ์ในการเข้าถึง.
เมื่อ 25 ปีก่อน ตอนที่ PAM ถือกำเนิดขึ้น แค่นั้นอาจจะเพียงพอแล้ว เพราะมีผู้ดูแลระบบเพียงไม่กี่คน และสภาพแวดล้อมก็ค่อนข้างเรียบง่าย ปกป้องรหัสผ่าน ซ่อนไว้หลังตู้เซฟ และบังคับให้ผู้ใช้ต้องไปค้นหาเอง ปัญหาจึงได้รับการแก้ไข
โลกนั้นไม่มีอยู่อีกต่อไปแล้ว
ในปัจจุบัน มีกลุ่มอัตลักษณ์พิเศษนับพัน ซึ่งส่วนใหญ่ไม่ใช่สิ่งมีชีวิตที่เป็นมนุษย์ นำพวกเขาเข้าสู่ระบบจัดเก็บข้อมูล และการหมุนเวียนรหัสผ่านนั้นไม่ยั่งยืน ที่แย่กว่านั้นคือ มันสร้างความหยุดชะงักทางธุรกิจอย่างมหาศาล ผู้ดูแลระบบที่เป็นมนุษย์จะหาวิธีหลีกเลี่ยงการควบคุมเพื่อหลีกเลี่ยงขั้นตอนการทำงานที่ยืดเยื้อ การหมุนเวียนรหัสผ่านสร้างความยุ่งยากในการดำเนินงาน และเนื่องจากระบบจัดเก็บข้อมูลไม่สามารถแสดงความสัมพันธ์ระหว่างกันได้ ทีมงานจึงเหมือนกับทำงานโดยไม่รู้ข้อมูลอะไรเลย หลังจากใช้เวลาหลายเดือนในการเพิ่มบัญชีเดียว คุณก็ยังไม่รู้ว่าอะไรจะล้มเหลวในขณะที่บัญชีนั้นถูกจัดเก็บและหมุนเวียนแล้ว
ในโลกแห่งจินตนาการ หากไม่มีผู้ใช้คนใดตรวจสอบข้อมูลประจำตัวที่เก็บไว้ในตู้นิรภัยเลย ระบบ PAM ก็อาจสมเหตุสมผล แต่ในความเป็นจริง ข้อมูลประจำตัวถูกดึงออกมาใช้ รหัสผ่านไม่ได้ถูกเปลี่ยนบ่อยพอ และการป้องกันกลายเป็นเพียงตัวชี้วัดเพื่อความภาคภูมิใจเท่านั้น
ระบบรักษาความปลอดภัย PAM กลายเป็นระบบรักษาความปลอดภัยแบบหลอกลวง
นี่ไม่ใช่เรื่องสมมติ ผู้โจมตีมักใช้ช่องโหว่ที่เก็บข้อมูลประจำตัวไว้นอกระบบรักษาความปลอดภัย และนำไปใช้โดยไม่มีการป้องกันเพิ่มเติมใดๆ
การรั่วไหลของข้อมูลของ Uber ในปี 2017 ที่โด่งดังไปทั่วโลก นี่เป็นเพียงตัวอย่างหนึ่ง: ผู้โจมตีใช้ข้อมูลประจำตัวที่ถูกขโมยมาเพื่อเข้าถึงที่เก็บข้อมูลส่วนตัวของ GitHub ซึ่งพบว่ามีคีย์ AWS ที่ถูกฝังไว้ภายใน คีย์เหล่านั้นให้สิทธิ์ในการเข้าถึงพื้นที่จัดเก็บข้อมูลบนคลาวด์ของ Uber ส่งผลให้ข้อมูลส่วนบุคคลของผู้ใช้และคนขับหลายล้านคนถูกเปิดเผย
ไม่มีวิธีไหนที่จะพูดให้สุภาพกว่านี้ได้แล้ว: PAM ไม่ได้ปกป้องการเข้าถึงแบบพิเศษ
โศกนาฏกรรมของทีม IAM
รูปแบบเดิมนี้ทำให้เกิดสถานการณ์ที่เลวร้าย ซึ่งทีมงานด้านอัตลักษณ์กลายเป็นทีมที่ทุกคนเกลียดชัง พวกเขาต้องต่อสู้กับสงครามที่ไร้ประโยชน์อย่างไม่เต็มใจ เสียเวลาหลายเดือนหรือหลายปีไปกับขั้นตอนทางราชการและทรัพยากร จนไปถึงทางตัน บันทึกเหตุการณ์แห่งความล้มเหลวที่ถูกทำนายไว้ล่วงหน้า.
เมื่อใช้ PAM แบบดั้งเดิม ผู้นำ IAM มักพบว่าตนเอง... ไม่สามารถทำให้โครงการสำเร็จลุล่วงได้และเมื่อถึงเวลานั้น บาง มีความคืบหน้าเกิดขึ้น สภาพแวดล้อมเปลี่ยนแปลงไปแล้ว ขอบเขตของการตรวจสอบเปลี่ยนไป และระบบต่างๆ ก็พัฒนาขึ้น
เพื่อชดเชยข้อจำกัดที่มีอยู่ จึงได้มีการพัฒนาฟีเจอร์เพิ่มเติมเพื่อพยายามแก้ไขช่องโหว่ด้านความปลอดภัยที่สำคัญเหล่านี้
การบันทึกเซสชันเป็นตัวอย่างหนึ่ง องค์กรต่างๆ ถูกผลักดันให้ทำตามข้อกำหนด แต่สุดท้ายก็ต้องเหลือไฟล์บันทึกหลายพันชั่วโมงที่ไม่มีใครดูเลย ความปลอดภัยที่แท้จริงจึงยังไม่เกิดขึ้น แต่บริษัทต่างๆ กลับพบว่าตัวเองผูกติดอยู่กับระบบ PAM มากขึ้นเรื่อยๆ
ตามมาด้วยบริการจากผู้เชี่ยวชาญที่ออกแบบมาเพื่อ "กอบกู้" การใช้งานที่ล้มเหลว ต้องใช้เงินมากขึ้น ใช้เวลามากขึ้น แต่การเปลี่ยนแปลงกลับน้อยลง
เหตุใด PAM แบบดั้งเดิมจึงไม่มีอนาคต
บริษัท PAM รุ่นแรกเกิดขึ้นเมื่อกว่า 25 ปีที่ผ่านมาในแง่ของอายุการใช้งานของเทคโนโลยี นั่นแทบจะเป็นชั่วนิรันดร์เลยทีเดียว
ลองคิดดูว่าทุกอย่างเปลี่ยนแปลงไปมากแค่ไหนตั้งแต่นั้นมา โลกในสมัยนั้นไม่มี Spotify, Google Maps หรือสมาร์ทโฟน เพลงมาจากซีดีหรือเครื่องเล่นวอล์คแมน การนำทางใช้แผนที่กระดาษ ภาพถ่ายต้องใช้ฟิล์มและใช้เวลาหลายวันในการล้าง ข้อมูลจัดเก็บอยู่บนเซิร์ฟเวอร์ทางกายภาพ การชำระเงินใช้เงินสดหรือรูดบัตรพร้อมลายเซ็น ไม่ใช่การแตะแบบไร้สัมผัสและการตรวจสอบด้วยไบโอเมตริก
ในโลกที่เทคโนโลยีพัฒนาไปอย่างรวดเร็วเช่นนี้ การพัฒนาของ PAM เป็นสิ่งที่หลีกเลี่ยงไม่ได้, ด้วย.
เช่นเดียวกับที่ McAfee และ Symantec เป็นบริษัทด้านความปลอดภัยปลายทางรุ่นแรกที่วางรากฐานให้กับบริษัทรุ่นใหม่ในการสร้างสรรค์นวัตกรรม โซลูชัน PAM รุ่นแรกก็กำลังจะถึงจุดจบแล้ว แม้ว่าโซลูชันเหล่านั้นจะตอบสนองความต้องการที่แท้จริงเมื่อสามทศวรรษก่อน แต่โซลูชันเหล่านั้นก็เป็นของยุคสมัยที่แตกต่างออกไปแล้ว
แน่นอนว่าพวกเขาไม่ยอมแพ้ง่ายๆ ตลอดหลายปีที่ผ่านมา พวกเขาได้ผลักดันกฎระเบียบที่บังคับให้บริษัทต่างๆ ต้องปฏิบัติตามและนำเครื่องมือที่พิสูจน์แล้วว่ามีคุณค่าด้านความปลอดภัยเพียงเล็กน้อยมาใช้ แต่ไม่มีเหตุผลที่จะเดินหน้าต่อไปในเส้นทางนั้นอีกแล้ว
เราเห็น บริษัทประกันภัยไซเบอร์ เริ่มเห็นการเปลี่ยนแปลงแล้ว ด้วยแรงจูงใจทางการเงินในการลดการเรียกร้องค่าสินไหมทดแทน พวกเขาจึงเริ่มให้สิ่งจูงใจในการควบคุมต่างๆ ลดความเสี่ยงไม่ใช่แค่ทำตามรายการตรวจสอบเท่านั้น ผมมั่นใจว่าจะมีกฎระเบียบตามมาอย่างแน่นอน
การเปลี่ยนแปลงเป็นสิ่งที่หลีกเลี่ยงไม่ได้ และยิ่งกว่าครั้งไหนๆ ในปัจจุบันนี้
ถ้าคุณถามว่าทำไมผมถึงมั่นใจว่าเรามาถึงจุดเปลี่ยนแล้ว ผมจะบอกว่าการเปลี่ยนแปลงทางเทคโนโลยีนั้นกำลังทำให้ปัญหาเลวร้ายลงในด้านหนึ่ง และในอีกด้านหนึ่งก็เป็นทางออกเช่นกัน
ในสภาพแวดล้อมไอทีสมัยใหม่ในปัจจุบัน บัญชีผู้ใช้ที่มีสิทธิ์พิเศษไม่ได้จำกัดอยู่แค่กลุ่มผู้ดูแลระบบที่ได้รับความไว้วางใจเพียงไม่กี่คนอีกต่อไปแล้ว แต่กลับถูกครอบงำด้วย NHI และ AI Agent ที่ถูกสร้างขึ้นอย่างต่อเนื่องและในปริมาณมาก ผลการวิจัยล่าสุดประเมินอัตราส่วนไว้ตั้งแต่ 45 ถึง 80 อัตลักษณ์ที่ไม่ใช่มนุษย์สำหรับผู้ใช้ที่เป็นมนุษย์ทุกคน
ระบบกำลังเปลี่ยนแปลง สภาพแวดล้อมไม่ได้จำกัดอยู่แค่ในระบบภายในองค์กรอีกต่อไป แต่กลายเป็นระบบไฮบริดและมัลติคลาวด์ แอปพลิเคชันเพิ่มจำนวนขึ้นทุกวัน โดยเข้าถึงได้ด้วยระบบยืนยันตัวตนที่มีสิทธิ์พิเศษแบบอัตโนมัติ การเติบโตนี้เป็นแบบทวีคูณ
สิ่งหนึ่งที่ชัดเจนก็คือ การปกป้องข้อมูลประจำตัวนั้นไม่เพียงพอ สิ่งเดียวที่สำคัญคือการปกป้องการเข้าถึง
การรักษาความปลอดภัยในการเข้าถึงสิทธิ์พิเศษอย่างแท้จริงจะเกิดขึ้นได้ก็ต่อเมื่อมีการจัดการและบังคับใช้สิ่งที่บัญชีนั้นทำอย่างสม่ำเสมอ โดยใช้นโยบายแบบไดนามิกที่ละเอียดถี่ถ้วนในระดับการตรวจสอบสิทธิ์
อนาคตของ PAM คือระบบที่ไม่ต้องใช้ห้องนิรภัย
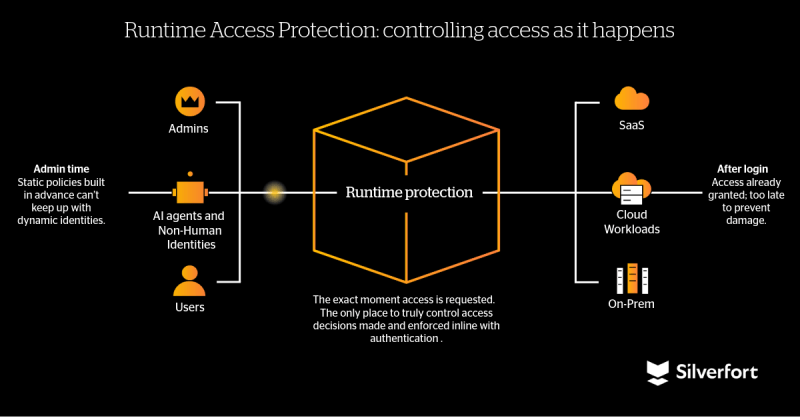
โชคดีที่เทคโนโลยีในปัจจุบันทำให้เราสามารถใช้วิธีการที่แตกต่างไปจากเดิมได้อย่างสิ้นเชิง: การบังคับใช้รันไทม์อย่างต่อเนื่อง สำหรับการพยายามเข้าถึงแต่ละครั้ง
ด้วยระบบเส้นทาง ทันเวลาพอดี และด้วยการเข้าถึงที่เพียงพอ ข้อมูลประจำตัวจะใช้งานได้เฉพาะเมื่อจำเป็น และเฉพาะเพื่อวัตถุประสงค์ที่กำหนดไว้เท่านั้น นโยบายตามความเสี่ยงจะถูกนำมาใช้ทุกครั้งที่มีการใช้ข้อมูลประจำตัว และแตกต่างจากตู้นิรภัย การบังคับใช้ไม่สามารถหลีกเลี่ยงได้ แม้ว่าผู้โจมตีจะได้รับข้อมูลประจำตัวที่ถูกต้องก็ตาม
หลักการเดียวกันนี้ใช้ได้กับเอージェนต์ AI ด้วย ที่เพิ่งถูกสร้างขึ้น เทคโนโลยีสมัยใหม่ช่วยให้เราสามารถวิเคราะห์สิ่งต่างๆ ได้ทันที ใด อัตลักษณ์ที่มีอภิสิทธิ์นั้นเกิดขึ้นแบบเรียลไทม์และตัดสินใจอย่างต่อเนื่องเพื่อให้แน่ใจว่าอภิสิทธิ์นั้นบรรลุวัตถุประสงค์
ด้วยบทเรียนเหล่านี้ เราจึงได้ออกแบบผลิตภัณฑ์ของเรา PAM ที่ไม่มีระบบรักษาความปลอดภัย เข้าใกล้
ด้วยเทคโนโลยีล้ำสมัยที่ช่วยให้เราวิเคราะห์ทุกความพยายามในการเข้าถึง ทั้งในระบบภายในองค์กรและบนคลาวด์ เราจึงสามารถ บังคับใช้การป้องกันแบบเรียลไทม์ขณะรันไทม์, ทุกที่.
สิ่งนี้หมายความว่าอย่างไรสำหรับทีมงานด้านการระบุตัวตนและความปลอดภัย:
- การติดตั้งที่รวดเร็วและปรับขนาดได้: ไม่มีเรื่องการเมืองภายใน ไม่จำเป็นต้องเจรจากับเจ้าของแอปแต่ละรายเพื่อนำผู้ดูแลระบบเข้ามาใช้งาน เห็นผลคุ้มค่าในทันที
- ปกป้องอย่างแข็งแกร่ง โดยไม่ก่อให้เกิดแรงเสียดทาน: ไม่มีสคริปต์ที่เสียหายหรือการหมุนเวียนรหัสผ่านที่ก่อกวน เป็นการเปลี่ยนจากการป้องกันด้วยรหัสผ่านไปเป็นการป้องกันด้วยการเข้าถึง
- การค้นพบทำได้ง่ายบัญชีผู้ใช้ที่มีสิทธิ์พิเศษไม่ได้จำกัดอยู่เฉพาะบัญชีที่ถูกเก็บไว้ในระบบรักษาความปลอดภัยเท่านั้น แต่ละบัญชีผู้ใช้จะถูกจัดประเภทตามพฤติกรรม แม้ว่าคุณจะไม่รู้ว่าบัญชีผู้ใช้นั้นมีอยู่ก็ตาม หากบัญชีผู้ใช้ที่เป็นมนุษย์หรือเครื่องจักรพยายามเข้าถึงการควบคุมโดเมนหรือทรัพยากรที่มีสิทธิ์พิเศษ ก็จะถูกจัดประเภทเป็นบัญชีผู้ใช้ที่มีสิทธิ์พิเศษ ถือว่าเป็นสิทธิพิเศษและได้รับความปลอดภัยโดยอัตโนมัติ.
- การมองเห็นแบบ end-to-end: ไม่มีการคาดเดาและจุดบอดอีกต่อไป ในที่สุดก็มีแล้ว มุมมองเดียวของการเข้าถึงทั้งหมด ในสภาพแวดล้อมของคุณ: ใครพยายามเข้าถึงอะไร เมื่อใด และภายใต้เงื่อนไขความเสี่ยงใดบ้าง สิ่งนี้ใช้ได้กับผู้ดูแลระบบ บัญชีระดับ Tier-0 และบัญชีฉุกเฉิน รวมถึงเครื่องต่างๆ (บัญชีบริการ เอเจนต์ AI และ NHI อื่นๆ) ด้วย
- ประสบการณ์การใช้งานที่ดี: ไม่ต้องบังคับให้ผู้ดูแลระบบเข้าสู่ขั้นตอนการทำงานของระบบรักษาความปลอดภัยหลายสิบครั้งต่อวันอีกต่อไป แทนที่จะต้องให้ความรู้ใหม่แก่ทั้งองค์กร ระบบรักษาความปลอดภัยจะทำงานได้อย่างราบรื่นในเบื้องหลัง
- การรักษาความปลอดภัยสำหรับทุกตัวตนแม้แต่ไฟล์ที่เพิ่งสร้างขึ้นในระหว่างการใช้งานก็ตาม ตอนนี้มีโซลูชันที่เหมาะสมกับสภาพแวดล้อมองค์กรที่มีการเปลี่ยนแปลงตลอดเวลาแล้ว นั่นคือ ปลอดภัย ยืดหยุ่น และราบรื่น
สำหรับองค์กรที่มีระบบ PAM อยู่แล้ว โดยเฉพาะในอุตสาหกรรมที่มีการกำกับดูแลอย่างเข้มงวด Silverfort's แพลตฟอร์มการรักษาความปลอดภัยข้อมูลประจำตัว สามารถเริ่มต้นจากจุดที่ PAM ของคุณติดขัด และช่วยให้คุณเข้าถึงการปกป้องระดับสูงได้อย่างรวดเร็วโดยไม่ต้องทิ้งการลงทุนก่อนหน้านี้ เพียงแค่เข้าถึงข้อมูลประจำตัวที่มีสิทธิ์พิเศษทั้งหมดอย่างเต็มรูปแบบ และนำการปกป้องระดับเดียวกันมาใช้กับทุกคน ทุกที่
สำหรับองค์กรที่ไม่มีระบบ PAM Silverfort มอบการปกป้องในระดับ PAM โดยไม่ต้องใช้ห้องนิรภัย เอเจนต์ หรือขัดขวางกระบวนการทำงาน ลูกค้าจะได้รับสิทธิ์การเข้าถึงระบบรักษาความปลอดภัยระดับสูงอย่างแท้จริง โดยไม่ต้องแบกรับต้นทุน ความเสี่ยง และภาระด้านการดำเนินงานของโปรแกรม PAM แบบดั้งเดิม
ตลาดต้องการนวัตกรรมอย่างมาก ทีมรักษาความปลอดภัยด้านข้อมูลประจำตัวไม่จำเป็นต้องแบกรับภาระของสถาปัตยกรรมที่ล้าสมัยอีกต่อไป พวกเขาสามารถหยุดต่อสู้กับสิ่งที่ไม่มีอยู่จริง และหันกลับไปให้ความสำคัญกับสิ่งที่สำคัญอย่างแท้จริง นั่นคือการปกป้องการเข้าถึงภายในองค์กรของตน
ต้องการเรียนรู้เพิ่มเติมเกี่ยวกับวิธีการ Silverfort ปกป้องสิทธิ์การเข้าถึงระดับสูงในวงกว้างได้หรือไม่? เชิญชมแพลตฟอร์มของเราได้เลย.
