

รวบรวมการรับส่งข้อมูลการรับรองความถูกต้องจาก Active Directoryสร้างรายงานโดยละเอียด (และ GIF) ที่แสดงโครงร่างรูปแบบการเคลื่อนไหวด้านข้าง
การเคลื่อนไหวด้านข้าง การตรวจจับถือเป็นความท้าทายที่นักวิจัยด้านความปลอดภัยทางไซเบอร์ทุกคนคุ้นเคย ฉันและทีมเผชิญกับความท้าทายนี้เมื่อสองสามเดือนก่อน และไม่น่าแปลกใจเลยที่ค้นพบอย่างรวดเร็วว่าไม่มีวิธีแก้ปัญหาที่ง่ายและรวดเร็วในการแก้ไขปัญหาดังกล่าว หลังจากการลองผิดลองถูกเล็กน้อย ทีมของฉันและฉันได้พัฒนาอัลกอริธึมชื่อ "LATMA" (ย่อมาจาก เครื่องวิเคราะห์การเคลื่อนไหวด้านข้าง) เพื่อปรับปรุงความสามารถของเราอย่างมากในการ ตรวจจับการเคลื่อนไหวด้านข้าง.
การรู้ว่าการตรวจจับการเคลื่อนไหวด้านข้างถือเป็นความท้าทายสำหรับทีม SOC เกือบทุกทีม เราจึงตัดสินใจนำไปใช้เป็นเครื่องมือโอเพ่นซอร์สฟรี ซึ่งจะระบุการเคลื่อนไหวที่น่าสงสัยทั้งหมดในสภาพแวดล้อม และสร้างรายงานโดยละเอียด LATMA ประกอบด้วยสองโมดูล:
- ตัวรวบรวมบันทึก - โมดูลนี้รวบรวมการรับส่งข้อมูลการรับรองความถูกต้องจาก Active Directory (ค.ศ.) สิ่งแวดล้อม. รวบรวมบันทึกจากตัวควบคุมโดเมนและจุดสิ้นสุด โดยเน้นที่การโต้ตอบเท่านั้น Kerberos และการรับรองความถูกต้อง NTLM นี้ โมดูล LATMA เป็นโอเพ่นซอร์สและสามารถพบได้ที่นี่บน Github.
- โมดูลตัววิเคราะห์ – โมดูลนี้จะอินพุตบันทึกจากตัวรวบรวมและส่งออกรายงานโดยละเอียดซึ่งประกอบด้วยรูปแบบที่ LATMA พบ วิธีการเชื่อมต่อ และใครเป็นผู้ดำเนินการและเมื่อใด นอกจากนี้ยังแสดงภาพการค้นพบในรูปแบบ GIF อีกด้วย ที่ ฟรีโมดูลเครื่องวิเคราะห์ LATMA สามารถพบได้ภายใต้แหล่งข้อมูลบน Silverfort เว็บไซต์.
บางครั้งส่วนที่ยากที่สุดในการจัดการกับการแจ้งเตือนไม่ใช่แค่การรู้ว่ามันเกิดขึ้น แต่ยังโน้มน้าวทีมของคุณว่าไม่ใช่สัญญาณเตือนที่ผิดพลาด ผลลัพธ์ของเครื่องมือ LATMA สามารถอ่านได้และชัดเจนเพื่อจัดการกับความท้าทายนี้
เราใช้งาน LATMA กับชุดข้อมูลหลายสิบชุดจากสภาพแวดล้อมที่แตกต่างกัน สิ่งสำคัญที่สุดคือตรวจพบการเคลื่อนไหวด้านข้างได้ 95% และสร้างการเตือนที่ผิดพลาดประมาณทุกๆ 30 วัน ซึ่งดีกว่าอัลกอริทึมอื่นๆ ที่มีอยู่เกือบ XNUMX เท่า!
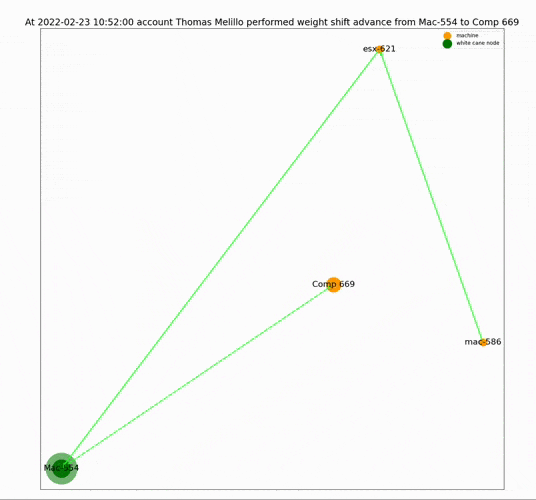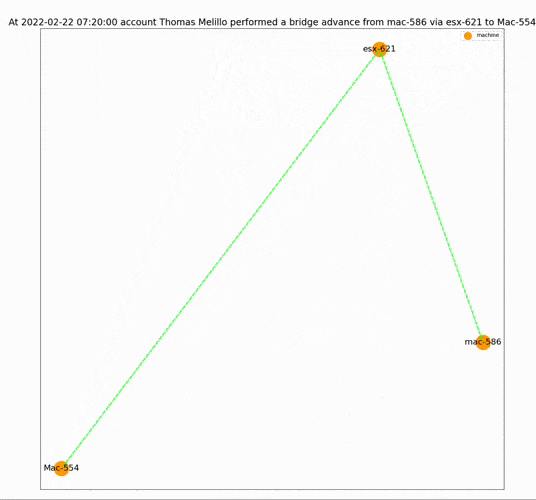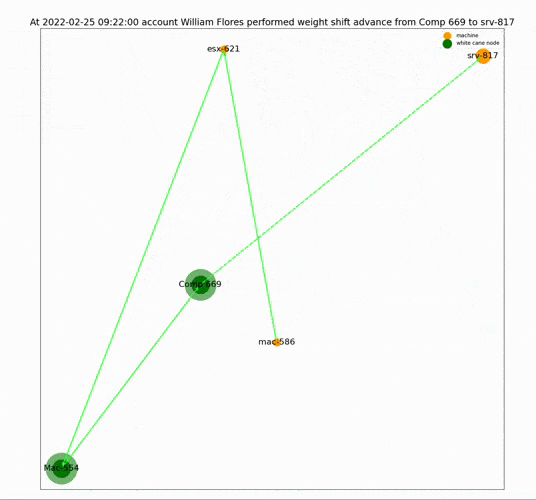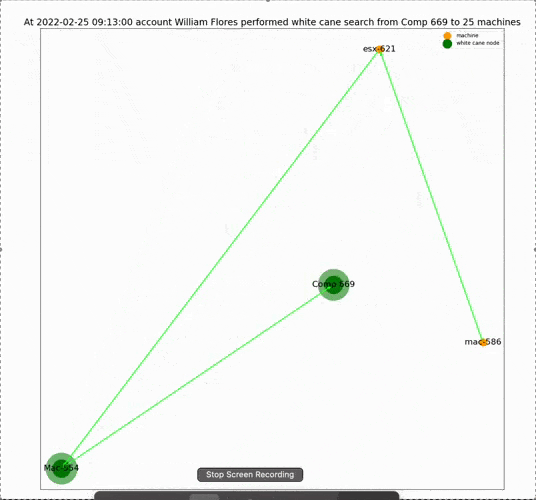
ชมการสาธิต LATMA ฉบับเต็มได้ตั้งแต่เวลา 16:54 – 30:44 น
กับ เอ็มจีเอ็มและซีซาร์ สิ่งสำคัญคือต้องคำนึงถึงการแฮ็ก เราจะทำสิ่งที่เราทำได้เพื่อช่วยให้ผู้ปฏิบัติงานด้านการรักษาความปลอดภัยของเราเร่งการตรวจจับให้เร็วขึ้น ในส่วนที่เหลือของโพสต์นี้ ฉันจะอธิบายความท้าทายในการตรวจจับการเคลื่อนไหวด้านข้าง และแสดงให้คุณเห็นว่าทีมของฉันคิดอย่างไรผ่านอัลกอริทึมนี้เพื่อให้ได้ผลลัพธ์ที่ดีกว่าเครื่องมืออื่นๆ ที่มีอยู่
ทำความเข้าใจการเคลื่อนไหวด้านข้างโดยการตรวจสอบการโจมตีล่าสุด
ก่อนที่จะพูดถึงการตรวจจับการเคลื่อนไหวด้านข้าง เรามานิยามกันก่อนว่ามันคืออะไร และไม่มีวิธีใดที่ดีไปกว่าการใช้ตัวอย่าง
เมื่อไม่กี่เดือนที่ผ่านมา แฮกเกอร์จากกลุ่มอาชญากรไซเบอร์ Lapsus$ สามารถเข้าถึงระบบของ Uber ผ่าน VPN พร้อมข้อมูลรับรองผู้ใช้ทั่วไปที่พวกเขาได้รับโดยใช้เทคนิควิศวกรรมสังคมที่เรียกว่า “ระเบิดเอ็มเอฟเอ” ผู้โจมตีสแกนเครือข่ายเพื่อค้นหาข้อมูลที่มีค่าและในที่สุดก็พบสคริปต์ PowerShell ที่มีข้อมูลประจำตัวของผู้ดูแลระบบ จากนั้นพวกเขาใช้ข้อมูลประจำตัวของผู้ดูแลระบบเพื่อเข้าสู่ระบบฐานข้อมูลและเปิดเผยข้อมูลที่ละเอียดอ่อนของบริษัท
การโจมตีนี้ประกอบด้วยหลายขั้นตอน:
- การเข้าถึงระบบของ Uber ในเบื้องต้น ในกรณีนี้คือผ่านวิศวกรรมสังคม
- ค้นหาข้อมูลแล้วใช้เข้าถึงเครื่องอื่นในเครือข่ายและรับสิทธิพิเศษ
- การใช้ข้อมูลประจำตัวที่มีสิทธิพิเศษเหล่านี้เพื่อบรรลุวัตถุประสงค์ที่เป็นอันตราย ในกรณีนี้ การเปิดเผยข้อมูลที่ละเอียดอ่อน
สามขั้นตอนนี้เกิดขึ้นในเกือบทุกการละเมิดที่ประสบความสำเร็จ อย่างไรก็ตามเท่านั้น ขั้นตอนที่สอง ถือเป็นการเคลื่อนไหวด้านข้าง เนื่องจากเป็นการส่งสัญญาณถึงความสามารถของผู้โจมตีในการเคลื่อนย้ายข้ามเครือข่ายขององค์กรได้สำเร็จ นี่คือขั้นตอนที่ฉันจะมุ่งเน้น
ทำความเข้าใจเกี่ยวกับการตรวจสอบบทบาทในการเคลื่อนไหวด้านข้าง
การเคลื่อนย้ายระหว่างเครื่องต้องมีการรับรองความถูกต้อง ในระหว่างขั้นตอนนี้ ผู้โจมตีจำเป็นต้องให้ข้อมูลประจำตัวแก่ผู้ให้บริการข้อมูลประจำตัว และหลังจากที่สิ่งเหล่านี้ได้รับการยืนยันแล้วเท่านั้น พวกเขาจึงจะสามารถไปยังเครื่องเป้าหมายได้
ปัญหาคือการเคลื่อนไหวตามปกติระหว่างเครื่องต้องการการพิสูจน์ตัวตนมากพอๆ กับการเคลื่อนไหวที่เป็นอันตราย และทั้งสองเครื่องจะทิ้งร่องรอยไว้เหมือนกัน สิ่งนี้ทำให้แยกแยะระหว่างการเคลื่อนไหวปกติและการเคลื่อนไหวที่เป็นอันตรายได้ยากมาก
วิธีหนึ่งในการแก้ไขปัญหานี้คือการตรวจจับความผิดปกติ อย่างไรก็ตาม สิ่งนี้ก็มีความท้าทายในตัวเอง เนื่องจากจริงๆ แล้วความผิดปกติหลายอย่างไม่ได้เป็นอันตราย ตัวอย่างเช่น เมื่อพนักงานไปที่แผนกไอทีเพื่อขอความช่วยเหลือ และเจ้าหน้าที่ไอทีลงชื่อเข้าใช้คอมพิวเตอร์ของบุคคลที่ขอความช่วยเหลือ นี่ถือเป็นความผิดปกติ แต่ก็เห็นได้ชัดว่าไม่ใช่สิ่งที่เป็นอันตราย
น่าเศร้า นี่คือสาเหตุที่อัลกอริธึมการตรวจจับความผิดปกติแบบธรรมดาไม่มีประโยชน์มากนัก และทำไมทีมของฉันและฉันจึงพัฒนาอัลกอริธึม LATMA เพื่อเอาชนะอุปสรรคนี้
สามขั้นตอนในการตรวจจับ LATMA
ขั้นตอนที่ 1: สร้างกราฟสำหรับการรับส่งข้อมูลการตรวจสอบสิทธิ์ที่ผิดปกติ
ในขั้นตอนนี้ LATMA จะย่อยการรับส่งข้อมูลการตรวจสอบสิทธิ์ทั้งหมดในองค์กร และกำหนดว่าการตรวจสอบสิทธิ์ใดที่ดูปกติและรายการใดที่ดูผิดปกติ โดยใช้ข้อมูลเกี่ยวกับโดเมน เช่น บทบาทของคอมพิวเตอร์/ผู้ใช้ และพฤติกรรมที่คาดหวัง จากนั้นการรับรองความถูกต้องจะใช้เพื่อสร้างกราฟที่แสดงถึงเครือข่าย โดยที่ทุกโหนดแสดงถึงคอมพิวเตอร์ และทุกขอบแสดงถึงการรับรองความถูกต้อง
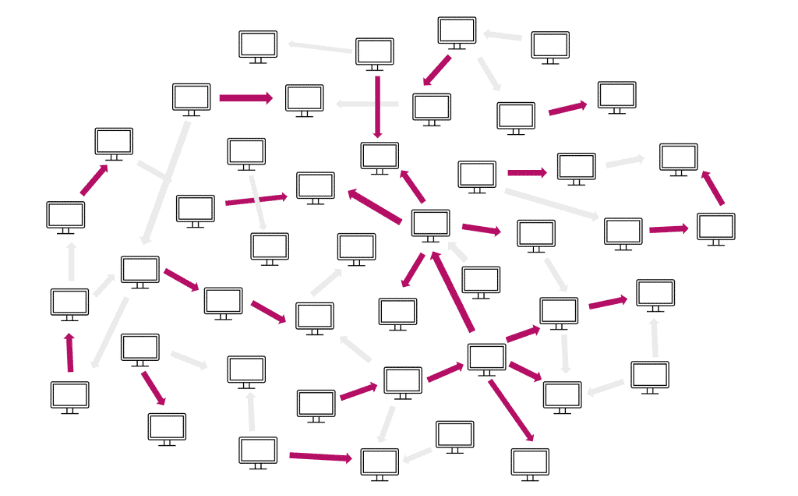
ดังที่ได้กล่าวไว้ก่อนหน้านี้ การค้นหาความผิดปกตินั้นไม่เพียงพอที่จะตรวจจับการเคลื่อนไหวด้านข้าง ดังนั้นจึงมีขั้นตอนเพิ่มเติมอีกหลายขั้นตอนในกระบวนการนี้
ขั้นตอนที่ 2: ค้นหารูปแบบของการเคลื่อนไหวด้านข้าง
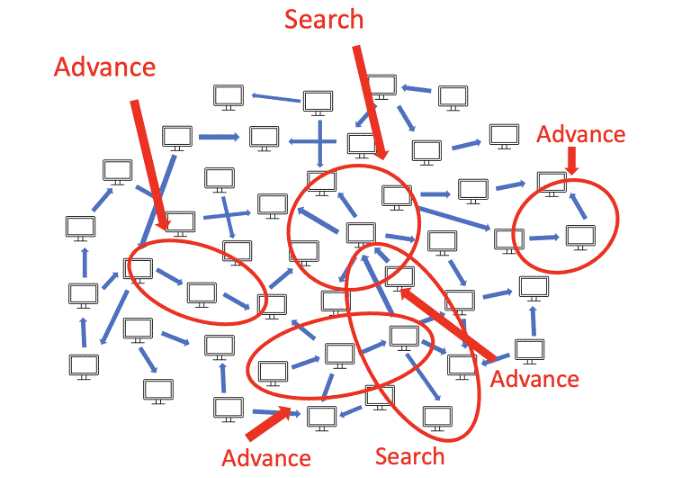
ในขั้นตอนนี้ เราจะนำกราฟการตรวจสอบความถูกต้องจากขั้นตอนก่อนหน้ามาเป็นอินพุต และค้นหารูปแบบการเคลื่อนไหวด้านข้าง รูปแบบเหล่านี้เกี่ยวข้องกับเจตนาร้ายประเภทต่างๆ
เราจำแนกรูปแบบออกเป็นสามประเภท:
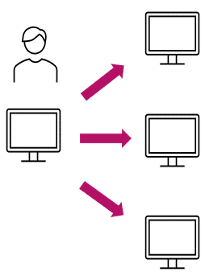
รูปแบบการค้นหา – ก่อนที่ผู้โจมตีจะดำเนินการใดๆ พวกเขามักจะค้นหาเป้าหมายที่ดีเพื่อรุกไปข้างหน้า รูปแบบนี้คือการรับรองความถูกต้องจำนวนมากจากแหล่งเดียว (แสดงถึงตำแหน่งปัจจุบันของผู้โจมตี) ไปยังเซิร์ฟเวอร์หลายเครื่อง
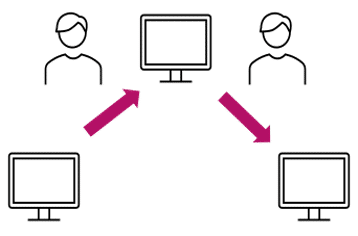
รูปแบบขั้นสูง - สิ่งเหล่านี้แสดงถึงการเคลื่อนไหวของผู้โจมตีระหว่างทรัพย์สินเครือข่ายที่แตกต่างกัน ผู้โจมตีอาจขโมยข้อมูลประจำตัวระหว่างทางแล้วใช้ข้อมูลเหล่านั้นเพื่อก้าวไปข้างหน้า
รูปแบบการกระทำ - โดยปกติสิ่งเหล่านี้จะเกิดขึ้นในช่วงสิ้นสุดของการละเมิดเมื่อผู้โจมตีเริ่มบรรลุวัตถุประสงค์ที่เป็นอันตราย รูปแบบเหล่านี้มักมีลักษณะเฉพาะคือการเข้าถึงอัตโนมัติจำนวนมากไปยังเครื่องหลายเครื่องพร้อมกันเพื่อขโมยข้อมูลหรือเรียกใช้มัลแวร์
ขั้นตอนที่ 3: การแจ้งเตือน
LATMA จะสร้างการแจ้งเตือนเมื่อมีรูปแบบเหล่านี้อย่างน้อยสองรูปแบบเกิดขึ้นตามลำดับ ตัวอย่างเช่น หากผู้โจมตีค้นหาเครื่องเป้าหมายที่จะบุกเข้าไปและบุกเข้าไปได้สำเร็จ อัลกอริทึมจะสร้างการแจ้งเตือน
ในตัวอย่าง การโจมตีอาจถูกหยุดก่อนรูปแบบการแสดง เนื่องจากอัลกอริทึมจะสร้างการแจ้งเตือนหากตรวจพบรูปแบบการแสดงที่เชื่อมต่อกับรูปแบบอื่น รูปแบบการแสดงมักหมายความว่าผู้โจมตีได้บรรลุวัตถุประสงค์แล้ว ในกรณีนี้ ผลลัพธ์ของอัลกอริทึมสามารถช่วยในการตรวจสอบได้
หลักฐานของ LATMA อยู่ในผลลัพธ์
หากคุณอ่านมาถึงตรงนี้แล้ว ฉันหวังว่าคุณจะมั่นใจว่าอัลกอริทึมและเครื่องมือนี้มีค่า ดังนั้นฉันจึงต้องการแสดงให้คุณเห็นว่ามันแม่นยำมาก
เป็นส่วนหนึ่งของงานของฉันที่ Silverfortฉันได้เห็นทราฟฟิกการตรวจสอบสิทธิ์จากสภาพแวดล้อมต่างๆ หลายร้อยแห่ง และคุณอาจประหลาดใจที่รู้ว่าหลายสภาพแวดล้อมตกเป็นเป้าหมายของการพยายามเคลื่อนที่ด้านข้าง เรารู้เรื่องนี้เพราะลูกค้าของเราค้นพบสิ่งนี้หรือ Silverfortแพลตฟอร์มของแจ้งเตือนให้เราทราบ ทำให้ข้อมูลนี้ดีสำหรับการตรวจสอบ การฝึกอัลกอริทึม และการทดสอบสมมติฐาน
เราใช้งาน LATMA กับชุดข้อมูลหลายสิบชุดจากสภาพแวดล้อมที่แตกต่างกัน สิ่งสำคัญที่สุดคือตรวจพบการเคลื่อนไหวด้านข้างได้ 95% และสร้างการเตือนที่ผิดพลาดประมาณทุกๆ 30 วัน ซึ่งดีกว่าอัลกอริทึมอื่นๆ ที่มีอยู่เกือบ XNUMX เท่า!
งานในอนาคต: เราจะไปที่ไหนกับสิ่งนี้
การทำงานกับอัลกอริทึมช่วยให้ฉันและทีมเข้าใจและสร้างแบบจำลองการโจมตีแบบเคลื่อนที่ด้านข้างได้ดีขึ้น นอกจากนี้ยังทำให้ฉันรู้ว่าแม้จะมีการปรับปรุงที่สำคัญ แต่ก็ยังมีเส้นทางอีกยาวไกล พื้นผิวการโจมตีมีการพัฒนาอย่างรวดเร็ว และผู้โจมตีมีโอกาสมากขึ้นเรื่อยๆ ที่จะใช้ประโยชน์จากสิ่งนี้ เช่น การย้ายจากสภาพแวดล้อมในองค์กรไปยังระบบคลาวด์ และในทางกลับกัน ดังนั้นการปรับปรุงที่เป็นไปได้สำหรับอัลกอริทึมนี้จะรวมถึงบันทึกและเหตุการณ์จากสภาพแวดล้อมคลาวด์และการตรวจจับการเคลื่อนไหวด้านข้างที่ข้ามแพลตฟอร์ม
คอยติดตามข่าวสารเพิ่มเติมเกี่ยวกับ LATMA และอย่าลืมแจ้งให้เราทราบความคิดเห็นของคุณเกี่ยวกับเครื่องมือนี้
