

ฉันนั่งลงกับ Abbas Kudrati ที่ปรึกษาด้านความปลอดภัยข้อมูลประจำตัวประจำภูมิภาคเอเชียแปซิฟิก Silverfortเพื่อหารือเกี่ยวกับแนวโน้มด้านความปลอดภัยของข้อมูลประจำตัวที่เร่งด่วนที่สุดที่จะกำหนดรูปลักษณ์ในปี 2025 และสิ่งที่ผู้นำระดับสูงจำเป็นต้องรู้เพื่อปกป้ององค์กรของตน
หัวข้อการบรรยายใหม่ของคุณ “มันคือตัวตน โง่จัง” ดึงดูดความสนใจทันที อะไรเป็นแรงบันดาลใจให้เกิดเรื่องนี้ขึ้น?
อับบาส: ผมยืมข้อความหาเสียงของคลินตันที่โด่งดังเมื่อปี 1992 ของเจมส์ คาร์วิลล์มาใช้ แต่เพิ่มลูกเล่นด้านความปลอดภัยทางไซเบอร์เข้าไปด้วย ความจริงก็คือในโลกปัจจุบัน การระบุตัวตนไม่ได้เป็นเพียงส่วนประกอบหนึ่งของความปลอดภัยเท่านั้น แต่เป็นเสาหลักพื้นฐาน ไฟร์วอลล์ไม่ใช่แนวป้องกันด่านแรกของคุณอีกต่อไปแล้ว โครงสร้างพื้นฐานด้านข้อมูลประจำตัว คือ องค์กรที่ไม่เข้าใจเรื่องนี้ก็กำลังต่อสู้ในสงครามในปัจจุบันด้วยอาวุธของเมื่อวาน
อะไรคือการเปลี่ยนแปลงในภูมิทัศน์ของการรักษาความปลอดภัยที่ทำให้อัตลักษณ์กลายมาเป็นเรื่องสำคัญ?
ทุกสิ่งทุกอย่างถูกพลิกกลับด้าน อินเทอร์เน็ตคือเครือข่ายใหม่ คลาวด์คือศูนย์ข้อมูลใหม่ และตัวตนคือขอบเขตใหม่ อุปกรณ์ใดๆ ก็สามารถเป็นอุปกรณ์ทำงานได้แล้ว และบริษัททุกแห่งก็กลายเป็น AMI บริษัทไม่ว่าพวกเขาจะตระหนักถึงมันหรือไม่ก็ตาม
สิ่งที่น่ากังวลโดยเฉพาะอย่างยิ่งก็คือ ตัวตนที่ไม่ใช่มนุษย์ ปัจจุบันมีอัตลักษณ์มากกว่ามนุษย์ถึง 25-50 เท่า ในปี 2010 มนุษย์ครองพื้นที่อัตลักษณ์ของมนุษย์ ภายในปี 2020 อัตลักษณ์ที่ไม่ใช่มนุษย์มีจำนวนเพิ่มขึ้น 10 เท่า และภายในปี 2025 คาดว่าอัตลักษณ์ที่ไม่ใช่มนุษย์จะมีจำนวนเพิ่มขึ้น 50 เท่า เมื่อใช้ GenAI, LLM และผู้ช่วยนักบิน ซึ่งนับเป็นจำนวนมหาศาล พื้นผิวการโจมตี ซึ่งองค์กรส่วนใหญ่ไม่ได้รักษาความปลอดภัยอย่างเหมาะสม
การวิจัยของคุณเน้นย้ำถึงความกังวลที่สำคัญเกี่ยวกับตัวตนที่ไม่ใช่ของมนุษย์ เหตุใดผู้บริหารจึงควรใส่ใจเรื่องนี้โดยเฉพาะ?
เพราะมันเป็นระเบิดเวลานั่นเอง การวิจัย Cloud Security Allianceมีเพียง 15% ขององค์กรเท่านั้นที่รู้สึกมั่นใจอย่างยิ่งในการป้องกันการโจมตีของ NHI ในขณะที่ 69% กังวลเกี่ยวกับเรื่องนี้ มีเพียง 20% เท่านั้นที่มีกระบวนการอย่างเป็นทางการในการปิดระบบและเพิกถอนคีย์ API และมีน้อยกว่านั้นที่มีการหมุนเวียนคีย์เป็นประจำ
ส่วนที่น่าตกใจที่สุดคืออะไร? บัญชีบริการซึ่งมักมีสิทธิพิเศษมากมาย มักขาดการมองเห็นที่มั่นคง หากข้อมูลประจำตัวของเครื่องเหล่านี้ถูกบุกรุกผ่านไฟล์กำหนดค่าหรือที่เก็บรหัส อาจนำไปสู่การหยุดชะงักทางธุรกิจอย่างกว้างขวาง
เนื่องจากองค์กรต่างๆ เข้มงวดกับนโยบายผู้ใช้มากขึ้น ผู้โจมตีจึงหันมาโจมตีแอปพลิเคชันแทน ปัญหาคือ แอปพลิเคชันไม่สามารถใช้ MFA ได้ทุกที่ หรือจำข้อมูลประจำตัวได้เหมือนมนุษย์ และนักพัฒนามักต้องการสิทธิพิเศษทั้งหมดที่พวกเขาจะได้รับ มันเป็นพายุที่สมบูรณ์แบบ
เมื่อเร็วๆ นี้ Gartner ได้ระบุให้การจัดการข้อมูลประจำตัวของเครื่องจักรเป็นหนึ่งในแนวโน้มด้านความปลอดภัยทางไซเบอร์อันดับต้นๆ สำหรับปี 2025 อะไรเป็นแรงผลักดันให้มีการมุ่งเน้นในเรื่องดังกล่าว?
ความเป็นจริงกำลังตามทันภูมิทัศน์ของภัยคุกคาม ความเสี่ยงด้านการระบุตัวตนที่ไม่ใช่ของมนุษย์ 10 อันดับแรกของ OWASP สำหรับปี 2025 เน้นถึงปัญหาสำคัญต่างๆ เช่น การออกจากระบบโดยไม่เหมาะสม การรั่วไหลของข้อมูลเป็นความลับ สถาบันสุขภาพแห่งชาติของบุคคลที่สามที่เปราะบาง และสถาบันสุขภาพแห่งชาติที่มีสิทธิพิเศษมากเกินไป
เนื่องจากมีบริษัทจำนวนมากที่นำเอา ความน่าเชื่อถือเป็นศูนย์ ผู้โจมตีกำลังพัฒนากลยุทธ์ของตนเอง แทนที่จะพยายามหลีกเลี่ยงโครงสร้างพื้นฐานด้านข้อมูลประจำตัว พวกเขาพยายามทำลายมัน ซึ่งต้องทำลายกำแพงแบบเดิมๆ ระหว่างทีมด้านข้อมูลประจำตัวและความปลอดภัย ซึ่งเป็นสิ่งที่องค์กรหลายแห่งยังคงประสบปัญหาอยู่
มาพูดคุยกันถึงบทบาทของ AI ในการรักษาความปลอดภัยของข้อมูลประจำตัวกัน ว่ามันกำลังเปลี่ยนแปลงภูมิทัศน์ไปอย่างไร
มันเป็นดาบสองคม องค์กรที่มีแนวคิดก้าวหน้ากำลังใช้ประโยชน์จาก AI เพื่อเปลี่ยนแปลงการดำเนินการด้านข้อมูลประจำตัว ตั้งแต่การค้นพบสิทธิ์ที่ซ่อนอยู่ ไปจนถึงการคาดการณ์ความเสี่ยงและการปรับนโยบายการเข้าถึงให้เหมาะสม ซึ่งถือเป็นการเปลี่ยนแปลงพื้นฐานจากการรักษาความปลอดภัยแบบตอบสนองไปสู่การรักษาความปลอดภัยแบบคาดการณ์
แต่ AI ยังเพิ่มพลังให้กับผู้โจมตีอีกด้วย เรากำลังเห็นการทำงานอัตโนมัติที่ซับซ้อนมากขึ้นสำหรับการโจมตีตามตัวตน โดยเฉพาะในการขุดสิทธิ์อนุญาตและ การเคลื่อนไหวด้านข้างหลังจากได้รับการเข้าถึงเบื้องต้นแล้ว ผู้ก่อให้เกิดภัยคุกคามสามารถสำรวจและใช้ประโยชน์จากการอนุญาตตัวตนได้อย่างเป็นระบบ โดยเฉพาะในสภาพแวดล้อมคลาวด์ โดยมักจะพบเส้นทางที่ละเอียดอ่อนเพื่อไปสู่สิทธิ์ที่สูงกว่า ซึ่งอาจไม่ส่งการแจ้งเตือน
ภัยคุกคามทางการระบุตัวตนที่สำคัญที่สุดในปี 2025 คืออะไร
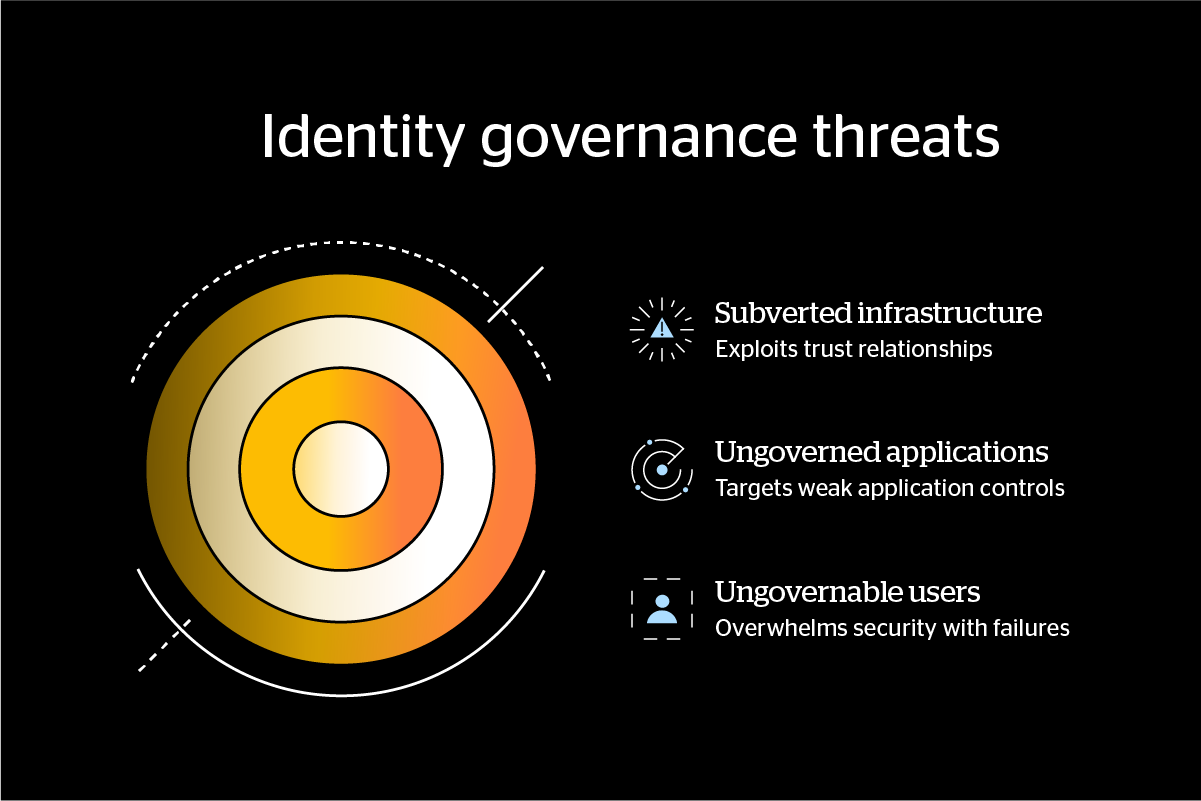
ฉันจัดประเภทภัยคุกคามออกเป็น 3 ประเภทหลัก:
อันดับแรก“ผู้ใช้ที่ไม่อาจควบคุมได้“. ความเป็นจริงก็คือผู้ใช้ไม่สามารถได้รับการฝึกฝนให้รับมือกับการโจมตีที่ซับซ้อน เช่น การขโมยคุกกี้เซสชัน การฟิชชิ่งแบบตัวต่อตัว หรือ MFA ความเหนื่อยล้าความถี่สูงของความล้มเหลวของผู้ใช้ทำให้ทรัพยากร SOC ล้นหลาม องค์กรต่างๆ จำเป็นต้องทำให้กระบวนการรักษาความปลอดภัยไม่ล้มเหลว
ที่สอง, "แอปพลิเคชันที่ไม่ได้รับการควบคุม” เมื่อองค์กรต่างๆ เข้มงวดกับนโยบายและโครงสร้างพื้นฐานของผู้ใช้ ผู้โจมตีก็จะหันไปใช้แอปพลิเคชันแทน กลยุทธ์ในเรื่องนี้จะต้องเป็นการควบคุมแอปพลิเคชันอย่างเข้มงวด การตรวจสอบการปฏิบัติตามข้อกำหนด และการสแกนข้อมูลรับรองแบบเรียลไทม์
ประการที่สาม“โครงสร้างพื้นฐานที่ถูกบ่อนทำลาย“ เนื่องจากการนำ Zero Trust มาใช้เพิ่มมากขึ้น ผู้โจมตีจึงพยายามทำลายโครงสร้างพื้นฐานด้านข้อมูลประจำตัวแทนที่จะหลบเลี่ยง โดยใช้ประโยชน์จากความสัมพันธ์ที่เชื่อถือได้ระหว่างผู้ให้บริการข้อมูลประจำตัวและผู้ให้บริการ
คุณได้พัฒนาเมทริกซ์เชิงกลยุทธ์สำหรับการลงทุนด้านการรักษาความปลอดภัยของข้อมูลประจำตัวแล้ว คุณสามารถอธิบายได้หรือไม่ว่าผู้บริหารควรดำเนินการอย่างไรในการกำหนดลำดับความสำคัญนี้
การขอ ความปลอดภัยของข้อมูลประจำตัว Matrix ช่วยให้ผู้บริหารจัดสรรทรัพยากรได้ตามลำดับความสำคัญเชิงกลยุทธ์ทั้งสี่ประการ สถาปัตยกรรม Zero Trust และ AI Integration มอบคุณค่าเชิงกลยุทธ์สูงสุด แม้ว่าจะมีความซับซ้อนในการใช้งานที่แตกต่างกัน สถาปัตยกรรม Zero Trust มอบคุณค่าเชิงกลยุทธ์สูงพร้อมความท้าทายในการใช้งานที่ค่อนข้างต่ำ ในขณะที่ AI Integration มีความสำคัญพอๆ กันแต่ต้องใช้การใช้งานที่ซับซ้อนกว่า
การรวมกลุ่มอุตสาหกรรมนั้นแม้จะซับซ้อนในการนำทาง แต่มีน้ำหนักเชิงกลยุทธ์น้อยกว่าสำหรับองค์กรส่วนใหญ่ ความท้าทายด้านกำลังแรงงานต้องการความสนใจอย่างต่อเนื่อง แต่ไม่ควรเบี่ยงเบนทรัพยากรไปจากความคิดริเริ่มที่สำคัญกว่า

ผู้นำระดับสูงควรดำเนินการเชิงปฏิบัติอย่างไรเพื่อเสริมสร้างมาตรการรักษาความปลอดภัยข้อมูลประจำตัวของตน?
หกการดำเนินการที่สำคัญ:
- ประการแรก ให้ดำเนินการควบคุมการเข้าถึงเชิงกลยุทธ์ โดยเฉพาะการเข้าถึงแบบ Just-In-Time สำหรับการปฏิบัติการที่ละเอียดอ่อน
- ประการที่สอง กระชับ การรับรอง ข้อกำหนดที่มี MFA ที่แข็งแกร่งสำหรับทั้งการเข้าถึงภายในและการรับรองความถูกต้องระหว่างบริการถึงบริการ
- ประการที่สาม เสริมสร้างการทดสอบความปลอดภัยของข้อมูลประจำตัวเพื่อรวมสถานการณ์ต่างๆ เช่น การใช้ประโยชน์จากห่วงโซ่สิทธิ์และช่องโหว่ความสัมพันธ์ที่เชื่อถือได้ของ SSO
- ประการที่สี่ การกำกับดูแลข้อมูลประจำตัวขั้นสูงพร้อมการตรวจสอบการอนุญาตเป็นประจำเพื่อจำกัดผลกระทบจากการละเมิด
- ประการที่ห้า เปลี่ยนแปลงการปฏิบัติการด้านความปลอดภัยโดยใช้ข้อมูลประจำตัวเป็นหลัก โดยใช้การตรวจสอบแบบเรียลไทม์
- สุดท้ายก็ตั้งตัว เอกลักษณ์ของเครื่องจักร การกำกับดูแลโดยมีคณะกรรมการกำกับดูแลเฉพาะสำหรับสินทรัพย์ทางธุรกิจที่สำคัญเหล่านี้

สำหรับองค์กรที่ยังอยู่ในช่วงเริ่มต้นของการพัฒนาความปลอดภัยข้อมูลประจำตัว สิ่งหนึ่งที่ควรเน้นก่อนคืออะไร?
เริ่มต้นด้วยการทำความเข้าใจภูมิทัศน์ของตัวตนของคุณ โดยเฉพาะตัวตนที่ไม่ใช่มนุษย์ คุณไม่สามารถรักษาความปลอดภัยในสิ่งที่คุณมองไม่เห็นหรือไม่รู้ด้วยซ้ำ องค์กรส่วนใหญ่มีบัญชีบริการ คีย์ API และตัวตนของเครื่องจักรหลายร้อยหรือหลายพันบัญชีที่ทำงานด้วยสิทธิ์ที่มากเกินไปและการดูแลที่ไม่เพียงพอ การสำรวจตัวตนที่ครอบคลุม โดยเฉพาะตัวตนที่ไม่ใช่มนุษย์ เป็นรากฐานที่ทุกสิ่งทุกอย่างสร้างขึ้น
คำแนะนำสำคัญประการหนึ่งสำหรับผู้นำธุรกิจด้านความปลอดภัยที่คุณอยากจะแบ่งปันกับผู้อ่านของเราคืออะไร?
ความปลอดภัยของข้อมูลประจำตัวจำเป็นต้องพัฒนาจากความคิดริเริ่มทางเทคนิคไปสู่ความสำคัญที่สำคัญต่อธุรกิจ ผู้บริหารระดับสูงต้องขับเคลื่อนการเปลี่ยนแปลงนี้ผ่านการลงทุนและการเอาใจใส่เชิงกลยุทธ์ บริษัทที่ตระหนักว่า "มันคือตัวตน โง่เอ๊ย" และดำเนินการตามนั้น จะมีความยืดหยุ่นมากขึ้นต่อภัยคุกคามที่ซับซ้อนในปี 2025 และต่อๆ ไป
ต้องการเรียนรู้เพิ่มเติมเกี่ยวกับการปกป้องโครงสร้างพื้นฐานด้านข้อมูลประจำตัวขององค์กรของคุณหรือไม่ เยี่ยมชมร้านค้า Silverfortหน้าแพลตฟอร์มของ เพื่อสำรวจแพลตฟอร์มการรักษาความปลอดภัยข้อมูลประจำตัวของเราหรือ เยี่ยมชมสินค้า.
