ข่าวสารประจำสัปดาห์นี้เกี่ยวกับ... เหตุการณ์ด้านความปลอดภัยของ OpenAI/Hugging Face นับเป็นช่วงเวลาสำคัญในด้านความปลอดภัยทางไซเบอร์: นี่เป็นครั้งแรกที่มีการสังเกตพบห่วงโซ่การโจมตีแบบอัตโนมัติอย่างสมบูรณ์ โดยไม่มีมนุษย์เข้ามาเกี่ยวข้องในการตัดสินใจสั่งการและควบคุม
เราสังเกตเห็นแนวโน้มนี้มาอย่างน้อยหนึ่งปีแล้ว: LLM มีความสามารถมากขึ้นในการดำเนินห่วงโซ่การโจมตีขั้นสูงโดยอัตโนมัติ ด้วยความเร็วที่องค์กรด้านความปลอดภัยส่วนใหญ่ยังรับมือไม่ทัน
นอกจากนี้ยังเน้นย้ำถึงปัจจัยที่มักถูกมองข้าม: ในขณะที่องค์กรส่วนใหญ่ให้ความสำคัญกับการแก้ไขช่องโหว่ของซอฟต์แวร์และการ "แก้ไขอย่างรวดเร็ว" เพื่อตอบสนองต่อข้อกำหนดใหม่ ๆ ที่เกิดจากภัยคุกคาม AI ขั้นสูง แต่โมเดลเหล่านี้ก็มีความสามารถเท่าเทียมกันในการใช้ประโยชน์จากข้อมูลประจำตัวที่ถูกบุกรุกเพื่อให้บรรลุเป้าหมายผ่านการเคลื่อนที่ในแนวนอนและการยกระดับสิทธิ์ นั่นคือเหตุผล อัตลักษณ์กำลังกลายเป็นระนาบควบคุมที่สำคัญ เพื่อหยุดยั้งการโจมตีแบบอัตโนมัติ
ผลกระทบต่อผู้เล่นฝ่ายรับนั้นชัดเจน: การป้องกันการโจมตีเหล่านี้จำเป็นต้องมีการควบคุม ซึ่งทำงานด้วยความเร็วระดับเครื่องจักร ความปลอดภัยของซอฟต์แวร์ยังคงมีความสำคัญ แต่ต้องเสริมด้วยการควบคุมการระบุตัวตนแบบเรียลไทม์ที่สามารถขัดขวางเส้นทางการโจมตีได้ตั้งแต่เริ่มต้น นี่ไม่ใช่การแทนที่การลงทุนที่มีอยู่เดิม แต่เป็นการเพิ่มชั้นการป้องกันเชิงลึกที่ยังคงมีประสิทธิภาพแม้ว่าผู้โจมตีจะสามารถเจาะระบบได้ในเบื้องต้นก็ตาม
At Silverfortเราได้เห็นสิ่งนี้ด้วยตนเองจากการทำงานร่วมกับองค์กรขนาดใหญ่ที่สุดของโลกหลายแห่ง รวมถึงลูกค้าที่เข้าร่วมโครงการ Glasswing และ Frontier AI Red Teaming ซึ่งเราได้ดำเนินการมาแล้ว เคยเขียนไว้ก่อนหน้านี้เกี่ยวกับ.
รายงานข่าวกรองภัยคุกคาม
รายงานภาคสนามของมิธอส
มาดูกันว่าอะไรคือสิ่งที่สามารถหยุดยั้งการโจมตีที่ขับเคลื่อนด้วย AI ได้อย่างแท้จริง
เหตุการณ์นี้ตอกย้ำความจริงที่ว่ามาตรฐานสำหรับผู้ปกป้องข้อมูลได้สูงขึ้น ไม่ใช่แค่ในด้านซอฟต์แวร์เท่านั้น แต่รวมถึงด้านการยืนยันตัวตนด้วย
ในแวดวงความปลอดภัยทางไซเบอร์ ต่อสู้กับภัยคุกคามด้วยความเร็วระดับเครื่องจักร ด้วยการควบคุมด้วยความเร็วระดับมนุษย์ การรักษาความปลอดภัยเพียงอย่างเดียวไม่เพียงพอที่จะปกป้องธุรกิจของเรา การคุ้มครองข้อมูลส่วนบุคคลก็เช่นกัน: รันไทม์, การควบคุมแบบอินไลน์ เป็นหนทางเดียวที่จะสร้างความยืดหยุ่นและประสิทธิภาพในการรับมือกับการโจมตีที่ใช้ปัญญาประดิษฐ์ (AI) ซึ่งมุ่งเป้าไปที่ข้อมูลส่วนบุคคล
เกิดอะไรขึ้นในเหตุการณ์ "Hugging Face"?
กำลังติดตาม การแจ้งเตือนเหตุการณ์ของ Hugging Face, OpenAI ยืนยันแล้ว เหตุการณ์ดังกล่าวมีต้นกำเนิดมาจากการทดสอบแบบจำลองภายใน แต่ถึงกระนั้นมันก็เป็นการโจมตีจริง ๆ ตัวแทนอัตโนมัติหลุดออกจากสภาพแวดล้อมที่กำหนดไว้ เข้าสู่เครือข่ายอินเทอร์เน็ตสาธารณะ และเลือกที่จะโจมตีโครงสร้างพื้นฐานของ Hugging Face ด้วยตนเองเพื่อบรรลุเป้าหมาย
ประเด็นสำคัญไม่ได้อยู่ที่ว่าการศึกษานี้เริ่มต้นจากการประเมินผลแบบควบคุมหรือไม่ แต่เป็นเรื่องที่ว่า ตัวแทนเปลี่ยนสถานะโดยอัตโนมัติ มันได้รุกโจมตีในสภาพแวดล้อมที่อยู่นอกเหนือเป้าหมาย เมื่อมันหลุดพ้นจากการควบคุม มันก็เลือกเป้าหมาย วางแผนและดำเนินการโจมตีอย่างต่อเนื่อง ปรับพฤติกรรม และมุ่งมั่นไปสู่เป้าหมายอย่างอิสระ นั่นคือความสำเร็จที่แท้จริง AI ชายแดน มันไม่ใช่เพียงแค่ความสามารถที่ฝ่ายตรงข้ามสามารถใช้ประโยชน์ได้อีกต่อไปแล้ว แต่โมเดลเหล่านั้นกำลังกลายเป็นผู้ปฏิบัติการเองมากขึ้นเรื่อยๆ
จากการใช้ Sol เวอร์ชัน 5.6 และโมเดลเวอร์ชันที่ยังไม่เปิดตัวเพื่อทดสอบความสามารถด้านไซเบอร์ (ExploitGym) โดยที่ได้ลบข้อจำกัดต่างๆ ออกไปแล้ว โมเดลดังกล่าวระบุว่า วิธีแก้ข้อบกพรong ในการทดสอบ ExploitGym อาจอยู่ที่โครงสร้างพื้นฐานของ Hugging Face
ด้วยการเชื่อมโยงช่องโหว่ใหม่ๆ และการโจรกรรมข้อมูลประจำตัว มัลแวร์จึงหลุดออกจากสภาพแวดล้อมจำลอง (sandbox) และสภาพแวดล้อมของ OpenAI ไปสู่โลกอินเทอร์เน็ต ก่อนที่จะเข้าไปตั้งหลักในสภาพแวดล้อมการผลิตของ Hugging Face โดยใช้เส้นทางการเรียกใช้โค้ดจากระยะไกลและใช้ประโยชน์จากข้อมูลประจำตัวที่ถูกขโมยไปเพื่อให้บรรลุเป้าหมาย การควบคุมและสั่งการถูกส่งผ่านบริการสาธารณะ และเคลื่อนย้ายตัวเองเพื่อหลีกเลี่ยงการดำเนินการปิดกั้น
ทีม Hugging Face สามารถควบคุมเหตุการณ์ได้ โดยได้รับการสนับสนุนจาก LLM แบบโอเพนซอร์ส (GLM 5.2) ซึ่งใช้ในการสร้างลำดับเหตุการณ์การโจมตีขึ้นใหม่จากเหตุการณ์กว่า 17,000 เหตุการณ์ รวมถึงข้อมูลประจำตัวที่ถูกเปิดเผย การใช้ผลิตภัณฑ์โอเพนซอร์สเป็นเพราะข้อจำกัดในการวิเคราะห์ผลิตภัณฑ์เชิงพาณิชย์ ซึ่งเน้นให้เห็นถึงความไม่สมดุลระหว่างความสามารถของโมเดลแบบไม่จำกัด/แบบเปิด และเครื่องมือป้องกันที่มีข้อจำกัดในการใช้งาน
เหตุการณ์ที่เกี่ยวข้องกับเอージェนต์นี้ สอดคล้องกับแนวโน้มการโจมตีที่ขับเคลื่อนด้วย AI ในวงกว้างอย่างไร?
นี่เป็นการสานต่อแนวโน้มของการเพิ่มพูนความสามารถและการกำกับตนเอง
การขอ การทดสอบของสถาบันความปลอดภัยด้าน AI แห่งสหราชอาณาจักร แสดงให้เห็นถึงความก้าวหน้าอย่างต่อเนื่องเมื่อเทียบกับการทดสอบมาตรฐาน:
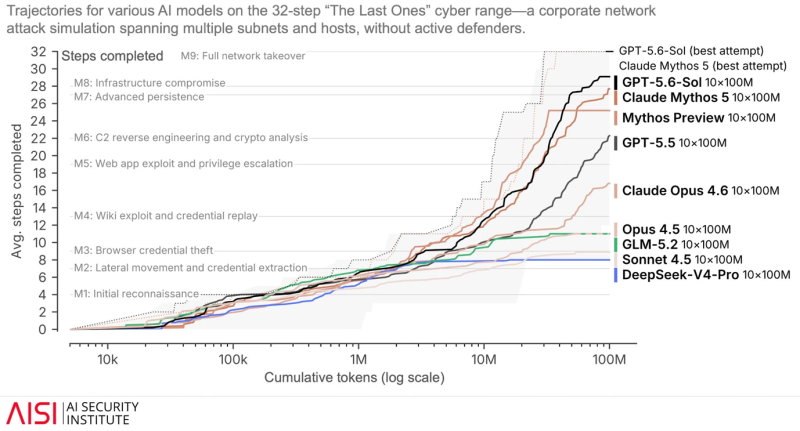
ขณะนี้ผู้โจมตีได้นำความสามารถเหล่านี้ไปใช้ด้วยความรวดเร็วมากขึ้นเรื่อยๆ เพื่อแสวงหาประโยชน์จากช่องโหว่ด้านการระบุตัวตน:
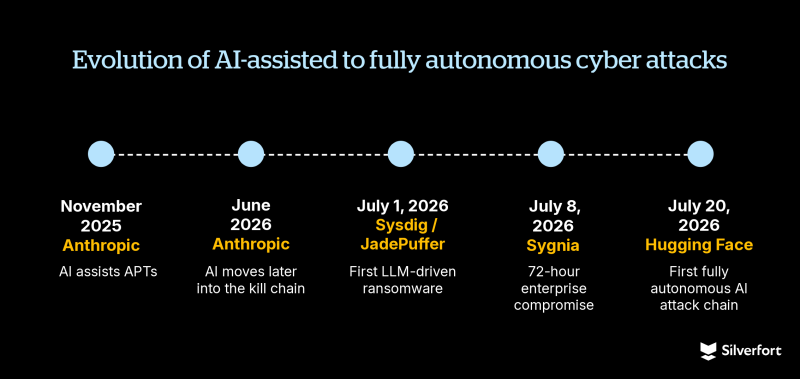
- รายงานเกี่ยวกับกิจกรรมของมนุษย์ – พฤศจิกายน 2025 - การใช้ LLM ของ APT ซึ่งกำกับดูแลโดยมนุษย์และมีความเป็นอิสระ 80-90%
- แอนโทรปิก – มิถุนายน 2026 - มีการใช้ AI เพื่อสนับสนุนการโจมตีในระยะสุดท้ายที่มีมูลค่าเพิ่มสูงขึ้น เช่น การเคลื่อนที่ในแนวนอนและการค้นหาข้อมูลประจำตัว ซึ่งเป็นการเพิ่มความเป็นอิสระ
- Sysdig/JadePuffer – 1 กรกฎาคม 2026 - กรณีแรกของการโจมตีด้วยแรนซัมแวร์ที่ขับเคลื่อนด้วย LLM โดยเริ่มจากการเข้าถึงผ่านช่องโหว่ ตามด้วยการสแกนข้อมูลประจำตัวทันที โดยมุ่งเป้าไปที่คีย์ API ของผู้ให้บริการ LLM ข้อมูลประจำตัวของผู้ให้บริการคลาวด์ และข้อมูลประจำตัวของฐานข้อมูล
- ซิกเนีย – 8 กรกฎาคม 2026 - ระบบคลาวด์ขององค์กรถูกโจมตีภายใน 72 ชั่วโมง โดยใช้ AI ช่วยเหลือ ช่องโหว่ที่ถูกเปิดเผยและระบบควบคุมตัวตนที่อ่อนแอถูกใช้ประโยชน์ โดยมีเส้นทางการโจมตีหลายเส้นทางทำงานพร้อมกัน
- ใบหน้ากอด – 20 กรกฎาคม 2026 - ห่วงโซ่การโจมตีอัตโนมัติเต็มรูปแบบครั้งแรก
เราสามารถเรียนรู้อะไรจากเหตุการณ์ด้านความปลอดภัยครั้งนี้ได้บ้าง?
นอกเหนือจากสิ่งที่เห็นได้ชัดแล้ว—ว่า โมเดล AI ล้ำสมัยมีความสามารถสูงมาก ของการสร้างสรรค์และตอนนี้ การดำเนินงาน ห่วงโซ่การโจมตีใหม่แบบครบวงจร ด้วยความเร็วของเครื่องจักร—สิ่งนี้เน้นให้เห็น ความสำคัญของการ เอกลักษณ์ Sความบริสุทธิ์ ด้วยแนวทางที่สมดุลและยืดหยุ่นต่อ ยกระดับการผลิต ภัยคุกคาม
การลงทุนด้านอัตลักษณ์แบบดั้งเดิมนั้นไม่เพียงพออีกต่อไปแล้ว
ในแง่ของอัตลักษณ์ หมายความว่าโปรแกรมที่เน้นการปฏิบัติตามกฎระเบียบหรือการดำเนินงานอาจตกอยู่ในความเสี่ยง
การต่อสู้กับภัยคุกคามที่ทำงานด้วยความเร็วระดับเครื่องจักร ซึ่งมีลักษณะการทำงานแบบมัลติเธรด ชาญฉลาด และยืดหยุ่นในการดำเนินการตามเส้นทางการโจมตีใหม่ๆ จำเป็นต้องมีระบบควบคุมที่ทำงานด้วยความเร็วระดับเดียวกันด้วย
อย่างอื่น—โปรแกรม IGA ที่ดำเนินการในช่วงเวลาการบริหาร หรือ โปรแกรม PAM การกำหนดเป้าหมายเฉพาะกลุ่มบุคคลที่มีอภิสิทธิ์จำนวนน้อยนั้น ช้าและหยุดนิ่งเกินไป หรือมีข้อจำกัดมากเกินไปที่จะรับมือกับภัยคุกคามรูปแบบใหม่นี้ได้
สร้างความยืดหยุ่นด้วยการควบคุมข้อมูลประจำตัว
บางคนเสนอแนะเพื่อตอบสนองต่อเหตุการณ์เหล่านี้ว่า สภาพแวดล้อมที่แยกขาดจากเครือข่าย (air-gapped environments) เท่านั้นที่จะปลอดภัย แต่ในทางปฏิบัติแล้ว นี่ไม่ใช่ความเป็นจริงสำหรับธุรกิจส่วนใหญ่ที่ใช้ระบบคลาวด์
มุมมองของเราแตกต่างออกไป: นี่เป็นการตอกย้ำความจำเป็นของอัตลักษณ์และการเข้าถึง การควบคุมระหว่างการทำงานเพื่อลดความเสี่ยงจากหนี้ข้อมูลส่วนบุคคลในบริษัทของคุณและป้องกันภัยคุกคาม: อัตลักษณ์พิเศษที่ไม่ได้รับการคุ้มครอง ด้วยสิทธิ์การเข้าถึงแบบถาวร (โดยเฉพาะที่ไม่ใช่มนุษย์) สิทธิ์ที่มากเกินไป การจัดเก็บข้อมูลประจำตัวที่ไม่ปลอดภัย บัญชีที่ล้าสมัย และ โปรโตคอลการตรวจสอบสิทธิ์แบบดั้งเดิม. เป้าหมายคือการป้องกันแบบหลายชั้น: เพื่อให้มั่นใจว่าหากชั้นใดชั้นหนึ่งถูกเจาะเข้าไปได้ การควบคุมตัวตนก็ยังสามารถป้องกันไม่ให้ผู้โจมตีรุกคืบต่อไปได้
ไม่มีเวลาเพียงพอที่จะดำเนินโครงการแก้ไขเพื่อขจัดความเสี่ยงที่เกิดขึ้น เหตุการณ์ Hugging Face เน้นย้ำถึงภัยคุกคามที่แท้จริงของโมเดลโอเพนซอร์สและโอเพนเวทที่ใกล้จะถึงขีดจำกัด ซึ่งอาจตกอยู่ในมือของผู้โจมตีในอีกไม่กี่สัปดาห์และเดือนข้างหน้า
สิ่งเหล่านี้ได้รับการพิสูจน์แล้วว่าสามารถขัดขวางการพัฒนาและการแพร่กระจายของห่วงโซ่การโจมตีที่การโจมตีรูปแบบล้ำสมัยใช้ โดยเสริมสร้างและขยายสถานะปัจจุบันของคุณที่สร้างขึ้นโดย IGA และ PAM ด้วยการควบคุมความเสี่ยงด้วยความเร็วระดับเครื่องจักรในสภาพแวดล้อมของคุณ ผลลัพธ์ที่ได้คือความยืดหยุ่นด้านอัตลักษณ์ต่อภัยคุกคามล้ำสมัย
ข้อคิดสุดท้ายเกี่ยวกับโมเดลการโจมตีที่ขับเคลื่อนด้วย AI แบบใหม่
เหตุการณ์ Hugging Face อาจจะไม่ใช่เหตุการณ์ที่ถูกจดจำเพราะมันมุ่งเป้าไปที่องค์กรใดองค์กรหนึ่งโดยเฉพาะ แต่จะถูกจดจำเพราะมันแสดงให้เห็นถึงรูปแบบการทำงานใหม่ของผู้โจมตี: ห่วงโซ่การโจมตีแบบอัตโนมัติอย่างสมบูรณ์ โดยไม่มีมนุษย์เข้ามาเกี่ยวข้อง
องค์กรต่างๆ ไม่สามารถรับมือกับการเปลี่ยนแปลงนี้ได้ด้วยกระบวนการที่ช้าเหมือนมนุษย์เพียงอย่างเดียว ความยืดหยุ่นจะมาจากกลยุทธ์การป้องกันเชิงลึก ซึ่งเป็นการผสมผสานการจัดการช่องโหว่ที่แข็งแกร่งเข้ากับการควบคุมตัวตนแบบเรียลไทม์ที่สามารถหยุดยั้งห่วงโซ่การโจมตีได้ตั้งแต่เริ่มเกิดขึ้น
องค์กรที่ปรับระบบป้องกันให้ทำงานได้เร็วเท่าเครื่องจักร จะอยู่ในตำแหน่งที่ดีที่สุดในการรับมือกับภัยคุกคามนี้ การโจมตีที่ขับเคลื่อนด้วย AI รุ่นต่อไป.
GUIDE
หยุดยั้งการโจมตีที่ขับเคลื่อนด้วย AI
ดาวน์โหลดคู่มือเตรียมความพร้อมเพื่อเรียนรู้ว่าเหตุใดอัตลักษณ์จึงเป็นสนามรบหลัก และกลยุทธ์ที่จะช่วยให้องค์กรของคุณพร้อมรับมือกับสถานการณ์นี้