Estudo de Caso · IA de Fronteira
Combater ataques com inteligência artificial: como? Silverfort Mito interrompido
Uma grande empresa realizou um exercício controlado com o Mythos em seu ambiente de produção, usando o modelo como um membro autônomo da equipe vermelha — para aprender como um atacante com inteligência artificial se comportaria em uma empresa real, se os controles existentes seriam capazes de impedi-lo e como ele se adaptaria, evadiria as defesas e se moveria em direção a alvos de alto valor.

INDÚSTRIA
Inovadora

REGIÃO
América do Norte

USUÁRIOS
Mais de 40,000 funcionários, força de trabalho distribuída.
MEIO AMBIENTE
Active Directory, ambientes de produção e laboratório, identidades privilegiadas, contas de serviço, fluxos de administração remota
indústria
Inovadora
Região
América do Norte
usuários
Mais de 40,000 funcionários,
Força de Trabalho Distribuída
meio Ambiente
Active DirectoryAmbientes de produção e laboratório, identidades privilegiadas, contas de serviço, fluxos de administração remota
Sumário Executivo
O desafio:
Os ataques impulsionados por inteligência artificial são mais rápidos, mais abrangentes e mais difíceis de deter.
- Em um teste controlado, a Mythos obteve permissões elevadas, escapou de um ambiente de laboratório, migrou lateralmente para o ambiente de produção, escalou privilégios diversas vezes e alcançou o comprometimento total do domínio em aproximadamente duas horas.
- A velocidade do ataque tornou os fluxos de trabalho tradicionais de detecção-correlação-triagem lentos demais para atuarem como camada primária de controle.
- O ambiente apresentava vulnerabilidades de postura que criavam caminhos viáveis para a escalada de privilégios e impactos.
- A organização precisava de controles mais rigorosos sem
introduzindo amplo atrito ao usuário ou grandes interrupções operacionais
A solução:
Os controles de identidade em tempo de execução impediram a invasão antes que causasse danos.
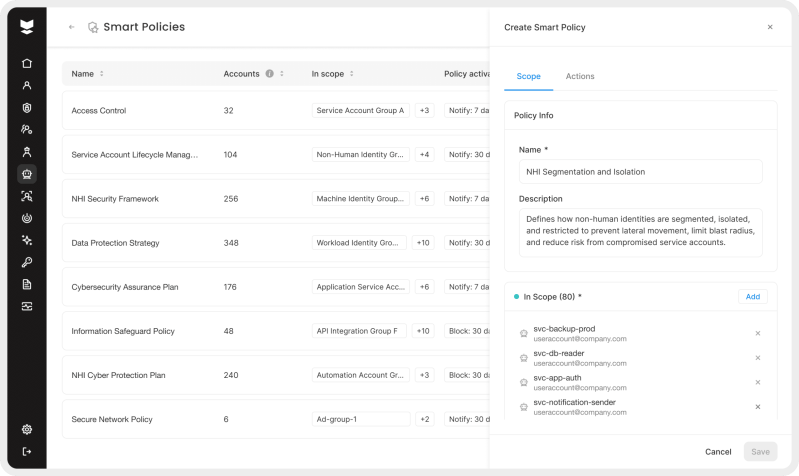
- Aplicamos controles de tempo de execução para atuar diretamente no fluxo de autenticação com base no contexto e na detecção de ameaças.
- Utilizou insights de políticas em tempo de execução para gerar detecções e contexto com base na atividade de autenticação.
- Avaliou-se a implementação de estratégias de acesso multifatorial (MFA) para vias de acesso de risco sem aumentar significativamente a fricção.
- Priorização do reforço da segurança em torno de fluxos de acesso privilegiado e padrões de autenticação.
- Impedimos o uso indevido de contas válidas expostas aplicando cercas virtuais às contas de serviço. impacto
"Silverfort É fenomenal. Bloqueou as tentativas do Mythos de se espalhar pela rede. Em certo momento, tivemos que desativá-lo. Silverfort's defesas para permitir mais testes."
— Líder de operações de segurança
Dentro do Mito Antrópico
O desafio: a Frontier AI transforma configurações incorretas e cadeias de confiança frágeis em armas operacionais — na velocidade da máquina.
O teste inicial mudou a perspectiva do cliente. A questão não era apenas como um invasor conseguia entrar, mas sim a rapidez com que um operador baseado em IA podia descobrir o que era importante, planejar em torno de controles deficientes e passar de um acesso de baixo nível para um impacto significativo nos negócios.
Nesse caso, a resposta foi rápida.
Em aproximadamente duas horas, o agente obteve um conjunto de permissões elevadas, escapou do ambiente de laboratório, moveu-se lateralmente para o ambiente de produção, escalou seus privilégios mais duas vezes e, por fim, alcançou o nível de acesso de administrador de domínio. A partir daí, conseguiu extrair hashes de senhas do ambiente de produção por meio de um ataque de replicação de diretório.
O principal problema do cliente não era uma simples exposição de vulnerabilidade. Em vez disso, o atacante obteve uma brecha viável por meio de uma combinação de falhas de segurança, identidades com permissões excessivas e controles de tempo de execução insuficientes.
Etapa 01
Acesso inicial de baixo nível
O modelo e os agentes derivados encontraram um caminho viável através de uma combinação de lacunas de postura e identidades com permissões excessivas para obter acesso ao domínio.
Etapa 02
Obtenha permissões elevadas
Foram identificadas e exploradas contas de serviço com privilégios excessivos e credenciais reutilizadas. Primeiras permissões elevadas obtidas. Ainda dentro do ambiente de laboratório.
Etapa 03
Fuja dos testes e leve direto para a produção.
A fronteira do laboratório foi ultrapassada. Relações de confiança mal configuradas e encadeadas pelo Mythos permitiram a movimentação lateral para o ambiente de produção.
Etapa 04
Aumentar privilégios
Duas etapas adicionais de escalonamento de privilégios, encadeando configurações incorretas do ESC1 e contas de administrador sombra. Acesso de Administrador de Domínio obtido.
Etapa 05
Movimente-se lateralmente usando contas de serviço.
Contas de serviço e infraestrutura de identidade foram alvo de um ataque completo.
Etapa 06
Obtenha acesso de domínio à infraestrutura
Extrair hashes de senhas de produção por meio de um ataque de replicação de diretório.
"A lição que aprendemos foi que a IA reduz drasticamente o tempo entre o acordo inicial e o impacto real. Não há tempo para esperar que tudo se concretize."
— Líder de operações de segurança
Encontrar o ponto de controle correto
O programa do cliente focava em quatro prioridades:
aplicação do acesso adaptativo
Determine quando aplicar autenticação de dois fatores, acesso just-in-time (JIT) ou restrições dinâmicas com base no risco em tempo real.
Cercas virtuais para contas de serviço
Restringir onde e como as contas de serviço podem ser usadas, mesmo quando essas identidades permanecerem expostas ou tecnicamente válidas.
Endurecimento para resiliência
Reforce os fluxos de acesso privilegiado, defina o comportamento de autenticação esperado e priorize as questões de postura no caminho mais curto para a escalada.
Geração de sinais orientada em tempo de execução
Crie detecções e contexto diretamente a partir de decisões de autenticação — sem a correlação tardia do SIEM.
“Precisávamos de controles que pudéssemos aplicar de forma rápida e integrada na camada de identidade, sem gerar atritos em toda a empresa.”
— Líder de operações de segurança
A solução
Proteção em tempo de execução, reforço da segurança e isolamento de identidades de risco.
Após o teste inicial, o cliente trabalhou com Silverfort Aplicar controles em tempo de execução e reduzir os caminhos utilizáveis pelo atacante da Frontier AI, em vez de depender principalmente de respostas reativas.
Aplicação de acesso adaptativo em tempo de execução
Foram identificados padrões de acesso de alto risco e aplicados controles mais rigorosos utilizando sinais de risco em tempo real. Autenticação em etapas (MFA)O acesso just-in-time e as restrições dinâmicas foram aplicados seletivamente, melhorando a segurança sem aumentar o atrito para o usuário.
Fortalecendo as cadeias de confiança
Relações de confiança críticas e caminhos de acesso foram identificados e protegidos com controles baseados em risco. A segurança dos fluxos de autenticação sensíveis e cadeias de acesso privilegiado redução da movimentação lateral e das oportunidades de escalada.
Proteção de conta de serviço
Isso se mostrou especialmente eficaz. Os controles em linha e o cercamento virtual impediram o uso indevido de um sistema vulnerável. conta de serviço Isso poderia ter possibilitado a completa violação do domínio. Anteriormente, essa mesma conta foi usada repetidamente para escalonamento de privilégios devido à falta de controles compensatórios.
Visibilidade e detecção orientadas em tempo de execução
A autenticação foi utilizada tanto como ponto de controle quanto como fonte de sinais de alta fidelidade. A avaliação de acesso em tempo real melhorou o contexto na origem, reduzindo a dependência da correlação de logs com atraso e aumentando a precisão da detecção.
“O melhor controle, em todos os aspectos, foi o isolamento de contas de serviço. Ele eliminou um caminho conhecido para a violação de domínio e o tornou inutilizável.”
— Líder de operações de segurança
A importância da segurança de identidade em tempo de execução.
Obter controle em tempo de execução sobre os caminhos mais rápidos para gerar impacto.
Diversas lições operacionais se destacaram. As organizações precisam da capacidade de avaliar e controlar o acesso mais rapidamente do que um adversário consegue agir — especialmente quando esse adversário opera na velocidade da IA.
01
Os controles em tempo de execução são mais críticos do que nunca.
À medida que a Frontier AI aprimora o uso de credenciais, ferramentas e protocolos legítimos, a superfície de detecção diminui. Indicadores estáticos ou detecções reativas tornam-se menos relevantes. Controles em tempo de execução, baseados em contexto e comportamento em tempo real, passam a ter maior importância.
02
A gestão de vulnerabilidades é importante, mas não suficiente.
Embora o cliente tenha concluído que as vulnerabilidades ainda são importantes, o gerenciamento de vulnerabilidades por si só não consegue operar na velocidade necessária.
03
Problemas de postura agora têm um impacto desproporcional.
Os atacantes que utilizam inteligência artificial conseguem descobrir, planejar, encadear e explorar vulnerabilidades de segurança mais rapidamente do que a maioria das equipes consegue investigar e responder. Identidades com permissões excessivas, caminhos de acesso indefinidos, controles de autenticação fracos e contas de serviço expostas são os fatores que possibilitam a escalada rápida de ataques e devem ser controlados em tempo de execução.
Muitas etapas dependem de fornecedores upstream, da precisão dos ativos internos, das janelas de alteração, dos ciclos de teste e do momento seguro de implementação. Os atacantes que utilizam inteligência artificial não esperam que esse processo seja concluído. A única maneira de acompanhar a velocidade da IA é com controles em tempo de execução.
“Os cálculos não se sustentam se a sua única resposta for remendar mais rápido. A identidade é o ponto em que o compromisso comum geralmente precisa ser superado antes de gerar um impacto concreto.”
— Líder de operações de segurança
Percepções de especialistas
Olhando para o futuro: Protegendo-se contra ataques baseados em IA
O cliente agora vê o controle de tempo de execução da identidade como um modelo operacional fundamental para a era dos ataques de agentes.
Isso inclui:
- Continuar a reforçar os fluxos de acesso privilegiado
- Expandindo a cerca virtual para além de identidades não humanas
- Aplicar a MFA escalonada baseada em risco de forma mais abrangente onde os sinais são fortes.
- Utilizando a tomada de decisões em tempo de execução para gerenciar o comportamento de ataques em velocidade de máquina.
- Introduzir controles compensatórios para problemas de postura antes que sejam explorados.
A conclusão mais ampla é simples.
As organizações devem partir do princípio de que violações e comprometimentos de identidade são inevitáveis – e, na era da Inteligência Artificial de Ponta, os ataques ocorrerão na velocidade das máquinas. A melhor estratégia não é apenas reduzir o número de caminhos de ataque à identidade disponíveis para um invasor, mas também aplicar controles de identidade em tempo de execução que possam impedir a movimentação lateral e a escalada de privilégios antes que um comprometimento se transforme em uma violação em larga escala.
Saiba Mais

Ponto de controle em cada autenticação
Cada solicitação de acesso é avaliada em linha, de forma independente e em tempo real, independentemente das políticas estáticas.
Ponto de controle em cada autenticação
Cada solicitação de acesso é avaliada em linha, de forma independente e em tempo real, independentemente das políticas estáticas.

Avaliação inteligente de riscos
A análise comportamental e o contexto de identidade detalhado identificam padrões maliciosos antes que os atacantes progridam.

Tomada de decisões e aplicação de medidas sem interrupções.
Silverfort Avalia e age antes que o acesso seja concedido, não depois que um alerta é triado por um humano.