Procurando alternativas para PAM? Acesso privilegiado seguro em grande escala — sem um cofre virtual.
A maioria dos projetos PAM (Public Access Management) fica estagnada antes de entregar o prometido, porque as abordagens baseadas em cofres exigem o cadastro de todas as identidades antes que a proteção comece. Silverfort Protege o acesso privilegiado no momento da autenticação, permitindo reduzir os riscos desde o primeiro dia, e não ao final de uma implementação que leva vários anos.
- Descubra e proteja automaticamente todas as identidades privilegiadas em grande escala.
- Garanta a segurança no momento do acesso.
- Implantação rápida com custos operacionais mínimos
Por que você usaria Silverfort juntamente com ou em vez do PAM tradicional
Se você está tendo dificuldades com implantações lentas e complexas
Com SilverfortCom essa solução, você pode descobrir e proteger acessos privilegiados em todo o seu ambiente em questão de dias, sem resistência ou atrito internos. A proteção não está vinculada ao cadastro no cofre.
Se as lacunas de cobertura estiverem comprometendo sua postura de risco,
Reduza imediatamente os riscos transferindo a aplicação de medidas de segurança para a camada de autenticação com a Segurança de Identidade em tempo de execução. Avalie cada solicitação em tempo real e aplique controles embutidos para reduzir o impacto de credenciais comprometidas.
Se você implantou apenas uma parte de suas licenças PAM
Silverfort É possível estender a proteção a tudo que estiver fora do cofre enquanto você ajusta seu investimento atual, de modo que licenças não utilizadas não signifiquem identidades desprotegidas.
Como Silverfort compara-se com soluções PAM baseadas em cofres
Uma análise lado a lado de como Silverfort Comparável a soluções PAM baseadas em cofres, como CyberArk, Delinea e BeyondTrust.
| Capacidade | Silverfort | PAM tradicional (CyberArk, Delinea, BeyondTrust) | Por que isso importa |
|---|---|---|---|
| Cobertura abrangente de acesso privilegiado | Sim | É necessário se inscrever no Vault por conta. | A maioria dos ambientes possui milhares de identidades não protegidas, incluindo identidades de saúde nacionais (NHIs). |
| aplicação de autenticação em tempo de execução | Sim | Os controles são aplicados principalmente por meio de fluxos de trabalho de cofre e sessão. | Aplicação de medidas na camada de autenticação em protocolos que os cofres não conseguem ver (Kerberos, NTLM, LDAP, SSH legado). |
| Redução de risco | Sim | Parcial | O acesso privilegiado é o caminho de ataque mais visado — a cobertura parcial deixa expostas as identidades de maior impacto. |
| Integração rápida e automatizada | Sim | Frequentemente, leva de meses a anos, dependendo do ambiente. | Cada mês gasto com a integração de novos membros é um mês em que as identidades permanecem desprotegidas — a rápida implementação da proteção reduz a janela de oportunidade que os atacantes podem explorar. |
| Proteção da conta de serviço e do NHI | Sim | Requer descoberta, integração e rotação manuais. | As contas de serviço estão entre os tipos de identidade mais difíceis e de maior risco para proteger em larga escala. |
| Integração perfeita | Sim | Arquiteturas frequentemente complexas, baseadas em agentes. | Alterações na infraestrutura aumentam o atrito na implantação e o risco de interrupção dos sistemas de produção. |
| Retorno rápido do investimento | Sim | Implementações geralmente plurianuais; alta dependência de serviços profissionais. | As implementações tradicionais de PAM podem consumir milhões em licenças e serviços profissionais antes que qualquer identidade privilegiada seja efetivamente protegida. |
| Cobertura de aplicativos legados | Sim | Parcial | Tecnologia operacional (OT), aplicativos legados e sistemas desenvolvidos internamente raramente chegam a um cofre tradicional. |
| Privilégios de permanência em pé integrados | Sim | Acesso JIT disponível como complemento ou com escopo limitado. | Os privilégios permanentes continuam sendo a principal via de ataque; o JIT precisa ser universal, não seletivo. |
| Capacidade | Silverfort | PAM tradicional (CyberArk, Delinea, BeyondTrust) |
|---|---|---|
| Cobertura abrangente de acesso privilegiado | É necessário se inscrever no Vault por conta. | |
| aplicação de autenticação em tempo de execução | Os controles são aplicados principalmente por meio de fluxos de trabalho de cofre e sessão. | |
| Redução de risco | Parcial | |
| Integração rápida e automatizada | Frequentemente, leva de meses a anos, dependendo do ambiente. | |
| Proteção da conta de serviço e do NHI | Requer descoberta, integração e rotação manuais. | |
| Integração perfeita | Arquiteturas frequentemente complexas, baseadas em agentes. | |
| Retorno rápido do investimento | Implementações geralmente plurianuais; alta dependência de serviços profissionais. | |
| Cobertura de aplicativos legados | Parcial | |
| Privilégios de permanência em pé integrados | Acesso JIT disponível como complemento ou com escopo limitado. |
Silverfort Gerenciamento de Acesso Privilegiado (PAM) sem cofre
O PAM tradicional protege principalmente as credenciais privilegiadas dentro do cofre. Silverfort A proteção se estende à própria camada de autenticação, de modo que, mesmo que as credenciais sejam comprometidas, os invasores não consigam agir. Com MFA, acesso just-in-time, segmentação por camadas e bloqueio de acesso, Silverfort Oferece proteção escalável e redução mensurável de riscos em todos os tipos de identidade.
Autenticação multifator (MFA) para todas as ferramentas administrativas.
Combata o uso indevido de credenciais na origem. Silverfort Impõe a autenticação multifator (MFA) em PowerShell, PsExec, WMI, RDP, SSH e aplicativos desenvolvidos internamente que as soluções PAM tradicionais não conseguem alcançar.
Proteção da conta de serviço sem interrupções.
Aplique cercas virtuais para restringir onde e como as contas de serviço se autenticam — sem rotação de senhas, sem reescrita de aplicativos. Para organizações onde a rotação não é operacionalmente viável, isso estende uma proteção significativa a contas que antes não eram controladas.
Acesso sob demanda, sem a necessidade de projeto.
Elimine os privilégios de permanência em todo o seu ambiente em dias, não em trimestres. Silverfort Impõe o acesso JIT na camada de autenticação, de forma que o acesso seja concedido somente quando necessário e desativado no momento em que não for.

"Silverfort nos permitiu reduzir o risco de privilégios em poucos dias — sem implantar uma infraestrutura PAM complexa."
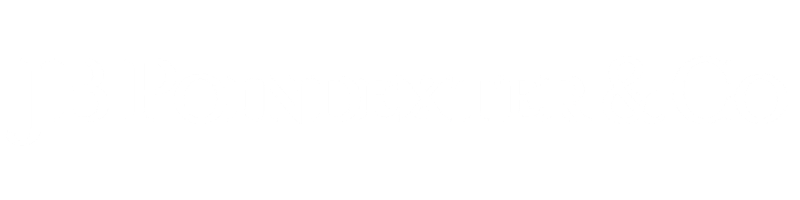
Veja como Silverfort Compara-se com as soluções PAM tradicionais.
Agende uma demonstração com nossa equipe ou faça um tour autoguiado pelo produto para ver o Vaultless PAM em ação.
Perguntas Frequentes
Is Silverfort Uma alternativa para nossa solução PAM atual?
Se não houver cofre, como... Silverfort controlar o acesso privilegiado?
Как е SilverfortO Vaultless PAM é diferente da rotação de senhas?
Será que Silverfort Abrange administradores humanos, contas de serviço e identidades não humanas (NHIs)?
Será que Silverfort Descobrir identidades privilegiadas com base no uso real?
Será que Silverfort Suporta acesso Just-In-Time (JIT) e Privilégios Permanentes Zero (ZSP)?
Absolutamente. Silverfort Permite o acesso JIT para usuários privilegiados, tornando o Privilégio Permanente Zero (ZSP) prático e facilmente aplicável em todo o seu ambiente.