
O que é segurança de identidade?
Segurança de Identidade é a disciplina que protege identidades digitais — humanas e não humanas — contra acesso não autorizado, abuso e comprometimento. Ela garante que apenas as pessoas (ou máquinas) certas tenham acesso aos recursos certos, no momento certo e pelos motivos certos.
Ao contrário do gerenciamento tradicional de identidade e acesso (IAM), que se concentra em provisionamento, autorização e direitos, a segurança de identidade é proativa. Ela detecta ameaças, aplica o privilégio mínimo, previne movimento lateral, e fortalece cada canto da sua infraestrutura. Pense no IAM como sua infraestrutura de identidade e na segurança de identidade como a camada protetora que protege sua infraestrutura de identidade e as identidades nela contidas.
Bem-vindo ao seu guia definitivo para Segurança de Identidade— um campo em rápida evolução que está remodelando a forma como as organizações protegem seu ativo mais crítico: a identidade. Seja você um CISO, analista de segurança ou apenas curioso sobre como o mundo digital mantém seus portões trancados (e quem detém as chaves), este glossário o levará dos fundamentos às melhores práticas futuristas.
Por que a segurança da identidade é importante?
Em um mundo onde as identidades são o novo perímetro, protegê-las é crucial. Identidades e infraestrutura de IAM precisam de proteção, assim como infraestrutura de nuvem, endpoints ou redes.
Ataques que priorizam a identidade continuam sendo a arma preferida dos cibercriminosos. Tradicionalmente, as organizações tentam solucionar esse desafio com uma rede fragmentada de controles e ferramentas, mas essas ferramentas estão desatualizadas ou são simplesmente mais uma solução de gerenciamento, sem segurança. Essa abordagem deixa lacunas e pontos cegos que ficam desprotegidos, deixando os sistemas vulneráveis a ataques.
A segurança de identidade é tão importante quanto a segurança de endpoints ou a segurança na nuvem, e é por isso que essa categoria evolui e está sendo adotada com extrema rapidez. De acordo com a Relatório de investigações de violação de dados da Verizon 2024A identidade foi a causa mais implicada em violações relatadas no ano passado. A segurança de identidade existe para enfrentar esse desafio.
À medida que as organizações evoluem de redes tradicionais para infraestruturas baseadas em nuvem, aplicativos SaaS e ambientes de trabalho híbridos, as identidades ganharam níveis de poder sem precedentes. Elas consistem em funcionários, terceiros e máquinas, todos navegando livremente por aplicativos e recursos locais para infraestruturas em nuvem e aplicativos SaaS, tudo a partir de diferentes dispositivos e endpoints ao redor do mundo. Esta é uma ótima notícia para organizações que buscam flexibilidade e eficiência — mas não tanto para as equipes de segurança responsáveis por proteção, governança e conformidade.
Os invasores de hoje estão focados em identidades. Eles roubam credenciais, comprometem contas legítimas e navegam silenciosamente por ambientes para acessar dados confidenciais. O problema? Está mais difícil do que nunca para as organizações manterem uma visão clara de quem (ou o quê) tem acesso a quê — e se esse acesso é apropriado ou seguro.
Sem segurança de identidade, sua infraestrutura será tão forte quanto seu login mais fraco.
Impacto no mundo real: segurança de identidade em ação
| Cenário | Com Segurança de Identidade | Sem Segurança de Identidade |
|---|---|---|
| Conta de administrador comprometida | Bloqueado com MFA + aplicação em tempo real | Possível aquisição de domínio |
| Shadow conta de serviço | Detectado e removido automaticamente | Roubo de credenciais + movimentação lateral |
| Confiança zero estratégia | Aplicado em todos os ambientes | Lacunas políticas + aumento de privilégios |
| Auditoria regulatória | Evidências e relatórios automatizados | Caos manual e não conformidade |
Quem e o que a segurança de identidade protege?
Atacantes não discriminar, e nem deveria o seu identidade segurança. Toda identidade, independentemente do tipo ou nível de privilégio, deve ser protegida onde quer que funcionemem sua propriedade, não importa o que eles estão fazendo.Segurança de identidade não terminam com identidades individuais: é sobre proteger seus recursos e ambientes também.
| Identidades | Por que é importante |
|---|---|
| Usuários humanos | Sua força de trabalho, sua primeira linha de risco |
| Identidades não humanas | Contas de serviço, APIs, bots — frequentemente esquecidos e altamente privilegiados |
| Usuários privilegiados | Alvos de alto valor para invasores |
| Terceiros | Fornecedores e contratantes — arriscados por padrão |
| Agentes AI | Ação rápida, altamente conectado e vulnerável |
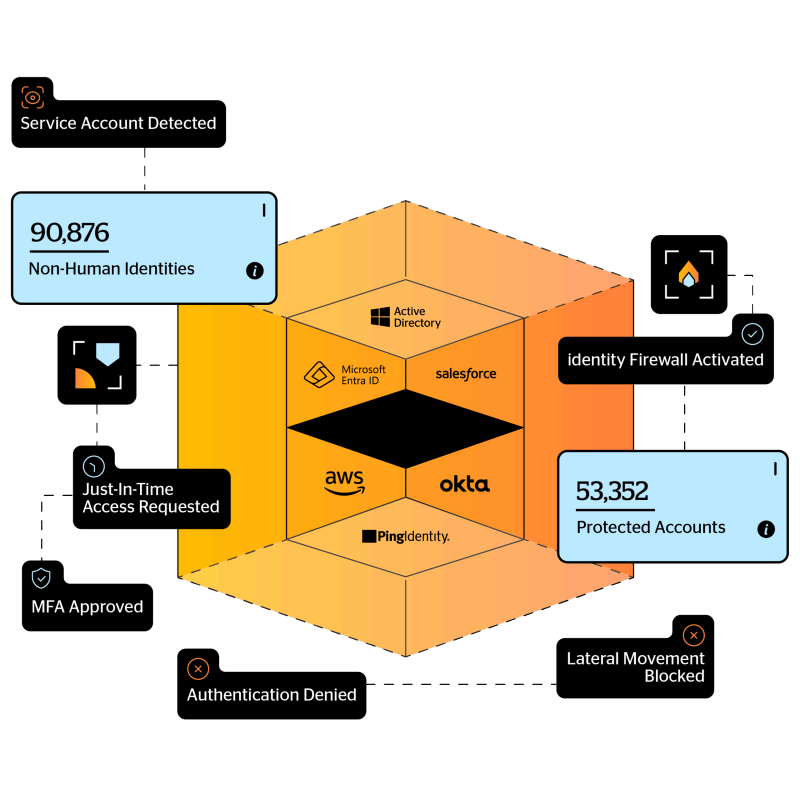
Ambientes que devem ser cobrired pela segurança de identidade incluem on-prem, nuvem e multi-nuvem, híbrido e OT (Tecnologia Operacional), enquanto os recursos variam de ferramentas de linha de comando a cargas de trabalho de nuvem modernas, SaaS aplicativo, e sistemas legados. As cada vez mais empresas projetam ambientes híbridos e locais, torna-se ainda mais importante para elas se afastarem de uma colcha de retalhos de ferramentas de identidade e segurança controles, para uma visão holística segurança de identidade solução que. atua como uma camada de segurança para o seu tecido de identidade.
Gerenciamento de Identidade e Acesso (IAM) vs. Segurança de Identidade: Qual é a diferença?
O IAM fornece a base—Segurança de Identidade aprimora e reforça isso. Em outras palavras, o IAM é o plano de infraestrutura e a segurança de identidade é o controle.
O IAM concentra-se principalmente no provisionamento, gerenciamento e desprovisionamento de identidades de usuários e permissões de acesso. É essencial para a eficiência operacional, a conformidade regulatória e a redução de custos administrativos.
A segurança de identidade complementa o IAM, abordando as lacunas de segurança que Soluções IAM muitas vezes deixe aberto. Embora o IAM forneça a estrutura básica para o gerenciamento de identidades e acesso, a segurança de identidade garante que essas identidades sejam protegidas contra ameaças cibernéticas sofisticadas, como roubo de credenciais, escalação de privilégios, e movimento lateral.
Para uma postura de segurança abrangente, as organizações devem integrar o IAM com medidas de segurança de identidade. Essa integração proporciona uma abordagem holística para gerenciar e proteger identidades, combinando os pontos fortes do gerenciamento de acesso do IAM com os recursos proativos de detecção e resposta a ameaças da segurança de identidade. Uma abordagem integrada como essa ajuda as organizações a obter proteção robusta contra ataques baseados em identidade, mantendo a eficiência operacional e a conformidade. Os principais elementos do IAM incluem autenticação, autorização, auditoria, registro e monitoramento, além de elementos de gerenciamento de acesso privilegiado.
Autenticação
Autenticação é o processo de verificar se os usuários são quem afirmam ser. Forte autenticação mecanismos são essenciais para impedir acesso não autorizado. Autenticação multifatores (MFA) é um método amplamente utilizado que exige que os usuários forneçam dois ou mais fatores de verificação para obter acesso a um recurso. Esses fatores podem incluir algo que o usuário sabe (uma senha), algo que o usuário possui (um token de segurança) e algo que o usuário é (verificação biométrica). A autenticação costuma ser uma parte fundamental das soluções de IAM; no entanto, em alguns casos, ferramentas avançadas de autenticação que podem proteger recursos legados podem ser encontradas em um produto de segurança de identidade. Assim, a autenticação pode estar tanto na camada de infraestrutura quanto na camada de segurança.
Autorização
A autorização determina o que um usuário autenticado pode fazer. Envolve a definição e a aplicação de permissões e controles de acesso com base na função do usuário na organização. O controle de acesso baseado em função (RBAC) é uma abordagem comum, atribuindo permissões aos usuários com base em suas funções, o que ajuda a garantir que eles tenham o acesso mínimo necessário para executar suas tarefas.
Gerenciamento de privilégios
O gerenciamento de privilégios concentra-se no controle e monitoramento de direitos de acesso elevados para minimizar os riscos associados a contas privilegiadas. Isso inclui tentar implementar o princípio do menor privilégio, onde os usuários recebem os níveis mínimos de acesso — ou permissões — necessários para executar suas funções. As soluções de Gerenciamento de Acesso Privilegiado (PAM) ajudam a gerenciar e auditar o uso de contas privilegiadas, reduzindo o risco de uso indevido ou comprometimento. O PAM é normalmente considerado parte da infraestrutura e da camada de segurança, pois impõe controles de políticas em torno do acesso e das contas privilegiadas. No entanto, à medida que as organizações evoluíram, o mercado identificou que precisa não apenas gerencia acesso privilegiado, mas sim protegê-lo. O mercado também está exigindo maneiras mais fáceis de implementar segurança de acesso privilegiado, pois as soluções legadas são demoradas, demoradas e muitas vezes não geram resultados.
Auditoria, Registro e Monitoramento
Auditoria, registro e monitoramento contínuos são vitais para manter a segurança e a conformidade. Essas atividades envolvem o rastreamento de acesso e atividades relacionadas à identidade em todos os sistemas para detectar comportamentos suspeitos, garantir a conformidade com as políticas e fornecer evidências forenses em caso de incidente de segurança. Um monitoramento eficaz pode ajudar as organizações a identificar e responder a potenciais ameaças em tempo real, reduzindo assim o impacto de violações de segurança.
A infraestrutura de IAM é a base para o gerenciamento de identidades e os controles básicos de acesso que a segurança de identidades aprimora. Embora a infraestrutura de IAM incorpore alguns recursos básicos de segurança, como MFA, a segurança de identidades fornece uma camada de segurança completa que protege contra acesso não autorizado, uso indevido de privilégios e ataques baseados em identidade. Com uma integração perfeita entre esses dois elementos complementares da identidade corporativa, as organizações podem reduzir significativamente seus custos. superfície de ataque e melhorar sua postura geral de segurança.
| Característica | Gerenciamento de identidade e acesso (IAM) | Segurança de Identidade |
|---|---|---|
| Foco | Autenticação e provisionamento | Prevenção e aplicação de ameaças em linha |
| Visibilidade | Limitado a sistemas gerenciados | Contínuo em todos os ambientes |
| execução | Passivo e limitado | Em tempo real, com consciência de risco |
| Global | Identidades humanas | Identidades humanas + não humanas, incluindo contas de serviço |
| Detecção de ameaças | Minimo | Integrado, proativo |
| Relatórios de conformidade | manual | Automatizado, em tempo real |
Casos de uso críticos de segurança de identidade no mundo real
Caso de uso nº 1: proteger o acesso privilegiado
Substitua o vaulting por acesso JIT, hierarquização e aplicação de políticas.
O gerenciamento tradicional de privilégios – centrado em cofres e rotação de senhas – não fornece visibilidade e aplicação em tempo real, deixando as organizações expostas. Além disso, as organizações legadas Soluções PAM deixam pontos cegos e são difíceis de implantar, dificultando a proteção de identidades privilegiadas de maneira oportuna e holística.
Simplesmente gerenciar contas privilegiadas não é suficiente: controles de segurança concretos devem ser implementados para evitar a proliferação de privilégios e o acesso não autorizado.
Com a segurança de identidade, a proteção do acesso privilegiado deve ser semelhante a:
- Descobrir e classificar automaticamente todas as contas privilegiadas em diferentes níveis com base no uso real
- Aplicação de acesso Just-In-Time (JIT) a contas privilegiadas de domínio com um único clique para eliminar privilégios sem expiração
- Aplicação de políticas de privilégios mínimos com cercas virtuais para evitar escalonamento de privilégios não autorizados
- Eliminando a dependência de vaulting e rotação de senhas
Caso de uso nº 2: Pare o movimento lateral antes que comece
Use MFA em interfaces de linha de comando, detecte em tempo real e contenha ataques instantaneamente.
Credenciais comprometidas frequentemente levam a privilégios escalonados, atingindo ativos críticos para os negócios. Os recursos tradicionais de detecção e resposta não têm visibilidade de todas as identidades em todos os lugares (do local à nuvem, de humanos a pessoas físicas), permitindo que ameaças se espalhem sem serem detectadas. Para evitar que as violações se agravem, as organizações devem impedir o acesso não autorizado antes que os invasores se infiltrem cada vez mais.
Com a segurança de identidade, interromper o movimento lateral parece:
- Aplicar MFA em todas as interfaces de acesso, incluindo sistemas legados, redes isoladas, TI/OT e interfaces de linha de comando, como PowerShell, PsExece WMI
- Implementar recursos de detecção de contenção de ataques em tempo real para bloquear tentativas maliciosas instantaneamente e isolar contas comprometidas antes que ocorra a escalada de privilégios
- Utilizando IA para analisar continuamente tentativas de autenticação e identificar anomalias, permitindo a prevenção proativa do uso indevido de credenciais
- Integração de resposta a incidentes com foco em identidade para interromper ataques imediatamente, sem intervenção manual
Caso de uso nº 3: Aplique o princípio da confiança zero.
Aplique acesso dinâmico e baseado em risco em qualquer lugar: nuvem, SaaS e local.
A identidade ainda é o elo mais fraco para muitas organizações, mas as ferramentas de segurança tradicionais têm dificuldade em impor o acesso com privilégios mínimos em ambientes híbridos. Sem uma aplicação universal e controles adaptativos, as organizações correm o risco de violações baseadas em identidade que minam os princípios de confiança zero.
Com a segurança de identidade, a aplicação da confiança zero se parece com:
- Estendendo a confiança zero a todas as identidades, aplicando políticas de acesso de privilégio mínimo para todas as identidades humanas e não humanas, eliminando privilégios permanentes
- Aplicação de acesso Just-In-Time (JIT), permitindo aprovações de acesso dinâmicas e com limite de tempo para reduzir a exposição sem interromper os fluxos de trabalho
- Autenticação e monitoramento contínuos do acesso, verificando cada solicitação de acesso com controles adaptáveis baseados em risco que se ajustam automaticamente às ameaças em evolução
- Unificando a confiança zero em todos os ambientes para proteger o acesso em recursos de nuvem, SaaS e locais, tudo sem exigir integrações complexas ou agentes adicionais
Caso de uso nº 4: contas de serviço do AD seguras
Descubra, monitore e proteja NHIs automaticamente sem interromper os fluxos de trabalho.
Contas de serviço do AD geralmente possuem privilégios elevados, credenciais estáticas e falta de supervisão direta, tornando-as alvos preferenciais para invasores. Sem visibilidade e controle abrangentes, essas NHIs se tornam um risco de segurança descontrolado, permitindo roubo de credenciais e movimentação lateral.
Com a segurança de identidade, a proteção de contas de serviço do AD se parece com:
- Descobrindo automaticamente e monitorando continuamente todas as contas de serviço em Active Directory, incluindo contas não gerenciadas e órfãs
- Aplicar o acesso de privilégios mínimos com políticas Zero Trust adaptáveis para bloquear tentativas de autenticação não autorizadas e evitar movimentos laterais
- Protegendo contas de serviço em escala sem depender de redefinições de senha disruptivas, garantindo proteção sem tempo de inatividade operacional
- Analisando padrões de autenticação para detectar e bloquear atividades suspeitas de contas de serviço em tempo real
Caso de uso nº 5: Mapear a superfície de ataque à identidade
Descubra administradores ocultos, protocolos legados e configurações incorretas.
Configurações incorretas, protocolos legados e privilégios excessivos expõem as organizações a riscos como movimentação lateral e escalonamento de privilégios. Sem um gerenciamento proativo da postura de segurança de identidade (ISPM), torna-se impossível analisar e priorizar as ameaças mais críticas com base na probabilidade de exploração e na pontuação baseada em impacto.
Com a segurança da identidade, mapeando o ataque de identidade a superfície se parece com:
- Identificação automática de vulnerabilidades, como protocolos de autenticação legados, administrador sombra contas e configurações de domínio mal configuradas que criam riscos de segurança
- Monitoramento e fortalecimento contínuos Active Directory, IdPs de nuvem e sistemas de autenticação federada para fortalecer a resiliência contra ameaças de identidade
- Melhorar a higiene da identidade detectando e resolvendo problemas operacionais, incluindo autenticações com falha excessiva e contas na nuvem sincronizadas incorretamente
- Automatizar esforços de remediação, reduzir o trabalho manual de segurança e garantir a rápida mitigação de ameaças baseadas em identidade
Caso de uso nº 6: Manter a conformidade regulatória
Demonstre controle, aplique políticas e automatize relatórios de auditoria.
Comprovar a eficácia da segurança de identidade para auditores e reguladores pode ser um processo manual e demorado. As ferramentas de identidade tradicionais carecem de aplicação em tempo real, relatórios automatizados e visibilidade total de todas as identidades, tornando as auditorias complexas e ineficientes. Sem uma abordagem simplificada, as organizações têm dificuldade para atender às exigências de conformidade em constante evolução, mantendo controles de segurança robustos.
Com a segurança de identidade, a prontidão para conformidade se parece com:
- Automatizar a aplicação de controles de segurança de identidade, incluindo MFA, acesso de privilégio mínimo e proteção de conta de serviço, para atender aos padrões regulatórios
- Monitoramento contínuo da postura de segurança de identidade e relatórios em tempo real que fornecem aos auditores evidências claras de conformidade
- Aplicar políticas adaptativas que garantam que contas privilegiadas e de serviço atendam ao PAM e Proteção de identidade requisitos sem interromper as operações
- Eliminar lacunas de segurança em processos de autenticação, garantindo a conformidade com estruturas como NIST, HIPAA e GDPR
Principais recursos e soluções de segurança de identidade
| Produto | O que é | Por que isso importa | O que faz |
|---|---|---|---|
| Detecção e resposta a ameaças de identidade (ITDR) | Detecta e responde a ameaças baseadas em identidade em tempo real | Interrompe ataques na camada de identidade | Bloqueia movimentos laterais e identifica contas comprometidas |
| Gerenciamento de postura de segurança de identidade (ISPM) | Avalia continuamente os riscos e fraquezas da identidade | Evita configurações incorretas e dispersão de privilégios | Fornece pontuação e remediação de risco |
| Autenticação Multifator (MFA) | Segunda camada de Verificação de Identidade | Impede acesso não autorizado | Protege os pontos de acesso com baixo atrito |
| Segurança de Acesso Privilegiado (PAS) | Evolução moderna do PAM que passa da gestão de usuários privilegiados para a sua proteção | Protege as identidades mais sensíveis | Acesso just-in-time, níveis, cercas virtuais |
| Firewall de autenticação | Segurança na camada de identidade para todo o tráfego de autenticação | Aplica Zero Trust em todas as interfaces | Bloqueia tentativas arriscadas na fonte |
| Segurança do Agente de IA | Protege agentes autônomos | Nova e crescente superfície de ameaça | Aplica a aplicação de políticas a fluxos de trabalho orientados por IA |
| Identidade Não Humana Total | Protege contas de serviço, APIs e bots | Os NHI superam os humanos em 50:1 e estão a crescer exponencialmente | Descoberta contínua, controle de acesso adaptável |
Dica profissional: o ideal é que sua segurança de identidade faça TUDO isso em uma única plataforma.
Detecção e resposta a ameaças de identidade (ITDR)
As soluções de detecção e resposta a ameaças de identidade (ITDR) se concentram na detecção e resposta a ameaças baseadas em identidade, fornecendo às equipes de segurança as ferramentas necessárias para monitorar, identificar e mitigar com eficiência ataques direcionados às identidades dos usuários.
O ITDR abrange uma gama de tecnologias e processos que visam monitorar continuamente as atividades de identidade, analisar riscos e responder a atividades maliciosas em tempo real. tempo. O ITDR foi projetado especificamente para detectar e neutralizar ameaças baseadas em identidade, fornecendo mecanismos avançados de detecção de ameaças que podem identificar e responder ao uso indevido de identidade, roubo de credencial, e escalonamento de privilégios.
Principais benefícios do ITDR
- Detecção contínua de ameaças: As soluções ITDR monitoram continuamente as atividades de identidade em busca de sinais de comportamento malicioso, incluindo tentativas de login incomuns, padrões de acesso anômalos e uso não autorizado de contas privilegiadas.
- Aplicação preventiva e resposta a incidentes: Quando uma ameaça é detectada, os sistemas ITDR podem desencadear automaticamente ações de resposta em tempo real, como alertar equipes de segurança, bloquear contas comprometidase impor requisitos de autenticação adicionais.
- Visibilidade de ameaças à identidade: O ITDR fornece visibilidade abrangente das atividades relacionadas à identidade em todos os sistemas, incluindo ambientes locais e na nuvem. Essa visibilidade é crucial para identificar potenciais vulnerabilidades e compreender o escopo de um ataque.
- Análise comportamental: Ao analisar o comportamento do usuário, as soluções de ITDR podem estabelecer uma linha de base de atividades normais e detectar desvios que possam indicar uma ameaça à segurança. Essa abordagem proativa ajuda a identificar ataques sofisticados que podem contornar as medidas de segurança tradicionais.
Gerenciamento de postura de segurança de identidade (ISPM)
Gerenciamento de postura de segurança de identidade (ISPM) envolve avaliar e melhorar continuamente a postura de segurança de uma organização infraestrutura de identidade. Abrange práticas como avaliações regulares de segurança, gestão de vulnerabilidades e aplicação de políticas para garantir que as medidas de segurança de identidade permaneçam eficazes ao longo do tempo.
Na sua essência, a ISPM envolve um conjunto abrangente de práticas concebidas para manter a integridade, a confidencialidade e a disponibilidade de dados sensíveis relacionados com a identidade. Essas práticas incluem:
- Avaliações regulares de segurança
- Gerenciamento de vulnerabilidade
- Aplicação da política
- Governança de identidade
- Monitoramento contínuo
- Resposta ao incidente
Autenticação Multifator (MFA)
Autenticação Multifator (MFA) é um mecanismo de segurança que exige que os usuários forneçam duas ou mais formas de verificação antes de acessar uma conta, aplicativo ou sistema. Ele adiciona uma camada crítica de proteção que vai além de apenas um nome de usuário e senha e é um princípio fundamental da segurança de identidade. A MFA utiliza uma combinação dos seguintes fatores:
- Algo que você sabe – como uma senha ou PIN.
- Algo que você tem – como um smartphone, token de segurança ou cartão inteligente.
- Algo que você é – identificadores biométricos, como impressões digitais, reconhecimento facial ou escaneamentos de retina.
Uma tentativa de login deve atender a pelo menos dois desses fatores para ser bem-sucedida.
Ataques cibernéticos como phishing, recheio de credenciais, e ataques de força bruta podem facilmente comprometer a autenticação de fator único. A autenticação multifator reduz significativamente esse risco.
- Controle de acesso mais forte – Impede logins não autorizados, mesmo que as credenciais sejam roubadas.
- Superfície de ataque reduzida – Adiciona atrito para invasores que tentam se mover lateralmente pelos sistemas.
- Conformidade regulatória – Oferece suporte à adesão a estruturas de segurança (por exemplo, NIST, GDPR, HIPAA).
- Maior confiança do usuário – Cria confiança ao demonstrar comprometimento com a segurança.
Implementar MFA é uma das maneiras mais eficazes de proteger identidades digitais e dados confidenciais. É um controle de baixo custo e alto impacto, essencial no cenário de ameaças atual.
Segurança de acesso privilegiado
A Segurança de Acesso Privilegiado (PAS) é uma abordagem moderna de segurança de identidade projetada para proteger as identidades mais sensíveis — como administradores, contas de serviço e pessoal de TI — contra ameaças avançadas. Ao contrário do Gerenciamento de Acesso Privilegiado (PAM) tradicional, o PAS se concentra em proteger usuários privilegiados, não apenas em gerenciá-los.
O PAS aplica controles avançados de identidade em tempo real em ambientes híbridos, sem depender de vaulting ou implantações de agentes. Ao abandonar a abordagem tradicional de vaulting, as empresas podem proteger suas contas privilegiadas sem passar pelo longo e complexo processo de integração associado ao PAM.
Os principais recursos de segurança incluem:
- Acesso Just-in-Time (JIT) – Concede acesso temporário e com limite de tempo somente quando necessário.
- Camada – Segrega os níveis de acesso para limitar movimentos laterais de alto risco.
- Esgrima Virtual – Impõe dinamicamente limites entre usuários, recursos e ambientes.
Essa abordagem proativa garante que identidades privilegiadas possam acessar somente aquilo para o qual estão autorizadas, quando e onde for realmente necessário.
Firewall de autenticação
An O Firewall de Autenticação é um controle de segurança que monitora e governa o tráfego de autenticação no ambiente digital de uma organização. Em vez de depender exclusivamente das decisões de acesso tomadas após a autenticação, essa abordagem introduz a aplicação de políticas no próprio momento da autenticação.avaliar tentativas de login antes que um usuário, aplicativo ou sistema receba acesso.
- Inspeção em tempo real de tentativas de autenticação em todos os protocolos (por exemplo, Kerberos, NTLM, RADIUS, SAML).
- Decisões de acesso baseadas em políticas informado por risco, contexto, identidade e comportamento.
- Aplicação independente de protocolo que funciona em ambientes híbridos e legados.
- Bloquear ou redirecionar logins suspeitos antes que o acesso seja estabelecido.
- Sem dependência de agentes de endpoint ou integrações em nível de aplicativo.
A autenticação costuma ser a primeira e mais vulnerável etapa na cadeia de ataque. Ameaças como preenchimento de credenciais, movimentação lateral e escalonamento de privilégios frequentemente exploram vulnerabilidades na camada de autenticação. O Firewall de Autenticação ajuda a neutralizar esses riscos na origem.reduzindo a janela de oportunidade para invasores e permitindo a aplicação do Zero Trust em toda a empresa.
Segurança do Agente de IA
A segurança do agente de IA se refere à governança de identidade e acesso para sistemas autônomos, como agentes alimentados por modelos de linguagem de grande porte (LLMs) ou plataformas de orquestração orientadas por IA. Esses agentes podem iniciar ações de forma independente — como modificar sistemas, gerar conteúdo ou acessar dados — e, portanto, exigem controles em nível de identidade semelhantes aos usados para usuários humanos.
- Monitoramento de identidade e comportamento para agentes de IA e fluxos de trabalho automatizados.
- Aplicação da política com base na função do agente, contexto e intenção.
- Visibilidade das ações dos agentes, incluindo acesso a sistemas, dados e outros recursos.
- Limitações nas permissões do agente, com restrição dinâmica de tarefas sensíveis.
- Trilhas de auditoria para garantir responsabilização e conformidade.
Agentes de IA estão se tornando rapidamente operacionais em ambientes corporativos. À medida que obtêm acesso a dados sensíveis e infraestrutura crítica, eles representam riscos únicos, como agir com base em informações contaminadas, tomar decisões não autorizadas ou ser reutilizados por invasores. Proteger esses agentes com controles de identidade estruturados é essencial para prevenir resultados indesejados ou maliciosos e aumentar a resiliência a ameaças baseadas em identidade.
Segurança de Identidade Não Humana (NHI)
A segurança de identidade não humana (NHI) é a prática de proteger identidades de máquina que interagem com sistemas corporativos, como contas de serviço, APIs, scripts, bots e funções de nuvem. Essas identidades geralmente operar sem supervisão humana e ter acesso persistente a recursos críticos.
- Descoberta e classificação contínuas de NHIs em ambientes de nuvem e locais.
- Baseline comportamental e detecção de anomalias para atividade do NHI.
- Controles de acesso sensíveis ao contexto que se adaptam às mudanças nos padrões de risco ou de uso.
- Aplicação da política sem depender somente de rodízio ou armazenamento de credenciais.
- Visibilidade e auditabilidade de interações não humanas com sistemas sensíveis.
Os NHIs superam em muito o número de identidades humanas na maioria das organizações e são frequentemente mal geridos e com excesso de permissões. representam um grande ponto cego para programas de gerenciamento de identidade e acesso, e invasores frequentemente exploram NHIs para manter persistência, escalar privilégios ou exfiltrar dados. Proteger essas identidades é crucial para reduzir o risco organizacional, especialmente em ambientes automatizados e nativos da nuvem.
Palavra Final: Identidade é o Novo Perímetro
O campo de batalha da cibersegurança atual prioriza a identidade. Mas com as ferramentas certas, a mentalidade certa e a IDEAL segurança de identidade estratégia, você pode proteger todas as identidades, em qualquer lugar, ao mesmo tempo. Para saber mais sobre como levar a segurança da sua identidade para o próximo nível, entre em contato comSilverfort hoje. Ou por que não conferir onossa biblioteca de recursos de segurança de identidade — desde ferramentas gratuitas até as informações mais recentes sobre ameaças.