

As contas de serviço estão entre as identidades mais privilegiadas e menos gerenciadas na empresa. Elas permitem que aplicativos, scripts e sistemas se autentiquem sem intervenção humana, mas geralmente recebem supervisão limitada depois de entrarem em operação.
A titularidade das contas fica incerta, as credenciais permanecem inalteradas por longos períodos e as equipes não têm visibilidade de como as contas estão sendo realmente usadas.
Essa combinação de privilégios e supervisão limitada cria um problema tanto de segurança quanto de governança de identidade. As equipes de segurança precisam impedir que contas comprometidas sejam usadas para fins não autorizados. movimento lateralAs equipes de identidade precisam definir a responsabilidade, a finalidade e o acesso apropriado. Nenhuma delas, sozinha, resolve o problema.
Protegendo contas de serviço Em grande escala, são necessárias cinco disciplinas: Descoberta, priorização, responsabilidade, aplicação e automação.
Este artigo explica como se manifesta a prática eficaz em cada etapa e como ela funciona. Silverfort'S Plataforma de segurança de identidade coloca-o em funcionamento.
Descubra: Saiba o que você tem antes de tentar protegê-lo.
O ponto de partida é saber quais contas de serviço existem, quantos existem e quais sistemas dependem deles. A maioria das organizações não consegue responder a essa pergunta com certeza.
As contas de serviço são usadas por vários projetos, espalhadas por diferentes domínios, e muitas vezes sobrevivem ao projeto ou à pessoa que as criou. Convenções de nomenclatura em contas de serviço legadas (svc-, admin-) identificam algumas; as demais parecem contas de usuário comuns, a menos que alguém as procure.
Um inventário confiável combina sinais de configuração com a compreensão de como cada conta se comporta. Isso significa avaliar atributos do Active Directory, como senhas configuradas para nunca expirar e posicionamento organizacional, juntamente com os padrões de autenticação repetitivos e automatizados que distinguem as contas de serviço dos usuários humanos: as fontes de onde elas se autenticam, para quais destinos e quais protocolos estão sendo usados.

Silverfort Automatiza esse processo no momento em que seus controladores de domínio se conectam, adicionando a detecção direta de Contas de Serviço Gerenciadas (MSA) e qualquer contexto organizacional já existente — Unidades Organizacionais (UOs), grupos de segurança — como sinais adicionais.
A partir daí, as contas de serviço geralmente se enquadram em algumas categorias comportamentais:
- Contas de máquina para máquina: autenticação em nome de um aplicativo
- Contas híbridas: Uma identidade humana executando tarefas semelhantes às de uma máquina, como uma tarefa agendada que é executada com o login pessoal de alguém.
- Scanners: autenticação a partir de um pequeno número de fontes para muitos destinos ou vice-versa
- Contas inativas: Nenhuma atividade foi observada.

Duas coisas merecem ser destacadas separadamente.
Login interativoUma pessoa que acessa diretamente uma conta destinada apenas ao uso por máquinas representa um sinal de risco distinto da categoria híbrida acima e exige uma solução diferente: impedir o login humano, e não migrar toda a conta.
Contas inativas São mais difíceis de confirmar do que parecem. Algumas que aparentam estar inativas em uma simples verificação de login ainda estão funcionando por meio de delegação Kerberos, autenticando em nome de outra identidade sem nunca gerar um evento de login direto próprio. É por isso que o status "dormente" deve ser uma conclusão baseada na atividade de autenticação real, e não um palpite fundamentado em uma única fonte de log.
Silverfort'S análise comportamental É isso que torna essa distinção possível automaticamente, em vez de exigir correlação manual de logs.
A visibilidade também desempenha uma dupla função na governança: uma vez que você sabe o que uma conta faz e onde ela é usada, você pode começar a responder às perguntas que surgem. Um auditor ou um órgão regulador acabará por perguntar.—para que serve, se ainda deve existir—bem antes que a aplicação da lei entre em vigor.
Priorize: Identifique as contas que exigem atenção prioritária.
Um inventário completo pode facilmente chegar a milhares de contas de serviço. A maneira correta de priorizar leva em consideração ambos os aspectos. O que uma conta pode alcançar e como ela está se comportando na prática.As contas geralmente merecem atenção imediata quando:
- Conecte-se a aplicativos críticos, infraestrutura ou dados confidenciais.
- Carregar cargas extensas ou altamente pesadas permissões privilegiadas
- Apresentam um perfil de alto risco com base na forma como são utilizados.
- Apresentar sinais de uso de força bruta ou outras atividades suspeitas.
- São usados interativamente
- Comportar-se de maneira inconsistente com o propósito esperado.
- Não possui proprietário claramente identificado.
Fazer isso manualmente significa cruzar informações de exportação de permissões, inventários de aplicativos e dados de registro manualmente. Silverfort A ferramenta avalia automaticamente cada conta descoberta com base nesses fatores e exibe os sinais específicos por trás de cada pontuação, de modo que o trabalho de classificação é praticamente concluído antes mesmo que uma equipe de identidade ou segurança analise a lista.
Estabelecer responsabilidade e atribuição de responsabilidades
A descoberta e a pontuação de risco informam o que uma conta faz. A propriedade indica a quem recorrer quando for necessário dar atenção à conta — seja para uma revisão de acesso, um incidente ou uma decisão sobre se a conta deve ser desativada. É, sem dúvida, o ponto de convergência mais direta entre as responsabilidades de identidade e segurança: as equipes de identidade geralmente são responsáveis pela questão do ciclo de vida (esta conta e seu acesso ainda fazem sentido?), enquanto as equipes de segurança utilizam os mesmos dados para investigar. De qualquer forma, trata-se de um requisito básico de governança e um dos mais difíceis de manter em grande escala: os responsáveis mudam de função, deixam a organização ou nunca foram formalmente designados.
Manter esse mapeamento manual significa rastrear quem acessou a conta pela última vez e torcer para que a resposta ainda seja válida.

Silverfort Mantém-no atualizado automaticamente, sincronizando as informações do proprietário de um local selecionado. Active Directory atributo (com suporte para até cinco proprietários por conta, como grupos do Active Directory, endereços de e-mail ou IDs personalizados) ou através do Integração do ServiceNow CMDBe sinaliza qualquer conta sem proprietário ou com um proprietário que já tenha deixado a organização. Os proprietários também podem ser atribuídos ou corrigidos manualmente sempre que nenhum sistema existente já possua esse mapeamento.
Proteger: Limitar cada conta ao que ela realmente faz.
Depois de identificar quais contas são mais importantes, o próximo passo é limitar cada uma ao que ela realmente precisa, e não ao que ela tem direito tecnicamente. A maioria das contas de serviço oferece muito mais acesso. do que eles usam: uma conta pode ter permissões em dezenas de sistemas, enquanto, na prática, só se comunica com um. O controle correto é uma política que se limita às fontes, destinos e protocolos reais e observados de uma conta.
Implementar isso com segurança significa começar no modo somente monitor: observe um período de comportamento estável e inalterado e somente então... passar para a aplicação ativa da lei uma vez que esse padrão se mantenha. O tempo considerado "estável" é uma questão de julgamento, um período suficiente para observar o ciclo completo de atividades da conta, incluindo qualquer evento que ocorra apenas mensalmente ou trimestralmente.
Cada tipo de conta exige uma versão diferente disto:
- Comunicação máquina a máquina: Comece com uma política de notificação apenas, deixe-a em execução até que o padrão seja confirmado como estável e, em seguida, passe para a política de negação.
- Híbrido: Identifique a pessoa responsável pelo comportamento e transfira a tarefa automatizada para uma conta de serviço dedicada, em vez de usar o login pessoal dela.
- Scanners: Restringir o lado da conexão (origens ou destinos) que for menor e mais previsível.
- Dormente: Bloqueie a autenticação completamente, monitore por um período para confirmar que nada parou de funcionar e, em seguida, desative ou remova a conta.
Silverfort aplica esses controles por meio de Esgrima VirtualO sistema cria e aplica uma política de tempo de execução com base nas origens, destinos e protocolos observados da conta. A estabilidade comportamental é medida pelo número de dias consecutivos em que esses valores permanecem inalterados, com uma linha de base padrão configurável de 90 dias. Você também pode revisar uma política ativa em relação à atividade recente e aprovar diretamente novos acessos legítimos observados, em vez de desfazer a política e começar do zero. Fazer isso uma conta por vez não é viável quando se gerencia mais do que algumas contas, e é aí que a automação entra em cena.

Automatize: Garanta a sua eficácia em grande escala.
Nenhuma das opções acima é escalável como um exercício manual, conta por conta, quando uma organização está gerenciando centenas ou milhares de contas de serviço, com novas contas surgindo continuamente à medida que as equipes implementam novos aplicativos e integrações. Nesse ponto, o ciclo de vida de descoberta e proteção precisa ser executado de forma autônoma.
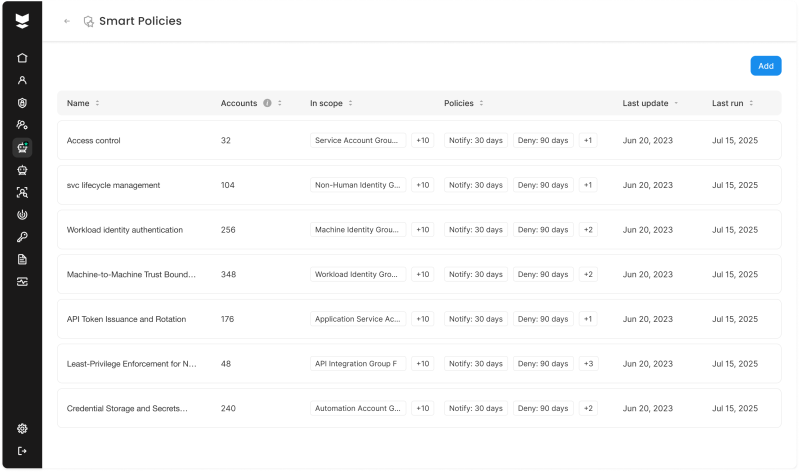
Silverfort automatiza isso através de Política InteligenteDefina um escopo — contas específicas, grupos de segurança ou UOs — juntamente com a quantidade de dias de comportamento estável que devem acionar uma política de notificação e a quantidade que deve acionar uma política de negação. O processo de notificação para negação descrito acima é executado automaticamente, inclusive para contas de serviço que ainda não existem. Grupos e UOs permanecem no escopo, de modo que novas contas são descobertas, definidas como linha de base e protegidas sem configuração manual.
Para organizações que já monitoram contas de serviço e suas dependências em outros locais, Silverfort'S Integração do ServiceNow CMDB mantém esse sistema e SilverfortO inventário do ServiceNow está sincronizado bidirecionalmente, incluindo a qual aplicativo cada conta de serviço pertence. Para qualquer coisa fora do ServiceNow, Silverfort'S APIs de conta de serviço Permite ler e atualizar dados e políticas de contas de serviço de forma programática, para que a mesma automação possa ser integrada a qualquer CMDB, sistema de tickets ou ferramenta de governança que a organização já utilize.
Da visibilidade à aplicação da lei
Para contas de serviço seguras De forma eficaz, as organizações precisam:
- Descubra e classifique contas por meio do comportamento de autenticação.
- Priorize os riscos com base em privilégios, atividades e contexto de negócios.
- Imponha um padrão de autenticação aprovado para cada conta.
- Automatize a proteção conforme as contas e os ambientes mudam.
Essa abordagem reduz o acesso excessivo, remove contas não utilizadas e impede que contas de serviço comprometidas sejam usadas para movimentação lateral.
As contas de serviço continuarão sendo essenciais para as operações da empresa. O objetivo de segurança é garantir que cada conta seja visível, tenha um proprietário definido e esteja restrita à atividade de autenticação pretendida.
Silverfort Permite que as organizações passem de inventários incompletos e descobertas de postura para proteção aplicável em tempo de execução—sem rotação de credenciais, agentes, proxies ou alterações de aplicativos.
Solicite uma demonstração para ver como Silverfort coloca essa abordagem em prática ou Faça uma visita autoguiada.
