

O RC4 é um algoritmo de criptografia legado que o Kerberos utiliza há décadas para proteger o tráfego de autenticação. Active Directory Ambientes (AD). Isso está prestes a mudar — esteja o seu ambiente pronto ou não.
Como parte do reforço de segurança associado a CVE-2026-20833A Microsoft está eliminando gradualmente a criptografia RC4 na autenticação Kerberos. A atualização do Windows de abril de 2026 marca a primeira fase em que o Centro de Distribuição de Chaves (KDC) do Kerberos deixará de aceitar o RC4 como alternativa implícita. Ambientes que não mapearam suas dependências do RC4 estão prestes a descobri-las da pior maneira possível: por meio de falhas de autenticação em produção.
A comunidade de segurança já estabeleceu há muito tempo que a criptografia RC4 é fraca. A dificuldade está em saber onde ela ainda está escondida em seu ambiente. Ela é criptograficamente obsoleta, possui uma superfície de ataque bem documentada e é mantida viva apenas para fins de compatibilidade com sistemas legados. O RC4 persiste em ambientes do Active Directory há muito mais tempo do que qualquer um pretendia.
Neste blog, vamos explicar por que as dependências do RC4 são tão difíceis de detectar, quais são os riscos se elas passarem despercebidas e como lidar com elas. Silverfort Dá às equipes de segurança a visibilidade necessária para encontrar e corrigir esses problemas antes que as autoridades o façam.
Por que o RC4 no Kerberos representa uma falha crítica de segurança?
Para entender por que a descontinuação do RC4 é importante, é útil... Recapitulando rapidamente como funciona a autenticação Kerberos.. Quando um Quando uma conta de usuário ou serviço se autentica em um ambiente AD, o KDC do Kerberos emite um tíquete.essencialmente um Senha criptograficamente protegida que concede acesso a um recurso específico.e o algoritmo de criptografia usado para proteger esse bilhete determina quão difícil é para um atacante fenda .
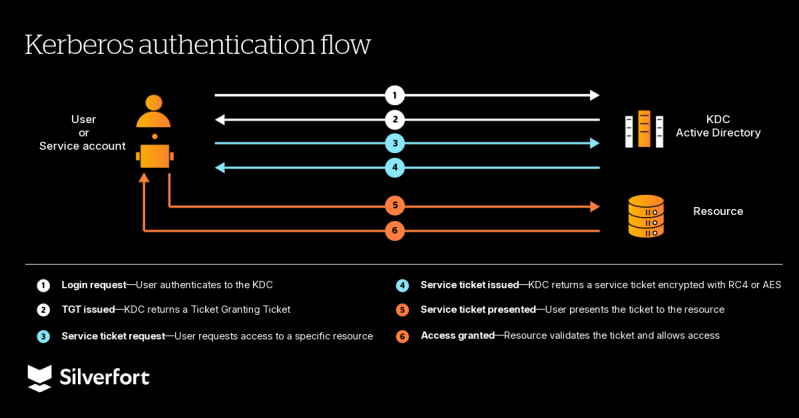
É aqui que o RC4 cria uma vulnerabilidade real. Quando os tickets Kerberos são criptografados com RC4, eles ficam expostos a um ataque conhecido como KerberastingNesse tipo de ataque, um agente malicioso com qualquer conta de domínio válida pode solicitar um ticket de serviço para um recurso legítimo, capturá-lo e desativá-lo por força bruta — sem necessidade de privilégios elevados e sem que nenhum alerta seja acionado. Quanto mais fraca a criptografia, mais rápida a quebra.
Com o RC4, esse processo é significativamente mais rápido em comparação com a criptografia AES (Advanced Encryption Standard), especialmente para contas de serviço com senhas antigas ou fracas. O resultado é um caminho direto de uma conta de domínio básica para o comprometimento total de uma conta de serviço — e a partir daí, movimento lateral em todo o ambiente.
Modernize a segurança do seu Active Directory.
Aprenda como prevenir a movimentação lateral e o abuso de privilégios em Active Directory (DE ANÚNCIOS).
Por que as dependências do RC4 são difíceis de encontrar?
Se o RC4 é um risco notório, por que tantos ambientes ainda dependem dele? A resposta não é negligência, mas sim visibilidade. A exposição ao RC4 geralmente não se manifesta espontaneamente. Ela pode ocorrer silenciosamente em segundo plano, muitas vezes em locais que não foram alterados há anos.
O principal motivo é um único atributo do Active Directory: Tipos de criptografia suportados pelo msDS. Quando esse atributo não é explicitamente definido em uma conta, o KDC não tem instruções sobre qual criptografia usar — e, historicamente, isso significava que RC4, AES-128 ou AES-256 eram permitidos. A maioria dos ambientes possui milhares de contas onde esse atributo simplesmente não está definido — e cada uma delas é um alvo potencial para ataques Kerberoasting e comprometimento.
Existem dois tipos de contas que estão particularmente em risco: contas de serviço e contas de máquinas.
Contas de serviço em Active DirectoryO maior ponto cego do RC4
Contas de serviço São contas de usuário criadas para executar aplicativos, serviços ou processos automatizados. Ao contrário das contas de usuário comuns, suas senhas são gerenciadas manualmente e, em muitos ambientes, não são redefinidas há anos.
Se a senha de uma conta de serviço foi definida pela última vez antes do Windows Server 2008 — a versão que introduziu o suporte à criptografia AES no Active Directory —, essa conta nunca teve chaves AES geradas. A atualização do domínio por si só não resolve o problema. Somente uma redefinição de senha aciona a geração de chaves AES em vez de RC4. Mas, antes de fazer isso, você precisa saber quais contas estão nesse estado — e é aí que a maioria dos ambientes não tem visibilidade.
Contas de máquinas em Active DirectoryUm tipo diferente de dependência
Contas de máquina são criados automaticamente por Active Directory Para cada endpoint que se conecta ao domínio. Ao contrário das contas de serviço, suas senhas são rotacionadas automaticamente — portanto, credenciais desatualizadas não são o problema aqui.
O problema reside no próprio sistema operacional. Dispositivos que executam versões do Windows anteriores ao Server 2008 não suportam criptografia AES. Para essas contas, o RC4 não é apenas uma opção padrão — é um requisito obrigatório até que o sistema seja atualizado.
O resultado é que a exposição ao RC4 na maioria dos ambientes não está concentrada em um único local. Ela está espalhada por contas de serviço e de máquina — cada uma com um motivo diferente para a dependência e um caminho de correção diferente.
Cronograma de descontinuação do RC4: o que acontece em cada fase e por que isso importa agora.
A Microsoft estruturou a descontinuação do RC4 como uma implementação faseada, o que dá às organizações algum tempo para se prepararem — mas esse tempo está se esgotando.
O 2026 de janeiro A atualização introduziu a fase de auditoria. A criptografia RC4 ainda era permitida, mas novos mecanismos de registro foram adicionados para dar às organizações visibilidade sobre onde ela estava sendo usada.
O 2026 abril A atualização é onde a aplicação da lei começa. O Centro de Distribuição de Chaves (KDC) agora opera no modo somente AES por padrão para contas onde Tipos de criptografia suportados pelo msDS está indefinido. O RC4 deixou de ser uma opção de fallback e qualquer serviço ou conta de máquina que ainda dependa dele começará a apresentar falhas de autenticação. Existe uma solução temporária: o RC4Fase de desativação padrão A chave de registro permite que os administradores revertam manualmente o comportamento do controlador de domínio enquanto concluem a correção. Mas esta é explicitamente uma opção de curto prazo.
Em julho de 2026A opção de reversão será completamente removida. A criptografia RC4 só funcionará se for configurada explicitamente em contas individuais, mas a Microsoft não recomenda seguir essa abordagem insegura. Sem um processo de correção totalmente concluído, quaisquer dependências RC4 restantes causarão falhas de autenticação sem possibilidade de reversão.
O risco não reside apenas nas falhas de autenticação. Contas de serviço A falha na autenticação significa que os aplicativos param de funcionar e os processos automatizados são interrompidos — um problema operacional que pode levar a interrupção em toda a empresaE quaisquer dependências do RC4 que permanecerem explicitamente configuradas após julho se tornarão um ponto fraco permanente em sua autenticação Kerberos.
Como encontrar a exposição ao RC4 no seu ambiente com Silverfort
Silverfort Ajuda a identificar dependências do RC4 em seu ambiente por meio de duas abordagens complementares: avaliação proativa de postura e monitoramento de autenticação em tempo real — sem qualquer configuração ou script adicional.
A investigação segue um fluxo natural de duas etapas: começa com indicadores de risco para identificar proativamente as contas e os dispositivos com maior probabilidade de apresentarem dependências do RC4 e, em seguida, analisa os registros de autenticação para confirmar quais deles estão usando especificamente o RC4 em fluxos de autenticação em tempo real.
Etapa 1-Indicadores de risco: Iidentificar contas com exposição de criptografia fraca
SilverfortGestão da Postura de Segurança de Identidade (ISPM) Monitora continuamente seu ambiente e aciona automaticamente indicadores de risco quando detecta criptografia fraca no tráfego de autenticação. Dois indicadores são diretamente relevantes para a exposição ao RC4:
- Criptografia fraca (Usuários)—Ocorre quando uma conta de usuário se autentica usando RC4 ou outros tipos de criptografia Kerberos fracos.
- Criptografia fraca (servidores)—Levantado quando o mesmo é observado para contas de serviço ou de máquina
Esses indicadores fornecem uma lista imediata e prática de contas onde a criptografia fraca foi de fato identificada no tráfego de autenticação — não apenas contas que podem estar em risco com base na configuração, mas contas onde a criptografia fraca está sendo usada ativamente neste momento.
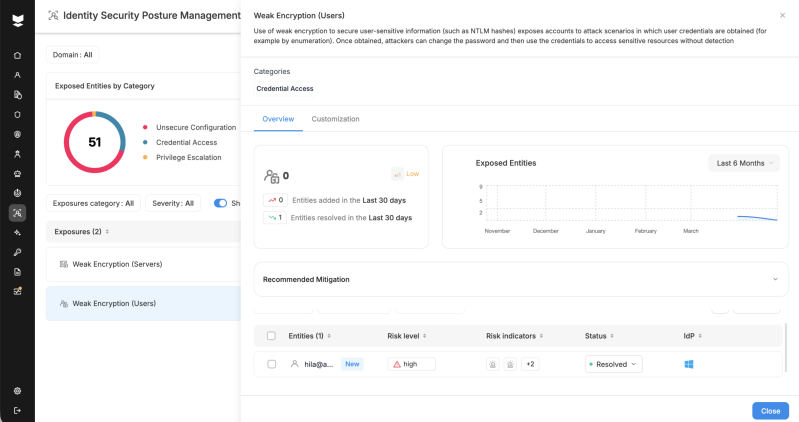
Além dos indicadores de criptografia fraca, dois adicional As categorias do ISPM ajudam a completar o quadro. Usuários com senhas antigas identifica É muito provável que as contas de serviço contenham apenas chaves RC4, pois suas senhas são anteriores ao Windows Server 2008 e as chaves AES nunca foram geradas. Sistemas Operacionais Antigos dispositivos de superfície que não O suporte à criptografia AES permite visualizar claramente quais contas de máquina precisam de exceções RC4 configuradas manualmente ou de um plano de desativação em vigor antes da aplicação de medidas.
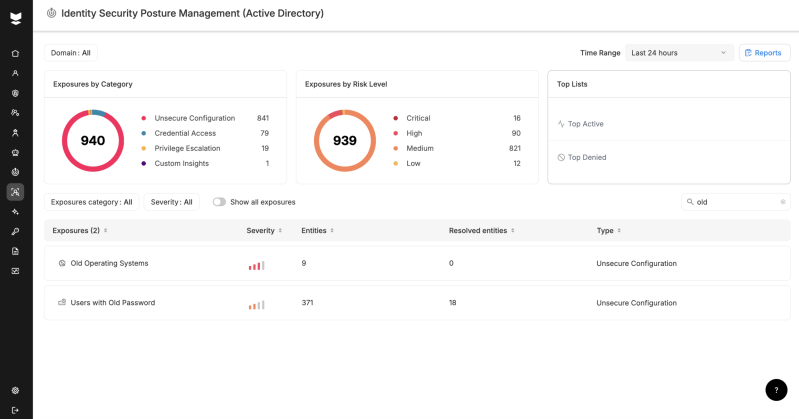
Etapa 2 — Registros de autenticação: Confirme e investigue o uso do RC4.
Depois de ter a sua lista de contas sinalizadas, SilverfortRegistros de autenticação de permitir que você se aprofunde mais (nota: você pode) Saiba mais sobre como obter visibilidade e inteligência de identidade aqui.Filtrar por tipo de criptografia Kerberos — especificamente RC4-HMAC or RC4-HMAC-EXP—para obter visibilidade por autenticação sobre onde exatamente o RC4 está sendo usado. Ao contrário dos indicadores genéricos de criptografia fraca na Etapa 1, este filtro fornece confirmação específica do RC4 para cada evento de autenticação. Para cada autenticação, você pode ver:
- A conta de usuário ou serviço envolvida
- O host de origem
- O serviço de destino ou SPN
- O controlador de domínio que emitiu o bilhete
Isso fornece o contexto preciso necessário para confirmar quais contas estão usando especificamente a criptografia RC4, priorizar a correção e ter um processo de tomada de decisão informado com as equipes responsáveis pelos sistemas afetados.
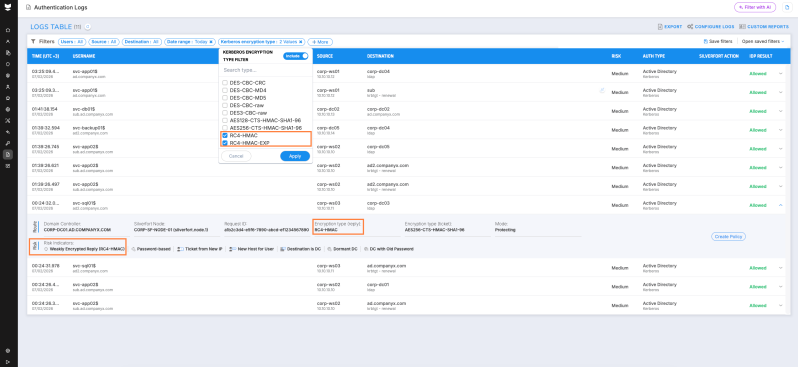
Não espere que a Microsoft encontre a sua exposição ao RC4 por você.
Silverfort Oferece a visibilidade necessária para encontrar dependências RC4 antes que a aplicação das regras pela Microsoft o faça por você — resultando em falhas de autenticação e perda de produtividade. E, com SilverfortCom o monitoramento contínuo, você pode acompanhar seu progresso à medida que resolve os problemas. Com o prazo de julho de 2026 se aproximando, não há melhor momento para descobrir em que ponto você está.
Não sabe por onde começar? Baixe o nosso Lista de verificação de prontidão para remediação RC4 Para avaliar sua exposição e priorizar seus próximos passos.
Quer ir mais fundo? Assista ao nosso webinar sob demanda. onde SilverfortDor Segal, líder da equipe de pesquisa de segurança da [nome da empresa], demonstra ao vivo o caminho de ataque do RC4, incluindo uma demonstração do produto. Silverfort Exibe dependências RC4 em ambientes reais.
E, se você quiser ver como Silverfort pode te ajudar com o seu ambiente específico, agendar uma chamada com um de nossos especialistas.
