

Proteger identidades privilegiadas continua sendo um dos maiores desafios de segurança que as organizações enfrentam atualmente. No entanto, é hora de admitirmos: a abordagem adotada para resolver esse problema por quase três décadas fracassou completamente.
As equipes de IAM foram levadas a comprar ferramentas que supostamente as protegeriam. Na prática, elas só obtiveram uma falsa sensação de segurança.
Os clientes com quem conversamos nos contam a mesma história: milhões gastos em soluções PAM, apenas para proteger algumas centenas de contas, no máximo. Some a isso o jornadas de implantação intermináveisO esforço de integração que nunca termina e os custos adicionais necessários para manter as soluções PAM — e você tem a receita perfeita para a frustração.
Por que o PAM tradicional falhou
Em sua essência, as soluções PAM tradicionais são construídas com uma falha lógica: Eles protegem credenciais, não acesso..
Vinte e cinco anos atrás, quando o PAM surgiu, isso talvez fosse suficiente. Havia poucos administradores humanos e ambientes relativamente simples. Proteja a senha, esconda-a em um cofre e obrigue os usuários a recuperá-la — problema resolvido.
Esse mundo não existe mais.
Hoje, com milhares de identidades privilegiadas, a maioria delas não humanas, integrando-os a um cofre A rotação de senhas é insustentável. Pior ainda, causa enormes interrupções nos negócios. Administradores humanos encontram maneiras de contornar os controles para evitar fluxos de trabalho demorados. A rotação de senhas cria atrito operacional e, como os cofres não conseguem identificar dependências, as equipes ficam praticamente às cegas. Depois de meses de esforço para integrar uma única conta, você ainda não sabe o que vai falhar no momento em que ela for armazenada no cofre e rotacionada.
Num mundo ideal, se nenhum usuário jamais verificasse as credenciais armazenadas em um cofre, o PAM (Personal Access Management, ou Gerenciamento de Ativos Privados) faria sentido. Na realidade, as credenciais são extraídas, as senhas não são alteradas com frequência suficiente e a proteção se torna uma métrica de vaidade.
A segurança PAM se torna segurança de blefe.
Isso não é hipotético. Os atacantes exploram rotineiramente credenciais armazenadas fora dos cofres de segurança e as utilizam sem nenhuma outra camada de proteção.
A infame violação de dados da Uber em 2017. Este é apenas um exemplo: invasores usaram credenciais roubadas para acessar um repositório privado do GitHub, onde foram descobertas chaves da AWS embutidas no código. Essas chaves forneceram acesso ao armazenamento em nuvem da Uber, expondo os dados pessoais de milhões de usuários e motoristas.
Não há maneira mais suave de dizer isso: PAM não protege o acesso privilegiado.
A tragédia das equipes IAM
Esse paradigma antigo levou a uma situação sombria em que as equipes de identidade se tornaram o alvo preferido de todos para odiar. Travando batalhas fúteis contra a vontade, desperdiçando meses ou anos de burocracia e recursos para chegar a um beco sem saída. Uma crônica de um fracasso anunciado.
Com o PAM tradicional, os líderes de IAM frequentemente se viam em apuros. Incapacidade de concluir projetos.E quando alguns Houve progresso, o ambiente já havia mudado, o escopo das auditorias se alterou e os sistemas evoluíram.
Para compensar as limitações inerentes, foram desenvolvidas mais funcionalidades na tentativa de solucionar essas lacunas críticas de segurança.
A gravação de sessões é um exemplo. As organizações foram levadas a cumprir os requisitos de conformidade, apenas para ficarem com milhares de horas de gravações que ninguém jamais assistirá. A verdadeira segurança ainda não foi alcançada, e as empresas se viram cada vez mais dependentes do PAM.
Seguiram-se serviços profissionais, concebidos para "resgatar" implementações problemáticas. Mais gastos. Mais tempo. Mudanças mínimas.
Por que o PAM tradicional não tem futuro
A primeira geração de empresas PAM surgiu mais de anos 25 atrásEm termos de ciclo de vida da tecnologia, isso é praticamente uma eternidade.
Pense em quanta coisa mudou desde então. Era um mundo sem Spotify, Google Maps ou smartphones. A música vinha de CDs ou Walkmans. Navegar era feito com mapas de papel. As fotos exigiam rolos de filme e dias de revelação. Os dados ficavam armazenados em servidores físicos. Os pagamentos eram feitos em dinheiro ou com cartão e assinatura — não por aproximação e autenticação biométrica.
Em um mundo onde a tecnologia evolui tão rapidamente, É inevitável que o PAM evolua., também.
Assim como a McAfee e a Symantec foram as empresas pioneiras em segurança de endpoints, lançando as bases para a inovação de uma nova geração, as soluções PAM de primeira geração estão chegando ao fim. Embora tenham atendido a uma necessidade real há três décadas, suas soluções pertencem a uma era diferente.
Naturalmente, eles não vão desistir facilmente. Ao longo dos anos, eles impulsionaram regulamentações que obrigam as empresas a aderir e implementar ferramentas que se mostram de pouco valor em termos de segurança. Mas não há razão para continuar nesse caminho.
Vemos seguradoras cibernéticas já estão percebendo mudanças. Com a motivação financeira para reduzir as solicitações de indenização, começaram a incentivar controles que reduzir o riscoNão basta apenas cumprir listas de verificação. Não tenho dúvidas de que novas regulamentações virão.
A mudança é inevitável, agora mais do que nunca.
Se me perguntarem por que tenho tanta certeza de que chegamos a um ponto de inflexão, eu diria que as mudanças tecnológicas estão, por um lado, aprofundando o problema e, por outro, oferecendo uma solução.
Nos ambientes de TI modernos de hoje, as contas privilegiadas não são mais um pequeno grupo de administradores de confiança. Elas são amplamente superadas em número por NHIs (Identificadores de Saúde Nacionais) e Agentes de IA (Inteligência Artificial) criados continuamente e em grande escala. Pesquisas recentes estimam índices que variam de 45 a 80. Identidades não humanas para cada usuário humano.
Os sistemas estão mudando, os ambientes não são mais exclusivamente locais, mas sim híbridos e multicloud. Os aplicativos se multiplicam a cada dia, acessados por identidades privilegiadas automatizadas. Esse crescimento é exponencial.
Se algo ficou claro, é que proteger credenciais não é suficiente. A única coisa que importa é proteger o acesso.
Somente gerenciando e aplicando de forma consistente as ações da conta, com políticas dinâmicas e granulares na camada de autenticação, é possível alcançar uma segurança de acesso privilegiado real.
O futuro do PAM é sem cofres.
Felizmente, a tecnologia atual possibilita uma abordagem fundamentalmente diferente: aplicação contínua de tempo de execução para cada tentativa de acesso.
Com Na hora certa Com o recurso de Acesso Apenas o Suficiente, as credenciais são válidas somente quando necessário e apenas para a finalidade pretendida. Políticas baseadas em risco se aplicam sempre que as credenciais são usadas. E, diferentemente de um cofre, a aplicação dessas políticas não pode ser burlada, mesmo que um invasor obtenha credenciais legítimas.
O mesmo se aplica aos agentes de IA. que acabaram de ser criadas. A tecnologia moderna nos permite analisar instantaneamente o quê qualquer A identidade privilegiada se manifesta em tempo real e exige decisões contínuas para garantir que o privilégio cumpra seu propósito.
Com esses aprendizados em mente, projetamos nosso PAM sem cofre abordagem.
Com base em tecnologia inovadora que nos permite analisar cada tentativa de acesso — local e na nuvem — podemos Impor proteção embutida, em tempo de execução., em toda parte.
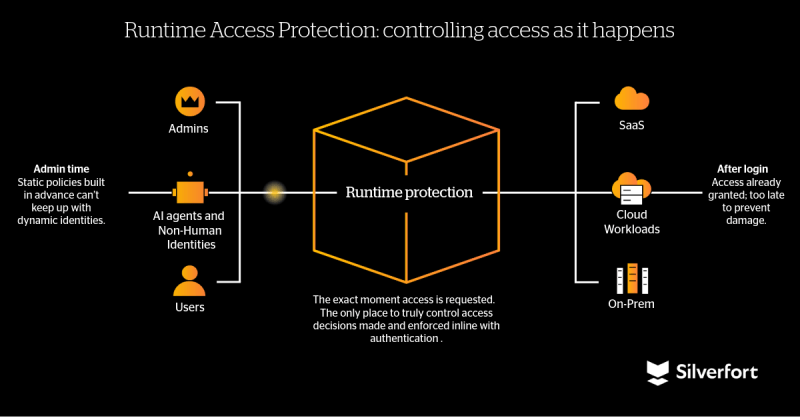
O que isso significa para as equipes de identidade e segurança:
- Implantação rápida e escalávelSem jogos de poder internos, sem necessidade de convencer cada proprietário de aplicativo a integrar um único administrador. Retorno sobre o investimento imediato.
- Proteção robusta, sem atrito.Sem scripts corrompidos ou rotações de senha disruptivas. Uma mudança da proteção por senha para a proteção de acesso.
- Descobrir ficou fácilContas privilegiadas não se restringem àquelas armazenadas em cofres. Cada identidade é classificada com base em seu comportamento, mesmo que você desconheça sua existência. Uma identidade humana ou de máquina que tente acessar controles de domínio ou recursos privilegiados é considerado automaticamente privilegiado e seguro como tal..
- Visibilidade de ponta a pontaChega de palpites e pontos cegos. Finalmente, um Visão única de todo o acesso Em seus ambientes: quem tenta acessar o quê, quando e sob quais condições de risco. Isso se aplica a administradores, contas de Nível 0 e de emergência, mas também a máquinas (contas de serviço, agentes de IA e outras NHIs).
- Boa experiência do usuárioChega de obrigar os administradores a executar fluxos de trabalho do cofre dezenas de vezes por dia. Em vez de reeducar a organização, a segurança opera de forma integrada em segundo plano.
- Segurança para cada identidadeMesmo as recém-criadas, em tempo de execução. Agora, existe uma solução que se adapta ao ambiente empresarial dinâmico: segura, dinâmica e sem atritos.
Para organizações com PAM já existente, especialmente em setores regulamentados, Silverfort'S Plataforma de segurança de identidade Pode começar onde seu PAM travou e ajudá-lo a alcançar rapidamente a proteção de dados privilegiados sem descartar investimentos anteriores. Basta obter visibilidade completa de todas as identidades privilegiadas e oferecer o mesmo nível de proteção a todos, em qualquer lugar.
Para organizações sem PAM, Silverfort Oferece proteção de nível PAM sem cofres, agentes ou interrupção do fluxo de trabalho. Os clientes obtêm segurança de acesso privilegiado real. sem assumir os custos, riscos e encargos operacionais de um programa PAM tradicional.
O mercado anseia por inovação. As equipes de Segurança de Identidade não precisam mais carregar o peso de uma arquitetura obsoleta. Elas podem parar de lutar contra moinhos de vento e voltar ao que realmente importa: proteger o acesso dentro de suas organizações.
Quer saber mais sobre como Silverfort Protege o acesso privilegiado em larga escala? Faça um tour pela nossa plataforma..
