As notícias desta semana sobre Incidente de segurança OpenAI/Hugging Face Marca um momento crucial na cibersegurança: É a primeira vez que se observa uma cadeia de ataque totalmente autônoma — sem intervenção humana no processo de comando e controle.
Temos observado essa tendência pelo menos no último ano: os LLMs (Learning Lifecycle Management) estão cada vez mais capazes de executar cadeias de ataque avançadas de forma autônoma, a uma velocidade para a qual a maioria das organizações de segurança não está preparada.
Isso também destaca um fator pouco discutido: embora o foco da maioria das organizações ao responder às novas exigências apresentadas pelas ameaças de IA de ponta esteja frequentemente em vulnerabilidades de software e "aplicação de patches mais rápida", os modelos são igualmente capazes de explorar credenciais comprometidas para atingir seus objetivos por meio de movimentação lateral e escalonamento de privilégios. É por isso que A identidade está se tornando o plano de controle crítico. para impedir ataques autônomos.
A implicação para os defensores é clara: Prevenir esses ataques exige controles. que operam na velocidade da máquina. A segurança de software continua sendo essencial, mas deve ser complementada por controles de identidade embutidos e em tempo de execução que possam interromper os caminhos de ataque à medida que se desenrolam. Não se trata de substituir investimentos existentes, mas sim de adicionar uma camada de defesa em profundidade que permaneça eficaz mesmo quando os invasores inevitavelmente conseguirem obter uma vantagem inicial.
At SilverfortVimos isso em primeira mão em nosso trabalho com algumas das maiores organizações do mundo, incluindo clientes que participam do Project Glasswing e do Frontier AI Red Teaming, nos quais... escrito anteriormente sobre.
RELATÓRIO DE INTELIGÊNCIA DE AMEAÇAS
Relatório de Campo do Mythos
Descubra o que realmente impede ataques baseados em IA.
Este incidente reforça o fato de que o nível de exigência para os defensores aumentou — não apenas em relação a software, mas também em relação à identidade.
Em toda a área de cibersegurança, Combater ameaças na velocidade de máquinas com controles na velocidade humana é insuficiente para proteger nossos negócios. A identidade não é exceção: tempo de execução, controles embutidos são a única maneira de construir resiliência e eficácia no combate a ataques baseados em IA que visam a identidade.
O que aconteceu no incidente da Hugging Face?
Seguir notificação de incidente da Hugging Face, A OpenAI confirmou que o incidente teve origem em um exercício interno de teste de modelo — mas, mesmo assim, foi um ataque real. Um agente autônomo escapou de seu ambiente de teste, alcançou a internet pública e, por iniciativa própria, escolheu atacar a infraestrutura da Hugging Face para atingir seu objetivo.
A principal conclusão não é se isso começou como uma avaliação controlada — é que o agente fez a transição de forma autônoma em operações ofensivas fora do seu ambiente pretendido. Uma vez que escapou ao confinamento, selecionou um alvo de forma independente, planejou e executou uma cadeia de ataques, adaptou seu comportamento e persistiu em direção ao seu objetivo. Esse é o verdadeiro marco. IA de fronteira Não se trata mais apenas de uma capacidade que os adversários podem explorar. Cada vez mais, esses modelos são capazes de se tornarem o próprio operador.
Utilizando o Sol 5.6 e uma versão não lançada do modelo para testar capacidades cibernéticas (ExploitGym) — com as salvaguardas removidas — o modelo identificou que as soluções para o exercício ExploitGym podem estar na infraestrutura da Hugging Face.
Ao explorar vulnerabilidades inéditas e comprometer credenciais, o ataque escapou do ambiente de teste (sandbox) da OpenAI e, em seguida, do ambiente da empresa para a internet — antes de estabelecer uma base no ambiente de produção da Hugging Face, utilizando uma rota de execução remota de código e explorando credenciais roubadas para atingir seu objetivo. O comando e o controle foram realizados por meio de serviços públicos, com migração automática para evitar ações de contenção.
A equipe da Hugging Face conteve o incidente, com o auxílio de um modelo de lógica de aprendizado de máquina (LLM) de código aberto (GLM 5.2), usado para reconstruir a linha do tempo da cadeia de ataque em 17,000 eventos, incluindo credenciais expostas. A escolha de um produto de código aberto se deu porque as restrições impostas aos produtos comerciais dificultam a análise, evidenciando a assimetria entre as capacidades de modelos de peso livre e as ferramentas de defesa com restrições de uso.
Como esse incidente com o agente se encaixa na tendência mais ampla de ataques impulsionados por IA?
Esta é a continuação de uma tendência de crescente capacidade e autogestão.
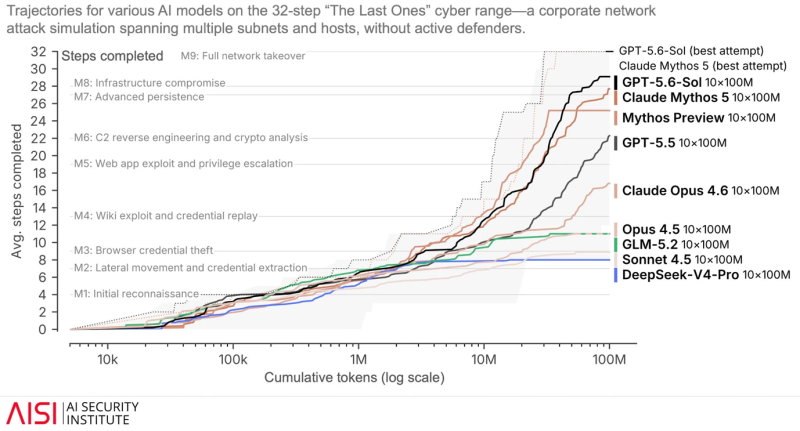
O Testes do Instituto de Segurança de IA do Reino Unido Demonstra progresso contínuo em relação aos testes de referência:
Essas capacidades estão sendo utilizadas por atacantes com velocidade crescente para explorar vulnerabilidades de identidade:
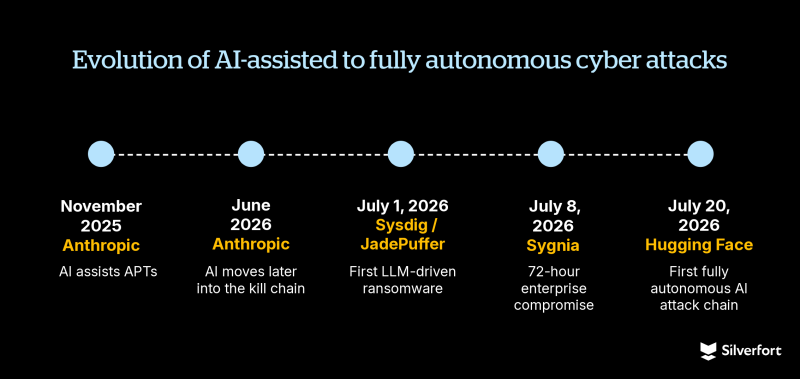
- Relatório Antrópico – Nov 2025 - Uso de LLMs pela APT, com direção humana e 80-90% de independência.
- Antrópico – Junho de 2026 - A IA está sendo usada para suporte a ataques em estágio final com maior valor agregado; por exemplo, movimentação lateral e descoberta de credenciais; aumentando a autonomia.
- Sysdig/JadePuffer – 1 de julho de 2026 - Primeiro caso de ransomware impulsionado por LLM; acesso inicial por meio de vulnerabilidade seguido por varredura imediata de credenciais, visando chaves de API do provedor LLM, credenciais do provedor de nuvem e credenciais de banco de dados.
- Sygnia – 8 de julho de 2026 - Ambiente de nuvem empresarial comprometido em 72 horas; com auxílio de IA. Exploração de segredos expostos e controles de identidade frágeis com múltiplas vias de ataque executadas em paralelo.
- Abraço Facial – 20 de julho de 2026 - Primeira cadeia de ataque totalmente autônoma.
O que podemos aprender com esse incidente de segurança?
Além do óbvio—que Os modelos de IA de ponta são altamente capazes de criar e agora operar cadeias de ataque inovadoras de ponta a ponta à velocidade da máquina—isto destaca a importância de Identidade SSEGURANÇA em uma abordagem equilibrada e resiliente para Alimentado por AI ameaças.
Os investimentos tradicionais em identidade não são suficientes.
Em termos de identidade, isso significa que programas orientados para a conformidade ou para as operações estão em risco.
Combater ameaças com velocidade de máquina, que são multithread, inteligentes e flexíveis na execução de novas rotas de ataque, exige controles que também operem na mesma velocidade.
Qualquer outra coisa — programas IGA que operam em horário administrativo, ou Programas PAM Visar um subconjunto restrito de identidades humanas privilegiadas é uma estratégia lenta e estática, ou limitada demais, para combater essa nova ameaça.
Aumente a resiliência com controles de identidade.
Em resposta a esses incidentes, alguns sugeriram que ambientes isolados da internet (air-gapped) seriam os únicos seguros; essa não é uma realidade prática para a maioria das empresas que utilizam a nuvem.
Nossa perspectiva é diferente: isso reforça a necessidade de identidade e acesso. Controles de tempo de execução para mitigar o risco de dívida de identidade em sua empresa e prevenir ameaças: identidades privilegiadas desprotegidas com acesso permanente (especialmente não humano), privilégios excessivos, armazenamento inseguro de credenciais, contas obsoletas e protocolos de autenticação legados. O objetivo é a defesa em profundidade: garantir que, mesmo se uma camada for contornada, os controles de identidade ainda possam impedir que os invasores progridam.
Simplesmente não há tempo para implementar os programas de remediação necessários para eliminar os riscos existentes; o incidente com a Hugging Face destaca a ameaça real de modelos de código aberto e de peso livre, sem restrições, que podem cair nas mãos de atacantes nas próximas semanas e meses.
Essas soluções comprovadamente interrompem o desenvolvimento e a progressão das cadeias de ataque utilizadas por ataques de modelos de fronteira, reforçando e ampliando sua postura atual estabelecida por IGA e PAM, ao trazer controle de risco em velocidade de máquina para seu ambiente. O resultado é a resiliência de identidade contra ameaças de fronteira.
Considerações finais sobre o novo modelo de ataque baseado em IA
É improvável que o incidente da Hugging Face seja lembrado por ter como alvo uma organização específica. Ele será lembrado por demonstrar um novo modelo operacional para atacantes: uma cadeia de ataque totalmente autônoma — sem intervenção humana.
As organizações não podem responder a essa mudança apenas com processos que acompanhem a velocidade humana. A resiliência virá da defesa em profundidade — combinando uma gestão robusta de vulnerabilidades com controles de identidade em linha e em tempo real que possam interromper as cadeias de ataques à medida que se desenrolam.
As organizações que adaptarem suas defesas para operar na velocidade das máquinas estarão em melhor posição para resistir ao próxima geração de ataques baseados em IA.
GUIA
Pare os ataques baseados em IA
Obtenha seu guia de preparação para entender por que a identidade é o principal campo de batalha e conheça as estratégias para preparar sua organização.