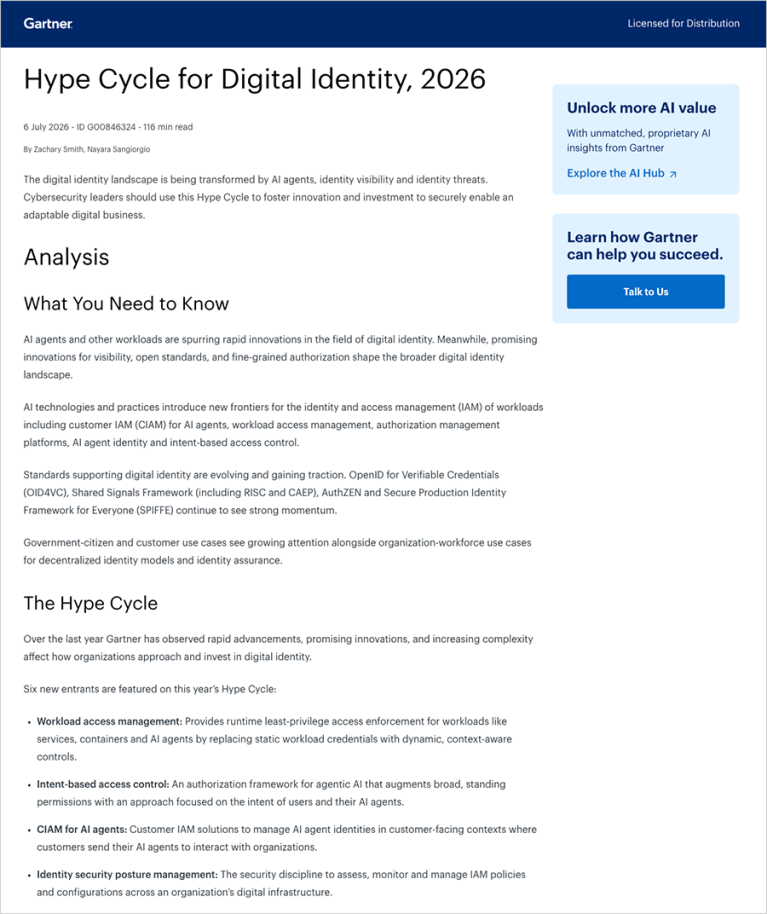
O Ciclo de Hype de Identidade Digital de 2026 da Gartner foi adicionado. controle de acesso baseado em intenção Como uma novidade deste ano, trata-se de uma estrutura de autorização voltada para IA agente, considerada em estágio embrionário, com menos de 1% de penetração de mercado. O primeiro obstáculo listado pela Gartner para a adoção não é técnico. É a confusão sobre a quem pertence a intenção de fato: ao proprietário do agente, à equipe de TI ou ao usuário final.
"Intenção do agente" tornou-se um daqueles termos que todos na área de segurança de IA usam, mas que quase ninguém define da mesma maneira. SilverfortTratamos isso como algo concreto; não uma mera impressão, nem uma frase de marketing, mas sim um dado específico com uma função específica no produto. Este blog explica o que queremos dizer com isso, como se conecta ao acesso e como influencia a forma como protegemos os agentes em tempo de execução.
Antes de começarmos, vamos esclarecer como definir "intenção". A definição da Gartner centra-se na intenção captada ou inferida do usuário. usuário humano interagindo com um agente. O nosso é o do próprio agente Intenção declarada — o propósito que seu criador definiu. Ambos são controles reais e respondem a perguntas diferentes. Daqui em diante, trata-se de intenção declarada: o que é, com o que é comparado e o que acontece quando os dois não coincidem.
Relatório Gartner®: Ciclo de Hype™ para Identidade Digital, 2026
- Como os agentes de IA transformam o cenário da identidade digital
- Como moldar a estratégia de segurança em torno de categorias emergentes
- Por que IVIP, ISPM e ITDR permitem a aplicação contínua da lei em tempo de execução?
1. Intenção declarada: Aquilo que o agente diz que é para
Todo agente de IA, independentemente da plataforma em que for executado., é construído em torno de um conjunto de instruções em linguagem natural que lhe diz o que fazer. A AWS Bedrock chama isso de instrução. O Google chama isso de instrução do sistema. Estúdio Copiloto Chama isso de Instruções. Claude Code chama de CLAUDE.md. Nomes diferentes, mesma coisa por trás: um humano escreveu uma frase ou um parágrafo descrevendo o propósito do agente, e a plataforma alimenta o contexto do agente com esse texto a cada execução.
Chamamos isso de do agente Intenção declarada: o propósito que seu construtor definiu em sua configuração para que ela atuasse.
Há dois aspectos importantes nessa definição. Primeiro, ela é declarada, não verificada. Reflete o que o autor escreveu, o que pode ser preciso, impreciso ou vago.
Em segundo lugar, ele já existe. Não estamos pedindo aos clientes que preencham um novo formulário; estamos lendo um campo de linguagem natural que define a intenção declarada, um campo que já está presente na maioria das plataformas de criação de agentes ou no próprio código do agente.
Nossa primeira tarefa é simplesmente revelar a informação: ler os campos de instruções específicos da plataforma para cada agente e gerar um resumo curto e padronizado do que esse agente está declarado para fazer. Isso fornece a cada agente no inventário uma linha de "propósito" consistente e em linguagem simples, independentemente da plataforma em que foi criado. Por si só, isso elimina a lacuna entre o que o desenvolvedor do agente configurou para fazer e o que a equipe de identidade que o analisa pode ver. A Intenção Declarada torna esse propósito declarado visível e comparável entre plataformas, de modo que a avaliação de risco comece com a configuração real do agente, em vez de uma suposição.
2. Âmbito de acesso: O que o agente pode efetivamente alcançar.
A intenção declarada indica o que é um agente. pelaNão diz nada sobre o que pode doEssa é uma questão à parte, e é nela que a maioria das ferramentas de segurança historicamente se concentrou: a quais ferramentas esse agente se vincula, quais fontes de dados ele pode consultar, quais ações ele pode executar e qual identidade ou credenciais ele herda para fazê-lo.
Chamamos isso de do agente Âmbito de acesso, A soma de suas vinculações de ferramentas, sistemas conectados e permissões efetivas, independentemente do que foi declarado para fazer. Esta é a questão tradicional de inventário, e é necessária, mas incompleta por si só. Saber que um agente pode gravar em um banco de dados de faturamento não lhe diz nada sobre se isso é esperado ou alarmante até que você saiba o que o agente deveria estar fazendo em primeiro lugar.
3. Onde a intenção e o acesso divergem
É aqui que a intenção declarada deixa de ser um mero detalhe de documentação e passa a ser um sinal de segurança. Depois de ter tanto a intenção declarada quanto o escopo de acesso para o mesmo agente, você pode compará-los.
Um agente de triagem de suporte declarado para "responder a perguntas de clientes sobre o status do pedido" que também possui acesso de gravação a um banco de dados de faturamento é uma incompatibilidade. Um agente de sumarização de documentos que pode fazer chamadas de rede externas também é uma incompatibilidade. Nenhuma dessas incompatibilidades é detectada apenas pela descrição da finalidade declarada, nem apenas pelas permissões brutas; é necessário analisar ambas lado a lado para identificar a incompatibilidade.
A Silverfort Considere essa divergência como uma classe de exposição em si mesma: acesso que excede o propósito declarado do agente exigiria razoavelmente. Precisa ser surgiu no inventárioA priorização do acesso é feita de acordo com o quanto ele excede a intenção pretendida, e o tratamento é o mesmo que o de qualquer outra exposição, como algo a ser revisado, ajustado ou explicado. Um agente sem um propósito declarado significativo, ou cujo propósito seja genérico demais para descrever algo concreto, é por si só uma constatação que merece ser sinalizada, pois um agente sem escopo definido representa uma lacuna de governança.
4. Revelando a dissonância de segurança: as ações do agente correspondem ao seu propósito?
A intenção e o acesso, comparados uma única vez, fornecem uma visão estática: este agente está com recursos excessivos em relação ao que deveria fazer? Mas os agentes não ficam parados — eles agem continuamente, e a verdadeira questão que importa para a proteção é dinâmica: Essa ação específica, neste momento, ainda está de acordo com o que foi declarado para esse agente, seu histórico e tudo o mais que sabemos sobre ele?
Esta é a parte da nossa plataforma que Executa em linha em tempo real, juntamente com cada ação realizada por um agente. Em vez de apenas perguntar "Este agente tem permissão técnica para fazer isso?", a camada de proteção também pergunta "Este é o tipo de coisa que este agente faria?". suposto estar fazendo.”
Uma ação que se enquadra perfeitamente no propósito declarado do agente, em seu padrão de comportamento normal e em seu perfil de uso estabelecido pode ser aprovada com alta confiança. Uma ação que diverge—um agente de triagem de suporte tentando repentinamente escrever algo, um agente de sumarização acessando a rede—é exatamente o sinal que deve elevar o padrão: acionar uma etapa de aprovação humana ou ser revogado imediatamente.
A razão pela qual isso é importante é que um agente que se desvia do roteiro não representa um único tipo de problema. Pode acontecer por diversos motivos, e nem todos parecem iguais para quem vê de fora:
- A mensagem maliciosa ou manipulada: Alguém fornece ao agente uma instrução que ele não deveria seguir.
- A injeção imediata: Instruções ocultas no conteúdo que o agente lê (um documento, uma página da web, a resposta de uma ferramenta) que redirecionam seu comportamento sem que o usuário ou operador jamais percebam isso.
- A Alteração de código ou configuração: A lógica subjacente do agente, suas ferramentas ou permissões foram alteradas, intencionalmente ou não, de uma forma que modificou o que ele agora é capaz de fazer.
- A mudança de contexto: Os dados ou o ambiente em que o agente está operando mudaram, e agora ele está agindo com base em informações para as quais não foi projetado.
- Manipulação externa: um sistema upstream comprometido, uma fonte de dados contaminada ou uma identidade sequestrada da qual o agente depende.
Não precisamos saber qual desses fatores causou uma determinada ação para sinalizá-la. Essa é a vantagem de comparar a ação com a intenção declarada, o acesso e o histórico, em vez de tentar diagnosticar a intenção ou atribuir uma causa em tempo real: seja qual for o fator que produziu o desvio, um desvio do propósito declarado é, por si só, o sinal acionável, e é um sinal que podemos detectar e sobre o qual podemos agir antes mesmo de sabermos por que aconteceu.
A estrutura de intenção agencial: Conectando visibilidade, acesso e controle.
A intenção declarada, o escopo de acesso e o comportamento real não são três características separadas — formam um fio condutor contínuo.

A intenção declarada começa como um campo de visibilidade: para que serve este agente. Comparada com o escopo de acesso, ela se torna uma base para avaliar se As autorizações existentes são proporcionais.Este agente está com recursos excessivos? Comparado com ações em tempo real, torna-se um dado de entrada para decisões de proteção: este agente ainda está fazendo o que deveria? O mesmo conceito subjacente, aplicado em três pontos diferentes — inventário, detecção de exposição e aplicação de medidas — fornece uma resposta consistente para "para que serve este agente" em vez de três respostas desconexas.
WEBINAR
Aprenda como integrar os três pilares da segurança de IA agente.
Silverfort Especialistas exploram por que os modelos tradicionais de IAM, PAM e segurança determinística falham em ambientes de IA com agentes — e o que funciona em vez disso.