
TL, DR
Em dezembro de 2025, um evento crítico Vulnerabilidade de IA do ServiceNow Habilitou a representação indevida de usuários e o abuso completo do fluxo de trabalho. A stática A vulnerabilidade de credenciais e a vinculação fraca de identidade permitem que agentes ajam com base em identidades falsificadas, incluindo abuso de confiança entre agentes. Isso representa uma falha de identidade em tempo de execução, e há lições importantes a serem aprendidas com isso. Agradecemos à ServiceNow pela rápida correção e pela transparência que permitiu o aprendizado além da CVE.
O que aconteceu?
No final de dezembro de 2025, pesquisadores de segurança divulgados uma vulnerabilidade crítica de autenticação e autorizaçãoapagabilidade na plataforma de IA da ServiceNow, posteriormente identificada como CVE-2025-12420. A falha afetou o Virtual AA vulnerabilidade, que afetava a API Gent e os agentes de IA do Now Assist, foi documentada por pesquisadores que um potencial atacante, ao explorar e utilizar essa falha com sucesso, poderia se passar por usuários diversos, incluindo administradores, criar contas privilegiadas, executar fluxos de trabalho e obter controle total do tenant do ServiceNow de um cliente, com a capacidade de acessar sistemas corporativos conectados. A vulnerabilidade resultou de uma combinação de credenciais de integração estáticas, verificação de identidade insuficiente na camada da API e agentes de IA executando ações com base em contexto de identidade não verificado, burlando os controles tradicionais.
A ServiceNow coordenou-se estreitamente com os pesquisadores responsáveis pelo relatório, lançou correções e alterações de configuração no início de janeiro de 2026, alterou as credenciais incorporadas e comunicou orientações de mitigação diretamente aos clientes. Não houve evidências públicas de exploração generalizada. A importância deste incidente reside menos nos danos observados e mais no que revelou sobre como a automação e a identidade se interconectam nas plataformas empresariais.
Um possível cenário de uso de armas
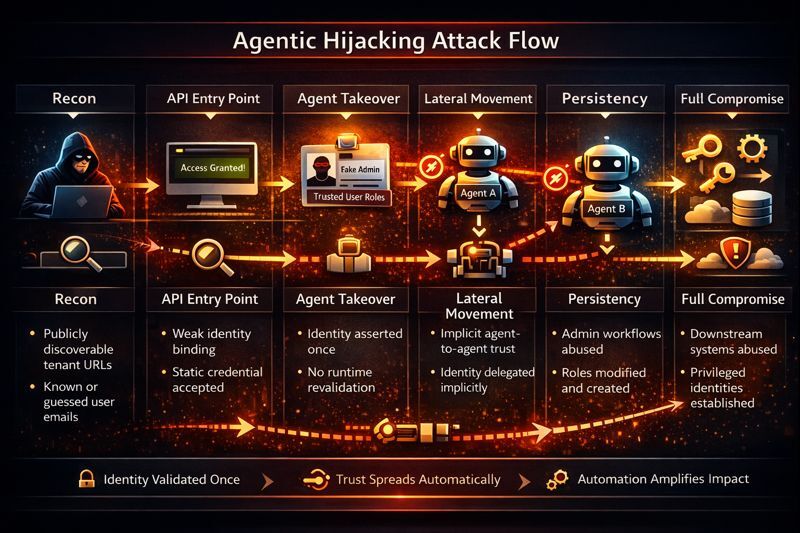
Um invasor identifica a URL do tenant do ServiceNow de um cliente e obtém o endereço de e-mail de um usuário com privilégios. Ao explorar a vulnerabilidade da API do Agente Virtual, o invasor se faz passar por esse usuário sem autenticação, burlando completamente a MFA e o SSO.
Utilizando agentes de IA do Now Assist, o invasor invoca a automação para criar uma nova conta administrativa e atribuir funções com altos privilégios. Essas ações são executadas por meio de fluxos de trabalho aprovados e registradas como atividades legítimas. Em seguida, o invasor explora as integrações do ServiceNow para redefinir credenciais em um provedor de identidade conectado, provisionar acesso a ambientes de nuvem ou suprimir alertas.
Nesse ponto, a vulnerabilidade está totalmente explorada. O atacante estabelece controle administrativo persistente usando lógica de negócios em vez de exploits e se move lateralmente para sistemas subsequentes que confiam no ServiceNow como plano de controle.
A identidade disso: Confiança em tempo de execução para agentes
"O que tornou essa exposição relevante não foi a ausência de controles de segurança, mas sim onde esses controles paravam. A identidade era verificada uma única vez, no ponto de entrada, e então tratada como permanentemente confiável. Após esse momento, a identidade não era mais verificada, revalidada ou questionada durante a execução das ações."
Roy Akerman, Vice-Presidente de Estratégia de Segurança de Identidade
Esse modelo falha em sistemas agentes. Agentes são longevo, autônomo e composicionalEles operam ao longo do tempo, invocam outros agentes e acionam fluxos de trabalho sem intervenção humana. Cada ação amplia a confiança no sistema, contudo A identidade por trás dessas ações nunca é reafirmada ou reavaliada..
Como resultado, a identidade tornou-se um rótulo estático em vez de um controle em tempo de execução. A autoridade era imposta no perímetro, enquanto o poder real era exercido nas profundezas do fluxo de execução. Quando a afirmação de identidade original estava errada, todas as decisões subsequentes herdavam esse erro.
Em um ambiente de agência, a identidade deve acompanhar a ação. Os agentes precisam de identidades próprias., limites claros sobre o que podem fazer e regras explícitas sobre como a autoridade é delegada entre os agentes. Sem validação de identidade em tempo de execução, a automação não apenas avança mais rápido, como também avança às cegas.
webinar sob demanda
O próximo desafio de identidade: proteger agentes de IA
- Por que os agentes de IA representam um novo tipo de identidade?
- Como a confiança e a governança entram nessa equação
- Estratégias para proteger agentes de IA em sua organização
Lições sobre segurança de identidade
Se você está no fluxo de trabalho de construção/assegurando/guardadonzela agentes, Eis a minha opinião sobre o assunto. svários IDsentidade e Os padrões de falha no controle de acesso emergiram com uma clareza incomum na forma vulnerável como esses agentes e suas credenciais/confiança foram criados:
Falsificação de identidade sem autenticação
A plataforma aceitava declarações de identidade baseadas em identificadores fracos em vez de provas criptográficas. Endereços de e-mail funcionavam como tokens de identidade, ignorando completamente a validação de sessão, a autenticação multifator (MFA) e os níveis de segurança.
Escalada de privilégios mais persistência
Uma vez que a personificação fosse bem-sucedida, os atacantes não precisariam explorar outras possibilidades. adicional vulnerabilidades. Eles usaram fluxos de trabalho legítimos para criaro novo prelatos controversos e modificar papéis, estabelecendo persistência por meio de mudanças de estado autorizadas, em vez de portas traseiras secretas.
Abuso de lógica de negócios e fluxo de trabalho
A vulnerabilidade foi explorada graças ao funcionamento preciso da automação aprovada, conforme projetado. Fluxos de provisionamento, aprovações e alterações de configuração. executado Exatamente, logo abaixo de uma identidade falsa. Isso deslocou a superfície de ataque de defeitos de código para suposições de confiança incorporadas na lógica de negócios.
Abuso de confiança entre agentes
Os agentes delegavam autoridade a outros agentes sem revalidar a identidade ou a intenção. Isso criou um cenário moderno de "representante confuso", no qual a confiança se propagava transitivamente entre os agentes, amplificando o impacto de um único contexto de identidade comprometida.
Execução de segunda ordem
Entradas de baixa confiança desencadearam ações de alto privilégio indiretamente por meio de interconexões.mediador agentes. A superfície de ataque não era a manipulação de prompts ou da linguagem, mas sim o contexto de execução e a autoridade delegada.
Detecção e auditoria da erosão
Quando a própria camada de identidade foi comprometida e os atacantes continuaram avançando em direção aos servidores principais, as ações... parecia ser atividade legítima do usuário. Como resultado, o monitoramento tradicional baseado em identidade e a análise comportamental perderam sua fidelidade. Juntos, esses padrões demonstrar que os sistemas de agentes corroem a segurança tradicional camadas, a menos que a identidade controles são aplicada de forma contínua, contextual e em tempo de execução. Quando a identidade é tratada como uma suposição em vez de um controle, a automação se torna um acelerador de comprometimento em vez de um multiplicador de forças para a segurança.
Conclusão: Da configuração incorreta ao próximo APT
Este fluxo de ataque expõe uma falha sistêmica no projeto e na execução de agentes de IA, e não uma falha isolada. No fluxo de interação entre agentes, a identidade era validada uma única vez e, em seguida, assumida indefinidamente. A confiança se propagava entre agentes e fluxos de trabalho sem revalidação. Cada decisão parecia razoável isoladamente, mas, em conjunto, formavam um caminho de execução inseguro. Essas são vulnerabilidades em nível de fluxo, enraizadas na forma como a autoridade se move por sistemas autônomos, composicionais e de longa duração.
O ponto cego não é a qualidade do código, mas sim a continuidade da confiança. As organizações devem procurar caminhos de confiança inseguros, e não apenas configurações incorretas. As equipes de IAM e segurança devem partir do princípio de que esses erros ocorrerão e implementá-los. segurança de identidade em tempo de execução Dessa forma, o abuso é detectado e interrompido mesmo quando as premissas de projeto falham. Isso também serve como um apelo à comunidade de validação de ataques para que modele caminhos de ataque baseados em agentes e falhas na propagação de confiança.
Não deixe que a velocidade de adoção da IA e o espírito de experimentação deixem a identidade para trás. À medida que os sistemas de agentes evoluem mais rapidamente do que os controles tradicionais, a segurança de identidade precisa se expandir para um novo território: contínua, em tempo real e contextualizada. As organizações que adaptarem a identidade à forma como o trabalho é executado na prática serão as que se manterão à frente das tendências futuras.
Esta não é a próxima geração de ataques. Grupos de ataque já estão incorporando varreduras, evasão de desafios e exploração desses padrões de design falhos em sua infraestrutura de APT e testando-os contra grandes empresas.
Quer saber mais sobre como proteger agentes de IA?
Descubra como unificar a descoberta, a avaliação de riscos e a aplicação de políticas em linha para ambientes orientados por IA.
Recursos
CVE-2025-12420
Registro CVE oficial descrevendo a vulnerabilidade de autenticação e autorização do ServiceNow.
https://nvd.nist.gov/vuln/detail/CVE-2025-12420
Aviso de segurança e notificação ao cliente da ServiceNow (Janeiro 2026)
Divulgação oficial e orientações de correção da ServiceNow para a vulnerabilidade do Virtual Agent e do Now Assist AI.
https://support.servicenow.com/kb?id=kb_article_view&sysparm_article=KB0XXXXXX
(Observação: os avisos da ServiceNow são acessíveis aos clientes; os IDs exatos da base de conhecimento variam de acordo com a instância.)
Pesquisa da AppOmni: Vulnerabilidade de IA Agética "BodySnatcher" no ServiceNow
Análise técnica detalhada por terceiros sobre a vulnerabilidade, os caminhos de exploração e os padrões de abuso do agente.
https://appomni.com/ao-labs/bodysnatcher-agentic-ai-security-vulnerability-in-servicenow/
Leitura escura
Reportagens independentes e comentários de especialistas sobre a vulnerabilidade e suas implicações para plataformas SaaS baseadas em IA.
https://www.darkreading.com/remote-workforce/ai-vulnerability-servicenow
Alerta do ThaiCERT sobre vulnerabilidade de IA no ServiceNow
Análise nacional do CERT destacando os riscos, os componentes afetados e as recomendações de mitigação.
https://www.thaicert.or.th/en/2026/01/15/critical-ai-driven-vulnerability-discovered-in-servicenow-could-lead-to-full-system-compromise/
