

오늘 저는 다음과 같은 소식을 발표하게 되어 기쁩니다. Silverfort's Identity-First Incident Response(IR) 솔루션은 기존 IR 프로세스에서 손상된 사용자 ID를 찾아 격리하는 것으로 시작하여 스크립트를 뒤집습니다. 맬웨어에 감염된 컴퓨터에 먼저 집중하는 대신, 당사 솔루션은 IR 팀이 공격자의 가장 일반적인 진입점인 손상된 사용자 ID를 신속하게 식별하고 격리할 수 있도록 합니다. 기존 IR 도구를 보완하도록 설계된 이 사전 예방적 접근 방식은 공격을 격리하는 데 걸리는 시간을 크게 줄이고 피해를 최소화하며 더 빠른 복구를 가능하게 합니다.
신원을 시작으로 IR 팀은 감지하고 차단할 수 있습니다. 인증 손상된 계정을 정확히 찾아내 즉시 격리하려는 시도입니다. 이 접근 방식은 감염된 기계를 추적하거나 네트워크 트래픽을 모니터링하는 길고 복잡한 과정으로 시작하는 기존 방식에 비해 위협을 더 빨리 식별할 수 있습니다. 공격자가 액세스 권한을 얻으면 네트워크를 통해 측면으로 이동할 수 있습니다. 신원에 집중하면 처음에 엔드포인트를 조사하는 것보다 더 빠르고 효과적으로 피해를 줄이는 데 도움이 됩니다.
에릭 홀러, Silverfort Palo Alto Networks의 고문이자 전 SecOps & GRC 부사장이 이를 가장 잘 설명합니다.
“대규모 사건에 대응하면서 영향을 받는 자산 식별 측면 운동 심각한 도전입니다. 종종 격리 조치를 배치할 때 실무자는 불완전한 정보로 어려운 결정을 내려 공격자 피해와 비즈니스 중단을 균형 있게 조정해야 합니다. 비즈니스 운영을 계속할 수 있도록 하는 동시에 모든 인증 이벤트에 즉시 이의를 제기할 수 있는 것은 외과의가 수술을 하기 위해 환자의 심장 박동을 늦추는 것과 같습니다. 생산성을 저하시키지 않고도 문제의 근원을 조사하는 동안 효과적으로 회사 전체를 '하위'로 만들 수 있습니다. Silverfort팀은 격리해야 할 사항에 대한 실행 가능한 원격 측정 데이터를 받아 조사하고 복구 및 복구를 향한 최상의 경로를 파악하는 동안 비즈니스를 운영할 수 있습니다."
방법 Silverfort 사고 대응 시간 단축
Silverfort의 Identity-First IR 솔루션 IAM(Identity and Access Management) 시스템과 완벽하게 통합됩니다. Active Directory, Okta, PingFederate 그리고 다른 것들을 통해 대응자들은 손상된 계정을 격리하고, 실시간으로 공격을 억제하고, 추가 확산을 차단할 수 있으며, 광범위한 조사가 필요하지 않습니다.
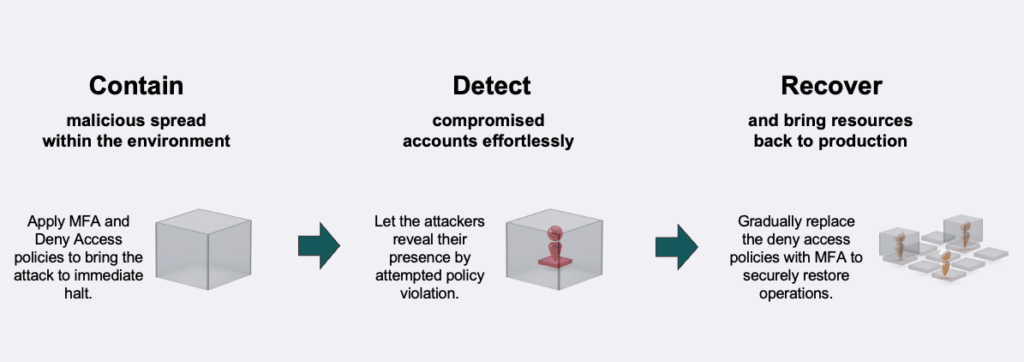
다음은 방법에 대한 단계별 분석입니다. Silverfort 사고 대응을 가속화합니다.
1단계: 공격을 즉시 중단합니다.
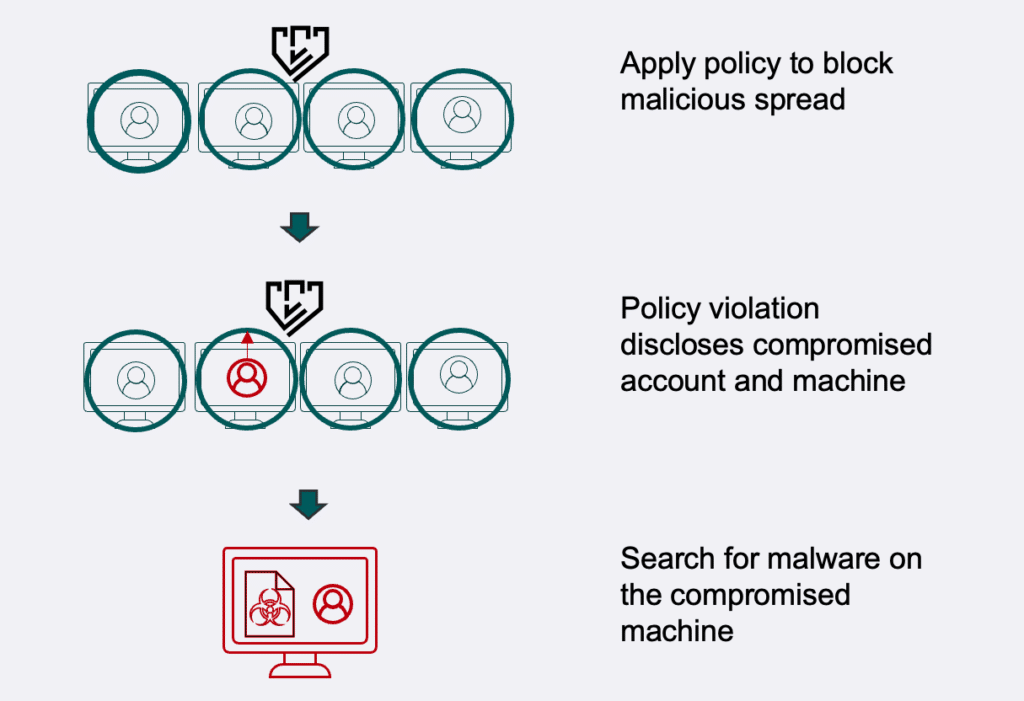
사용 MFA 및 ID 기반 세분화를 통해 조직은 악의적인 액세스를 즉시 제어할 수 있습니다. Silverfort. 이 봉쇄는 PowerShell과 같은 도구를 통해서도 측면 이동을 중단시킵니다. PsExec의, 사전에 심층적인 수동 조사가 필요하지 않습니다. 추가 확산을 방지하기 위해 액세스 차단이 즉시 발생합니다. Silverfort'인증 방화벽'을 사용하면 조직에서는 사용자 신원과 실시간 인증 분석을 기반으로 리소스에 대한 액세스를 차단할 수 있습니다.
2단계: 손상된 계정을 신속하게 식별
공격자는 거부된 액세스 시도나 차단된 MFA 요청을 유발하여 자신의 정체를 드러냅니다. Silverfort 보안팀이 공격자의 움직임을 환자 제로까지 추적할 수 있도록 자세한 감사 추적을 제공합니다. 손상된 신원을 일찍 찾아내면 대응자는 추가적인 악의적 활동을 차단하고 중요한 영역에 포렌식 노력을 집중할 수 있습니다.
3단계: 점진적 복구 및 공격 표면 감소
대응자들이 악의적인 활동을 근절함에 따라, Silverfort 중요한 보안 조치를 유지하면서 점진적으로 사용자 액세스를 복원하는 데 도움이 됩니다. 이 플랫폼은 다음과 같은 ID 관련 약점을 식별합니다. 섀도우 관리자 감시되지 않는 서비스 계정을 통해 보안 격차를 해소하고 잠재적인 공격 경로를 제거합니다.
고객 평가: 실제 시나리오에서 입증됨
IR 응답자가 우리 솔루션을 성공적으로 사용한 주목할 만한 사례 중 하나는 Fortune 100 기업에서 나왔습니다. 금융 최근에 심각한 침해를 경험한 서비스 회사. 공격자는 중요한 시스템에 액세스하여 환경의 보안을 위협했습니다. IR 팀은 100시간 이내에 12개가 넘는 도메인 컨트롤러에 솔루션을 배포하여 모든 사용자와 리소스에 대한 액세스 차단 정책을 시행했습니다. 이 신속한 대응으로 공격을 현재 상태로 유지하고 추가 랜섬 확산.
"Silverfort 즉시 우리가 영향을 완화하는 데 도움이 되었습니다. 침해된 사용자. 그것은 우리가 도메인 컨트롤러를 다시 온라인으로 전환하면서 인증 흐름을 분석하고 손상된 신원을 확인하는 데 사용한 가장 중요한 도구 중 하나였습니다."라고 회사의 ID 리더가 말했습니다. "우리는 손상된 신원에 대한 차단 정책을 시행하기 위해 IR 팀과 신속하게 협력했습니다."
이 실제 사례 연구는 우리의 신원 우선 접근 방식이 어떻게 사고 대응 타임라인을 획기적으로 단축시키는지 보여줍니다., 며칠 또는 몇 주에서 단 몇 시간으로 단축되어 조직은 최소한의 중단으로 복구할 수 있습니다.
기존 도구 및 인프라와의 통합
우리는 기존 IR 도구를 보완하기 위해 솔루션을 설계했습니다. , SIEM, SOAR 및 XDR 플랫폼과 같은 보안 운영 인프라와 완벽하게 통합합니다. ID 관련 위협 신호는 기존 인시던트 대응 프로세스를 강화하여 전체 인프라에서 위험 신호의 탐지 및 상관 관계를 향상시킵니다.
위기 상황에서 인증 방화벽은 중요한 리소스에 대한 모든 인증 및 액세스 시도를 분석하고 손상된 ID의 요청을 거부하여 "킬 스위치" 역할을 합니다. 이러한 정책을 트리거함으로써 IR 팀은 공격을 억제하고 추가 액세스를 차단할 수 있습니다., 그리고 무엇이 침해되었는지 완전한 가시성을 바탕으로 조사를 계속합니다.
Silverfort실시간 차단 정책, 포렌식 통찰력, MFA의 시행은 공격을 사전에 차단할 뿐만 아니라 IR 팀에 안전한 복구를 보장하는 데 필요한 실행 가능한 데이터를 제공합니다.
사고 대응을 신속히 진행하세요 Silverfort
Silverfort's Identity-First Incident Response는 IR에 대한 새로운 접근 방식을 제공합니다. 더 빠르고, 더 정확하고, 놀라울 정도로 효과적인 방식입니다. 감염된 기기가 아닌 손상된 ID에 집중함으로써 보안 팀은 공격자보다 앞서 나갑니다. 그 결과? 복구 시간이 단축되고 피해가 감소하며 가장 정교한 위협에도 대처할 수 있는 자신감이 생깁니다.
사고 대응 전략을 현대화하려는 조직을 위해 기존 인프라와 완벽하게 통합되고 탁월한 보호 기능을 제공하는 강력하고 검증된 솔루션을 제공하게 되어 기쁩니다. ID 기반 공격.
더 자세히 알고 싶으신가요? 확인해 보세요 우리의 IR 플레이북 or 데모 신청. 저희 팀은 모든 단계에서 귀하와 함께할 것입니다.
