
防御力は極めて高いが、地下では無防備だ。
私たちはサイバーセキュリティ研究におけるギャップに気づきました。現在入手可能な脅威レポートのほとんどは、マルウェア、攻撃者、攻撃のキルチェーンについて詳細に解説していますが、ほぼすべてのサイバー攻撃に関与するIDのギャップや脆弱性に関するデータはほとんど含まれていません。私たちはそれを変えることにしました。
Identity Undergroundは、オンプレミス環境とクラウド環境の両方において、認証情報の盗難、権限昇格、横方向の移動につながる、最も深刻なIDセキュリティの脆弱性をマッピングする初の試みです。これらは脆弱性や攻撃そのものではなく、脅威アクターが攻撃で頻繁に利用する、IDインフラストラクチャに内在する弱点です。そのため、これらの脆弱性を「ID脅威エクスポージャー(ITE)」と呼ぶことにしました。
本レポートのデータは、数百もの実際の運用環境から収集されたものです。Identity Undergroundが、アイデンティティおよびセキュリティチームが自社のセキュリティプログラムをベンチマークし、アイデンティティセキュリティへの投資先について情報に基づいた意思決定を行うための一助となることを願っています。
ご存知でしたか?
全ユーザーのうち、アクセス権限が高く、可視性が低いサービスアカウントが多数を占める。
ユーザーアカウントの多くは古く、何の活動も行っていません。
管理者アカウントの 1 つは、制約のない委任を行うように構成されています。
アイデンティティ脅威露出(ITE)は組織を攻撃に晒す
Identity Undergroundは、オンプレミスとクラウドの両方で、攻撃者が認証情報にアクセスし、権限を昇格させ、横方向に移動することを可能にする最も重要なITEをマッピングしています。これらは、パスワード漏洩、権限昇格、横方向移動、保護回避の4つのカテゴリに分類されています。ITEは排除が難しく、設定ミス、不正行為、レガシーなIDインフラストラクチャ、あるいは組み込み機能によって発生する可能性があります。これらは、ほぼすべての攻撃の特徴である認証情報の盗難と横方向移動の急増の背後にあります。このレポートで取り上げているITEは、広く普及しており、影響力が大きく、攻撃者が悪用できることが証明されています。さまざまなタイプのITEが複数存在しますが、ここではすべての組織が経験する可能性のあるリスクをもたらすものだけを含めています。
パスワード漏洩者
攻撃者が検知されずに横方向に移動することを可能にする。
関連するMITRE ATT&CKテクニック:権限昇格
例:
- NTLM認証
- NTLMv1認証
- SPNを持つ管理者
特権エスカレーター
攻撃者が検知されずに横方向に移動することを可能にする。
関連するMITRE ATT&CKテクニック:権限昇格
例:
- シャドウ管理者
- 制約のない委任
横方向移動
攻撃者が既存のアクセス権限を昇格させることを可能にする。
関連するMITRE ATT&CKテクニック:横方向の動き
例:
- サービスアカウント
- 多用なユーザー
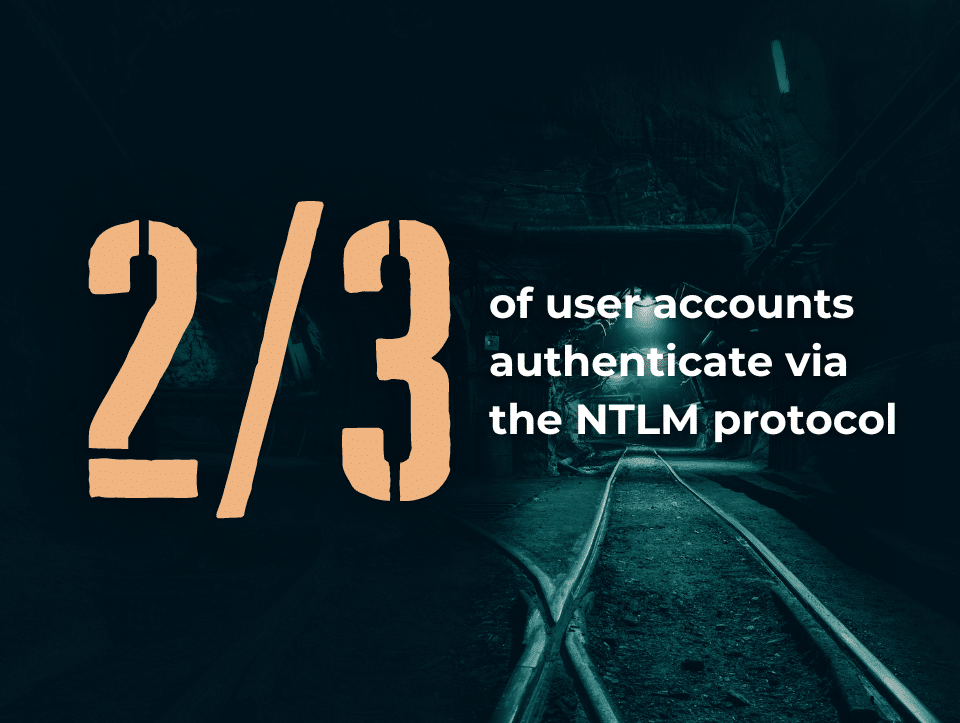
NTLM認証は総当たり攻撃で容易に破られるため、認証情報を盗み出し、システム環境への侵入を企む攻撃者にとって格好の標的となっている。
最近の研究 プルーフポイントのセキュリティ この図は、脅威アクターTA577がNTLM認証情報を盗み出し、パスワードを取得している様子を示しています。これは、パスワード漏洩型ITEのもう一つの例です。
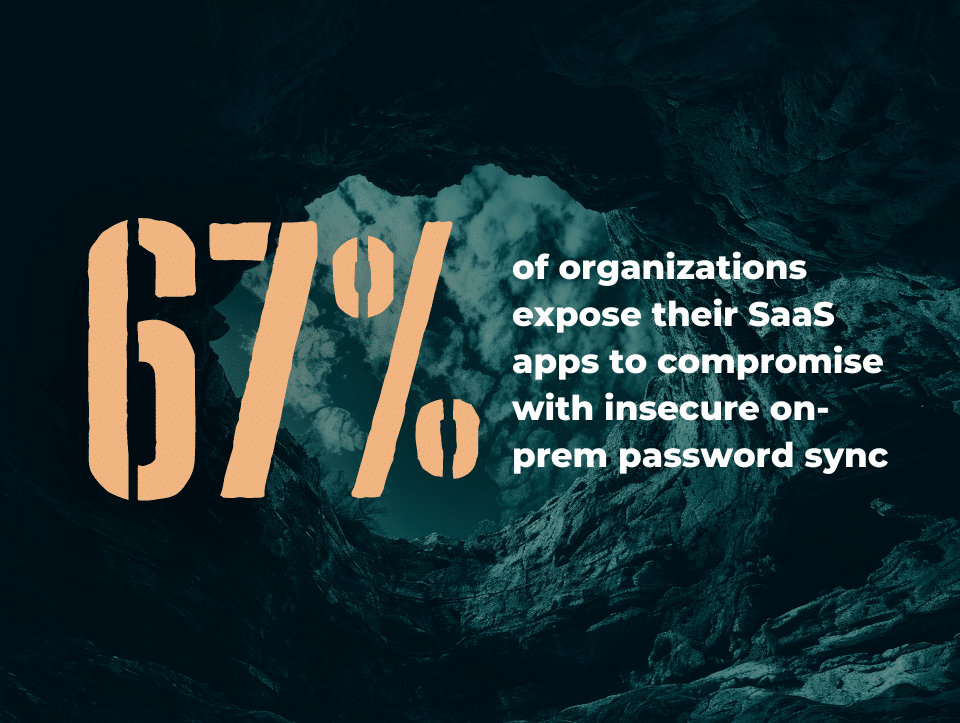
一般的な慣習として Active Directory (AD) は、ユーザーのハッシュをクラウド IdP に同期することで、ユーザーがオンプレミスのリソースと同じ認証情報を使用して SaaS アプリケーションにアクセスできるようにします。
このようにユーザーパスワードを同期することで、組織は意図せずオンプレミスのID脆弱性をクラウドに移行し、パスワード暴露ITEを作成します。 Alphv BlackCatランサムウェアグループオンプレミス環境からクラウド環境をハッキングすることが知られています。
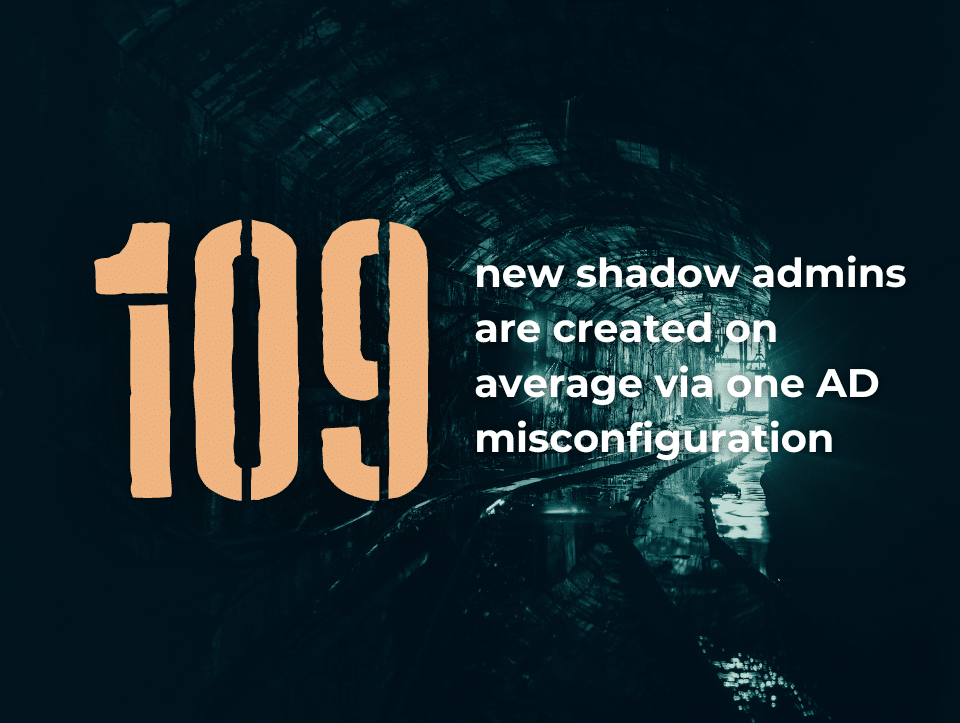
1つの設定ミスで Active Directory このアカウントは平均して109人の新しいシャドウ管理者を生成します。
シャドウ管理者とは、パスワードのリセットやその他の方法でアカウントを操作する権限を持つユーザーアカウントのことです。権限昇格ツールとも呼ばれるシャドウ管理者は、攻撃者が環境への侵入を進めるにつれて、設定や権限を変更し、マシンへのアクセス権限を拡大するために利用されます。
全ユーザーアカウントのほぼ3分の1は、非常に高い権限を持つサービスアカウントである。
サービスアカウントはマシン間通信に使用され、多くのアクセス権限と特権を持つIDです。攻撃者はこれを標的にします。 サービスアカウントセキュリティチームに見落とされがちなため、 企業の20%は高い自信を持っている 彼らはすべてのサービスアカウントを把握し、それらを保護することができます。私たちは、未知のサービスアカウントを横滑り移動型ITEとみなします。
今日から組織を守るためにできること
個人情報は、ほぼすべての攻撃において依然として厄介な要素です。組織における個人情報への攻撃対象領域を拡大させる要因として、個人情報への脅威(ITE)が存在します。しかし、朗報もあります。これらのITEを排除し、個人情報セキュリティを強化するために、今日から実行できる対策があるのです。
01
自分がどのようなリスクにさらされているかを把握し、可能な限りリスクを排除する
環境内のITE(情報技術環境)を可視化し、マイクロソフトのベストプラクティスに従い、不正行為や設定ミスに起因するITEを排除してください。
02
既存のリスクを封じ込め、監視する
サービスアカウントやNTLMの使用など、排除できないITEについては、侵害の兆候がないかこれらのアカウントを注意深く監視してください。
03
予防措置を講じる
ユーザーアカウントを保護し、サービスアカウントへのアクセスポリシーを強制するために、IDセグメンテーションルールまたはMFAポリシーを適用してください。
04
IDチームとセキュリティチームを連携させる
社内のID管理チームとセキュリティチームの専門知識を組み合わせ、ITE(インターネット技術環境)に対する修正策の優先順位付けと実装を行います。