事例紹介 · Frontier AI
AIを活用した攻撃への対処法: Silverfort ミュートスを阻止した
ある大企業は、自社の運用環境でMythosを用いた制御された演習を実施し、モデルを自律的なレッドチームとして使用しました。これは、AIを搭載した攻撃者が実際の企業環境でどのように振る舞うか、既存の制御策でそれを阻止できるかどうか、そして攻撃者がどのように適応し、防御を回避し、高価値の標的に向かっていくかを学習するためでした。

産業
テクノロジー

REGION
北米大陸

USERS
従業員数40,000万人以上、分散型ワークフォース
ENVIRONMENT
Active Directory本番環境およびラボ環境、特権ID、サービスアカウント、リモート管理フロー
産業を変えます
テクノロジー
地域
北米大陸
users
従業員数40,000名以上、
分散した労働力
環境
Active Directory本番環境およびラボ環境、特権ID、サービスアカウント、リモート管理フロー
エグゼクティブサマリー
課題:
AIを活用した攻撃は、より速く、より広範囲に及び、阻止するのがより困難である。
- 制御されたテストにおいて、Mythosは権限昇格を果たし、ラボ環境から脱出し、本番環境へ横方向に侵入し、複数回権限昇格を行い、約2時間でドメイン全体の侵害に至った。
- 攻撃の速度が速すぎたため、従来の検出・相関分析・トリアージのワークフローでは主要な制御層として機能するには遅すぎた。
- 環境には、特権の拡大と影響力の拡大につながる可能性のある弱点が含まれていた。
- 組織はより強力な統制を必要としていたが、
広範なユーザー摩擦や重大な業務混乱を引き起こす
ソリューション:
実行時ID制御により、被害が発生する前に侵害を阻止した。
- コンテキストと脅威検出に基づいて認証フローに直接作用するランタイム制御を適用しました。
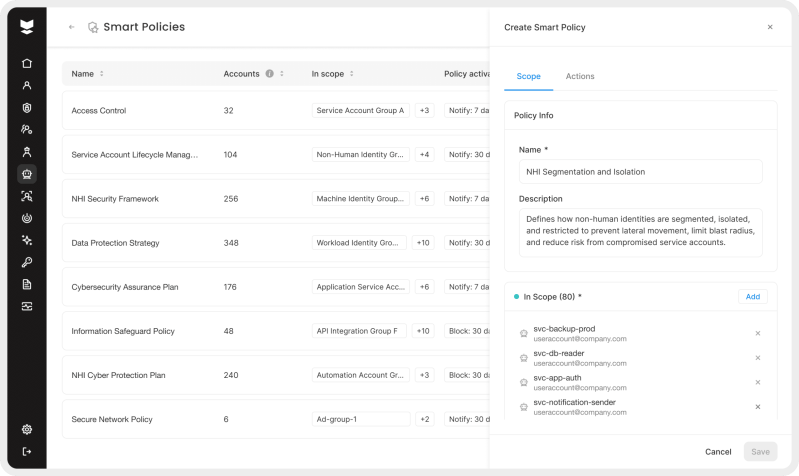
- ランタイム駆動型ポリシーインサイトを使用して、認証アクティビティに基づいて検出結果とコンテキストを生成しました。
- リスクの高いアクセス経路におけるMFAの段階的強化の機会を評価し、摩擦を全体的に増加させないようにした。
- 特権アクセスフローと認証パターンに関する姿勢強化の優先順位付け
- サービスアカウントに仮想フェンシングを適用することで、公開されているものの有効なアカウントの不正使用を防止しました。 影響
"Silverfort 驚異的です。ネットワーク内でのMythosの拡散を阻止しました。ある時点で、無効化する必要がありました。 Silverfortさらなる検査を可能にするための防御策。
— セキュリティオペレーションリーダー
アントロピックの神話の内側
課題:最先端AIは、設定ミスや脆弱な信頼関係を、機械のスピードで運用可能な武器へと変えてしまう。
最初のテストによって、顧客の認識の枠組みが変わった。問題は、攻撃者がどのように侵入するかだけでなく、AIを活用したオペレーターがどれだけ迅速に重要な情報を特定し、脆弱な制御を回避し、低レベルのアクセスから重大なビジネスへの影響へと移行できるか、という点にあった。
この場合、回答は迅速だった。
約2時間以内に、攻撃者は一連の高い権限を取得し、ラボ環境から脱出し、本番環境へと横方向に移動した後、さらに2回権限を昇格させ、最終的にドメイン管理者レベルのアクセス権限に到達しました。そこから、ディレクトリ複製攻撃によって本番環境のパスワードハッシュを取得することに成功しました。
顧客の根本的な問題は、単純な脆弱性の露呈ではなかった。むしろ、攻撃者は、セキュリティ対策の不備、過剰な権限を持つID、不十分なランタイム制御といった複数の要因が重なり合うことで、攻撃を実行可能な経路を確保したのである。
ステップ 01
初期の低レベルアクセス
モデルと派生エージェントは、姿勢のギャップと過剰な権限を持つIDの組み合わせを通じて、ドメインアクセスに到達するための有効な経路を獲得した。
ステップ 02
より高い権限を取得する
過剰な権限を持つサービスアカウントと、再利用された認証情報が特定され、悪用されました。最初の権限昇格が行われました。まだラボ環境内での出来事です。
ステップ 03
テスト段階を抜け出して本番環境に投入する
ラボ環境の境界を越えました。Mythosは、設定ミスのある信頼関係を連鎖的に利用し、本番環境へと横方向に移動しました。
ステップ 04
権限の昇格
ESC1の設定ミスとシャドウ管理者アカウントが連鎖的に発生し、さらに2段階の権限昇格が行われました。ドメイン管理者権限が取得されました。
ステップ 05
サービスアカウントを使用して横方向に移動する
サービスアカウントとIDインフラストラクチャを標的とした完全攻撃。
ステップ 06
インフラストラクチャへのドメインアクセス権を取得する
ディレクトリ複製攻撃によって、本番環境のパスワードハッシュを抜き取る。
「我々が得た教訓は、AIは最初の妥協から実際の影響が出るまでの時間を劇的に短縮するということだった。すべてが下流に波及するのを待っている時間はないのだ。」
— セキュリティオペレーションリーダー
適切な制御点を見つける
顧客のプログラムは、以下の4つの優先事項に焦点を当てた。
適応型アクセス制御
リアルタイムのリスクに基づいて、段階的認証、JITアクセス、または動的制限を適用するタイミングを決定する。
サービスアカウント向けの仮想フェンス
サービスアカウントの利用場所や利用方法を制限する。たとえそれらのIDが公開されたままであったり、技術的に有効であったりする場合でも同様である。
回復力を高めるための強化
特権アクセスフローを強化し、期待される認証動作を定義し、エスカレーションにつながる最短経路上のセキュリティ上の問題に優先順位を付ける。
実行時駆動型信号生成
SIEMの相関関係による遅延処理ではなく、認証決定から直接検出結果とコンテキストを作成します。
「私たちは、ビジネス全体に摩擦を生じさせることなく、IDレイヤーで迅速かつインラインで適用できる制御機能を必要としていました。」
— セキュリティオペレーションリーダー
解決策
実行時保護、姿勢強化、および危険なIDの排除
最初のテストの後、顧客は Silverfort 主に事後対応に頼るのではなく、実行時制御を適用し、Frontier AI攻撃者が利用できる経路を減らす。
実行時における適応型アクセス制御
リアルタイムのリスクシグナルを用いて、高リスクなアクセスパターンを特定し、より強力な管理措置を適用した。 多段階認証(MFA)ジャストインタイムアクセスと動的な制限が選択的に適用され、ユーザーの負担を増やすことなくセキュリティが向上した。
信頼の連鎖を強化する
重要な信頼関係とアクセス経路が特定され、リスクベースの制御によって保護されました。機密性の高い認証フローと 特権アクセスチェーン 横方向への移動やエスカレーションの機会が減少した。
サービスアカウントの保護
これは特に効果的であることが証明されました。インライン制御と仮想フェンスにより、脆弱なユーザーへの悪用が防止されました。 サービスアカウント これはドメイン全体の侵害につながる可能性があった。以前にも、この同じアカウントは、適切な対策が講じられていなかったために、権限昇格に繰り返し悪用されていた。
実行時駆動型の可視性と検出
認証は、制御点と高精度信号源の両方として利用されました。リアルタイムのアクセス評価により、情報源におけるコンテキストが改善され、遅延ログ相関への依存度が低減され、検出精度が向上しました。
「最も効果的な対策は、サービスアカウントのフェンシングでした。これにより、ドメイン侵害の既知の経路が無効化されました。」
— セキュリティオペレーションリーダー
ランタイムIDセキュリティの必要性
実行時に、最も早く影響を与えるための経路を制御する
いくつかの運用上の教訓が際立っていた。組織は、敵対者が動くよりも速くアクセスを評価し、制御する能力を必要としている。特に、敵対者がAI並みの速度で活動している場合はなおさらだ。
01
ランタイム制御はこれまで以上に重要になっている
Frontier AIが正当な認証情報、ツール、プロトコルをより効果的に活用できるようになるにつれて、検出対象の範囲は縮小します。静的な指標や事後的な検出の重要性は低下し、リアルタイムの状況と動作に基づいたランタイム制御の重要性が高まります。
02
脆弱性管理は重要だが、それだけでは十分ではない
顧客は、脆弱性は依然として重要であると結論付けたものの、脆弱性管理だけでは必要なスピードで運用することはできないと判断した。
03
姿勢の問題は今や非常に大きな影響力を持っている
AIを活用した攻撃者は、ほとんどのチームが調査・対応するよりも速く、セキュリティ上の脆弱性を発見、計画、連鎖、悪用することができます。過剰な権限を持つID、未定義のアクセスパス、脆弱な認証制御、そして公開されたサービスアカウントは、迅速な権限昇格を可能にする要因であり、実行時に制御する必要があります。
あまりにも多くの手順が、上流ベンダー、社内資産の正確性、変更期間、テストサイクル、安全な展開タイミングに依存している。AIを活用した攻撃者は、こうしたプロセスが完了するのを待たない。 AIの速度に対応する唯一の方法は、実行時制御を用いることだ。
「応急処置を速くすることだけが唯一の解決策だとしたら、計算は成り立たない。アイデンティティこそが、重大な影響を及ぼし始める前に、最も頻繁に妥協を強いられる部分なのだ。」
— セキュリティオペレーションリーダー
エキスパートインサイト
今後の展望:AIを活用した攻撃からの防御
顧客は現在、IDランタイム制御を、エージェント型攻撃の時代における中核的な運用モデルと捉えている。
それは以下を含む:
- 特権アクセスフローの強化を継続する
- 非人間的なアイデンティティを横断する仮想フェンスの拡大
- シグナルが強い場合にリスクベースのステップアップMFAをより広く適用する
- 実行時意思決定を用いてマシン速度の攻撃動作を管理する
- 姿勢の問題が悪用される前に、それを補正する制御策を導入する
より広い結論は単純だ。
組織は、侵害や情報漏洩は必ず起こると想定すべきであり、最先端のAI時代においては、攻撃は機械のスピードで進行するだろう。より効果的な戦略は、攻撃者が利用できるID攻撃経路の数を減らすだけでなく、侵害が本格的な情報漏洩に発展する前に、横方向の移動や権限昇格を阻止できるランタイムID制御を適用することである。

認証における各コントロールポイント
すべてのアクセス要求は、静的なポリシーに関係なく、リアルタイムで独立してインラインで評価されます。
認証における各コントロールポイント
すべてのアクセス要求は、静的なポリシーに関係なく、リアルタイムで独立してインラインで評価されます。

インテリジェントなリスク評価
行動分析と詳細な本人確認情報により、攻撃者が攻撃を進める前に悪意のあるパターンを特定できます。

円滑な意思決定と執行
Silverfort アラートが人間によってトリアージされた後ではなく、アクセスが許可される前に評価と対応を行う。