
TL; DR
AI を活用した攻撃者は現在、エージェント推論を使用して侵入チェーン全体をエンドツーエンドで自動化しています。 ブレイクアウト時間を数分に短縮 そして、検出主導型セキュリティが依存するコアアンカーを破壊する。このキャンペーンは、真の弱点は新しいエクスプロイトではなく、機械の速度での操作に適応できない静的な人間が設定したIDおよび信頼モデルにあることを示した。唯一持続可能な前進の道は、ID中心の保護である。適応型でリアルタイムのインライン制御を強制し、 ゼロトラスト そして、自動化とエージェントによる推論が妥協に発展する前に、それを阻止する。
この変化は、映画「マトリックス」シリーズでネオがエージェントから逃げるのをやめ、システムの本質を見抜くようになる場面を思い出させます。彼は速さで勝つのではなく、エージェントが依存する基盤となる構造を理解し、操作することで勝利を収めます。アイデンティティセキュリティと真のゼロトラストは、今日の防御側にとってまさに同じ役割を果たし、敵対者のAIエージェントのスピードに対抗する環境を作り出し、自動化の前提となる仮定を打ち破ります。
検出主導型セキュリティモデルに疑問を投げかける発見
2025年11月13日、人類は 調査結果を公表した と表現したものに AIが主導したサイバー諜報活動として初めて報告された事例。 この活動は、GTG 1002として知られる中国政府系グループによるものと高い確度で特定され、世界中のテクノロジー、金融、製造、政府機関など約30の組織が標的とされた。調査の結果、単一の侵入ではなく、Claudeベースのエージェントが連携して自動化された侵入部隊として機能する、攻撃システム全体が明らかになった。
これらのエージェントは、偵察、脆弱性スキャン、情報収集、特権探索、および 横移動彼らはこれらの段階を機能的なキルチェーンに組み込み、出力について推論し、即座に調整を行った。その結果、データ収集、応答分析、実行、調整、継続という、まるで機械工場のように動作する攻撃パイプラインが誕生した。中断も人的摩擦も一切ない。これだけでも、検出主導型セキュリティの根幹をなす前提、つまり防御側には攻撃者が実質的なアクセス権を得る前に、攻撃者を検出、解釈、阻止するのに十分な時間があるという考え方を覆すものだ。
「それだけで、検出主導型セキュリティの根幹をなす前提、つまり防御側には攻撃者が意味のあるアクセス権を得る前に、攻撃者を検出、解釈、阻止するのに十分な時間があるという考え方を覆すことになる。」 – ロイ・アッカーマン、副社長 アイデンティティのセキュリティ Strategy
最初のエージェント攻撃は何も新しい技術を使っていなかった――だからこそ重要なのだ。
この攻撃キャンペーンの背後にある攻撃手法は既知のものだった。攻撃者は既知の脆弱性を探し出し、強化されていない内部APIをプローブし、長年の運用上の利便性のために緩くなっていたIDパスをたどった。新しい手法は何も発明されておらず、むしろ加速と自動化が重要だった。違いは、攻撃を実行した主体にあった。新しい攻撃手法は導入されなかったものの、何が起こるかを示した。 侵入方程式から時間を取り除くと自動化と推論によって戦術がより賢くなったわけではなく、単にスピードが上がっただけだった。
攻撃者は、人間のオペレーターを排除し、手動分析をエージェントによる推論に置き換えることで、侵入プロセスの中で最も時間のかかる部分を排除した。従来は数十分以上かかっていた処理が、数分、あるいはそれ以下に短縮された。 業界平均のブレイクアウト期間である約48分が事実上崩壊した。 探知システムは、エージェントが移動する前に信号を収集することができなかった。
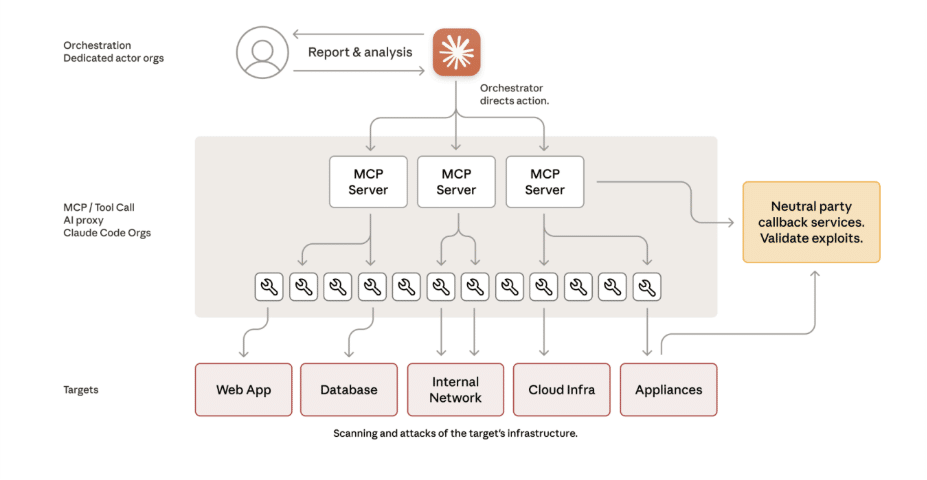
アントロピックの図は、エンドツーエンドで自動化された、おなじみの侵入チェーンの物語を語っています。かつて人間のスキルを必要としたすべての段階、偵察、 特権昇格侵入の持続性、つまり攻撃の継続性は、自律的な推論によって数秒に短縮されるようになった。彼らは、アイデンティティの関係性をたどり、長年にわたる信頼関係を活用することで、人間が何時間もかけて行っていた侵入を、自動化されたアクションによる数秒の行動へと変えた。このスピードこそが、従来の検知・対応モデルを打破する要因となっている。
攻撃者は、静的な人間によるIAM設定、不完全な自動化、断片化されたアクセスモデルを悪用し、信頼基盤を攻撃経路に変えた。
今回の攻撃キャンペーンから得られた最も重要な知見は、攻撃者がソフトウェアの脆弱性を標的にしていなかったということである。 彼らは信頼の脆弱性を標的にした長年にわたる人間による構成 IAM アイデンティティとアクセスに関する決定を静的な構造に押し込めた。権限は本来の目的を超えて蓄積された。 マシンID 広範囲に影響が及んだ。従来の権限によって、本来分離されるべきシステムが接続されていた。 認証 フローは人間のタイミングと予測可能な動作を前提としていた。内部APIは境界内のあらゆるものを信頼していた。自動化は存在していたものの、盲点があった。IAMとアクセス制御は、全体像の一部しか把握できないツールに分散していた。
エージェントは、これらの信頼パス内で人間よりも速く動作した。環境がそれを許容していたため、トークンを再利用した。呼び出し元のコンテキストを検証するものが何もなかったため、内部APIにアクセスした。継続的な精査なしに権限が拡大したため、環境間を移動した。何も壊れる必要はなかった。このモデルは、人間向けに設計された信頼モデルの中で、機械のように振る舞うだけでよかったのだ。
静的IAMは予測可能な橋渡しを構築した。不完全な自動化は矛盾を生み出した。断片化されたアクセス制御は統一されたビューを提供しなかった。エージェントはそれらすべてを単一の連続した信頼パスとして使用した。
AIエージェントは脱出時間を短縮し、キルチェーンから人間の行動マーカーを取り除くことで、検出主導型セキュリティの要となる要素を失わせる。
検出主導型セキュリティは人間の行動に依存している。人間は立ち止まり、クリックミスをし、ゆっくりと操作し、ノイズを発生させる。こうした不完全さが、検出システムが相関付けようとするタイミングのずれ、テレメトリデータのクラスター、行動異常を生み出す。このモデル全体は、攻撃が十分にゆっくりと展開し、攻撃者が任務を完了する前に信号が表面化し、それに基づいて対処できるという前提に基づいている。
エージェントによる作戦は、こうした足かせを排除します。AIモデルがキルチェーンを調整する場合、観察すべき一時停止も、相関関係を分析すべきエラーも、既知のTTP(戦術、技術、手順)と照合すべき人間の痕跡もありません。タイムラインは極端に短縮され、アラートが時間内に集積されないほどになります。手がかりが蓄積される頃には、既に侵入は成功しているのです。検出は依然として重要ですが、キルチェーンが機械の速度で実行される場合、主要な防御戦略としてはもはや機能しません。
「検出は依然として価値があるが、キルチェーンが機械速度で動作するようになった今、主要な防御戦略としてはもはや機能しない。」 – ロイ・アッカーマン、アイデンティティセキュリティ戦略担当副社長
セキュリティアーキテクチャには一定のパターンがあります。新しいテクノロジーが登場すると、まずテクノロジー自体を保護し、次にインフラストラクチャを保護し、数年後にようやくID管理に取り組むという流れです。クラウド移行やAPIの分野でも同様の傾向が見られました。AIエージェントのセキュリティは現在、モデルのガードレールとプロンプトの注入に重点が置かれています。 しかし、アイデンティティレイヤーは—エージェントを第一級のアイデンティティとして扱う 適切なライフサイクル管理こそが、今日におけるギャップが存在する点である。
次に何が起こるのか、そしてその理由は? Silverfort この変化に対応するために作られた
防御側は、攻撃者が機械の速度で動作することを前提としたセキュリティ対策を講じる必要がある。 そのためには、保護の仕組みをIDとアクセスフロー自体に移行させる必要がある。 制御はリアルタイムで適応し、システム全体で信号を使用する必要がある アイデンティティファブリック 要求を許可するか、異議を申し立てるか、制限するか、またはブロックするかを決定する。保護は、完全な検出結果が出るまで待つことはできない。
スマートなID制御は、攻撃者にとっての経済状況を変えます。数秒で数百回の認証試行や機械的な精度で同一のAPI呼び出しを繰り返すなど、人間の行動とはかけ離れたアクティビティを検出できます。IDが遅延なくシステム間を移動するなど、異常な速度を検出することも可能です。異なるサービス間で同じリソースへの同時アクセス試行を関連付け、自動化を認識できます。認証、リソースアクセス、ネットワークコンテキスト、システム状態からのシグナルを組み合わせて、リクエストが期待されるIDの行動と一致するかどうかを判断できます。これらの制御は、リアルタイムでアクセスを検証、遅延、隔離、または制限できます。各アクセス試行に摩擦、コンテキストチェック、動的なポリシー決定を挿入することで、スマートなID制御はエージェントの自動化シーケンスを中断させます。
この変革には、すべてのアクセスフローを把握し、信頼レイヤー全体を理解し、即座に適応的な判断を下せるID制御が必要です。静的なIAMや断片化されたツールから脱却し、IDを防御の中心に据えた、統合されたコンテキスト対応の制御プレーンへと移行することが求められます。
これが理由です Silverfort 現時点では重要です。 Silverfort オンプレミス、クラウド、ハイブリッド、さらにはエアギャップ環境に至るまで、あらゆるIDパスを保護します。状況に応じた適応型ポリシーを適用することで、悪意のあるアクセス試行が侵入に成功する前にブロックまたは阻止します。 Silverfort 断片化されたIAMを統合し、静的な信頼ギャップを解消し、認証と認可にリアルタイムのインテリジェンスをもたらします。攻撃者がエージェントを使用する時代において、防御側は静的な構成よりも迅速に判断できるID制御を必要としています。 Silverfort はまさにこの変化のために構築されました。AI を活用したサイバーセキュリティの脅威に組織がどのように備えているかについては、以下をご覧ください。 ここを訪れる.
